#1
Mehrzweck-Tools und Dienstprogramme für verschiedene Sicherheitsaufgaben, die in keine spezifischen Kategorien passen.
Kitploit empfohlen
 koupah/mc-log4j-patcher
Eine einzelne Datei, um so viele Minecraft-Server und -Clients wie möglich vor dem Log4j-Exploit (CVE-2021-44228) zu schützen.
 gustavorobertux/cve-2024-3094
Leichtgewichtiges Go-basiertes Prüfprogramm, das Systempaketverwaltungen (dpkg, rpm, pacman, MacOS) auf die Schwachstelle CVE-2024-3094 scannt und…
 elbee-cyber/cve-2021-3156-patcher
Dieses einfache Bash-Skript patcht die kürzlich entdeckte Heap-Overflow-Sicherheitslücke in sudo.
 alecasg555/safe-expr-eval
Sicherer Ausdrucks-Evaluator - Ersatz für expr-eval ohne CVE-2025-12735-Schwachstelle
 rmottanet/unauthscout
UnauthScout ist ein OSINT-Tool (Open Source Intelligence), das in Bash entwickelt wurde und zur passiven Erkundung von Assets auf…
 cybercondor/fix-winverifytrustsignaturevalidationvuln
Behebung der WinVerifyTrust-Signaturvalidierungsschwachstelle, CVE-2013-3900, QID-378332
 ninedeadeyes/s.p.a.r.k--standard-python-ascii-rpg-kit-
Leichte 2D-ASCII-RPG-Python-Spiel-Engine
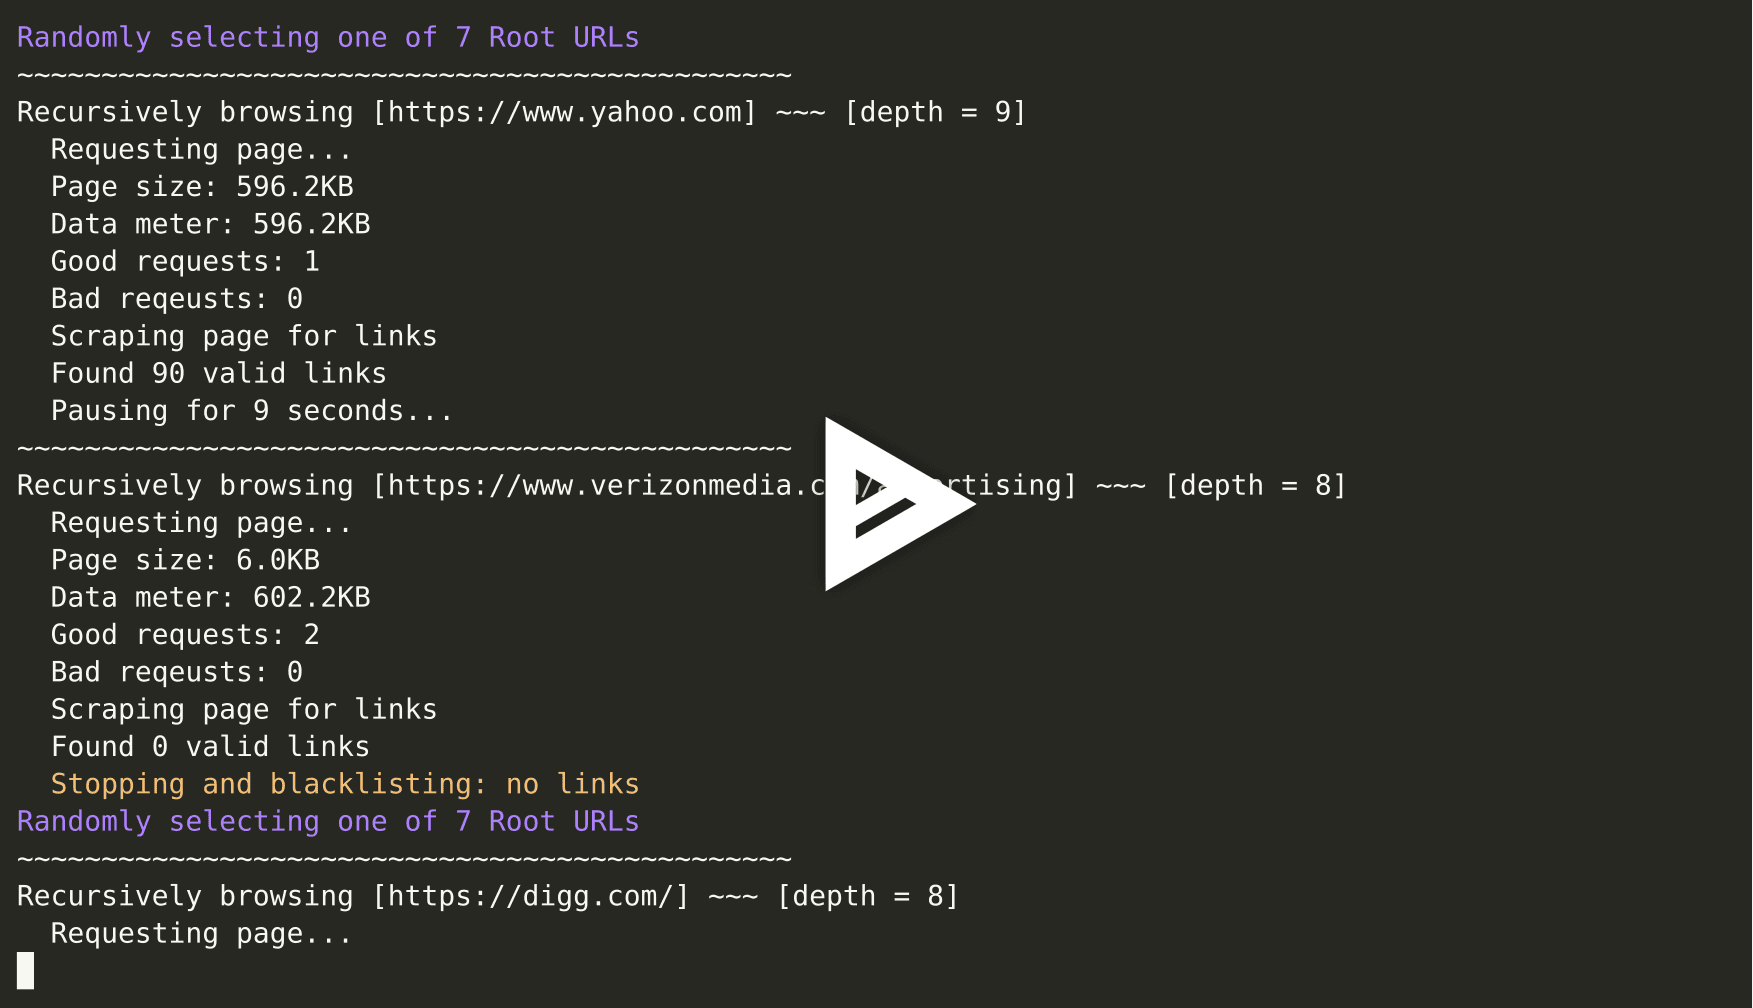 ecapuano/web-traffic-generator
Ein schneller und schmutziger HTTP/S-"organischer" Traffic-Generator.
 lauxjpn/corruptqueryaccessworkaround
Der neueste Workaround für den mit CVE-2019-1402 eingeführten Fehler 'Query is corrupt'
 o0matte0o/cve-2022-41099-fix
WINRE.WIM-Datei aktualisieren, um CVE-2022-41099 zu beheben
 ziad-hsn/cpra
CPRA ist ein Hochleistungs-Infrastrukturüberwachungssystem, das für Plattformteams entwickelt wurde, die groß angelegte Microservice-Architekturen…
 battalkoc/kalici-dosya-silme-araci
Löscht Dateien sicher, indem sie mit einer benutzerdefinierten Anzahl von Wiederholungen mit Zufallsdaten überschrieben und anschließend entfernt…
 pimpamebanihah/cve-2026-43499-app.s0
Placeholder-Repository, das auf CVE-2026-43499 verweist; in den verfügbaren Metadaten ist weder Quellcode noch Dokumentation noch…
 horkimhab/cve-2026-4861
CVE-2026-4861 - Entwurf oder Aufgabe
 chandru-gunasekaran/log4j-fix-cve-2021-44228
Windows Batch Scrip zur Behebung des log4j-Problems CVE-2021-44228
 iioch/ban-exploitable-bitcoin-nodes
Sperren Sie alle Knoten, die die Denial-of-Service-Schwachstelle CVE-2018-17144 ausnutzen können, von Ihrem Knoten.
 spookey007/ssh-hardening
SSH-Härtung
 katekeiroz-dev/golang-x-text
golang.org/x/text v0.33.0 Backport von CVE-2026-56852 (GO-2026-5970) für Go 1.24