#1
Mehrzweck-Tools und Dienstprogramme für verschiedene Sicherheitsaufgaben, die in keine spezifischen Kategorien passen.
Kitploit empfohlen
 guettli/fix-cve-2020-15228
Python-Skript, das GitHub Actions Workflow-Dateien automatisch patcht, um veraltete und unsichere ::set-env- und ::add-path-Befehle durch die sichere…
 hansnielsen/tiffdisabler
Deaktiviert die ImageIO-TIFF-Unterstützung, um vor CVE-2016-4631 zu schützen.
 nu11secur1ty/windows
Kurative Sammlung von Windows-Hacks, Tricks und sicherheitsorientierten Skripten für Systemkonfiguration, Automatisierung und Auditierung.
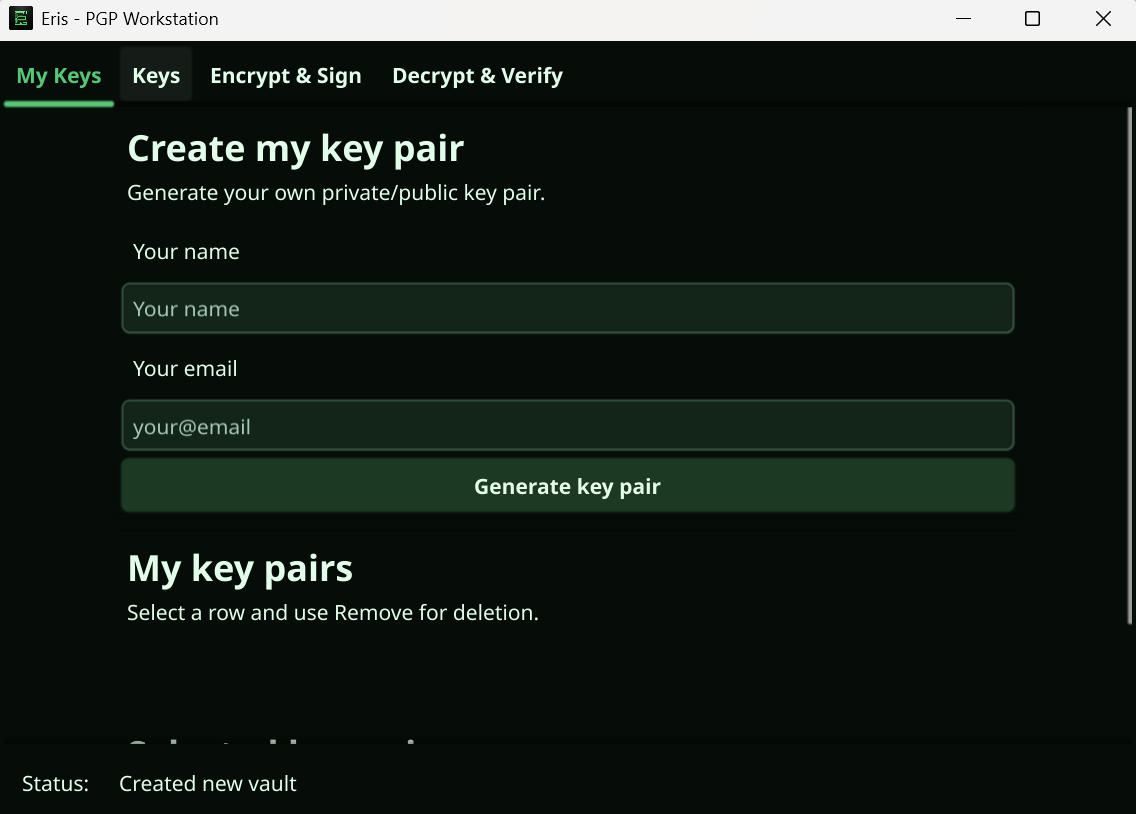 sibexico/eris
Desktop-PGP-Workstation
 makelinux/cve-2015-0235-workaround
Ein Wrapper für gemeinsam genutzte Bibliotheken mit zusätzlichen Prüfungen für anfällige Funktionen gethostbyname2_r gethostbyname_r (GHOST…
 esperto-input/esperto-wiimote
Fortschrittliche Wiimote-Remapping-Software
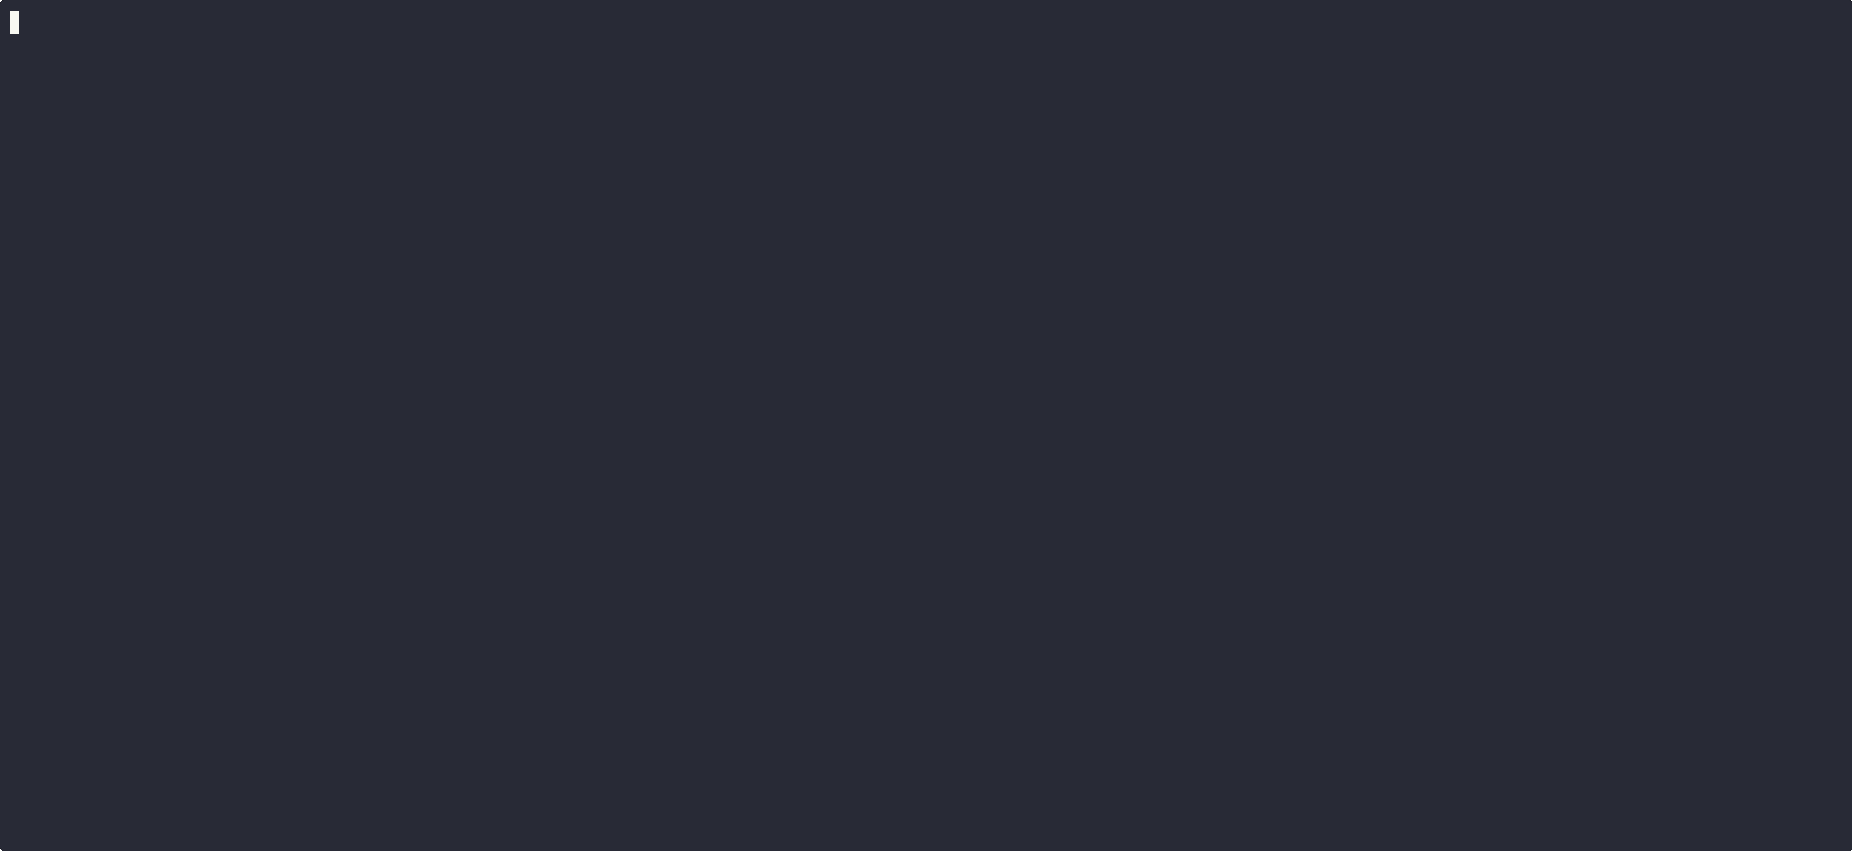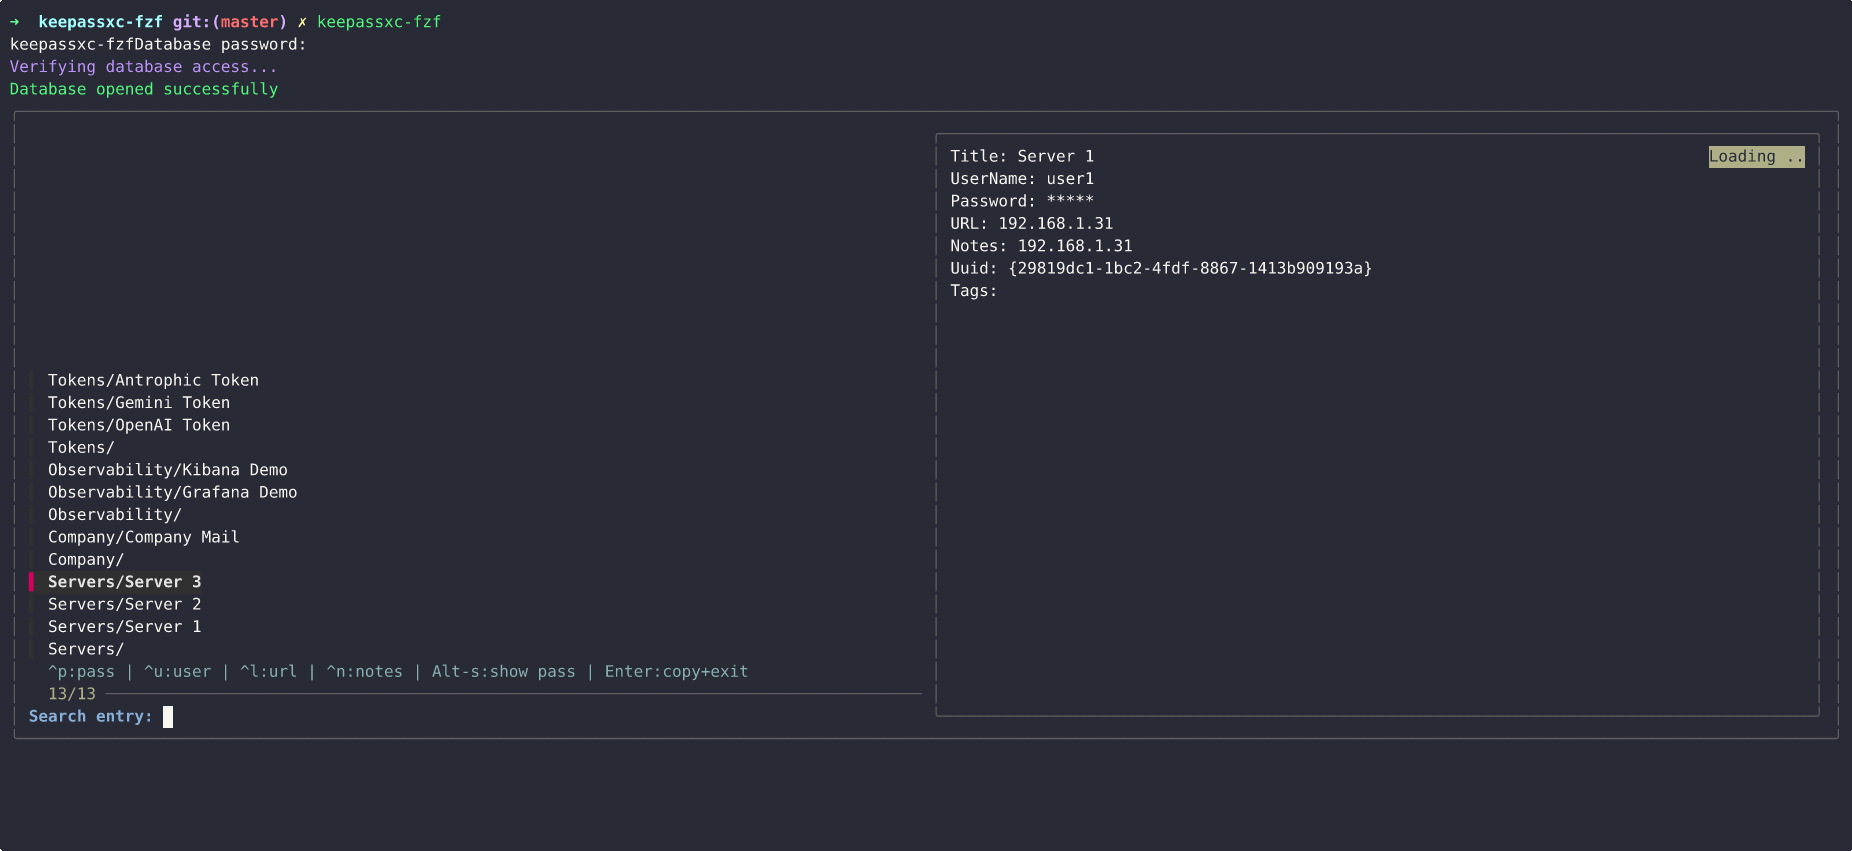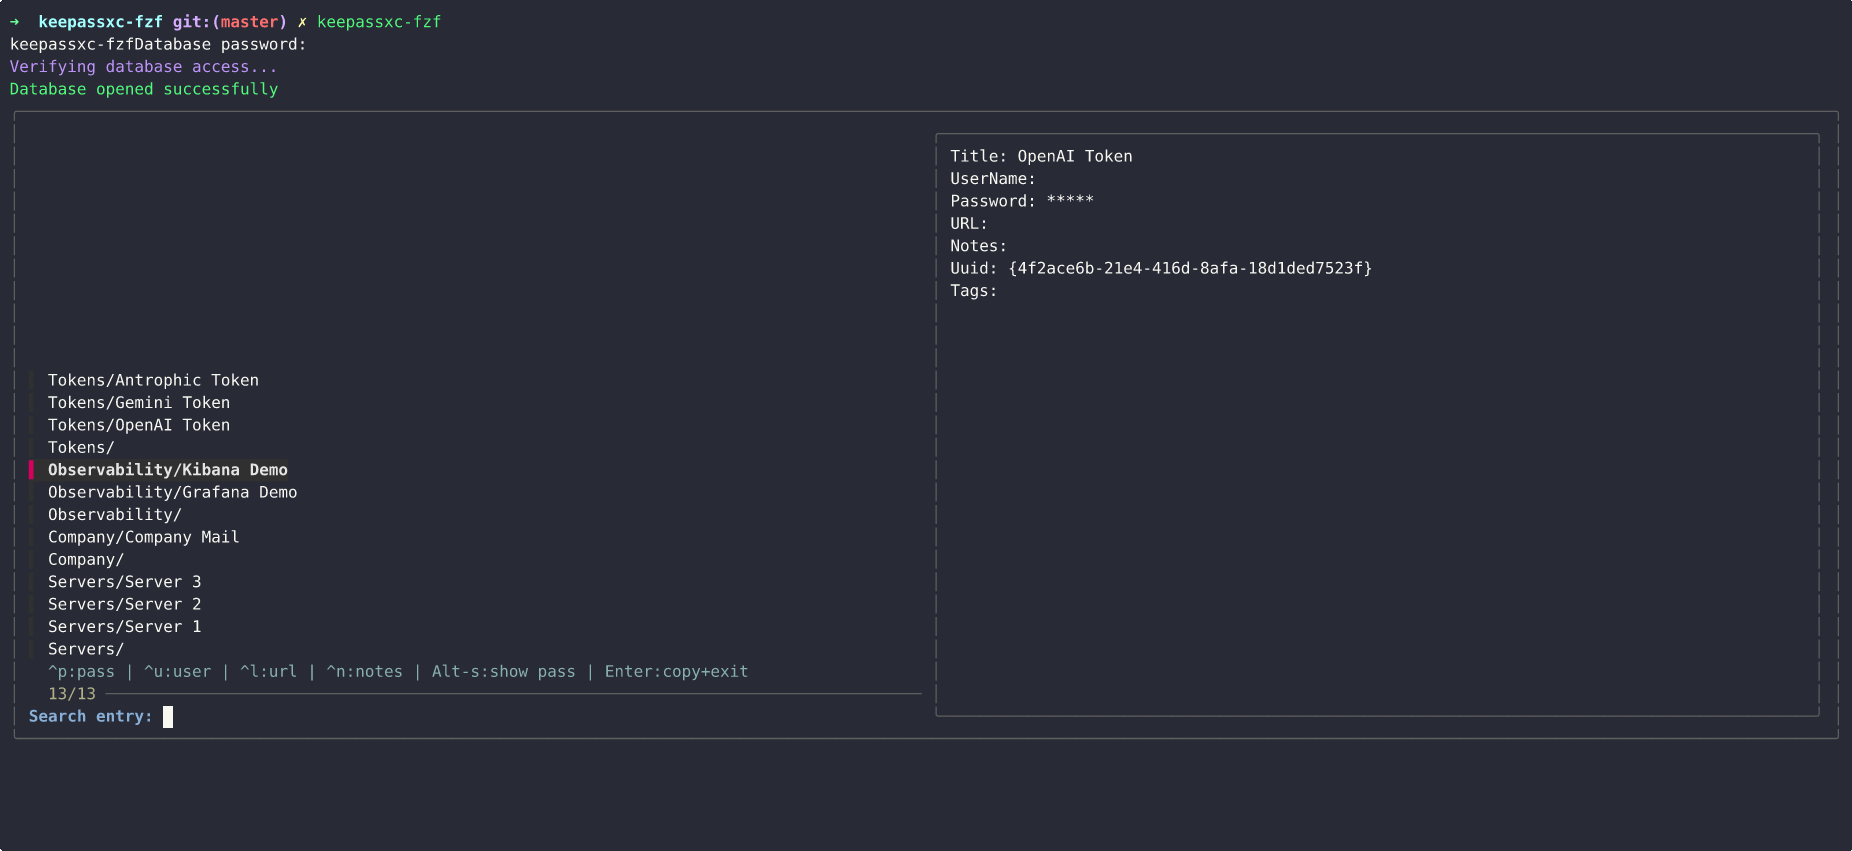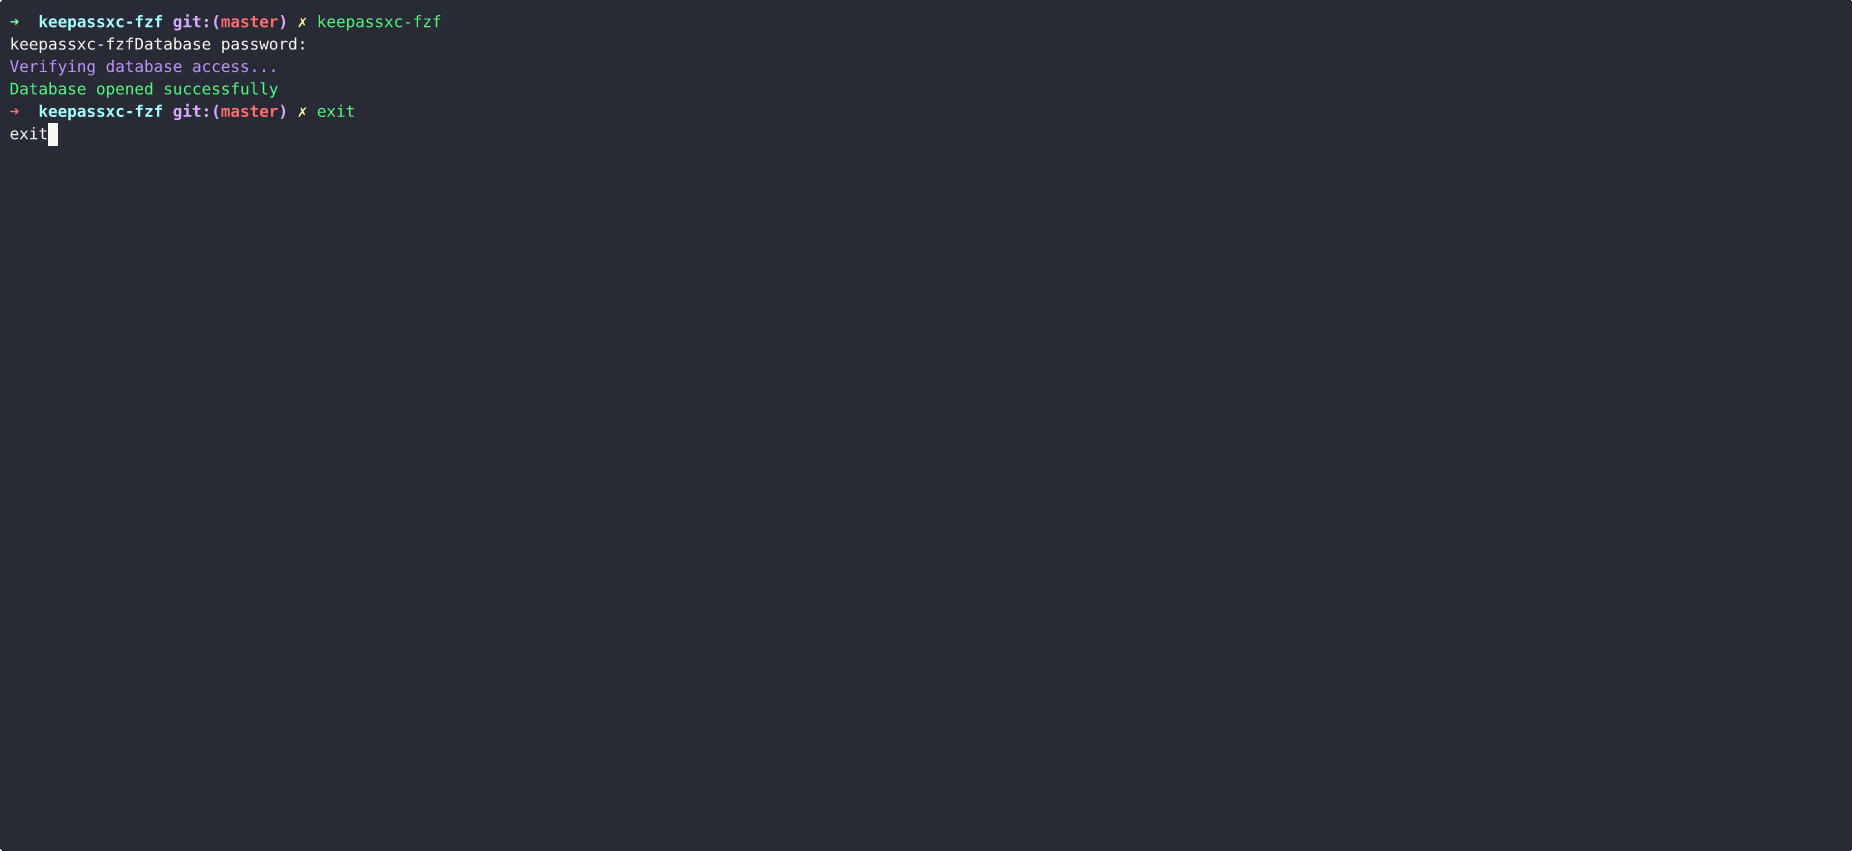 creusvictor/keepassxc-fzf
Ein leichtgewichtiges CLI-Tool zum interaktiven Durchsuchen und Zugreifen auf Ihre KeePassXC-Datenbankeinträge mit fzf. Schnell, sicher und…
 qainsights/cve-2022-42889-jmeter
Skript zur Handhabung von CVE 2022-42889
 vqkro/higernes
ein passives OSINT-Toolkit in Python und C++ für Benutzernamen, E-Mails, Domains, IPs, Telefonnummern und Hashes. Keine Schlüssel, keine Logins.
 bcdannyboy/cve-2023-38545
Ein Proof of Concept zum Testen von CVE-2023-38545 gegen lokales curl.
 saied25/fix-react2shell-next
🔧 Beheben Sie verwundbare Versionen in Next.js- und React RSC-Apps mit einem Befehl, um gegen CVE-2025-66478 zu sichern. Verbessern Sie die…
 jbnetwork-git/cve-2024-3094-xz-utils-check
Shell-Skript zur Überprüfung, ob Ihr System eine verwundbare Version von XZ Utils hat, die von CVE-2024-3094 betroffen ist, und ermöglicht die…
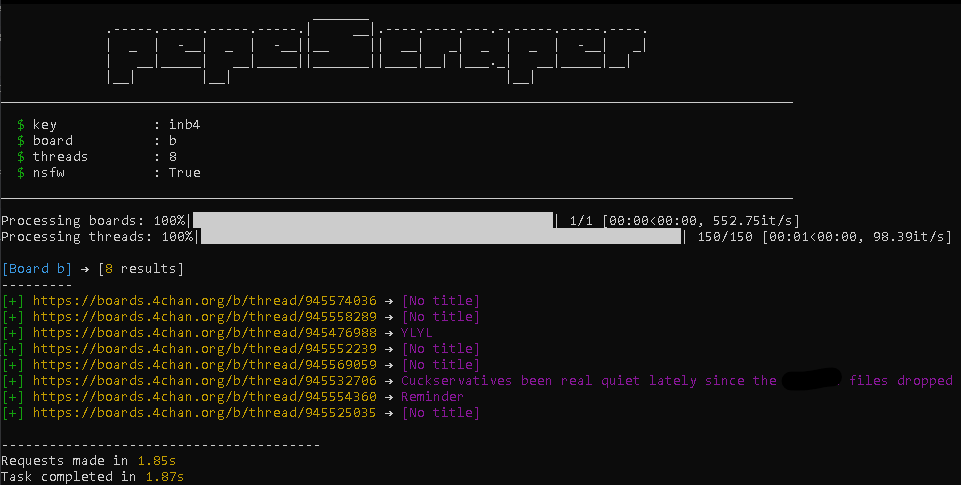 juaanreis/pepescraper
4chan-Inhalts-Scraper
 macminivault/ntpupdatesnowleopard
Aktualisiert OS X 10.6.8 NTP, um den Patch für CVE-2014-9295 zu integrieren.
 dracondev/dracon-utilities
Unsichtbare Infrastruktur für Dracon-Entwicklerarbeitsbereiche: Git-Sync, System-Guard und Warden-Verschlüsselungs-Dienstprogramme.
 wgetnz/cve-2024-3094-check
Shell-Skript zur Erkennung von CVE-2024-3094 (xz-utils Hintertür) auf Linux- und macOS-Systemen, mit automatisierten Prüf- und Korrekturanweisungen.
 yuma-tsushima07/cve-2024-3094
Ein Skript zur Erkennung, ob xz anfällig ist - CVE-2024-3094
 codiobert/log4j-scanner
Leichtgewichtiges Bash-Skript zum schnellen Scannen von Systemen auf die Log4j-Sicherheitslücke CVE-2021-44228 per One-Liner-Befehl.