Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
cpra — CPRA ist ein Hochleistungs-Infrastrukturüberwachungssystem, das für Plattformteams entwickelt wurde, die groß angelegte Microservice-Architekturen verwalten. Basierend auf Entity-Component-System (ECS)-Architektur und Warteschlangentheorie-Prinzipien bewältigt CPRA über 1.000.000 gleichzeitige Health Checks mit automatischer Worker-Pool-Skalierung, um SLO-Ziele zu erreichen. | Kitploit
Tools/GitHubGitHub/ziad-hsn/cpra
Cloud-Infrastruktur-SicherheitAllgemeine DienstprogrammeContainer-SicherheitKonfigurationsprüfungNetzwerksicherheitDevSecOpsIncident ResponseAnomalieerkennungLog-Analyse
GitHubziad-hsn/cpra

cpra

144vor 16 TagenNoch nicht geprüft
Repository anzeigenWebseite

Über

CPRA ist ein Hochleistungs-Infrastrukturüberwachungssystem, das für Plattformteams entwickelt wurde, die groß angelegte Microservice-Architekturen verwalten. Basierend auf Entity-Component-System (ECS)-Architektur und Warteschlangentheorie-Prinzipien bewältigt CPRA über 1.000.000 gleichzeitige Health Checks mit automatischer Worker-Pool-Skalierung, um SLO-Ziele zu erreichen.
Teilen

CPRa

Continuous Pulse and Recovery Agent
Prüft Dienste, sendet Warnmeldungen und führt die von Ihnen konfigurierten Wiederherstellungsaktionen aus.

CI MIT license Go 1.26.10+ Documentation

CPRa überwacht Dienste und führt die von Ihnen konfigurierten Wiederherstellungsaktionen aus. Ein einzelner Go-Prozess plant Prüfungen, verfolgt Vorfälle, versendet Benachrichtigungen und stellt ein React-Dashboard, eine HTTP-API sowie den Kommandozeilen-Client cpractl bereit. Verwenden Sie Dateien für den schreibgeschützten Betrieb oder benannten Verwaltungszugriff, um Monitore, Benachrichtigungsempfänger, Gruppen und Geheimnisse über das Dashboard, die API oder das Go-SDK zu bearbeiten.

Verfügbarkeit

CPRa befindet sich in Entwicklung; die erste qualifizierte Version ist nicht veröffentlicht. Erstellen Sie diesen Checkout mit den untenstehenden Anweisungen. Versionen und Verfügbarkeit listet unterstützte Quellschnittstellen, getestete Umgebungen und den Distributionsstatus auf.

Dokumentation · Schnellstart · Konfiguration · Treiber · Interventionsregeln · API · Go-SDK

Die veröffentlichte Website wird separat aktualisiert; verwenden Sie die Dokumentation aus demselben Checkout wie Ihre ausführbare Datei.
Was CPRa tut

  • Führt Zustandsprüfungen in einem konfigurierten Takt mit Schwellenwerten für ungesunde und gesunde Zustände aus. Ereignisse der Vorfall- und Aktionszeitleiste werden 30 Tage lang aufbewahrt; gewöhnliche abgeschlossene Aktionsdatensätze bleiben 90 Tage lang erhalten, wenn nichts von ihnen abhängt. Unbekannte Ergebnisse und Prüfnachweise sind geschützt. Rohprüfungen werden nicht aufbewahrt.
  • Schreibt den Vorfallstatus und die Aktionsabsicht vor dem Versand in einen Single-Node-Raft. Neustarts behalten bestätigte Ergebnisse bei und halten mehrdeutige Interventionen zur Prüfung zurück. Zustandsbeobachtungen werden fortgesetzt, während eine konfliktbehaftete Intervention zurückgehalten wird.
  • Sendet Benachrichtigungen an konfigurierte Ziele und kann Container neu starten, einen Webhook aufrufen, ausgewiesene Kubernetes-Workloads bedienen, EC2-Instanzen neu starten, systemd-Units neu starten oder einen A2A-Agenten mit einer Untersuchung beauftragen.
  • Unterstützt Bestätigen, Verwerfen, Snooze, Deaktivieren und Ignorieren als eigenständige Steuerungen. Ignorieren setzt die Prüfungen fort und unterdrückt dabei gewöhnliche Warnmeldungen und Interventionen; eine verifizierte Wiederherstellung nach einem qualifizierenden Ausfall hebt es auf. Ein im gesunden Zustand angewendetes Ignorieren wartet auf einen späteren Ausfall oder ein explizites Aufheben des Ignorierens. Ein optionales automatisches Ignorieren verwendet eine explizite Ausfallanzahl und ein rollierendes Zeitfenster. Graue Hinweise beschreiben tatsächliche Aktivierungs-/Deaktivierungsänderungen; konfigurierte blaue Hinweise fordern eine Prüfung einer unsicheren Wiederherstellungsaktion an, ohne die Zustandswiederherstellung als Beweis für deren Ergebnis zu behandeln.
  • Ermöglicht Betreibern, Sammlungen aus Dateien, Verzeichnissen oder explizit angeforderten URLs anzuwenden. Die Validierung erfolgt vor der Aktivierung; Betriebsbelege bewahren den Fortschritt und Elementfehler. Eine unterbrochene Anwendung erfordert eine explizite Fortsetzung.
  • Meldet beobachteten Zustand, Aktionsergebnisse, Warteschlangen, Worker-Auslastung und gemessene SLO-Erreichung. Die Worker-Dimensionierung beginnt mit Erlang C/Allen–Cunneen und passt sich innerhalb konfigurierter Grenzen an. Perzentile und Ziele sind Messungen, keine SLA.

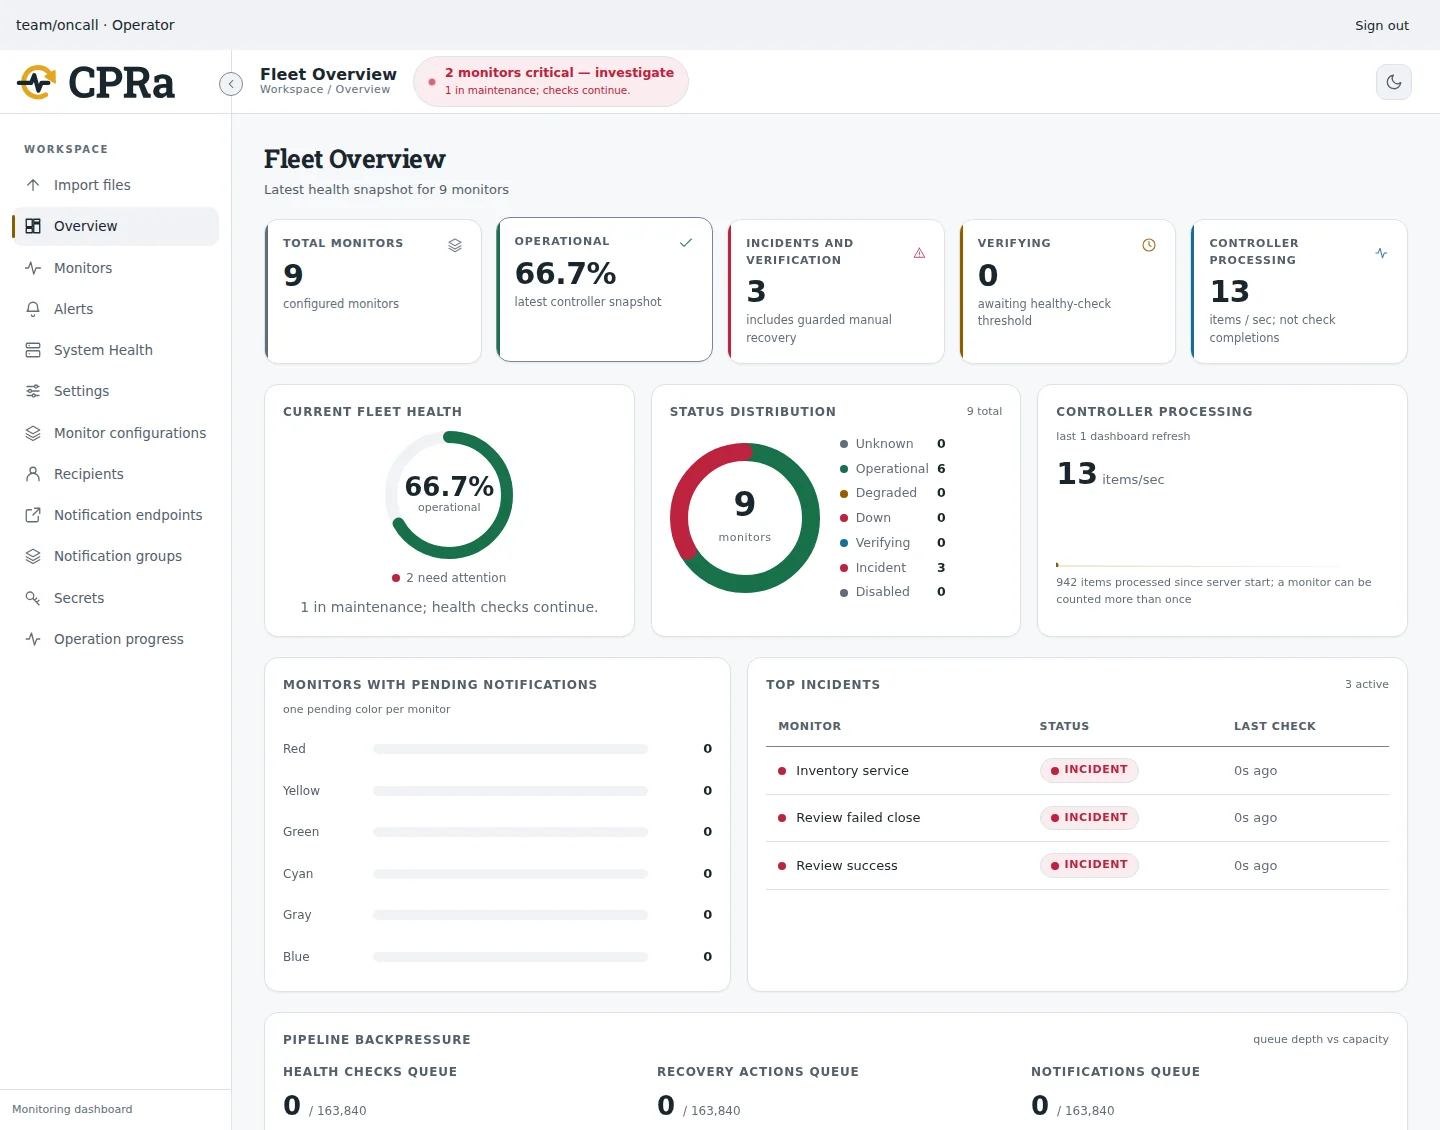
CPRa-Dashboard mit Monitorstatus, Benachrichtigungswarteschlangen und Verwaltungsnavigation

Dashboard-Demonstration mit synthetischen Monitor-Daten. Siehe den Schnellstart, um eigene Monitore und Benachrichtigungsziele zu erstellen.

Lokal bauen und ausführen

Installieren Sie Go 1.26.10 oder Go 1.27.3 (oder eine neuere unterstützte, gepatchte Version), Make und Python 3. Go 1.27.0–1.27.2 sind weiterhin von GO-2026-6809 betroffen, obwohl sie den Mindestversionsvergleich des Moduls erfüllen. Der Checkout enthält das eingebettete Dashboard; Node und pnpm werden nur benötigt, wenn sich dessen Build-Eingaben ändern.

make
export PATH="$PWD/bin:$PATH"
cpra -version
cpractl version
cpractl local init --management
# For a different local listener, use: cpractl local init --management --port 8443

Make erzeugt eine ignorierte bin/cpra-sdk.work, die die Anwendungs-, SDK- und Worker-Module enthält. Es respektiert ein explizit ausgewähltes GOWORK, einschließlich off. Veröffentlichen Sie keine Modul-Tags und bearbeiten Sie keine Abhängigkeitsversionen, um die Einrichtung des Entwicklungsworkspace zu umgehen. Siehe contributor setup für direkte Go-Befehle und Editoren.

Die Initialisierung erstellt ein leeres Manifest, ein benanntes Operator-Token und eine Hash-Richtlinie, einen Wrapping-Schlüssel, localhost-TLS-Zertifikate und Laufzeiteinstellungen an plattformstandardmäßigen Speicherorten. Sie konfiguriert ein Benachrichtigungsprotokoll-Verzeichnis, das der Server beim Start mit privaten Berechtigungen erstellt. Sie gibt exakte Start- und Client- Befehle aus, niemals den Bearer-Wert. Sie verweigert vorhandene Dateien und startet keinen Dienst. Die Systeminstallation erfordert eine geschützte Operator-Token-Ausgabe außerhalb der diensteigenen Konfiguration und des Zustands.

Verwenden Sie den ausgegebenen Serverbefehl. Vertrauen Sie der generierten lokalen CA explizit in Ihrem Browser, öffnen Sie die ausgegebene Browser-URL (https://localhost:8060 standardmäßig) und melden Sie sich mit dem Token aus seiner geschützten Datei an. Die CLI verwendet --server, --ca-file und --token-file; die entsprechenden Variablen CPRA_SERVER, CPRA_CA_FILE und CPRA_AUTH_TOKEN_FILE machen Verbindungen wiederholbar. Halten Sie Token-Werte aus URLs und Befehlsargumenten heraus.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    565
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    327
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    258
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    256

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →