
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 metadust/cve-2025-11187
Stapelpufferüberlauf in PKCS#12 PBMAC1 PBKDF2 keylength (OpenSSL 3.X)
 tronciuvlad/cve-2024-26475
Ein Problem in radareorg radare2 v.0.9.7 bis v.5.8.6 und behoben in v.5.8.8 ermöglicht es einem lokalen Angreifer, einen Denial-of-Service über die…
 alvarosr/cve-2025-5548
Dokumentierte technische Analyse und kontrollierte Ausnutzung von CVE-2025-5548 im FreeFloat FTP-Server, einschließlich Laboraufbau,…
 javyan05/cve-2025-5548
Umgebung und Ausnutzung der Schwachstelle CVE-2025-5548
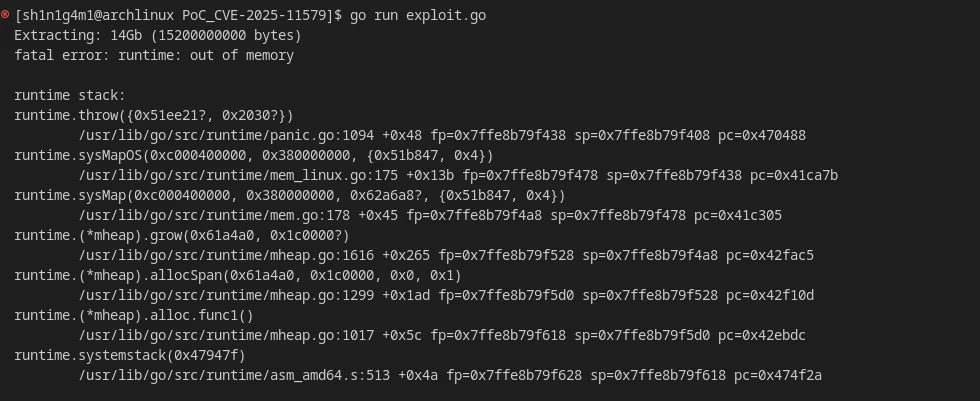 shinigami-777/poc_cve-2025-11579
Proof-of-Concept-Exploit für CVE-2025-11579, eine Denial-of-Service-Schwachstelle in rardecode, die durch eine manipulierte RAR-Datei mit übermäßig…
 greycat-amc/cve-2025-5548
Analyse von CVE im Zusammenhang mit Stack Overflow
 liviuptr/cve-2014-0075_poc
Dies ist ein einfacher PoC, der in Python geschrieben ist und den DoS durch Integer Overflow demonstriert.
 thephykon/cve-2025-53367-poc
Ein einfacher POC der CVE-2025-53367, der eine .djvu-Datei erstellt, die einen OOB-write im Heap auslöst.
 14mb1v45h/cve-2025-38676
Stack-Pufferüberlauf während der cmdline-Analyse
 gumbita/cve-2025-5548-freefloat-ftp-walkthrough
Schritt-für-Schritt-Dokumentation der Analyse und kontrollierten Ausnutzung von CVE-2025-5548 im FreeFloat FTP Server 1.0, einschließlich…
 ubuntustrike/struts_rest_rce_fuzz-cve-2017-9805-
Einfaches Python-Skript zum Fuzzen einer Website für CVE-2017-9805
 landw-hub/cve-2025-46206
CVE-2025-46206 Proof-of-Concept, das eine Denial-of-Service-Schwachstelle in MuPDF 1.25.6 durch unendliche Rekursion in pdf-clean-file.c…
 hmrumman777-beep/netaudit-iot
Forschungsgetriebener UPnP-Schwachstellenscanner mit Fokus auf libupnp 1.6.19 und CVE-2012-5958.
 x3nt4ur0/cve-2025-5548
Labor zur Analyse und Ausnutzung des CVE-2025-5548
 anasrami12/cve-2025-5548
Methodik für Schwachstellenanalyse und Exploit-Entwicklung, die statische/dynamische Analyse, Fuzzing, Patch-Diffing und 0-Day-Forschung mit…
 0pepsi/cve-2025-60458
UxPlay Version 1.72 enthält eine Double-Free-Schwachstelle in seiner Logik zur Verarbeitung von RTSP-Anfragen.
 dbrumley/extract75-cve-2020-13995
Exploit zur Kontrollflussentführung für CVE-2020-13995 mit Docker-basierter Bereitstellung und Mayhem-Fuzzing-Integration für automatisierte…
 terribledactyl/cve-2025-55891
Proof-of-Concept für CVE-2025-55891: Heap-Korruption in TIFFCP.EXE durch eine fehlerhafte TIFF-Datei, die einen Segmentation Fault während der…








