
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Fuzzing — Seite 46 | Kitploit
Kategorien

Fuzzing

Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.

Kitploit empfohlen
Top-Tools

10 ausgewählt
AFLplusplus preview#1

AFLplusplus

GitHubaflplusplus/aflplusplus
6.7kvor 7 Tagen
oss-fuzz preview#2

oss-fuzz

GitHubgoogle/oss-fuzz
12.5kvor 6h 32m
honggfuzz preview#3

honggfuzz

GitHubgoogle/honggfuzz
3.4kvor 1 Monat
clusterfuzz preview#5

clusterfuzz

GitHubgoogle/clusterfuzz
5.6kvor 3 Tagen
domato preview#7

domato

GitHubgoogleprojectzero/domato
1.8kvor 1 Jahr
cargo-fuzz preview#9

cargo-fuzz

GitHubrust-fuzz/cargo-fuzz
1.9kvor 3 Monaten
LibAFL preview#10

LibAFL

GitHubaflplusplus/libafl
2.6kvor 12h 51m
boofuzz preview#11

boofuzz

GitHubjtpereyda/boofuzz
2.4kvor 1 Monat
Angora preview#16

Angora

GitHubangorafuzzer/angora
957vor 4 Jahren
Awesome-Fuzzing preview#17

Awesome-Fuzzing

GitHubsecfigo/awesome-fuzzing
5.9kvor 3 Jahren
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1010 Ergebnisse
eero-zero-length-ipv6-options-header-dos preview

eero-zero-length-ipv6-options-header-dos

GitHubnomis/eero-zero-length-ipv6-options-header-dos

eeroOS Ethernet-Schnittstelle Denial-of-Service-Schwachstelle (CVE-2023-5324)
vulnerability-analysisexploitationfuzzing+3
1vor 3 Jahren
CVE-2024-5124 preview

CVE-2024-5124

GitHubgogo2464/cve-2024-5124

Exploit für CVE-2024-5124, der ChuanhuChatGPT über einen TLS-Timing-Seitenkanalangriff angreift. Verwendet tlsfuzzer zur zeichenweisen Extraktion von…
vulnerability-analysisexploitationweb-application-exploitation+3
1vor 1 Jahr
CVE-2023-29929 preview

CVE-2023-29929

GitHubysaxon/cve-2023-29929

Proof-of-Concept für einen kritischen Pufferüberlauf in der DNS-Verarbeitung von Kemp LoadMaster, der Remote-Denial-of-Service über manipulierte…
vulnerability-analysisexploitationfuzzing+1
1vor 2 Jahren
CVE-2022-34556 preview

CVE-2022-34556

GitHubhalcy0nic/cve-2022-34556

Proof of Concept für CVE-2022-34556
vulnerability-analysiscode-analysisexploitation+3
1vor 3 Jahren
Log4j_scan_Advance preview

Log4j_scan_Advance

GitHubrk-000/log4j_scan_advance

Ein vollautomatischer, genauer und umfassender Scanner zum Auffinden von log4j RCE CVE-2021-44228
vulnerability-scannersweb-vulnerability-scannersexploitation+3
1vor 4 Jahren
CVE-2026-20404-MediaTek-modem-remote-DoS-rogue-base-station-scenario- preview

CVE-2026-20404-MediaTek-modem-remote-DoS-rogue-base-station-scenario-

GitHubgeorge0papasotiriou/cve-2026-20404-mediatek-modem-remote-dos-rogue-base-station-scenario-

Ein Eingabevalidierungsproblem im MediaTek-Modem kann einen Systemabsturz (Remote-DoS) verursachen, wenn sich ein UE mit einer bösartigen…
vulnerability-analysisexploitationfuzzing+2
1vor 8 Monaten
CVE-2016-3627 preview

CVE-2016-3627

GitHuboneton429/cve-2016-3627

PoC zu CVE-2016-3627
static-analysisvulnerability-analysisexploitation+2
1vor 1 Jahr
cve-2023-21987-poc preview

cve-2023-21987-poc

GitHubchunzhennn/cve-2023-21987-poc

Proof-of-Concept-Exploit für die Oracle VirtualBox VGA-Out-of-Bounds-Read-Schwachstelle, der das Auslesen von Adressen aus VirtualBox-Komponenten auf…
memory-forensicsvulnerability-analysisexploitation+3
1vor 2 Jahren
CVE-2024-22641 preview

CVE-2024-22641

GitHubzunak/cve-2024-22641

Proof-of-concept für CVE-2024-22641: ReDoS-Schwachstelle in TCPDF <=6.7.4, ausgelöst durch manipulierte SVG-Dateien, die Erschöpfung des…
vulnerability-analysisexploitationweb-security+3
1vor 2 Jahren
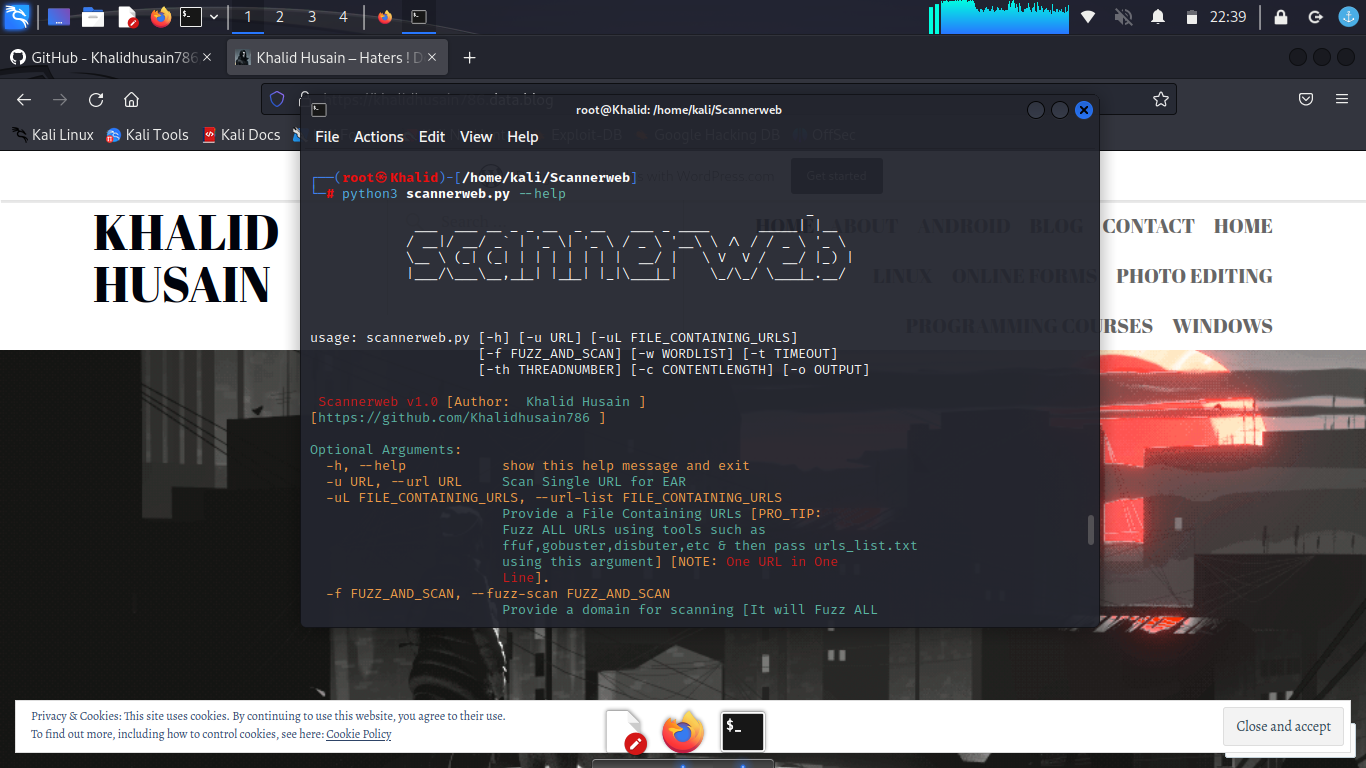
Scannerweb preview

Scannerweb

GitHubkhalidhusain786/scannerweb

Python3-Schwachstellenscanner, der alle URLs einer Zielwebsite fuzzt und auf Webschwachstellen scannt, mit optionaler GoBuster-Integration für…
vulnerability-scannersweb-vulnerability-scannersweb-security+1
1vor 9 Monaten
LibPNG_OSS-Fuzz preview

LibPNG_OSS-Fuzz

GitHubenessar/libpng_oss-fuzz

Sicherheitsforschungsprojekt zum Fuzzing von libpng mit OSS-Fuzz. Beinhaltet Seed-Corpus-Analyse, benutzerdefinierte Lese-/Schreib-Fuzzer und einen…
vulnerability-analysiscode-analysisexploitation+3
1vor 1 Jahr
ClaimJumper preview

ClaimJumper

GitHubfevra-dev/claimjumper

Professionelles JWT-Sicherheitstest-Toolkit. Analysieren, knacken, fälschen und ausnutzen von JSON Web Tokens mit über 15 Schwachstellenprüfungen,…
password-crackingvulnerability-scannersexploitation+6
1vor 9 Monaten
CTF-Web-Exploitation preview

CTF-Web-Exploitation

GitHubarnavps/ctf-web-exploitation

Eine umfassende Sammlung von 12 containerisierten Web-Exploitation-Challenges, die CVE-2023-25690, WebAuthn-Umgehungen, HTTP/3-Schmuggel und…
reconnaissancecontainer-securityvulnerability-analysis+8
1vor 6 Monaten
tmux-fuzzing preview

tmux-fuzzing

GitHublucadibello/tmux-fuzzing

Erweitertes Fuzzing für tmux mit OSS-Fuzz. Enthält benutzerdefinierte `cmd-fuzzer`- und `argument-fuzzer`-Harnesses für eine verbesserte…
vulnerability-analysiscode-analysisfuzzing+3
1vor 1 Jahr
log4j-scanner preview

log4j-scanner

GitHubmanishkanyal/log4j-scanner

Ein Log4j-Schwachstellenscanner wird verwendet, um die CVE-2021-44228 und CVE_2021_45046 zu identifizieren.
vulnerability-scannersexploitationwaf-bypass+3
1vor 4 Jahren
CVE-2026-26399-Disclosure preview

CVE-2026-26399-Disclosure

GitHubacen28/cve-2026-26399-disclosure

Offenlegung einer stackbasierten Use-After-Return-Schwachstelle in Arduino_Core_STM32, mit technischer Ursachenanalyse, betroffenen Versionen und Fix…
embedded-systems-securityvulnerability-analysisfuzzing+1
1vor 6 Monaten
CVE-2025-5688-FreeRTOS-Plus-TCP-Out-of-Bounds-Write preview

CVE-2025-5688-FreeRTOS-Plus-TCP-Out-of-Bounds-Write

GitHubmbanyamer/cve-2025-5688-freertos-plus-tcp-out-of-bounds-write

PoC-Exploit für CVE-2025-5688: entfernter Out-of-Bounds Write in FreeRTOS-Plus-TCP mittels manipulierter LLMNR/mDNS-Abfragen, was zu einem Absturz…

embedded-systems-securityiot-securityvulnerability-analysis+6
vor 8 Monaten
CVE-2025-5548 preview

CVE-2025-5548

GitHubpopclom/cve-2025-5548

Schritt-für-Schritt-Anleitung zur Ausnutzung eines Pufferüberlaufs im FreeFloat FTP Server unter Verwendung von Python-Fuzzing, Immunity Debugger mit…


exploit-frameworksvulnerability-analysisreverse-engineering+8
vor 7 Monaten
Zurück1…454647…57Weiter







