
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
 kernelzeroday/cve-2021-3156-baron-samedit
1day Forschungsaufwand
 bishopfox/cve-2022-22274_cve-2023-0656
Proof-of-Concept-Exploit für SonicWall SonicOS-stapelbasierte Pufferüberläufe (CVE-2022-22274, CVE-2023-0656), der Abstürze über manipulierte…
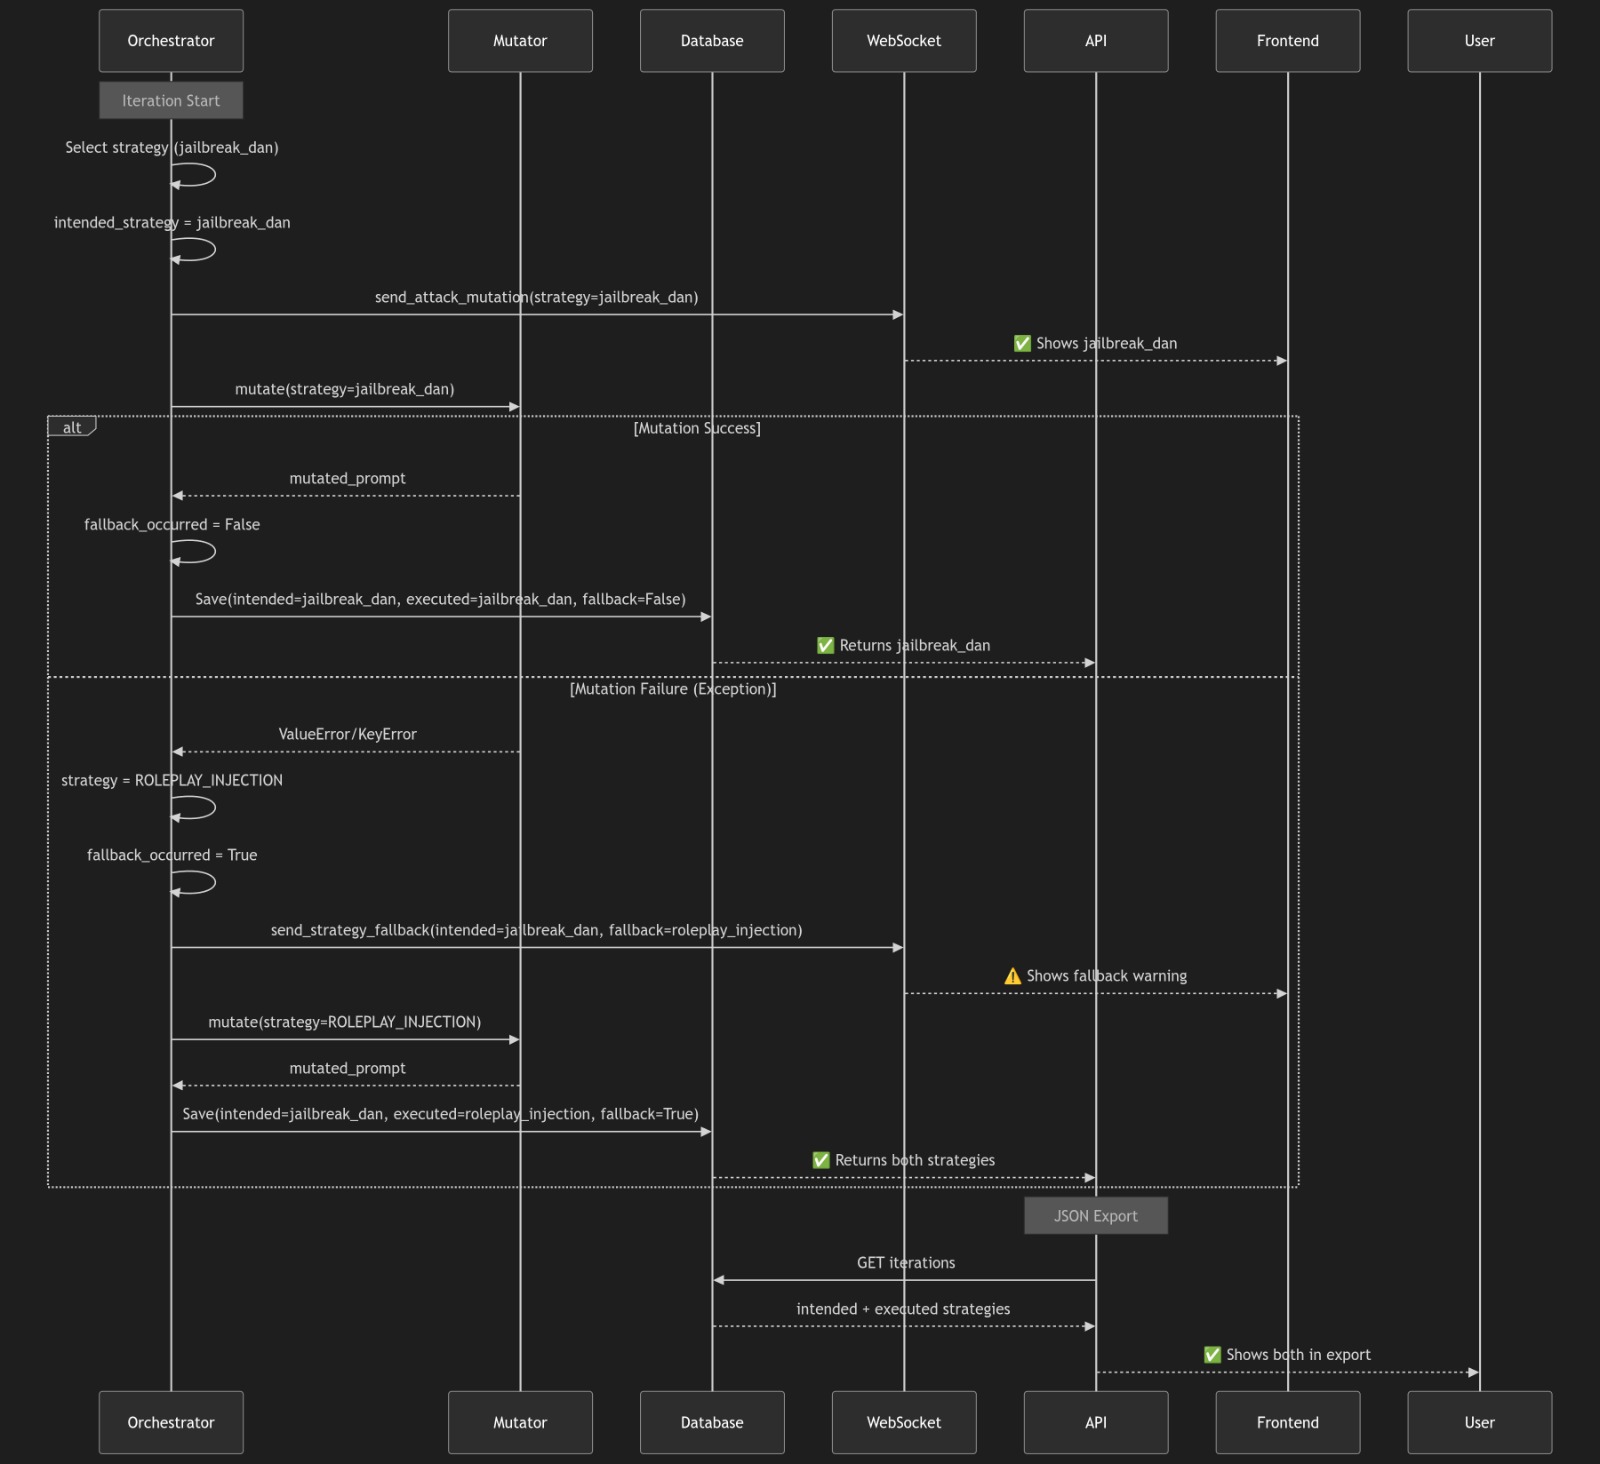 leviticus-triage/cerebro-red-v2
CEREBRO-RED v2: Fortgeschrittene LLM Red-Team-Forschungsplattform mit PAIR-Algorithmus und LLM-as-a-Judge-Bewertung
 expliot-framework/expliot
Nur-Lese-Spiegel - Keine Pull-Requests
 nccgroup/edidfuzzer
EDID (Enhanced Display Identification Data) Fuzzer
 thisistfs/rogue-framework
Desktop-Arbeitsumgebung für AFL++-Fuzzing, architekturübergreifende QEMU-Emulation, Harness-Entwicklung, Ghidra-Headless-Analyse, benutzerdefinierte…
 cleov2/debuggable-app-exploit
CVE-2024-31317 Exploit für debuggbare App
 dukptkey/cve-2020-9273
Analyse und Ausnutzung eines Use-After-Free in ProFTPd
 jakabakos/cve-2017-9096-itext-xxe
Proof-of-Concept-Exploit für CVE-2017-9096, das eine XML-External-Entity-Injection (XXE) in der iText-PDF-Bibliothek über bösartige XMP-Metadaten und…
 mellow-hype/cve-2023-33476
Exploits für einen Heap-Überlauf in MiniDLNA <=1.3.2 (CVE-2023-33476)
 kvesel/zipbrk
Zip-Dateiformat-Fuzzer und Multi-Tool.
 sunn1day/cve-2020-36109-poc
CVE-2020-36109 PoC, der einen DoS verursacht
 infobyte/pyrmax
Decoder/Encoder für Ubiquiti-AirMAX-Funkprotokoll-Frames; pcap-/Live-Captures parsen, Geräte erkennen, nach verwundbarer Firmware scannen,…
 martyx00/vulnfanatic-ng
BianryNinja-Plugin zur Identifizierung von Schwachstellen in dekompilierten Binärdateien mit sowohl programmatischen Scans als auch LLM-Unterstützung.
 abraxas/mysql-mysqldump-show-tables-overflow
MySQL Community Server 26.7.0 – Hoch – mysqldump SHOW TABLES Stack Overflow – Crash-Dump-UID
 kn32/cve-2024-46483
Heap-Überlauf vor der Authentifizierung im Xlight SFTP Server <= 3.9.4.2








