
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen

 bethington/ghidra-mcp
MCP-Server, der Ghidras Reverse Engineering mit KI-Werkzeugen verbindet: 256 Werkzeuge für Dekompilierung, P-Code-Emulation, Live-Debugging,…
 dynamorio/dynamorio
Laufzeit-Instrumentierungsframework zum Erstellen dynamischer Analysetools: Tracing, Profiling, Codeabdeckung, Speicher-Debugging, Fuzzing und…
 xoreaxeaxeax/sandsifter
Der x86-Prozessor-Fuzzer
 google/honggfuzz
Sicherheitsorientierter Software-Fuzzer. Unterstützt evolutionäres, feedbackgesteuertes Fuzzing basierend auf Codeabdeckung (SW- und HW-basiert).
 foospidy/payloads
Git All the Payloads! Eine Sammlung von Web-Angriffs-Payloads.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 xmendez/wfuzz
Modularer Web-Fuzzer für automatisierte Sicherheitstests. Injiziert Payloads in beliebige HTTP-Anforderungsfelder, um Schwachstellen zu entdecken,…
 1n3/intruderpayloads
Eine Sammlung von Burpsuite Intruder payloads, BurpBounty payloads, fuzz lists, bösartigen Dateiuploads und Web-Pentesting-Methodiken und Checklisten.
 gwen001/pentest-tools
Eine Sammlung von benutzerdefinierten Sicherheitswerkzeugen für schnelle Anforderungen.
 trailofbits/publications
Veröffentlichungen von Trail of Bits
 cifertech/esp32-div
ESP32DIV ist ein multifunktionales drahtloses Offensiv- und Defensiv-Toolkit, das auf einem ESP32 basiert.
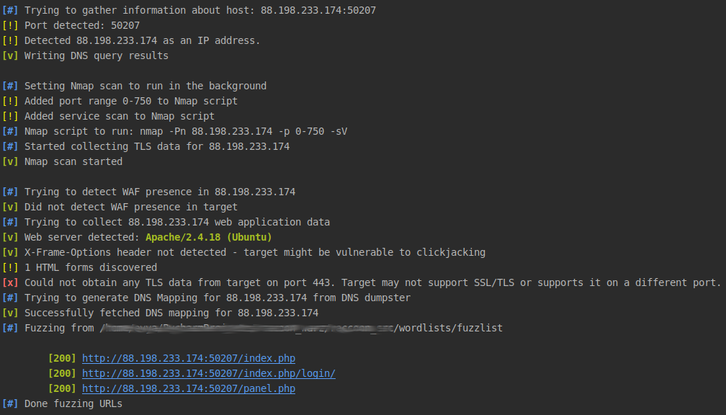 evyatarmeged/raccoon
Ein leistungsstarkes Offensiv-Sicherheitstool für Aufklärung und Schwachstellenscans
 google/boringssl
Fork von OpenSSL, der TLS, kryptografische Primitive und X.509-Zertifikatsbehandlung für die Verwendung in Chrome und Android implementiert, ohne…
 ticarpi/jwt_tool
:snake: Ein Toolkit zum Testen, Anpassen und Knacken von JSON Web Tokens
 googleprojectzero/fuzzilli
Ein JavaScript-Engine-Fuzzer
 s0md3v/arjun
HTTP-Parameter-Erkennungstool, das mit einem großen Wörterbuch gültige Abfrageparameter für URL-Endpunkte findet und GET/POST/JSON/XML-Anfragen,…
 elceef/dnstwist
Domain-Name-Permutations-Engine zur Erkennung von Homograph-Phishing-Angriffen, Typosquatting und Markenimitation







