
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
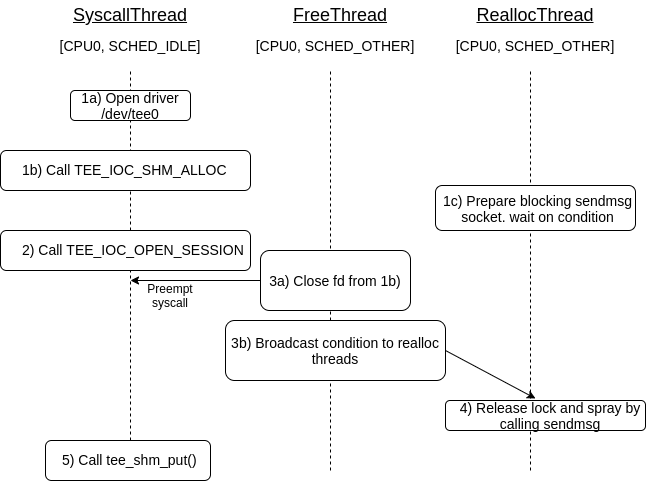
 pjlantz/optee-qemu
Umgebung mit anfälligem Kernel zur Ausnutzung des TEE-Treibers (CVE-2021-44733)
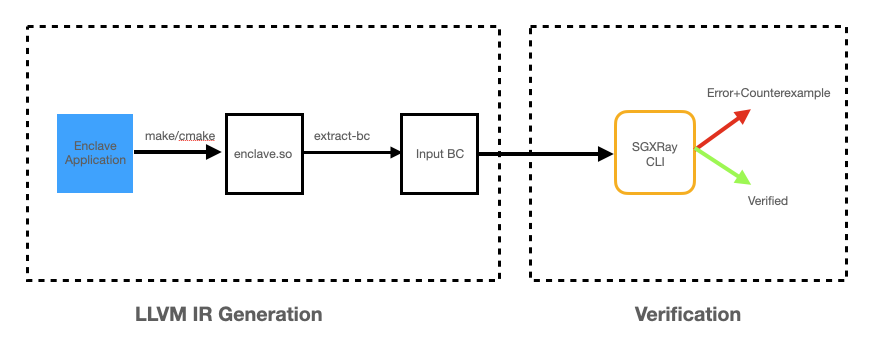 baiduxlab/sgxray
Automatisiertes Reasoning-Tool basierend auf dem SMACK-Verifier, das SGX-Enklaven-Bugs durch Verletzungen der vertrauenswürdigen Grenzen erkennt,…
 payatu/cve-2018-14442
PoC für Foxit Reader CVE-2018-14442
 sec-tools/litefuzz
Ein plattformübergreifender Fuzzer zum Testen von Userland-Binärdateien, Netzwerk-Clients und -Servern.
 0xdea/raptor_infiltrate19
#INFILTRATE19 raptors Party-Paket.
 flankerhqd/cve-2015-6620-poc
POC für CVE-2015-6620, beliebiges Schreiben durch AMessage-Unmarshal
 petabi/sniffles
Sniffles: Paketmitschnitt-Generator für IDS und Auswertung von regulären Ausdrücken
 bishopfox/joro
Ein kollaboratives Web-Exploitation-Framework.
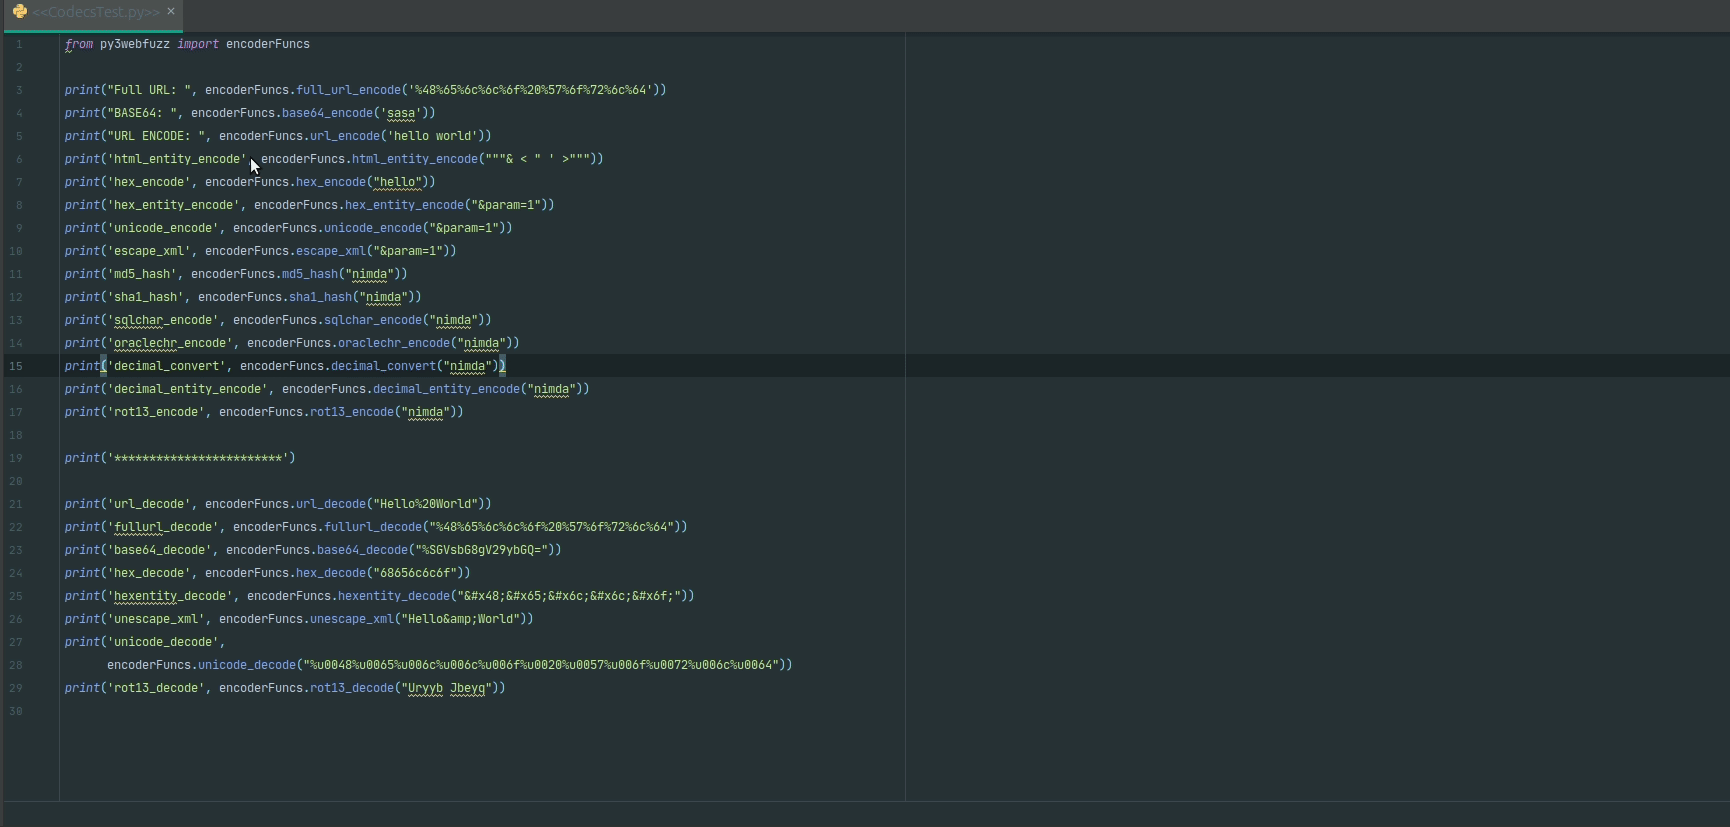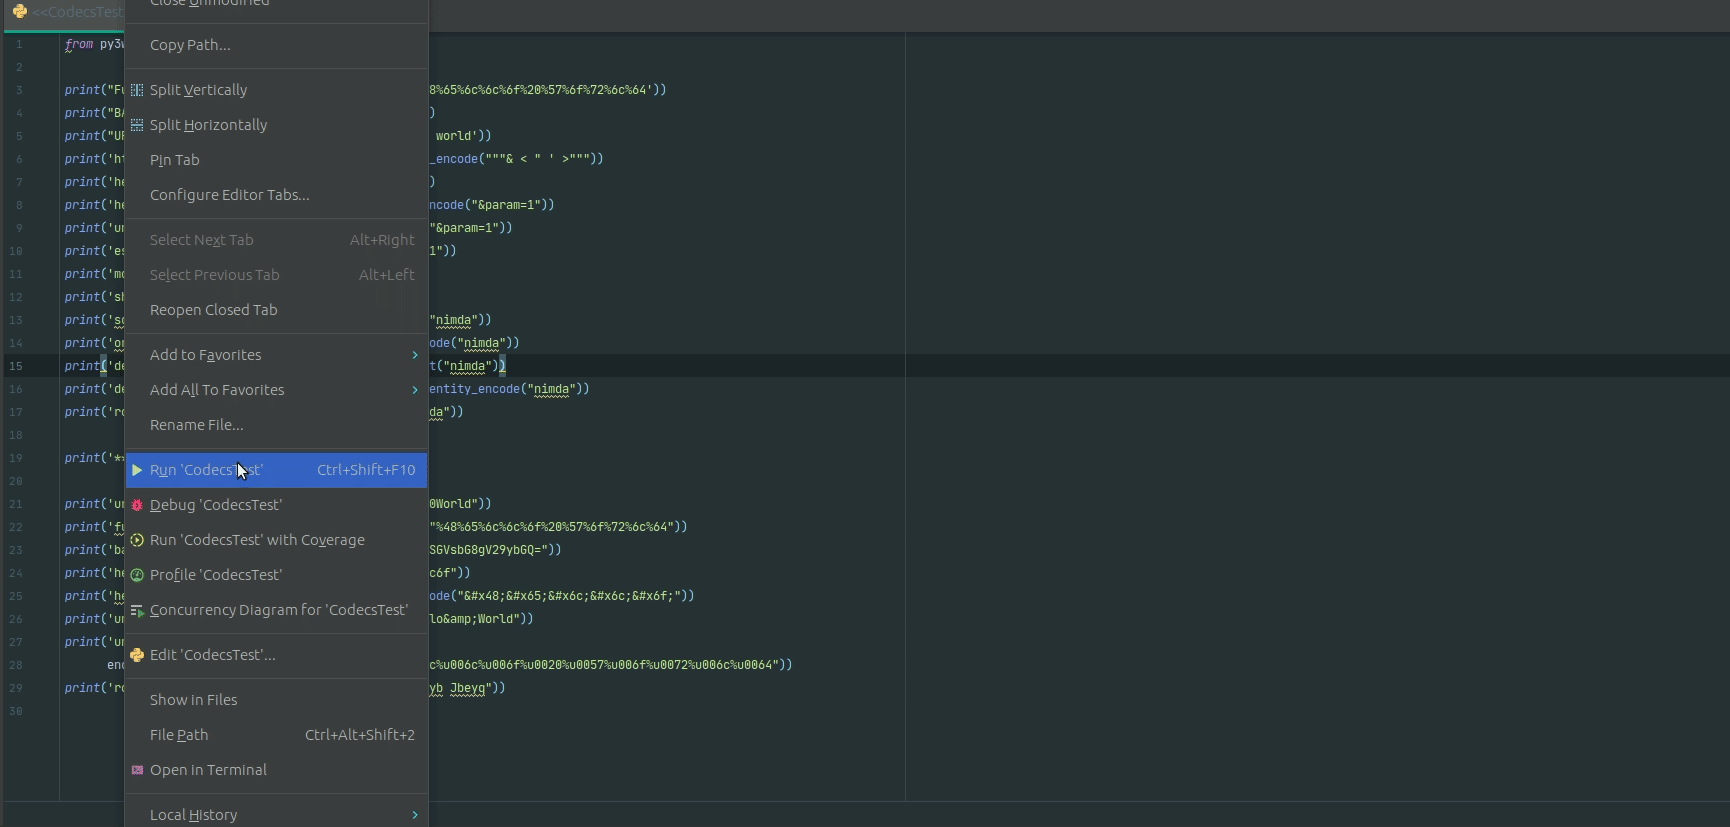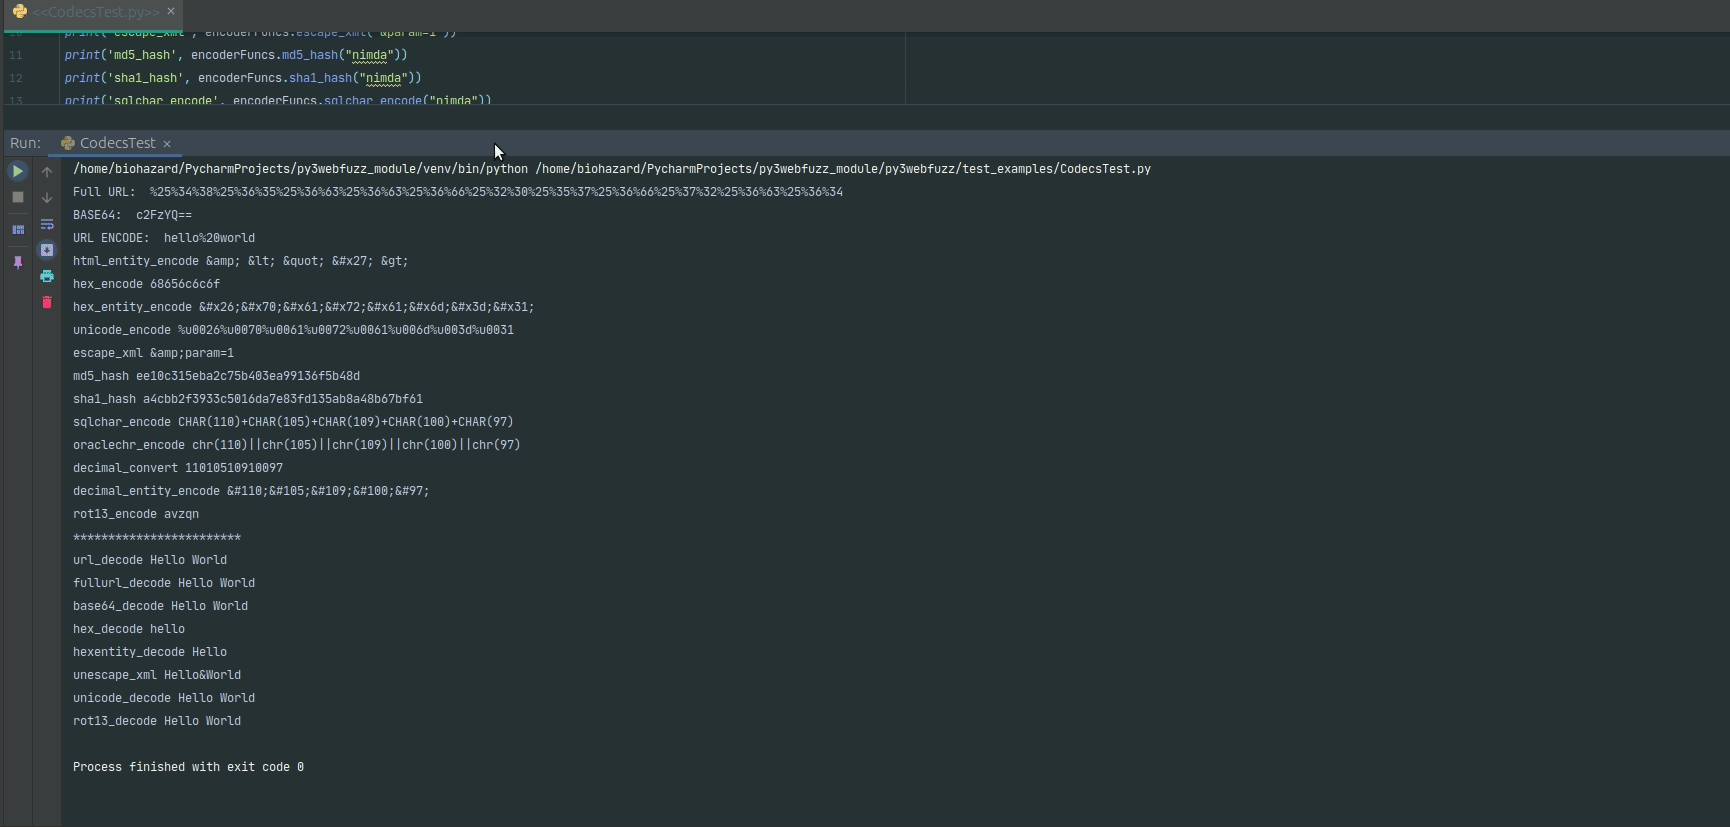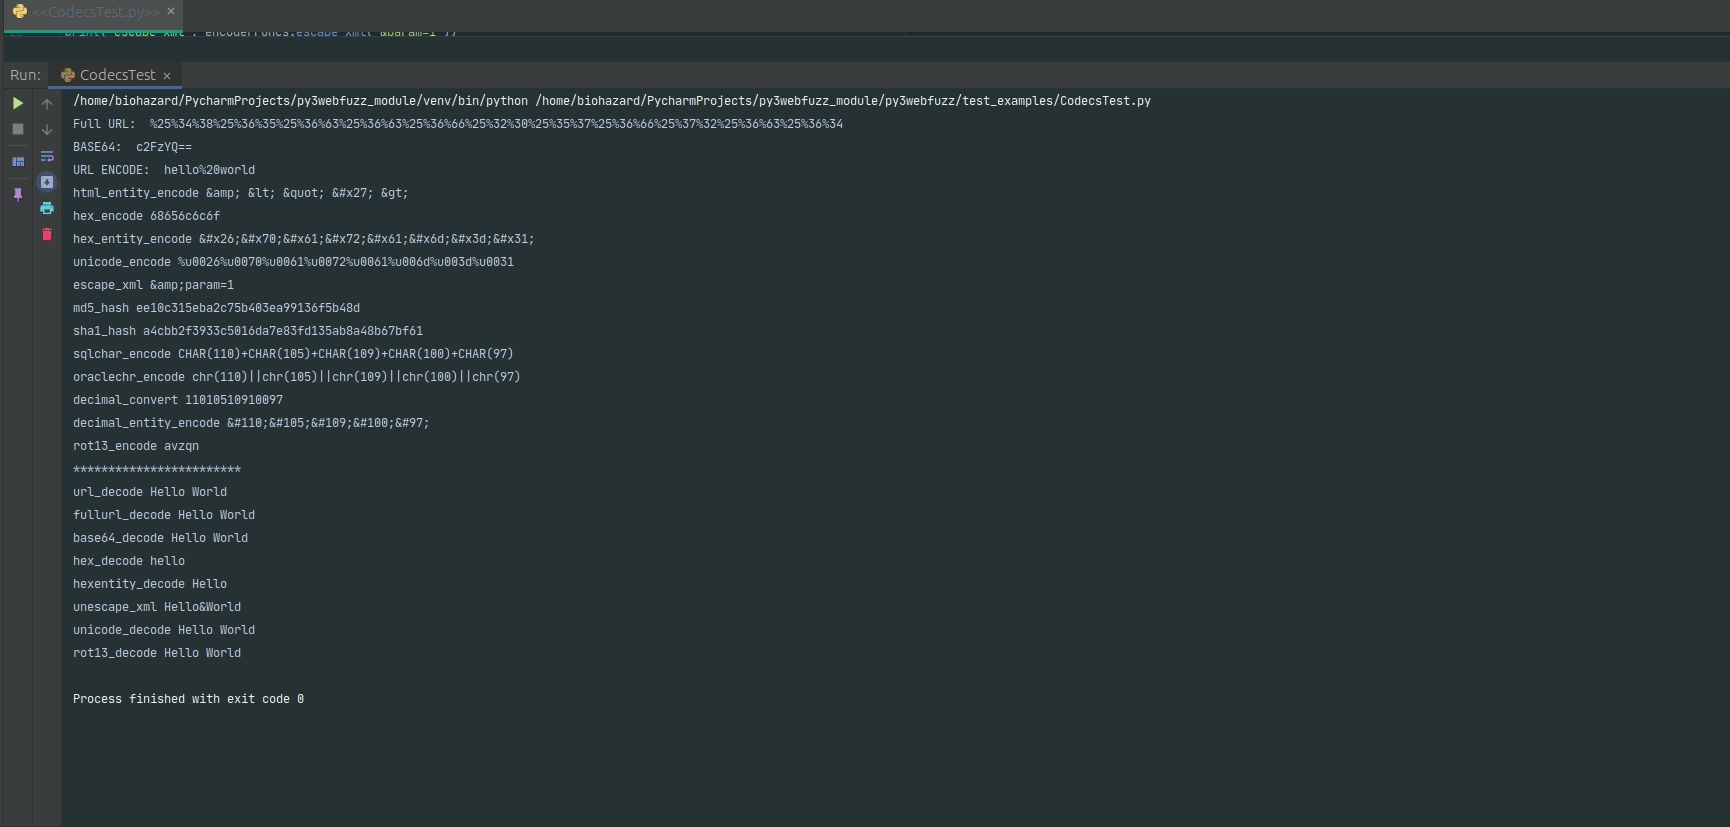 jangelesg/py3webfuzz
Ein Python3-Modul zur Unterstützung beim Fuzzing von Webanwendungen
 hakaioffsec/navgix
Multithreaded-Go-Tool zur Erkennung von nginx-Alias-Traversal-Schwachstellen mithilfe heuristischer und Brute-Force-Techniken zur Identifizierung…
 hackinglz/maps_scanner
MAPS Cloud-Scanner und Antwort-Parser für Microsoft Defender-Forschung.
 billy-ellis/exr-imageio-poc
PoC für CVE-2026-28990, ein ImageIO-Fehler, der in iOS/macOS 26.5 gepatcht wurde.
 nccgroup/triforceopenbsdfuzzer
Systemaufruf-Fuzzing von OpenBSD amd64 mit TriforceAFL (d.h. AFL und QEMU)
 cloudflare/filterforge
Werkzeug zum Lösen von BPF-Filtern und Erstellen von Paketen basierend auf diesen.
 moopinger/clzero
Ein Projekt zum Fuzzing von HTTP/1.1 CL.0 Request Smuggling Angriffsvektoren
 praetorian-inc/caeruleus
Einzelne Go-Binärdatei für Bluetooth-Low-Energy-Sicherheitstests unter Linux/BlueZ: Scannen, GATT enumerieren, Lesen/Schreiben/Benachrichtigen,…
 uni-due-syssec/efcf-framework
EF/CF - Extrem schnelles Smart-Contract-Fuzzing
 frizb/wordlistgen
Super Einfacher Python-Wortlisten-Generator für Fuzzing und Brute Forcing in Python








