
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
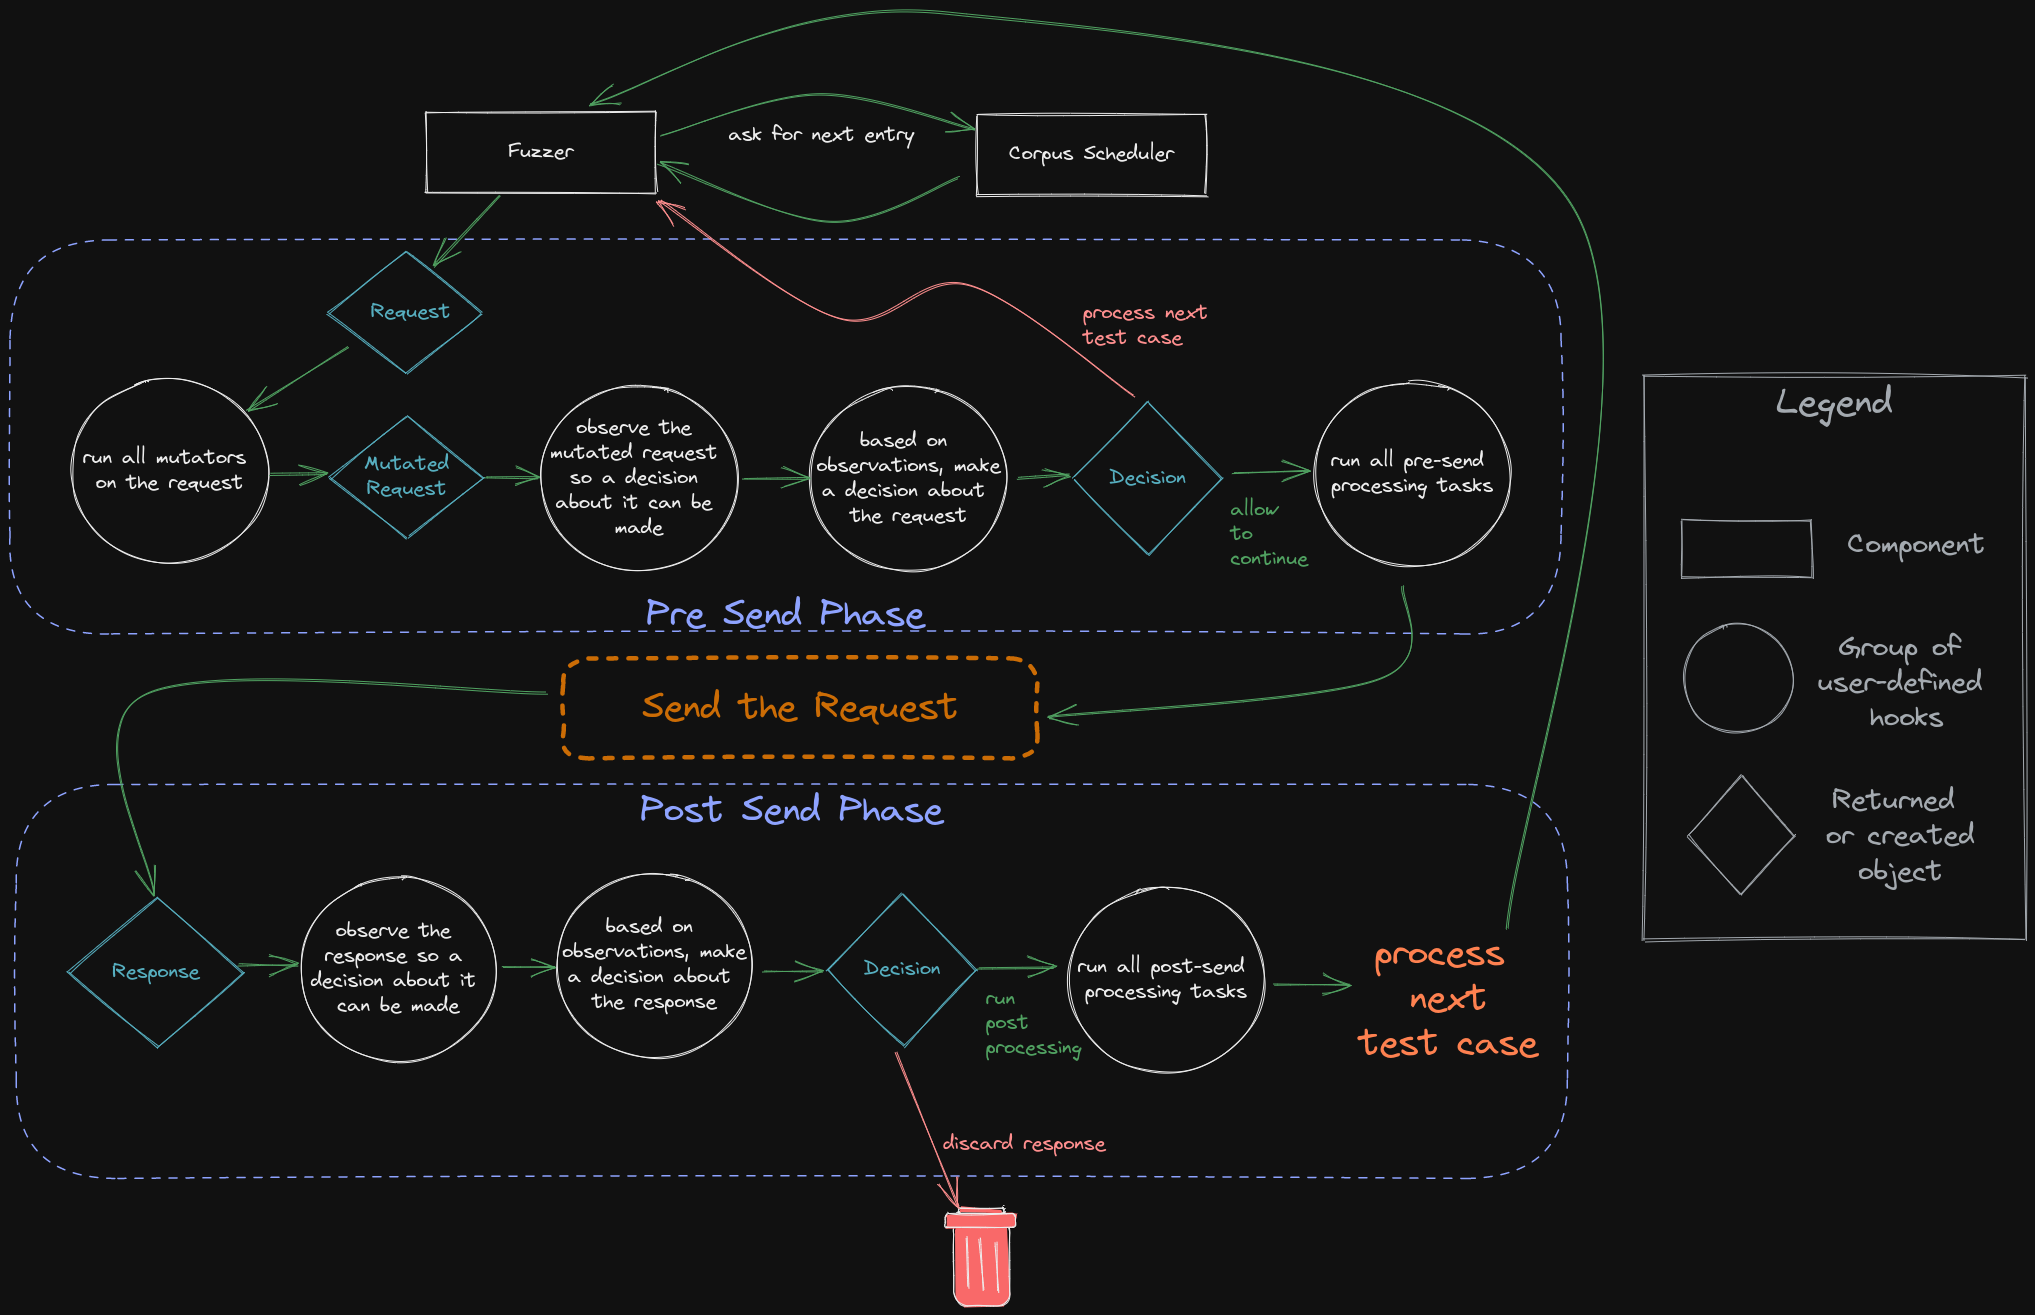
 epi052/feroxfuzz
Baue strukturbewusste Black-Box-HTTP-Fuzzer in Rust mit komponierbaren Mutators, Schedulers, Observers, Deciders und Processors für kundenspezifische…
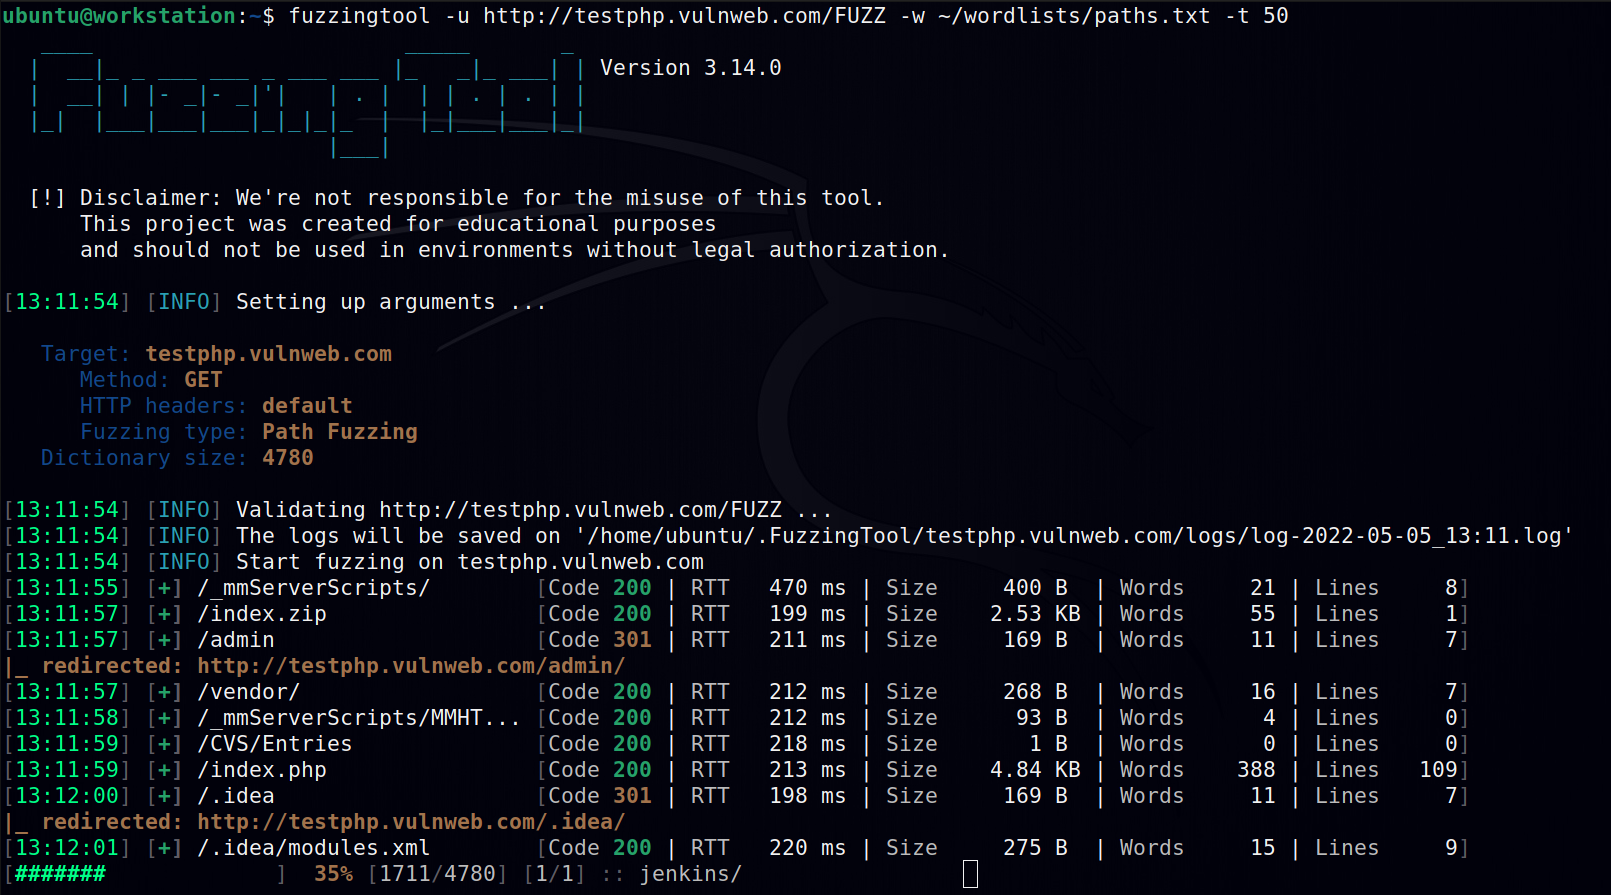 nescau-ufla/fuzzingtool
Software zum Fuzzing, eingesetzt bei Webanwendungs-Pentests.
 tihanyin/rex-skill
REx@Skill – Agentische Reverse-Engineering-Ausführungsfähigkeit zur Entdeckung von Schwachstellen in Binärdateien
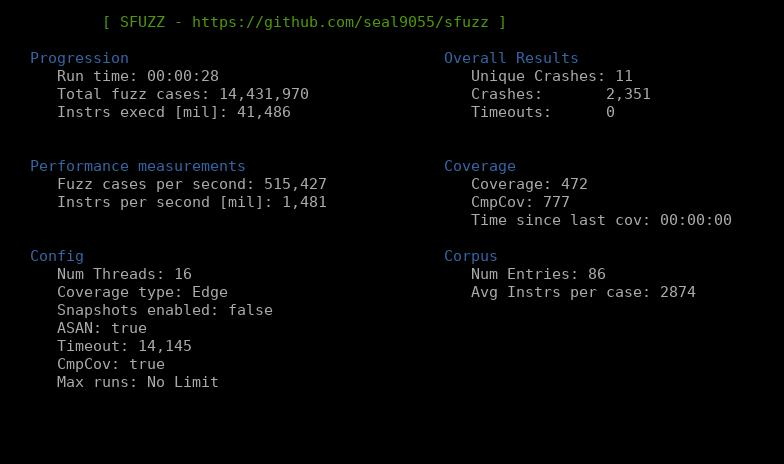 seal9055/sfuzz
Hochperformantes Fuzzing mithilfe von RISC-V-zu-x86-Binärübersetzungen und modernen Fuzzing-Techniken
 puzzlepeaches/ffufw
Automatisiert die Entdeckung von Webinhalten und das Brute-Forcing von Verzeichnissen durch mehrthreadige ffuf-Ausführung, technologieangepasste…
 chenaotian/cve-2023-0386
Lokaler Privilege-Escalation-Exploit für CVE-2023-0386, der auf Linux-Kernel-Overlayfs abzielt. Enthält detaillierte Schwachstellenanalyse, PoC-Code…
 samsung/utopia
UT-basierte automatisierte Fuzz-Treiber-Generierung
 trailofbits/gosentry
Sicherheitsorientierte Go-Toolchain, mit Fokus auf hochmoderne Fuzzing-Fähigkeiten.
 impalabs/hyperpom
AArch64-Fuzzer basierend auf dem Apple-Silicon-Hypervisor
 seungsoo-lee/delta
PROJEKT DELTA: SDN-SICHERHEITSBEWERTUNGS-FRAMEWORK
 mauro-g/snuck
Automatischer XSS-Filter-Bypass
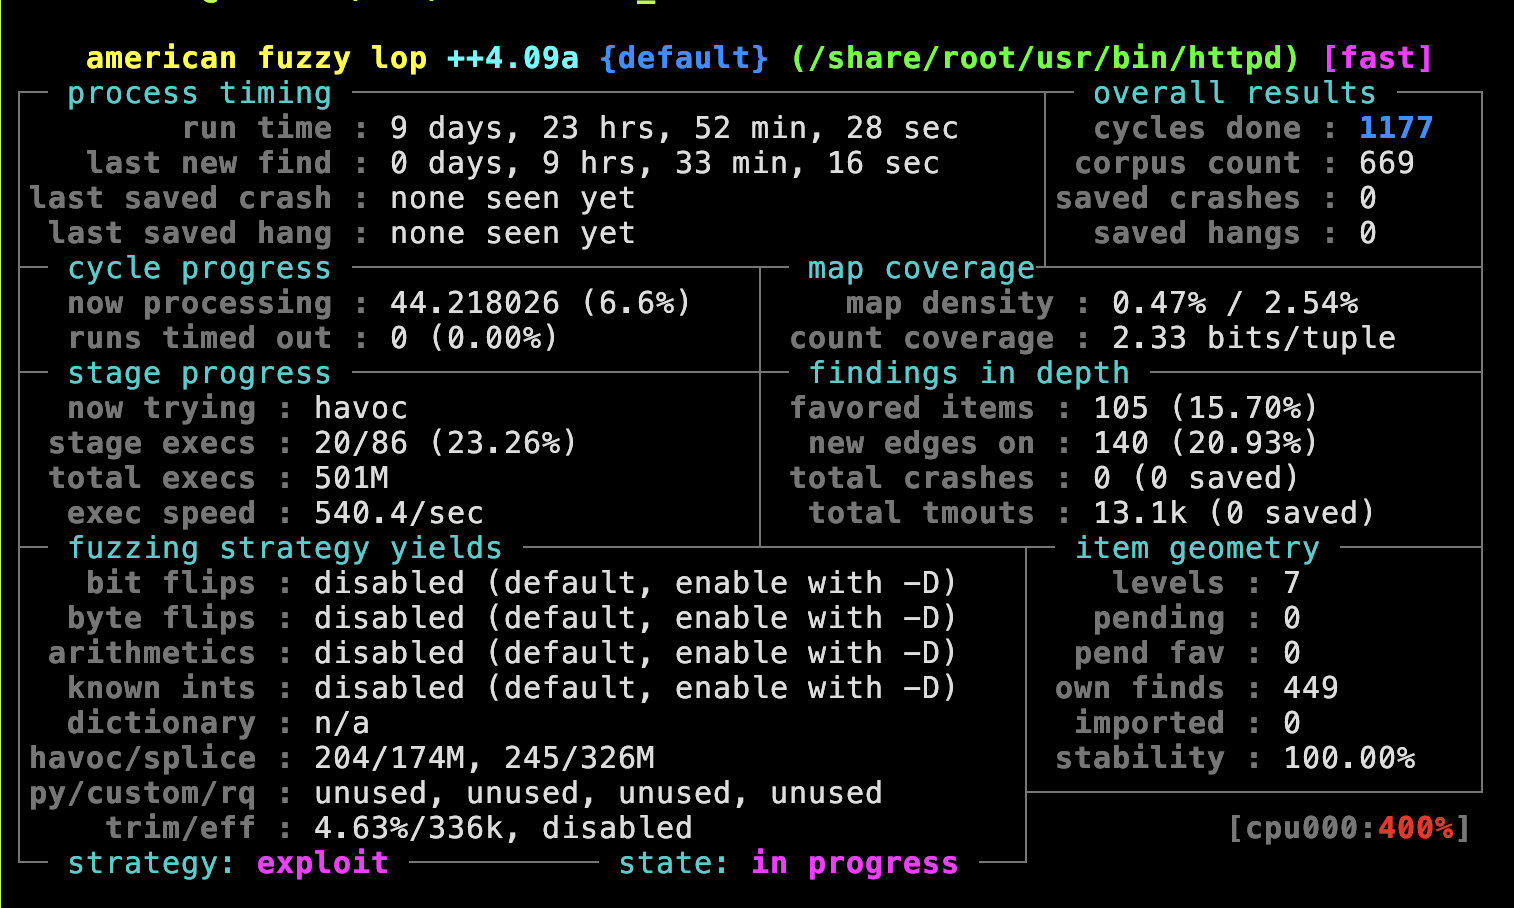 otsmr/blackbox-fuzzing
Fuzzing von IoT-Geräten am Beispiel des Routers TL-WR902AC
 gach0ng/agentstalker
End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
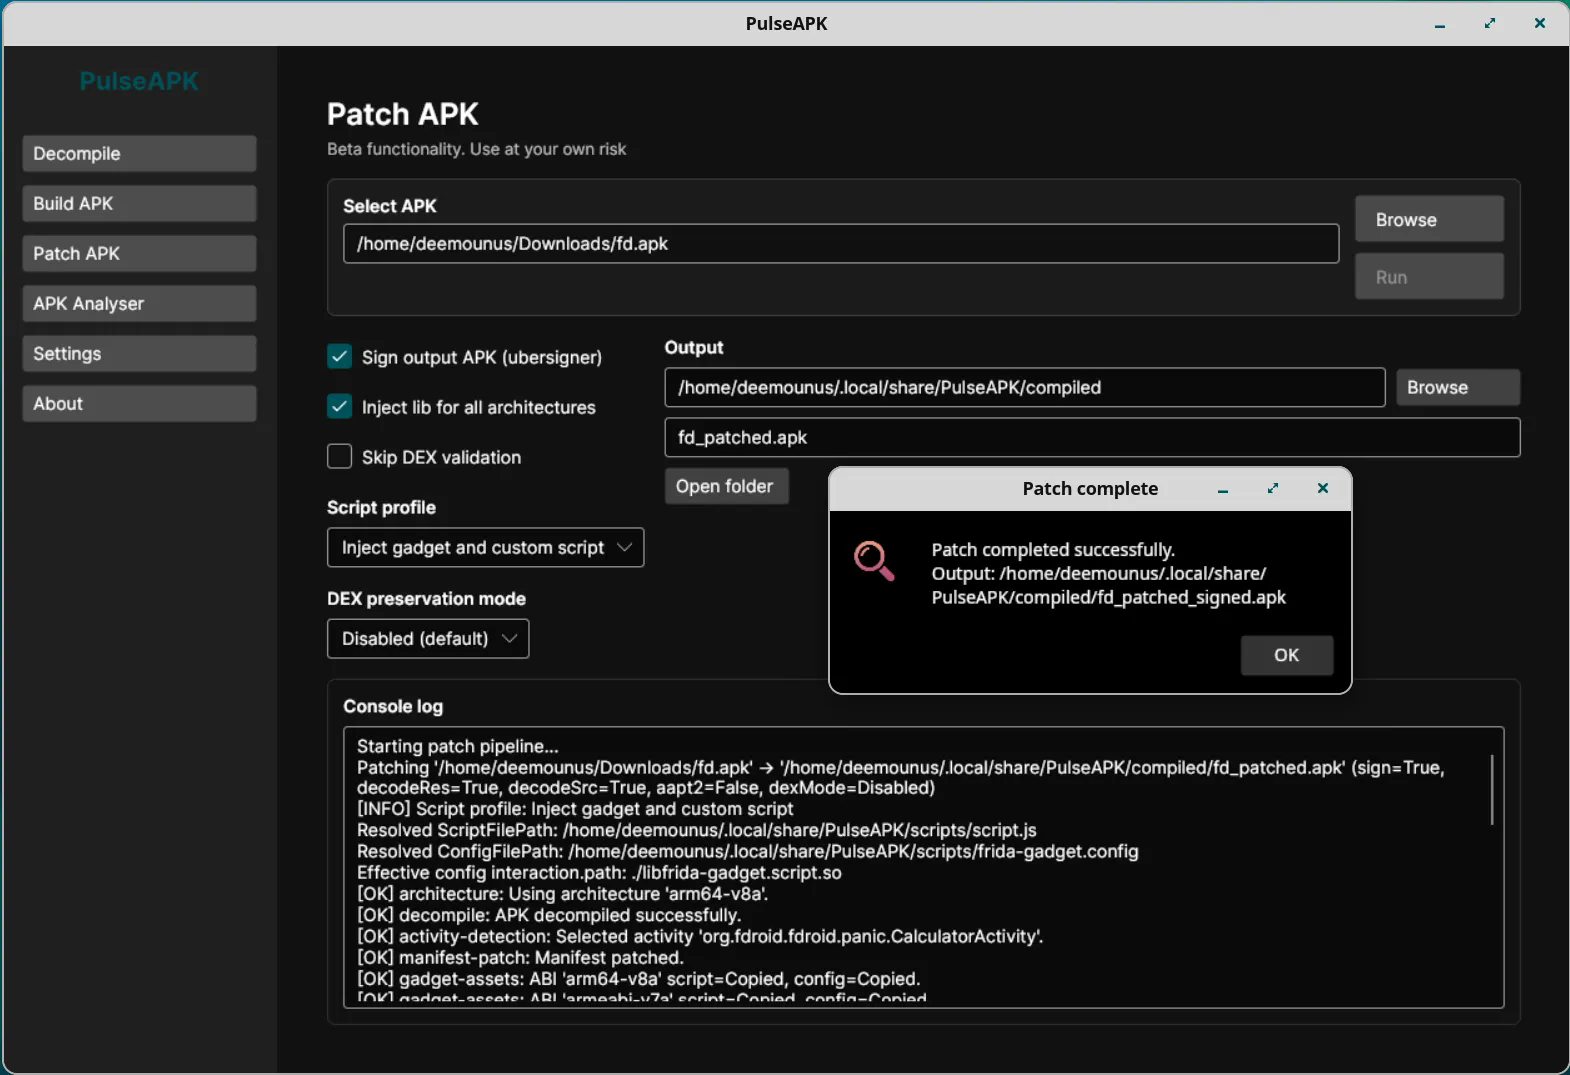 deemoun/pulseapk-core
PulseAPK Core: Plattformübergreifendes Tool für die Arbeit mit APK-Dateien: Dekompilierung, Analyse, Erstellung
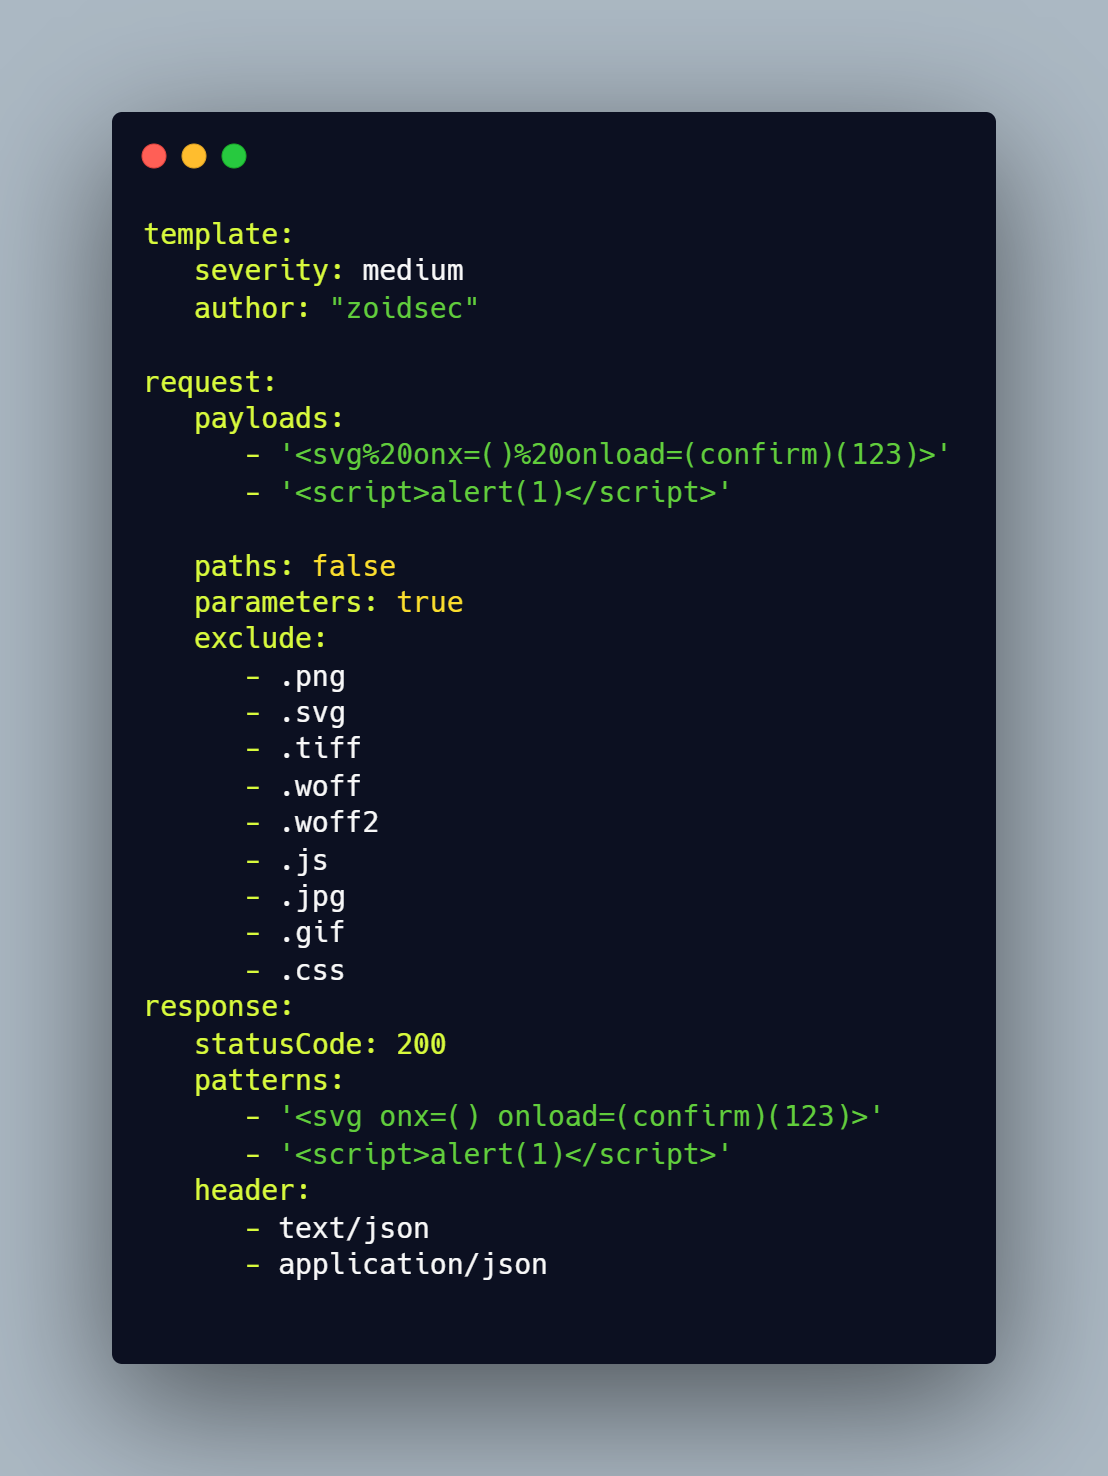 ethicalhackingplayground/erebus
Erebus ist ein schnelles Tool für parameterbasiertes Schwachstellenscanning mit einer YAML-basierten Vorlagen-Engine wie nuclei.
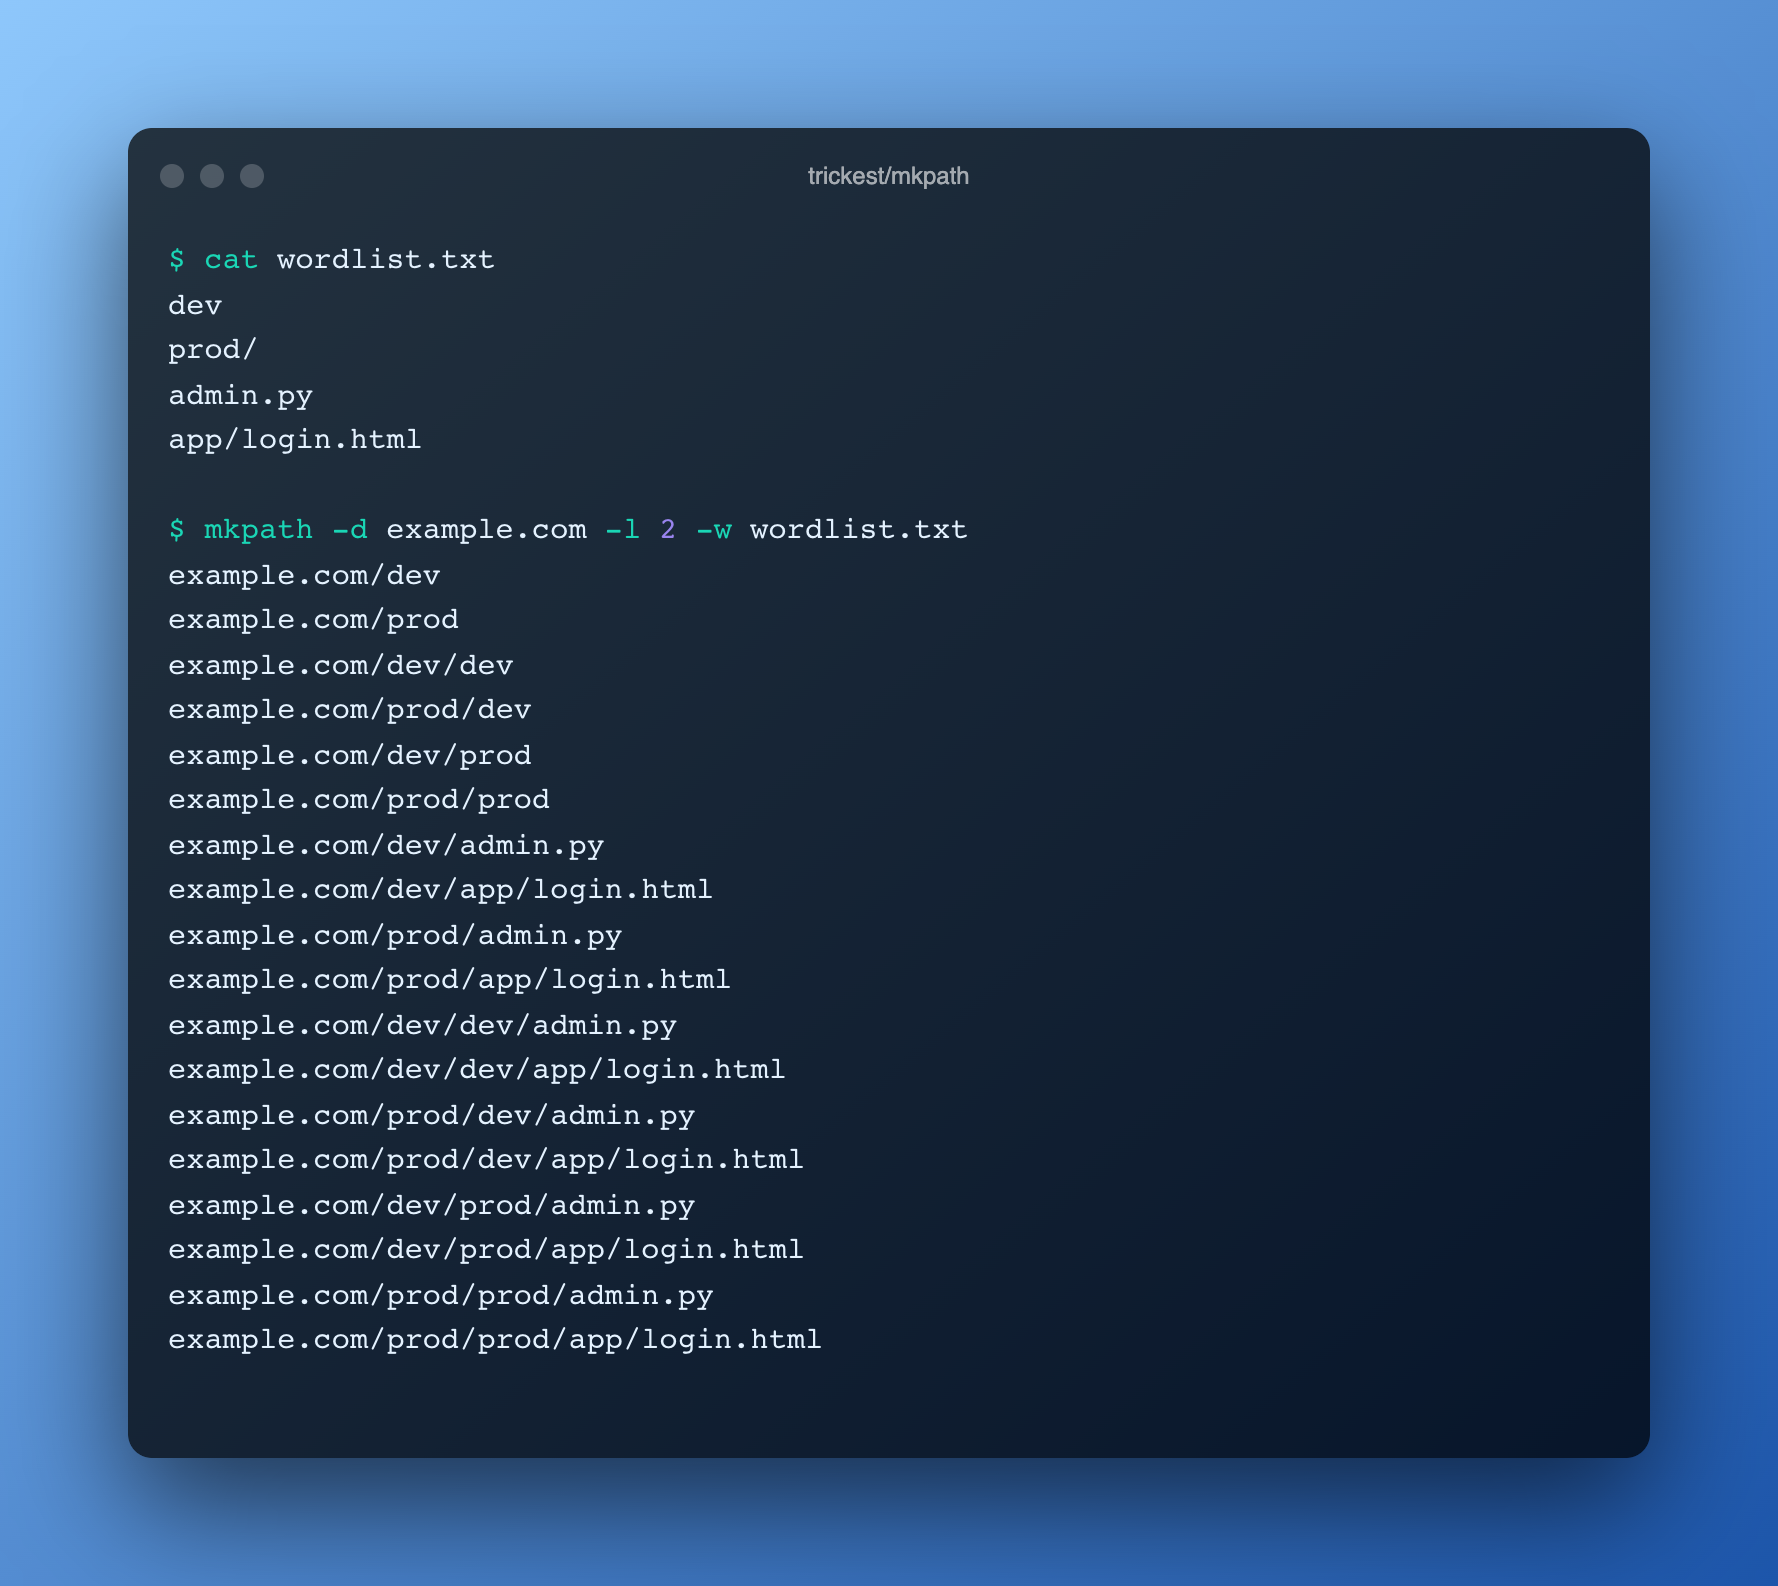 trickest/mkpath
URL-Pfad-Kombinationen mit einer Wortliste erstellen
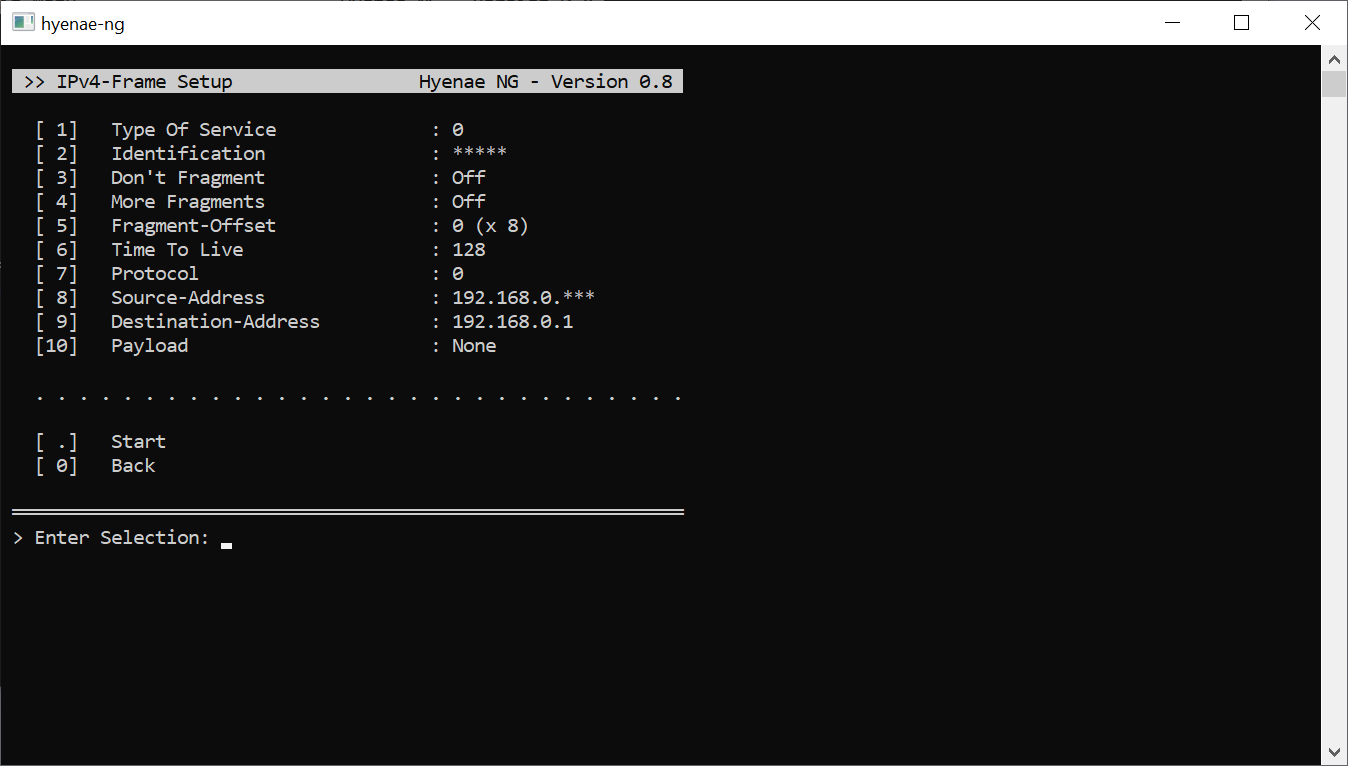 r-richter/hyenae-ng
Plattformunabhängiger Netzwerkpaketgenerator mit vollständigem Layer-Spoofing, musterbasierter Adressrandomisierung und Umgehung von Fluterkennung…








