
 #1
Fuzzing-Tools: mutationsbasiert, generierungsbasiert und coverage-gesteuert.
Kitploit empfohlen
 vincentbernat/cve-2015-3456
Experimente im Zusammenhang mit CVE-2015-3456
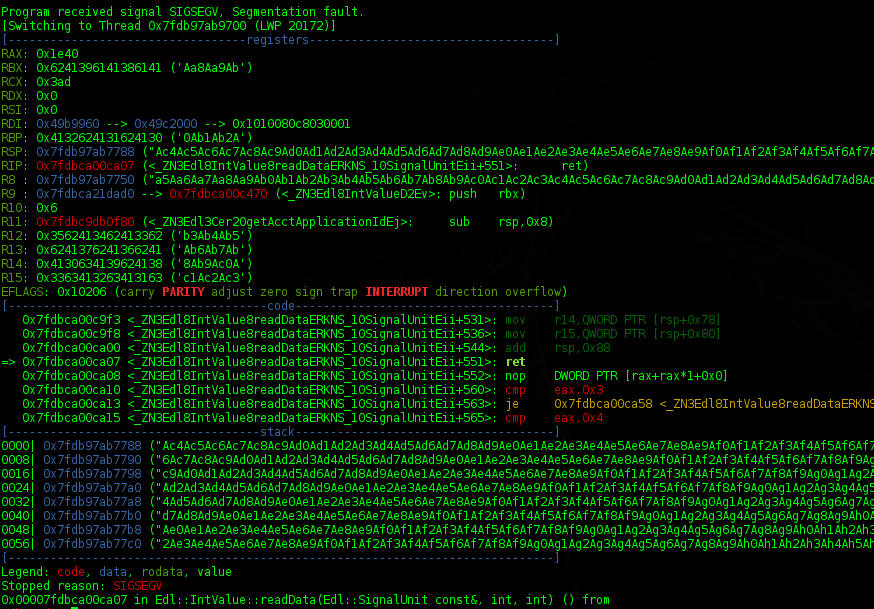 kpn-ciso/dra_writeup
Bericht über die Oracle DSR Stack-Pufferüberlauf-Sicherheitslücke (DRA) CVE-2014-6598
 azet/cve-2014-3466_poc
Proof of Concept für CVE-2014-3466 (GnuTLS-Pufferüberlauf: Prüfung der Sitzungs-ID-Länge)
 fi01/libmsm_acdb_exploit
Exploit für CVE-2013-2597, einen stack-basierten Pufferüberlauf im Qualcomm-ACDB-Audiotreiber, der eine Privilegieneskalation auf betroffenen…
 0x90/cve-2014-0160
Heartbleed-Varianten
 d4rkcat/stackflow
Universelles stack-basiertes Buffer-Overflow-Exploitationstool
 bl4ck5un/cve-2013-2072
Pufferüberlauf in den Python-Bindungen für den xc_vcpu_setaffinity-Aufruf in Xen
 fantaghost/fgscanner
FGscanner ist ein fortschrittlicher Open-Source-URL-Scanner.
 alone/mutator
Generiere Mutationen über eine Wortliste
 nccgroup/cecster
Ein GUI-basiertes Tool zur Durchführung von Sicherheitstests gegen die HDMI-CEC- (Consumer Electronics Control) und HEC-Protokolle (HDMI Ethernet…
 nccgroup/edidfuzzer
EDID (Enhanced Display Identification Data) Fuzzer
 raz0r/burp-radamsa
Radamsa-Fuzzer-Erweiterung für Burp Suite
 spinkham/skipfish
Webanwendungssicherheitsscanner erstellt von lcamtuf für Google - Inoffizieller Spiegel
 openrce/paimei
Ein in Python geschriebenes Reverse-Engineering-Framework.
 mk219533/cve-2010-1205
Beispiel-Exploit für Pufferüberlauf in libpng








