
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Forensik — Seite 2 | Kitploit
Kategorien

Forensik

Tools für digitale Forensik, Beweissammlung, Zeitachsenanalyse und Incident-Untersuchung.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 5 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 18h 24m
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 8 Tagen
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 15h 51m
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 8 Tagen
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 3 Tagen
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.4kvor 6 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
15.5kvor 8h 14m
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 7h 56m
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 21h 13m
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
931 Ergebnisse
MailAccess preview

MailAccess

GitHubkatrielmoses/mailaccess

Free email OSINT tool, 2500+ platforms, identity clustering, breach detection. No API keys required. pip install mailaccess

osintreconnaissancevulnerability-analysis+8
319vor 1 Tag
Dshell preview

Dshell

GitHubusarmyresearchlab/dshell

Dshell ist ein Framework für die forensische Netzwerkanalyse.
packet-sniffing-analysisnetwork-forensicsforensics+3
5.5kvor 2 Jahren
pftriage preview

pftriage

GitHubidiom/pftriage

Python-Tool und Bibliothek zur Unterstützung der Analyse von Dateien während der Malware-Triage und -Analyse.

static-analysisdynamic-analysis-sandboxinghash-analysis+4
79vor 6 Jahren
DFIR-Companion preview

DFIR-Companion

GitHubhasamba/dfir-companion

DFIR-Forensik-Begleitserver + Capture-Erweiterung
defensive-toolsioc-managementmemory-forensics+9
33vor 3 Tagen
nuitka-static-unpacker preview

nuitka-static-unpacker

GitHubdimareverse/nuitka-static-unpacker

Statik-orientiertes Forschungswerkzeug zum Entpacken von Nuitka-kompilierten Binärdateien: extrahiert Konstanten und Module, stellt .pyc-Dateien…

static-analysisreverse-engineeringforensics+3
128vor 1 Monat
etl2pcapng preview

etl2pcapng

GitHubmicrosoft/etl2pcapng

Dienstprogramm, das eine .etl-Datei mit einem Windows-Netzwerkpaketmitschnitt in das .pcapng-Format konvertiert.

packet-sniffing-analysisnetwork-forensicsforensics+2
735vor 1 Jahr
Sandroid_Dexray-Intercept preview

Sandroid_Dexray-Intercept

GitHubfkie-cad/sandroid_dexray-intercept

Ein Android-Malware-Analysewerkzeug, das umfassende Laufzeitprofile erstellt, indem es sich in das Anwendungsverhalten in den Bereichen Kryptografie,…

android-securitydynamic-analysis-sandboxingdynamic-code-analysis+8
10vor 1 Monat
ImHex preview

ImHex

GitHubwerwolv/imhex

🔍 Ein Hex-Editor für Reverse Engineers, Programmierer und alle, die ihre Netzhaut schätzen, wenn sie um 3 Uhr morgens arbeiten.

static-analysismemory-forensicshash-analysis+10
54.4kvor 12 Tagen
openclaw-security-monitor preview

openclaw-security-monitor

GitHubadibirzu/openclaw-security-monitor

Proaktives Sicherheitsmonitoring für OpenClaw-Bereitstellungen. Erkennt ClawHavoc, AMOS-Stealer, CVE-2026-25253, Memory-Poisoning und…

defensive-toolsvulnerability-scannersforensics+9
48vor 1 Monat
radare2 preview

radare2

GitHubradareorg/radare2

UNIX-ähnliches Reverse-Engineering-Framework und Kommandozeilen-Toolset

android-securityembedded-systems-securitystatic-analysis+16
24.5kvor 7h 49m
Incident-Response-Powershell preview

Incident-Response-Powershell

GitHubbert-janp/incident-response-powershell

PowerShell-basiertes Incident-Response-Toolkit, das über 25 forensische Artefakte (Prozesse, Netzwerkverbindungen, Registrierung, Browserverlauf)…
disk-forensicsioc-managementmemory-forensics+6
807vor 4 Monaten
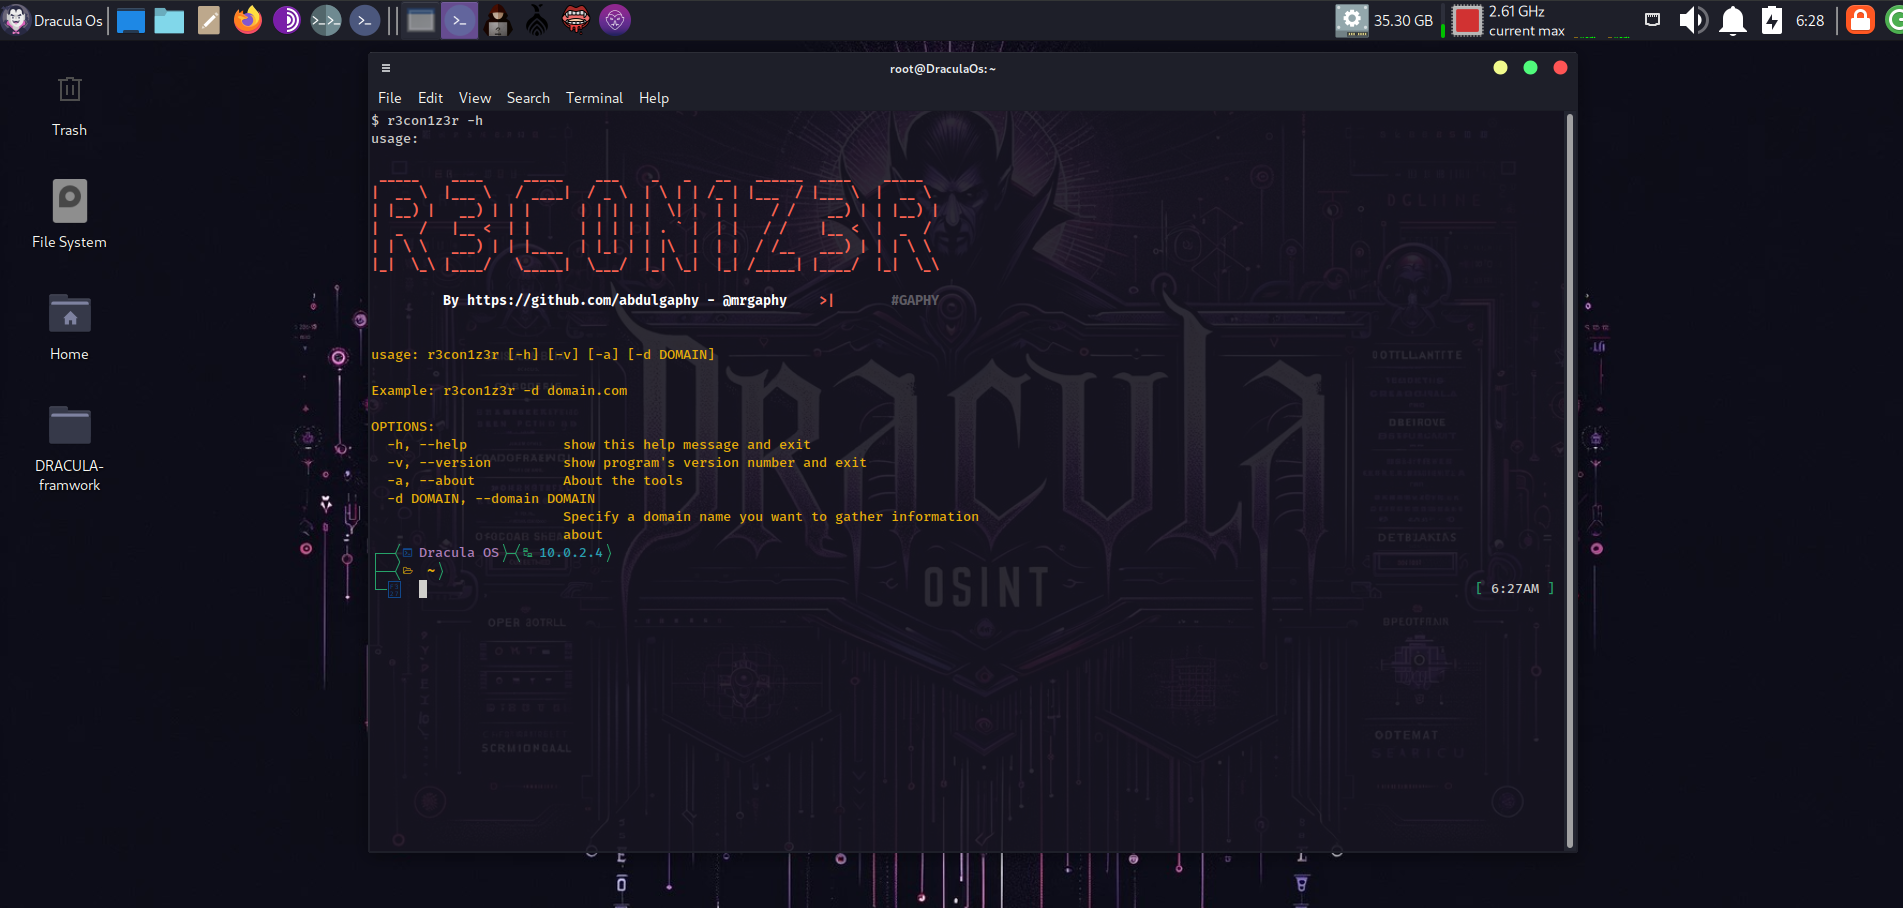
DraculaOS preview

DraculaOS

GitHubemrekybs/draculaos

Dracula OS ist ein Linux-Betriebssystem, das sorgfältig für OSINT (Open Source Intelligence) und Cyber Intelligence-Missionen entwickelt wurde.
osintreconnaissancevulnerability-scanners+9
94vor 11 Monaten
Hacking-Tools preview

Hacking-Tools

GitHubyogsec/hacking-tools

A curated list of penetration testing and ethical hacking tools, organized by category. This compilation includes tools from Kali Linux and other…


osintpenetration-testing-frameworksvulnerability-scanners+9
1.8kvor 2 Tagen
MemProcFS preview

MemProcFS

GitHubufrisk/memprocfs

MemProcFS

memory-forensicsreverse-engineeringforensics+5
4.2kvor 15 Tagen
hayabusa preview

hayabusa

GitHubyamato-security/hayabusa

Multithreaded-Windows-Ereignisprotokoll-Forensik-Zeitleistengenerator und Bedrohungsjagd-Tool mit vollständiger Sigma-Regelunterstützung, das…

forensicsdigital-forensicsthreat-intelligence+2
3.3kvor 7 Tagen
whapa preview

whapa

GitHubb16f00t/whapa

Grafisches Forensik-Toolkit zum Parsen, Entschlüsseln und Extrahieren von WhatsApp-Daten von Android- und iOS-Geräten, einschließlich Google Drive-…

android-securityencryption-decryption-toolsios-security+5
1.5kvor 2 Monaten
OsintCase preview

OsintCase

GitHubemrekybs/osintcase

An OSINT investigation case mapping tool for organizing entities, relationships, evidence, and intelligence.

ioc-managementosintforensics+6
5vor 20 Tagen
chainsaw preview

chainsaw

GitHubwithsecureopensource/chainsaw

Durchsuchen und Jagen Sie schnell Windows-Forensik-Artefakte

defensive-toolsvulnerability-analysisforensics+4
3.7kvor 6 Tagen
Zurück123…52Weiter








