#1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
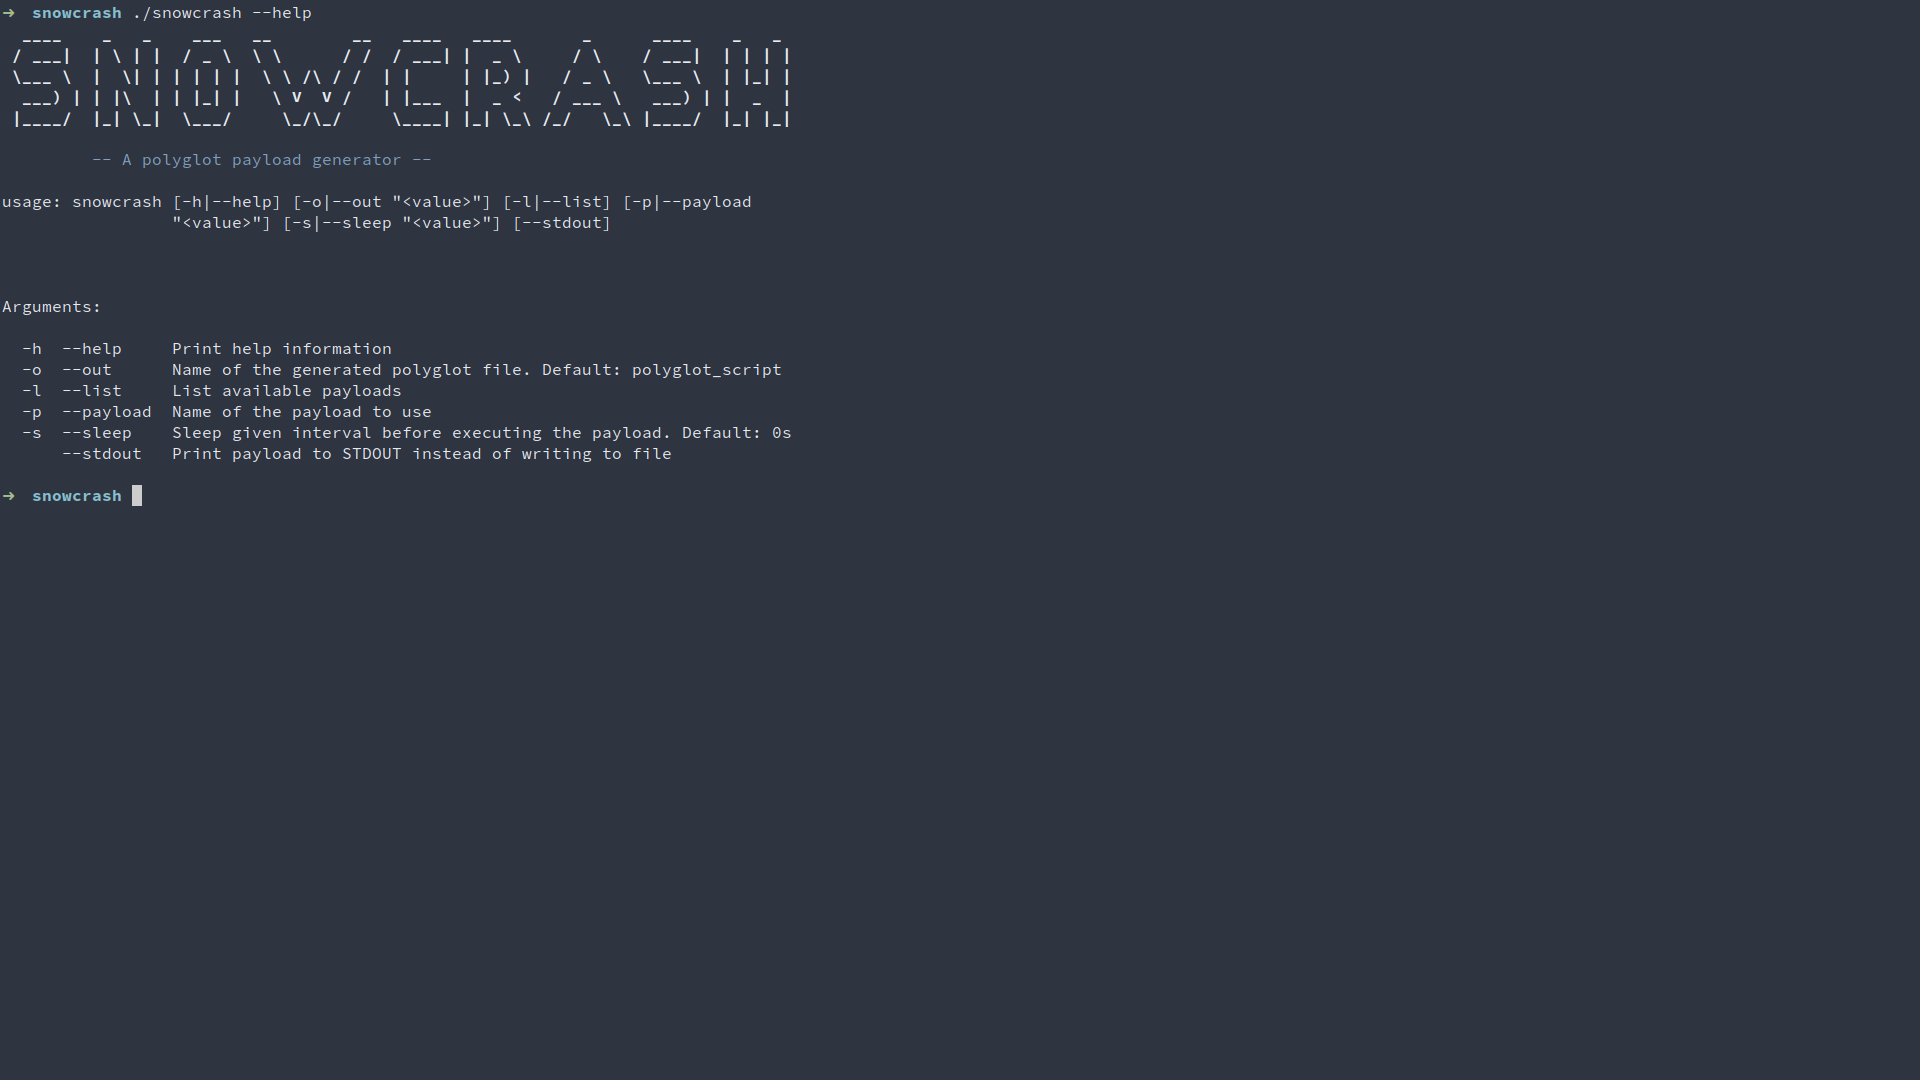
 redcode-labs/snowcrash
Generiert plattformübergreifende Polyglot-Payloads (Bash/PowerShell) zur Befehlsausführung, Reverse Shells und Ausführung von Binärdateien, mit…
 ruped24/killchain
Eine einheitliche Konsole zur Durchführung der Phasen der „Kill-Chain“ von Angriffen.
 yifanlu/taihen
CFW-Framework für PS Vita
 lcashdol/exploits
Exploits für verschiedene CVEs
 bcdannyboy/cve-2023-44487
Nicht-invasiver HTTP/2-Schwachstellenscanner für CVE-2023-44487, der ausnutzbare Stream-Reset-Bedingungen erkennt, indem er das Herabstufen von…
 0x36/weightbufs
ANE-Kernel-Exploit mit Lese-/Schreibzugriff für iOS 15 und macOS 12
 shipsecai/studio
Workflow-Automatisierung für Sicherheitsteams
 mystenlabs/ed25519-unsafe-libs
Liste unsicherer ed25519-Signaturbibliotheken
 rwxstoned/ldrshuffle
Codeausführungs-/Injektionstechnik durch Manipulation der DLL-PEB-Modulstruktur
 nettitude/malsccm
SCCM-Server missbrauchen, um schädliche Anwendungen auf verwalteten Hosts für laterale Bewegung und Red-Team-Operationen bereitzustellen.
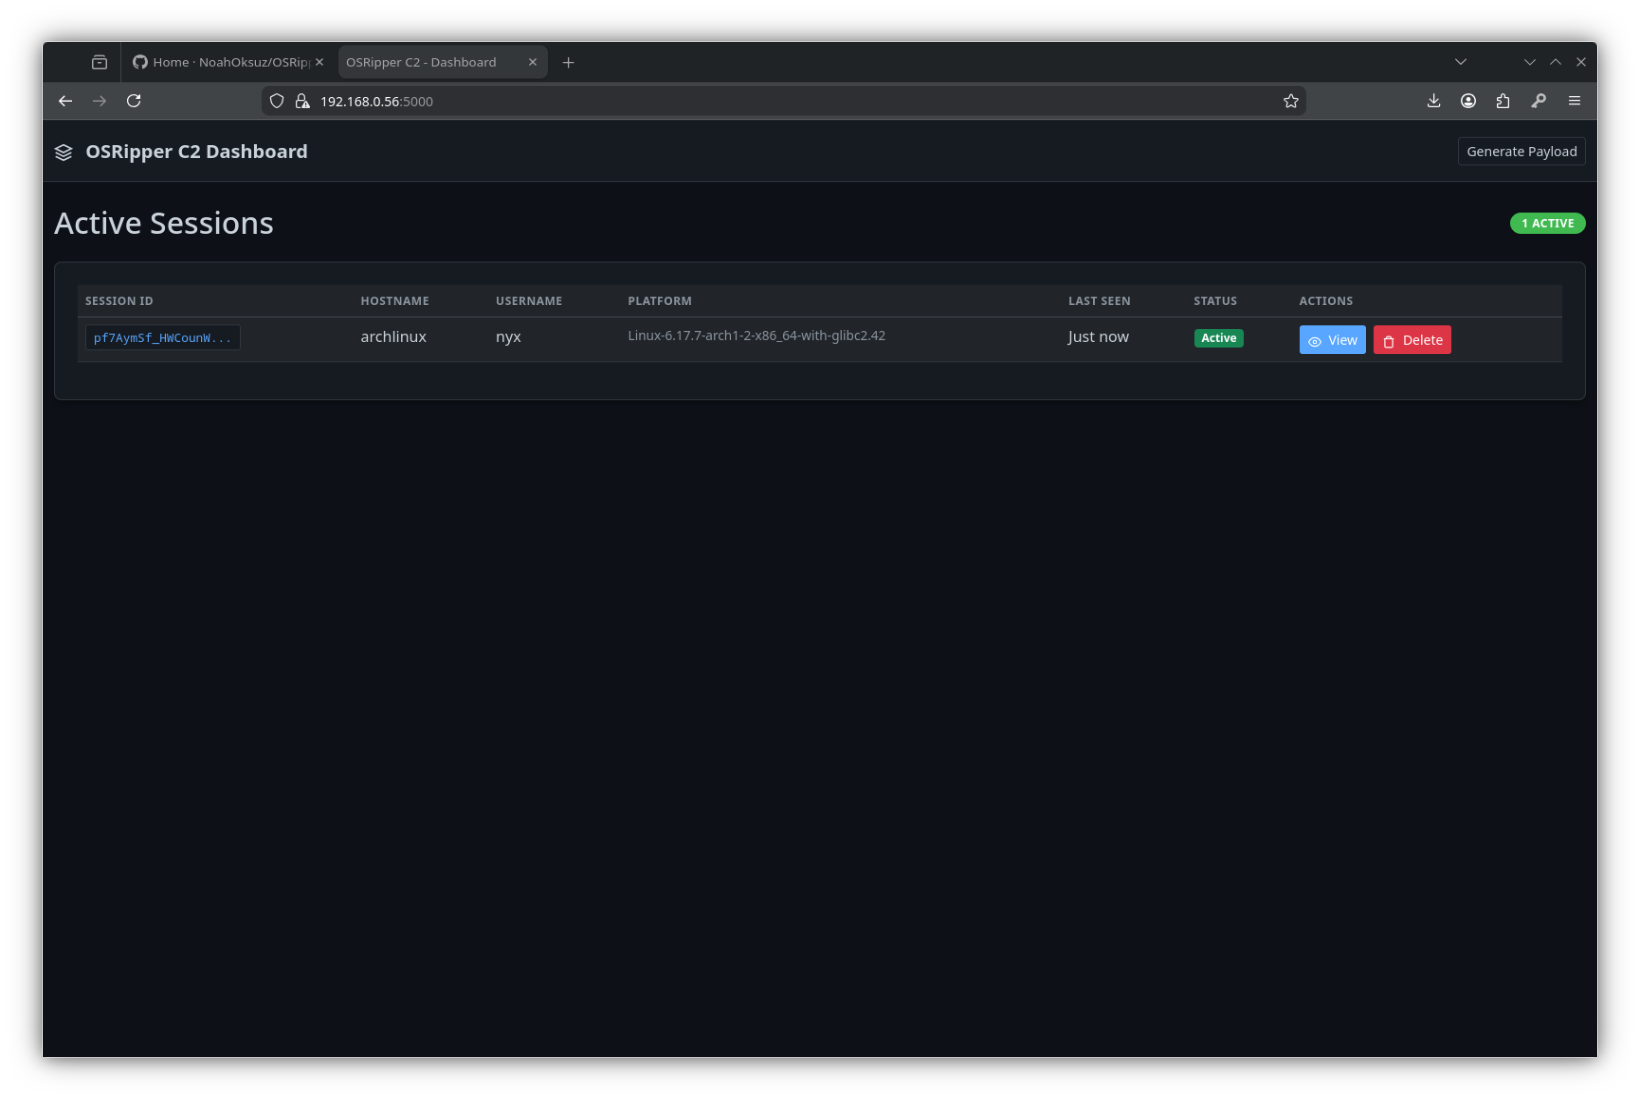 noahoksuz/osripper
AV-umgehendes, plattformübergreifendes Backdoor- und Crypter-Framework mit einer integrierten, leichten WebUI
 virtualalllocex/payload-download-cradles
Dies sind verschiedene Arten von Download-Cradles, die als Inspiration dienen sollen, um zu spielen und neue Download-Cradles zu erstellen, um…
 octoberfest7/dropspawn_bof
CobaltStrike BOF zum Starten von Beacons mittels DLL Application Directory Hijacking
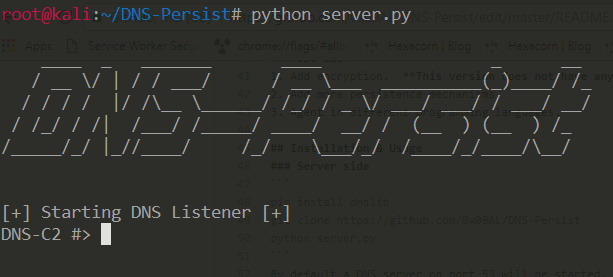 0x09al/dns-persist
DNS-Persist ist ein Post-Exploitation-Agent, der DNS für Command and Control nutzt.
 randorisec/cve-2022-34918-lpe-poc
Lokaler Privilege-Escalation-Exploit für CVE-2022-34918, der den Linux-Kernel 5.15.0-39-generic über eine Netfilter-Schwachstelle angreift. Enthält…