
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 safebreach-labs/cve-2024-49113
LdapNightmare ist ein PoC-Tool, das einen verwundbaren Windows-Server gegen CVE-2024-49113 testet.
 cybercx-sta/purpleops
Eine quelloffene, selbst gehostete Webanwendung für das Purple-Team-Management.
 allfro/sploitego
Maltego Penetrationstest-Transforms
 antoniococo/juicypotatong
Eine weitere lokale Windows-Privilegienausweitung vom Dienstkonto auf System
 entysec/rombuster
RomBuster ist ein Router-Exploitationstool, das es ermöglicht, das Admin-Passwort von Netzwerkroutern offenzulegen.
 census/shadow
jemalloc-Heap-Exploitation-Framework
 francozappa/bluffs
Toolkit zum Testen des Bluetooth-Sitzungsaufbaus gegen Angriffe auf Forward- und Future-Secrecy mittels Firmware-Patching, PCAP-Analyse und…
 s12cybersecurity/windefenderkiller
Windows Defender Killer | Registry-basierte Deaktivierung + BYOVD-Prozessbeendigung (C++)
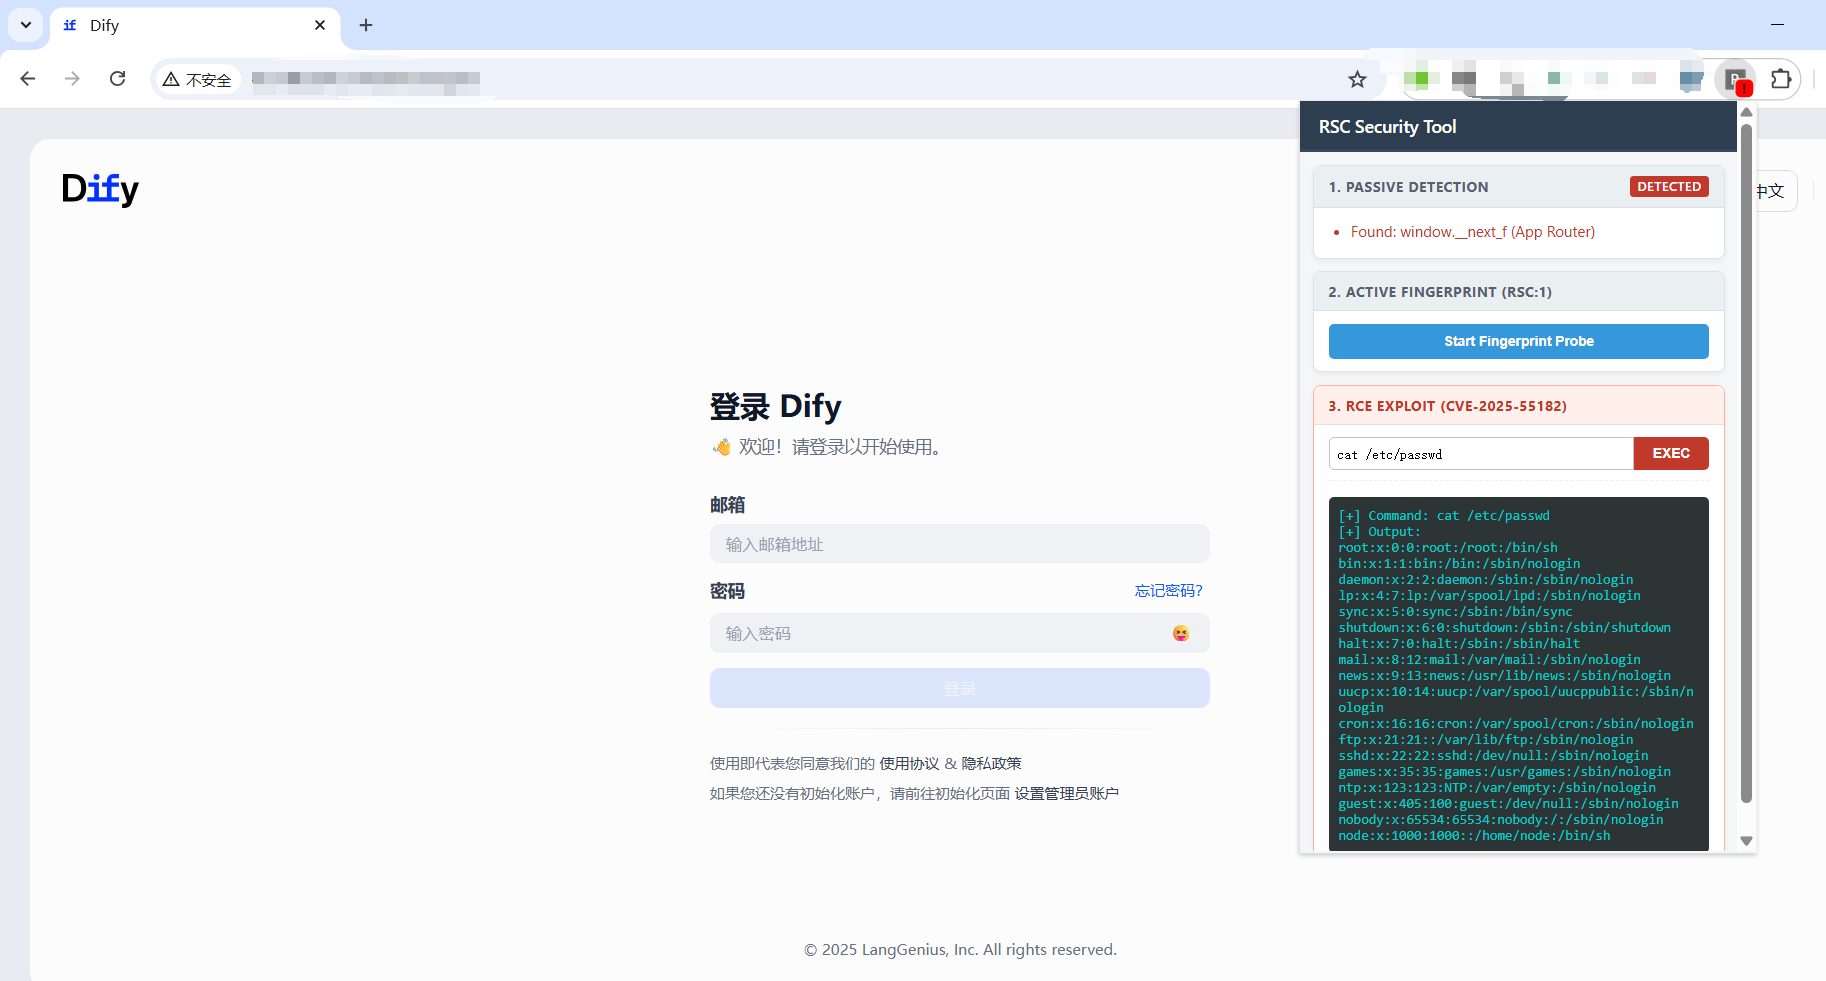 mrknow001/rsc_detector
Unterstützt RSC-Fingerprinting und die Ausnutzung der React-Komponenten-Sicherheitslücke CVE-2025-55182.
 akamai/akamai-security-research
Dieses Repository enthält Code und IoCs, die das Ergebnis von Forschungsarbeiten der verschiedenen Sicherheitsforschungsteams von Akamai sind.
 deepinstinct/dirty-vanity
Ein POC für die neue Injection-Technik, die die Windows-Fork-API missbraucht, um EDRs zu umgehen.…
 vanhoefm/macstealer
MacStealer: Umgehung der Wi-Fi-Client-Isolation
 beetlechunks/spoolsploit
Eine Sammlung von Windows-Druckerspooler-Exploits, containerisiert mit anderen Dienstprogrammen für die praktische Ausnutzung.
 brannondorsey/dns-rebind-toolkit
Ein Frontend-JavaScript-Toolkit zum Erstellen von DNS-Rebinding-Angriffen.
 redsiege/excelntdonut
Excel 4.0 (XLM) Makro-Generator zum Injizieren von DLLs und EXEs in den Speicher.
 bats3c/adcspwn
Ein Tool zur Eskalation von Berechtigungen in einem Active-Directory-Netzwerk, indem es die Authentifizierung von Maschinenkonten erzwingt und an den…
 aetsu/offensivepipeline
OfensivePipeline ermöglicht es Ihnen, C#-Tools herunterzuladen und zu erstellen, wobei bestimmte Änderungen vorgenommen werden, um ihre Umgehung für…
 aaaddress1/pr0cess
Ein paar Gadgets rund um Windows-Prozesse und sofort einsatzbereit :)








