
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 tothi/rbcd-attack
Kerberos-Angriff mittels ressourcenbasierter eingeschränkter Delegierung von außen mit Impacket
 wyatu/cve-2018-20250
Exploit für https://research.checkpoint.com/extracting-code-execution-from-winrar
 shutdownrepo/targetedkerberoast
Python-Skript für Kerberoasting mit gezieltem ACL-Missbrauch: Setzt temporäre SPNs auf Benutzern ohne solche, extrahiert Kerberos-Hashes und entfernt…
 andresriancho/nimbostratus
Tools für Fingerprinting und Ausnutzung von Amazon-Cloud-Infrastrukturen
 mandatoryprogrammer/judasdns
Nameserver-DNS-Poisoning-Angriffe leicht gemacht
 psyb0t/piraterf
PIrateRF transforms your Raspberry Pi Zero W into a portable RF signal generator that spawns its own WiFi hotspot. Control everything from FM…
 k8gege/cve-2019-0708
Massenerkennungstool für die 3389 Remote Desktop Code Execution Schwachstelle CVE-2019-0708 (Rdpscan Bluekeep Check)
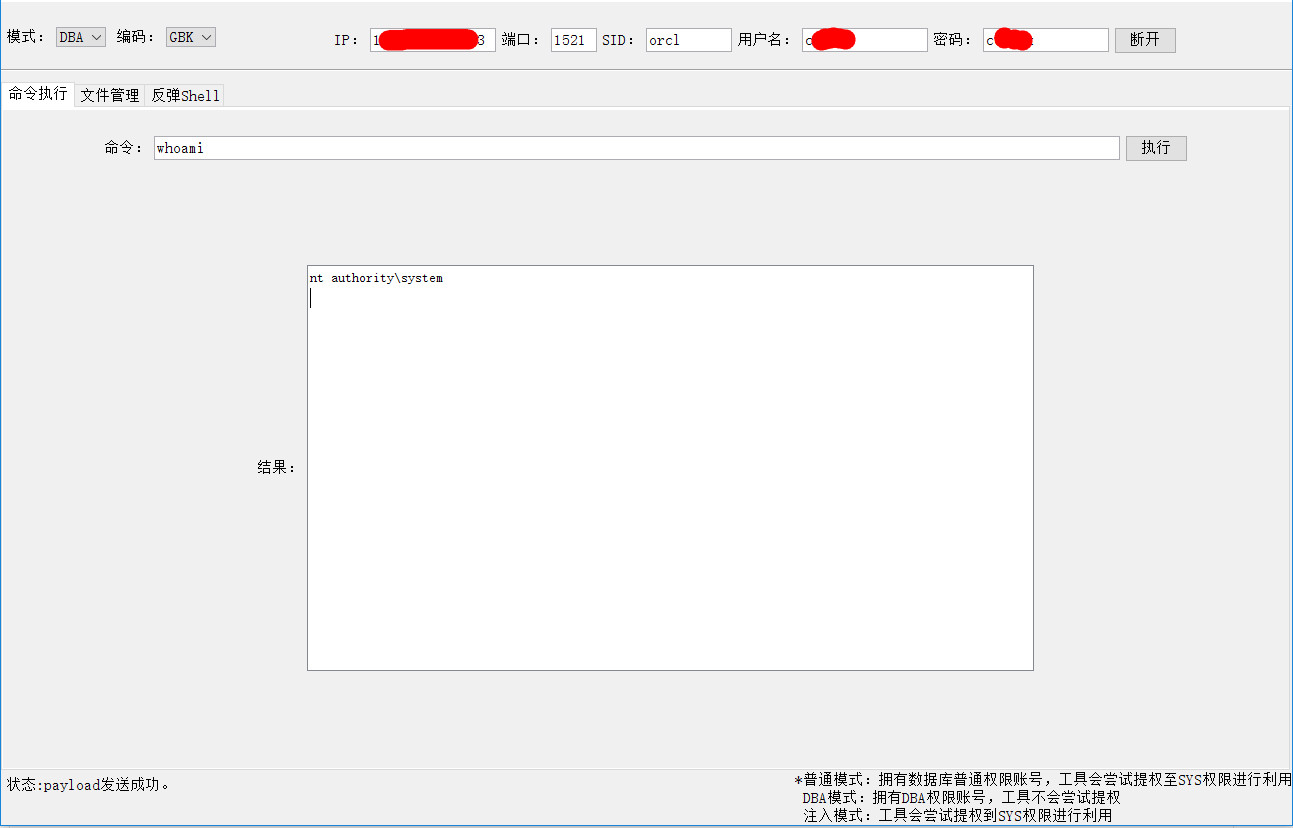 jas502n/oracleshell
oracle Datenbank-Befehlsausführung
 blacknbunny/cve-2018-10933
Exploit für CVE-2018-10933 (LibSSH-Authentifizierungsumgehung), der unauthentifizierten Shell-Zugriff auf verwundbare SSH-Server mit…
 chvancooten/nimplant
Ein leichtgewichtiges C2-Implantat der ersten Stufe, geschrieben in Nim (und Rust).
 markakd/cve-2022-2588
Exploit für CVE-2022-2588
 vdohney/keepass-password-dumper
# Original PoC für CVE-2023-32784
 arno0x/embedinhtml
Betten Sie beliebige Dateien in eine HTML-Datei ein und verstecken Sie sie
 vah13/extracttvpasswords
Tool zum Extrahieren von Passwörtern aus dem TeamViewer-Speicher mit Frida
 valdikss/super-uefiinsecureboot-disk
Super UEFIinSecureBoot Disk: Booten Sie jedes Betriebssystem oder jede .efi-Datei, ohne UEFI Secure Boot zu deaktivieren
 zgzhang/cve-2024-6387-poc
eine Race-Condition im Signalhandler des OpenSSH-Servers (sshd)
 vxcrypt0r/voidgate
Eine Technik, die verwendet werden kann, um AV/EDR-Speicherscanner zu umgehen. Sie kann eingesetzt werden, um bekannte und erkannte Shellcodes (wie…
 samdenty/injectify
Führen Sie fortgeschrittene MiTM-Angriffe auf Websites mühelos durch 💉








