
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
 m1ghtym0/browser-pwn
Eine aktualisierte Sammlung von Ressourcen, die auf Browser-Exploitation abzielen.
 fox-it/aclpwn.py
Active Directory ACL-Exploitation mit BloodHound
 cryptogenic/ps4-5.05-kernel-exploit
Ein vollständig implementierter Kernel-Exploit für die PS4 auf 5.05FW.
 torque59/nosql-exploitation-framework
Ein Python-Framework für NoSQL-Scanning und Exploitation.
 nickvourd/supernova
Multi-Cipher Shellcode-Verschlüsseler und Obfuskator mit automatischer Ausgabekonvertierung nach C, C#, Rust, Nim, Python und mehr. Unterstützt ROT,…
 trustedsec/titanis
Windows-Protokollbibliothek, einschließlich SMB- und RPC-Implementierungen, unter anderem.
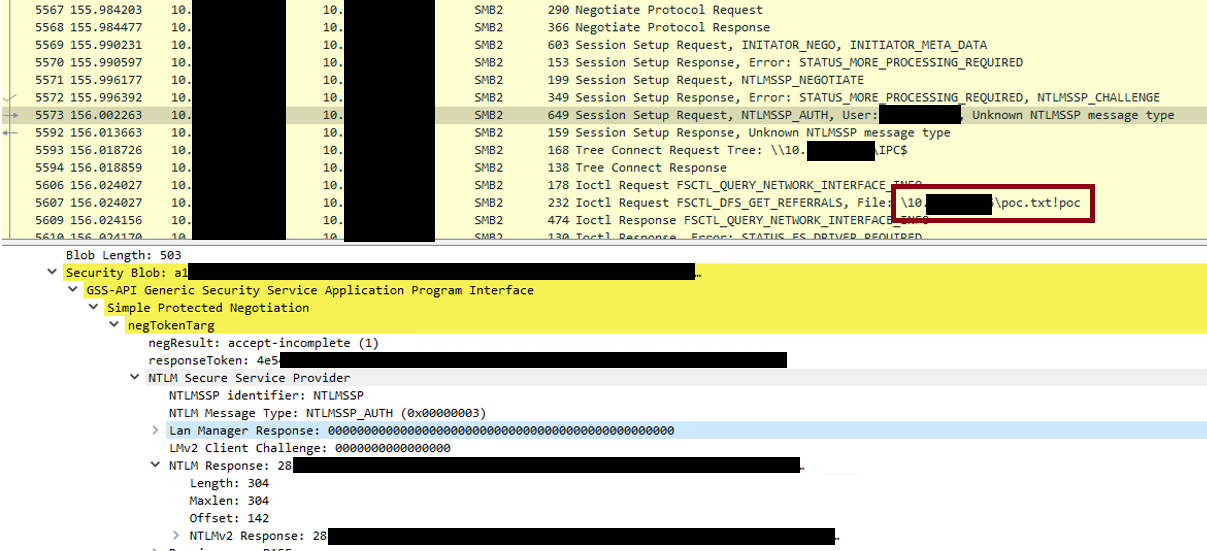 xaitax/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
Microsoft-Outlook-Remote-Code-Execution-Vulnerability
 robertdavidgraham/rdpscan
Ein schneller Scanner für die CVE-2019-0708 "BlueKeep"-Sicherheitslücke.
 nccgroup/featherduster
Ein automatisiertes, modulares Kryptoanalyse-Tool; d. h. eine Mathevernichtungswaffe
 arialdomartini/morris-worm
Der dekompilierte Quellcode des Morris-Wurms
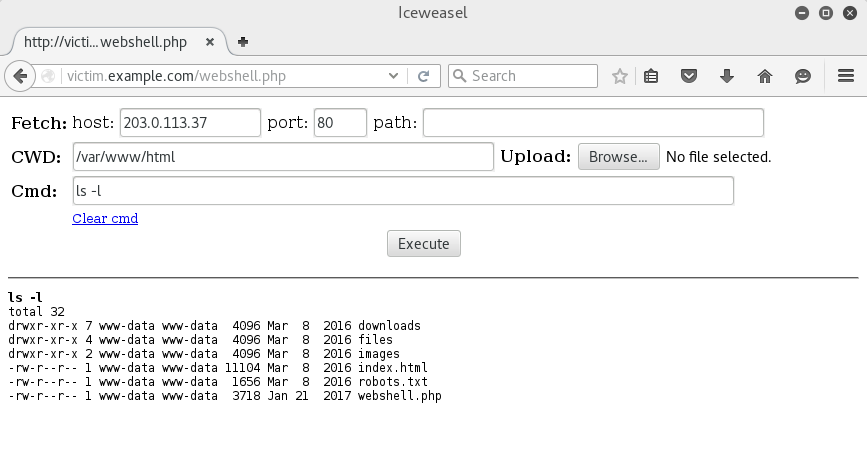 whitewinterwolf/wwwolf-php-webshell
WhiteWinterWolfs PHP-Webshell
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 risksense/zerologon
Exploit für zerologon cve-2020-1472
 byt3bl33d3r/itwasalladream
Ein PrintNightmare (CVE-2021-34527) Python Scanner. Scanne gesamte Subnetze nach Hosts, die anfällig für die PrintNightmare RCE sind.
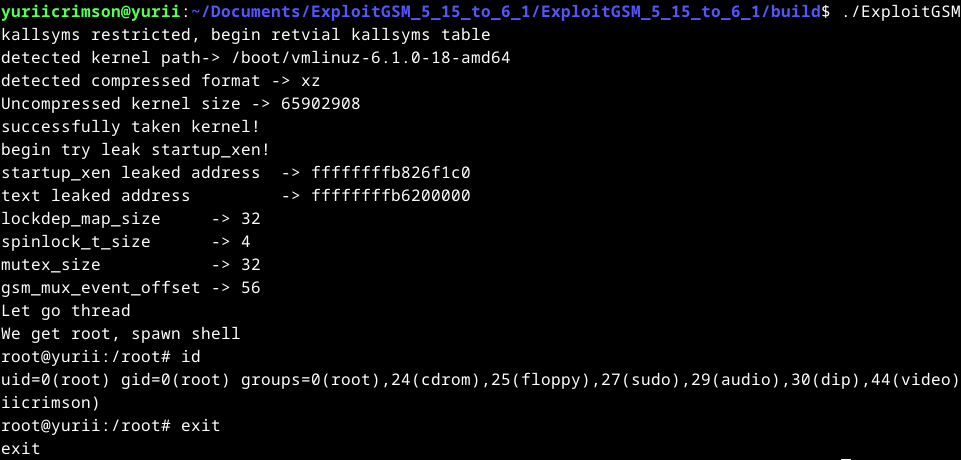 yuriicrimson/exploitgsm
Exploit für 6.4 - 6.5-Kernel und ein weiterer Exploit für 5.15 - 6.5
 safebreach-labs/poolparty
Eine Reihe von vollständig unentdeckbaren Prozessinjektionstechniken, die Windows-Threadpools missbrauchen.
 x3omdax/penbox
PenBox - Ein Penetrationstest-Framework - Das Werkzeug mit allen Werkzeugen , Das Hacker-Repo
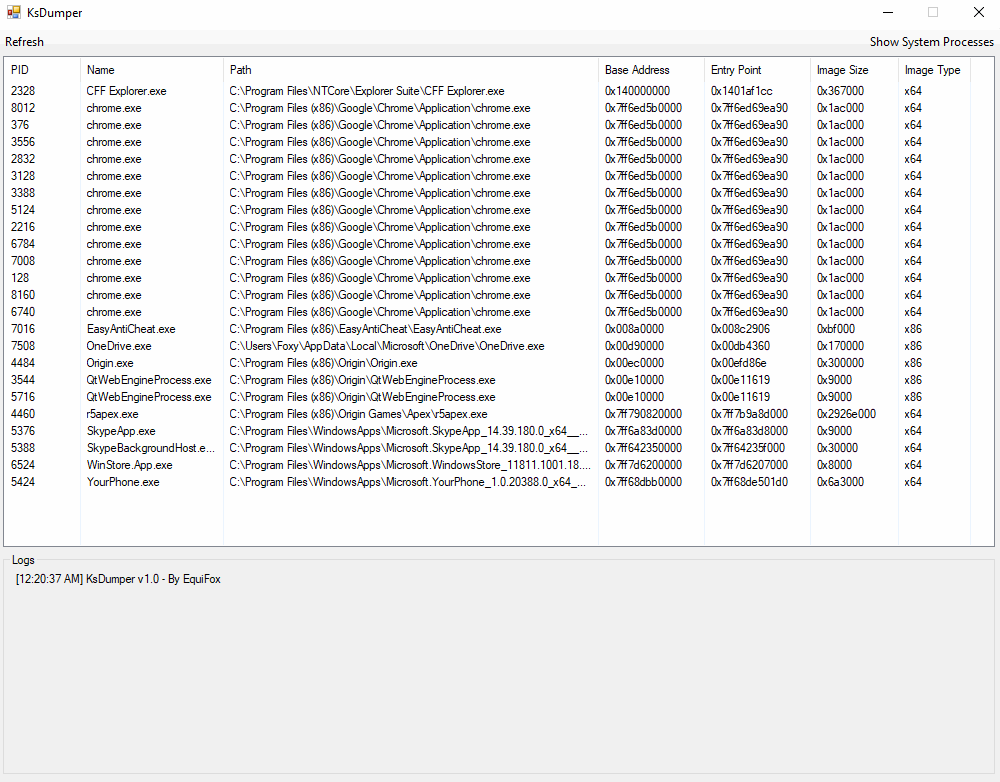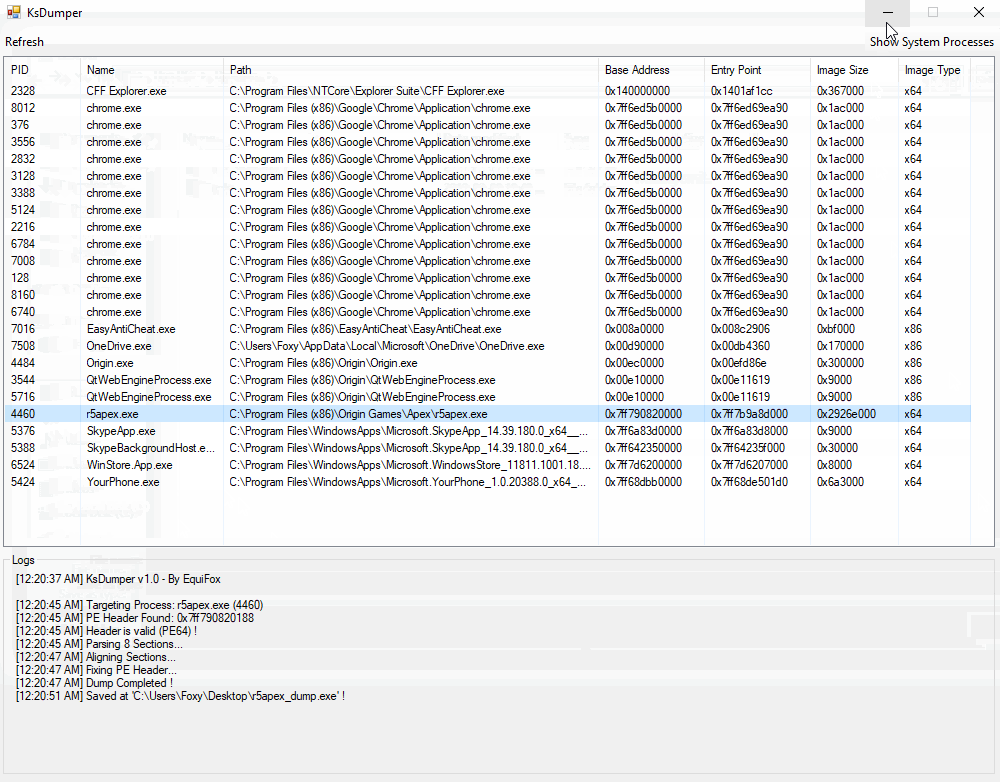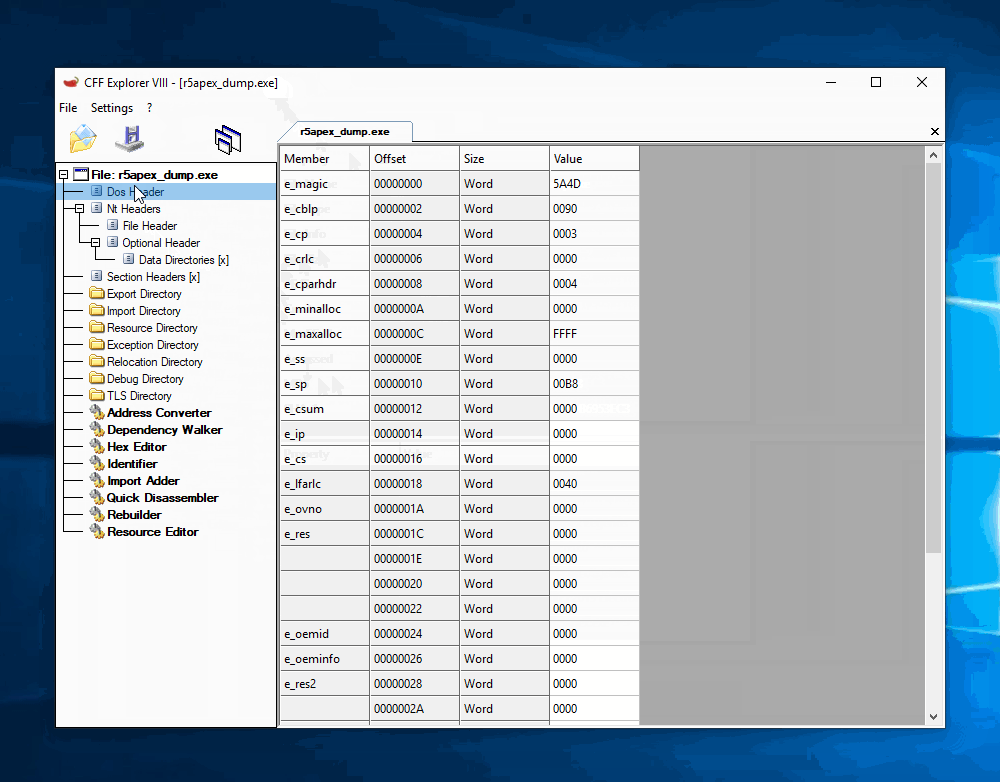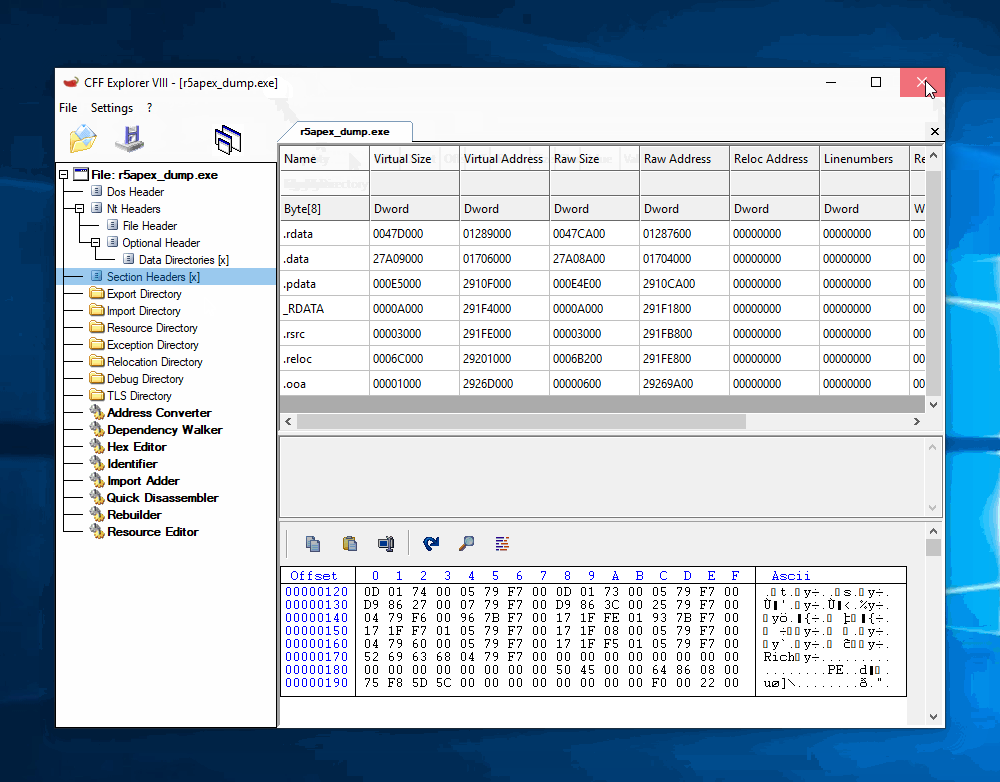 equifox/ksdumper
Prozesse mit der Kraft des Kernel-Space dumpen !








