
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen

 0xblackash/cve-2026-109618
Technischer Hinweis zu den PHP2Shell-RCE-Schwachstellen (CVE-2026-109618, CVE-2026-109619) mit Ursachenanalyse, Ausnutzungsvektoren,…
 ghxstsec/php2shell-poc
Python-Exploit für CVE-2026-109618: nutzt die Heap-Korruption in PHP session.upload_progress aus, um zend_call_function zu überschreiben und…
 orevim/cve-2026-18963-poc
Proof of Concept und Schwachstellenprüfer für CVE-2026-18963, eine nicht authentifizierte Kontoübernahme im Keycloak-Reset-Credentials-Ablauf.…
 david-alvarez-rosa/php-rce
Exploits für CVE-2026-109618 / CVE-2026-109619 zur Erreichung von RCE auf PHP-Zielen
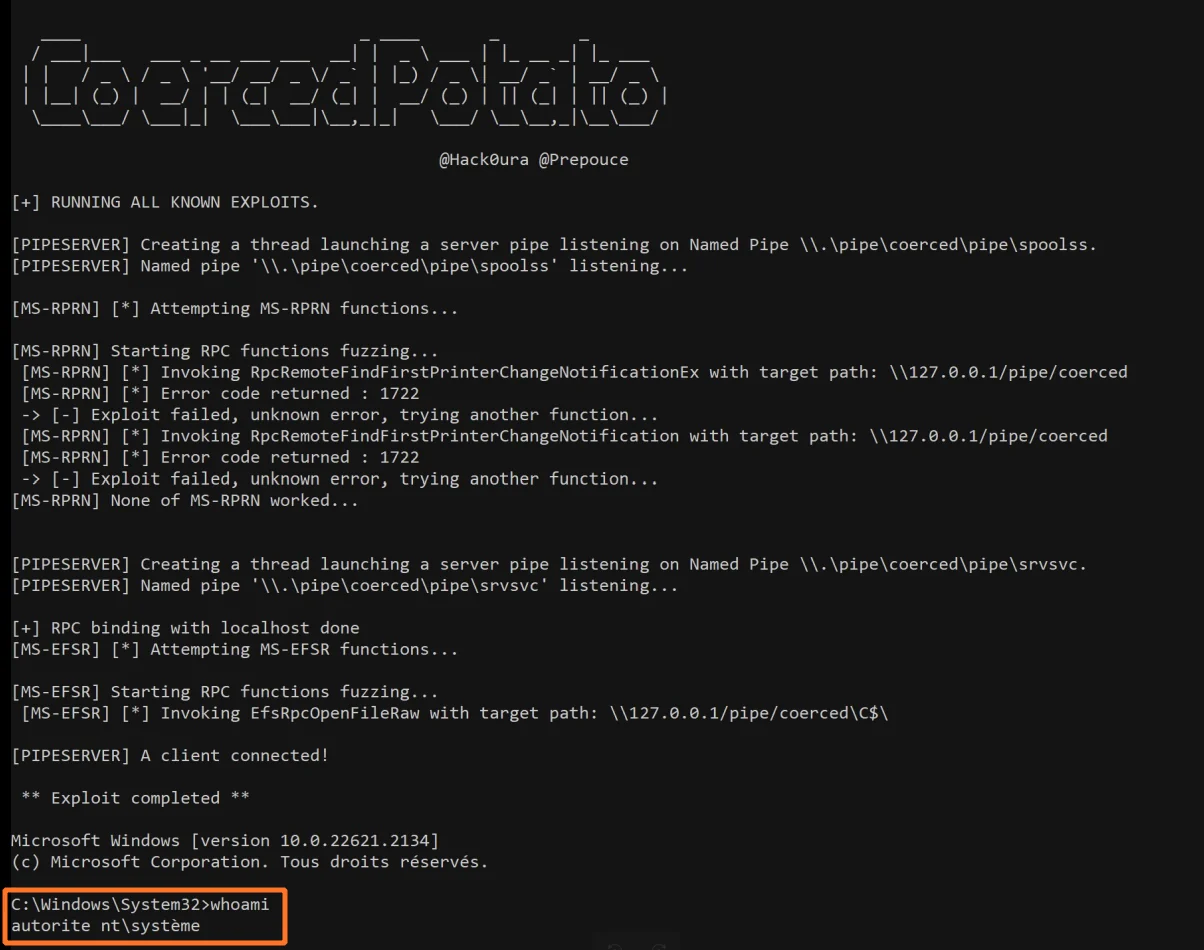 prepouce/coercedpotato
Windows-Tool zur lokalen Rechteausweitung, das SeImpersonatePrivilege über MS-RPRN- und MS-EFSR-RPC-Coercion missbraucht, um Befehle als SYSTEM…
 ikow/php2shell-poc
CVE-2026-109618/109619 PHP session.upload_progress Exploit-Forschung — POC & Analyse
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618 / CVE-2026-109619 Audit: Session-Poisoning bis zur Befehlsausführung reproduziert; BGCTX-OOM-Voraussetzung reproduziert; behauptete…
 trhhubsd/artex
Multiagenten-LLM-System für autonome Penetrationstests in isolierten Laboren: Planer-/Worker-Agenten teilen sich Asset- und Explorationsgraphen, mit…
 oscerd/cve-2026-85254
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85254, der die Umgehung der Header-Echo-Unterdrückung in Apache Camel…
 oscerd/cve-2026-85296
Ausführbare Spring-Boot- und Quarkus-Proof-of-Concept, die CVE-2026-85296 reproduziert, eine partnerübergreifende MDN-Signaturschlüssel-Verwechslung…
 oscerd/cve-2026-85300
Lauffähiger Spring Boot- und Quarkus-Reproducer für CVE-2026-85300, der demonstriert, wie camel-pqc private Schlüssel mit permissiven, aus der umask…
 oscerd/cve-2026-85301
Lauffähiger Proof-of-Concept-Reproduzierer für die Umgehung der Issuer-Validierung in Apache Camel camel-keycloak (CWE-287), der das Verhalten in…
 oscerd/cve-2026-85312
Lauffähiger Proof-of-Concept-Reproduzierer für CVE-2026-85312, der Saga-Hijacking in Apache Camel über den Long-Running-Action-Header in Spring Boot…
 oscerd/cve-2026-85313
Lauffähiger Spring-Boot-Proof-of-Concept zur Reproduktion von CVE-2026-85313, bei dem Apache Camel camel-jetty enableCORS jeden Origin mit…
 oscerd/cve-2026-85314
Lauffähiger Proof-of-Concept-Reproduzierer für CVE-2026-85314, der die camel-mail MimeMultipart mail.smtp-Header-Injection in Camel Spring Boot und…
 abraxas/superset-g3-v0-import-sql-plant
Proof-of-Concept-Lab für eine Autorisierungsschwachstelle in Apache Superset 6.1.0, bei der ein Gamma-Dashboard-Editor über einen unversionierten…
 horizon3ai/cve-2026-106173
Python-Proof-of-Concept-Exploit für CVE-2026-106173, einen nicht authentifizierten gRPC-Pfad-Traversal-Dateischreibzugriff in Fortinet FortiSIEM, der…
 emad-almousa/cve-2025-53051
Proof-of-Concept-Code und technische Ausarbeitung, die CVE-2025-53051 demonstrieren, eine Oracle-26ai-Histogramm-Dictionary-Schwachstelle, die über…








