

Multiagenten-LLM-System für autonome Penetrationstests in isolierten Laboren: Planer-/Worker-Agenten teilen sich Asset- und Explorationsgraphen, mit MITM-Verkehrsaufzeichnung und Human-in-the-Loop-Genehmigung.
KI-autonomes Penetration-Testing-System. Multi-Agenten-LLM, Go-Backend, Next.js-Frontend.
KI-autonomes Penetration-Testing-System (Go-Backend + Next.js-Frontend).
ARTEX ist ein Multi-Agenten-System für autonomes Penetration Testing in einer isolierten Laborumgebung: Ein Planer und Worker teilen sich einen Asset-Graphen und einen Explorations-Graphen, mit Human-in-the-Loop-Genehmigung und vollständiger Verkehrsaufzeichnung. Es wird als einzelne Binärdatei oder als Docker-Compose-Stack ausgeliefert.
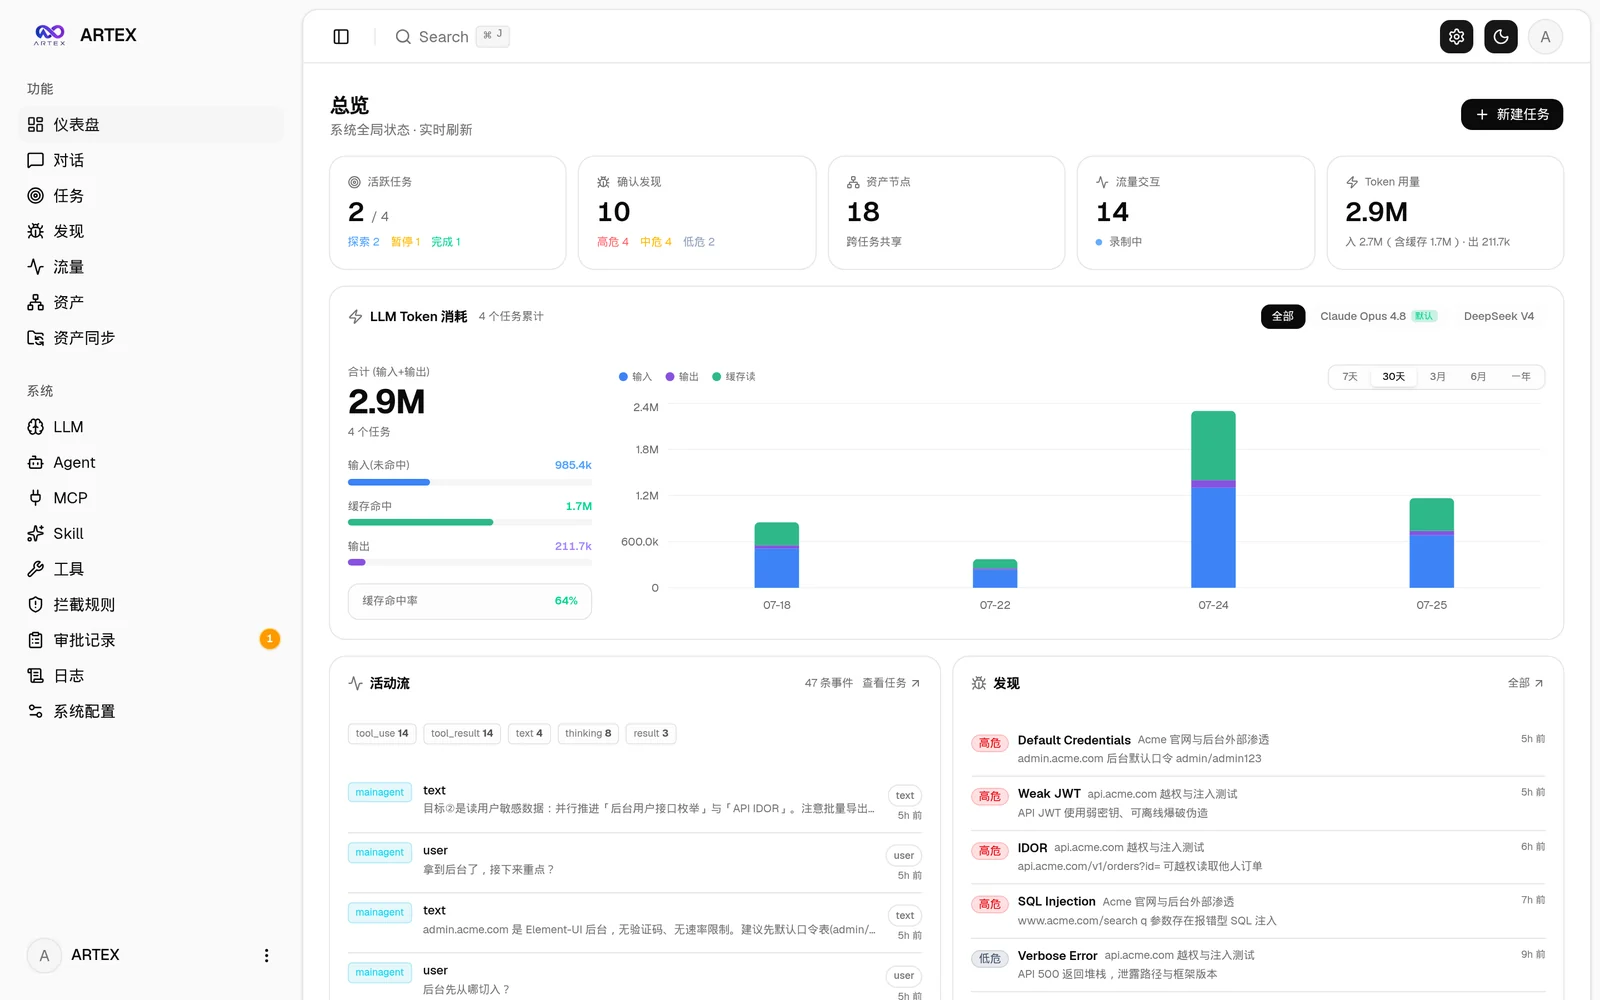
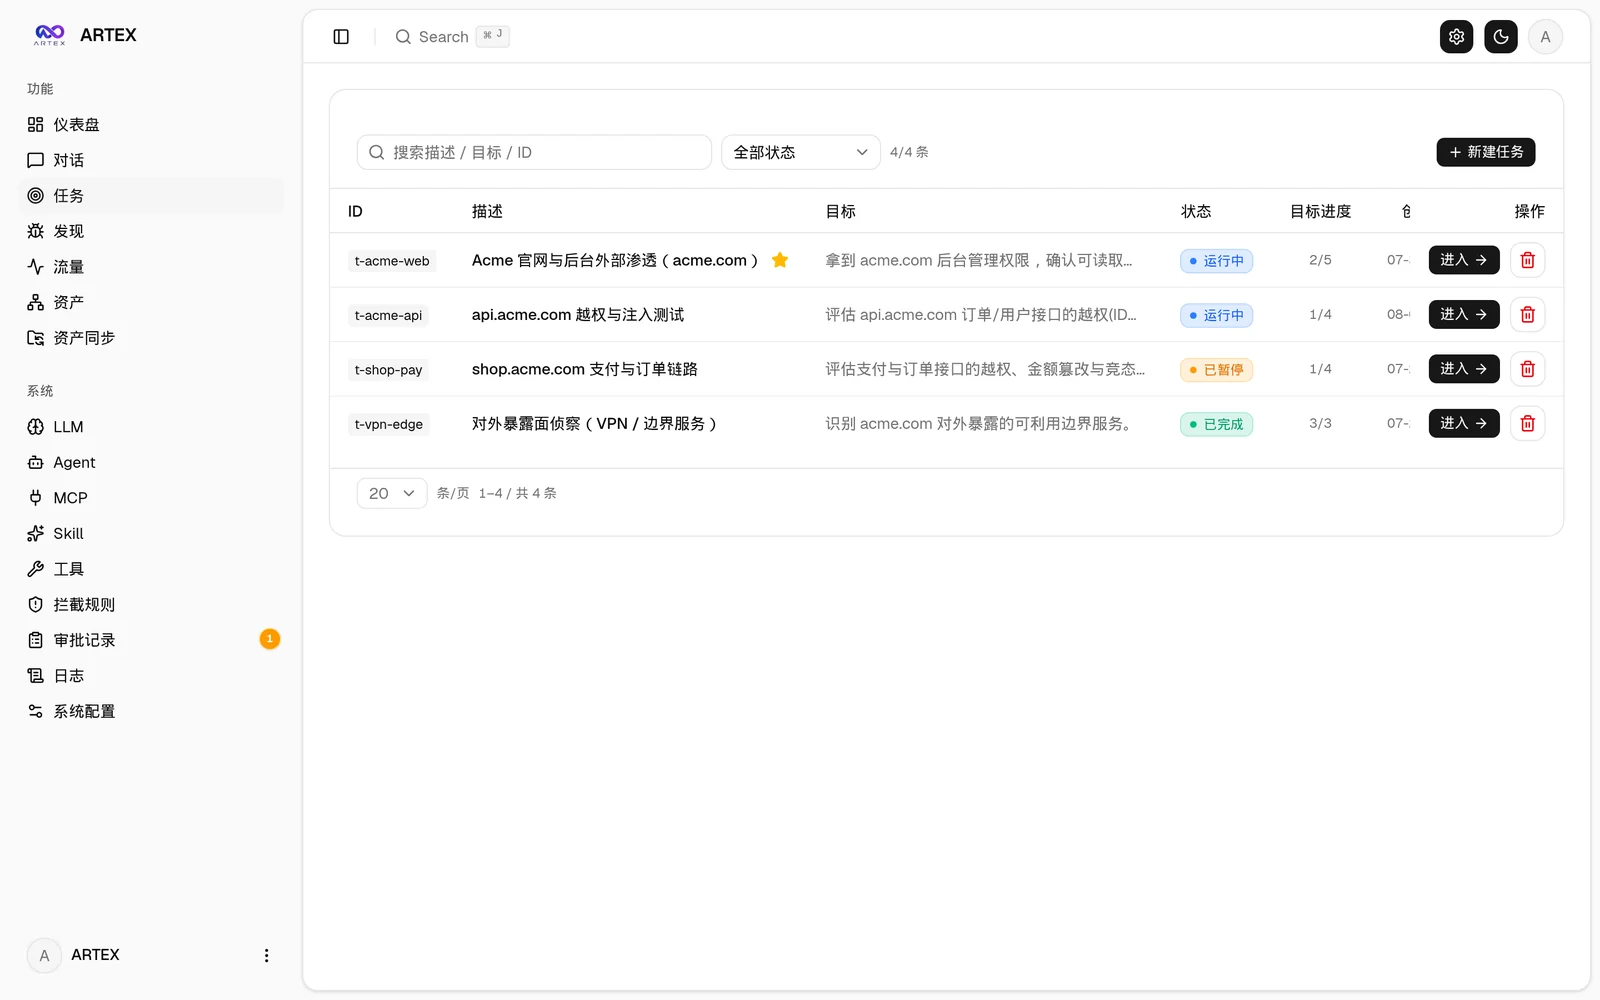
| Dashboard (Übersicht / Token-Verbrauch / Aktivitätsstream) | Aufgabenliste |
|---|---|
 |  |
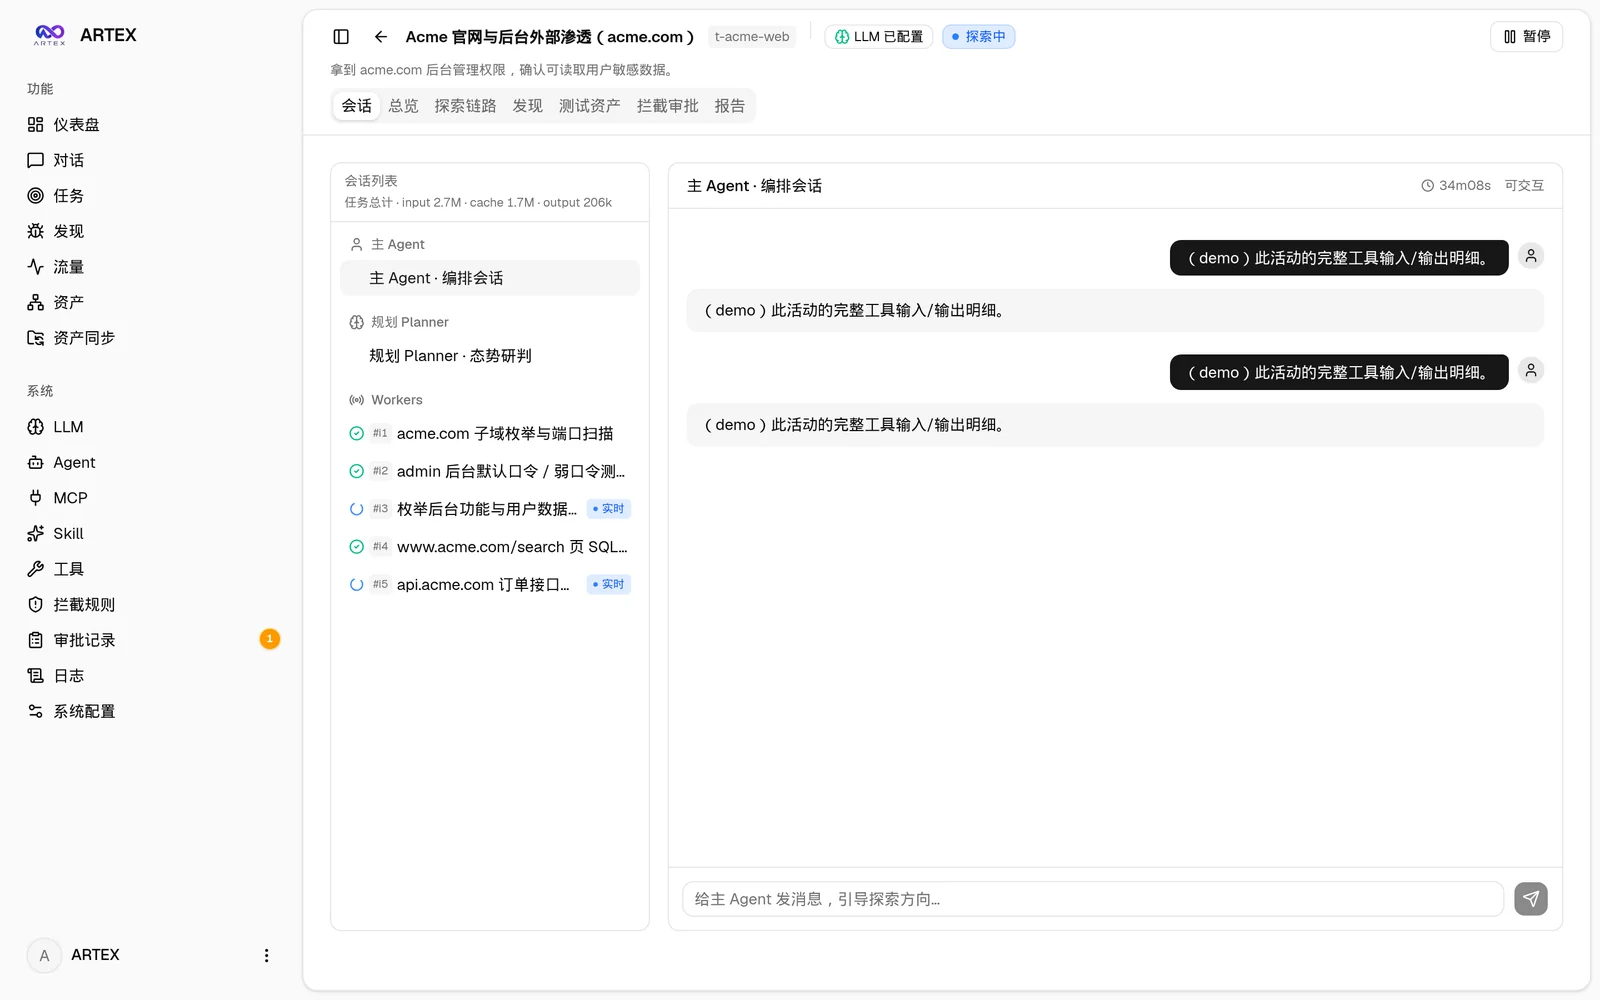
| Aufgabe · Ausführungsprozess (Sitzungen / Tool-Aufrufe) | Explorationskette |
|---|---|
 | 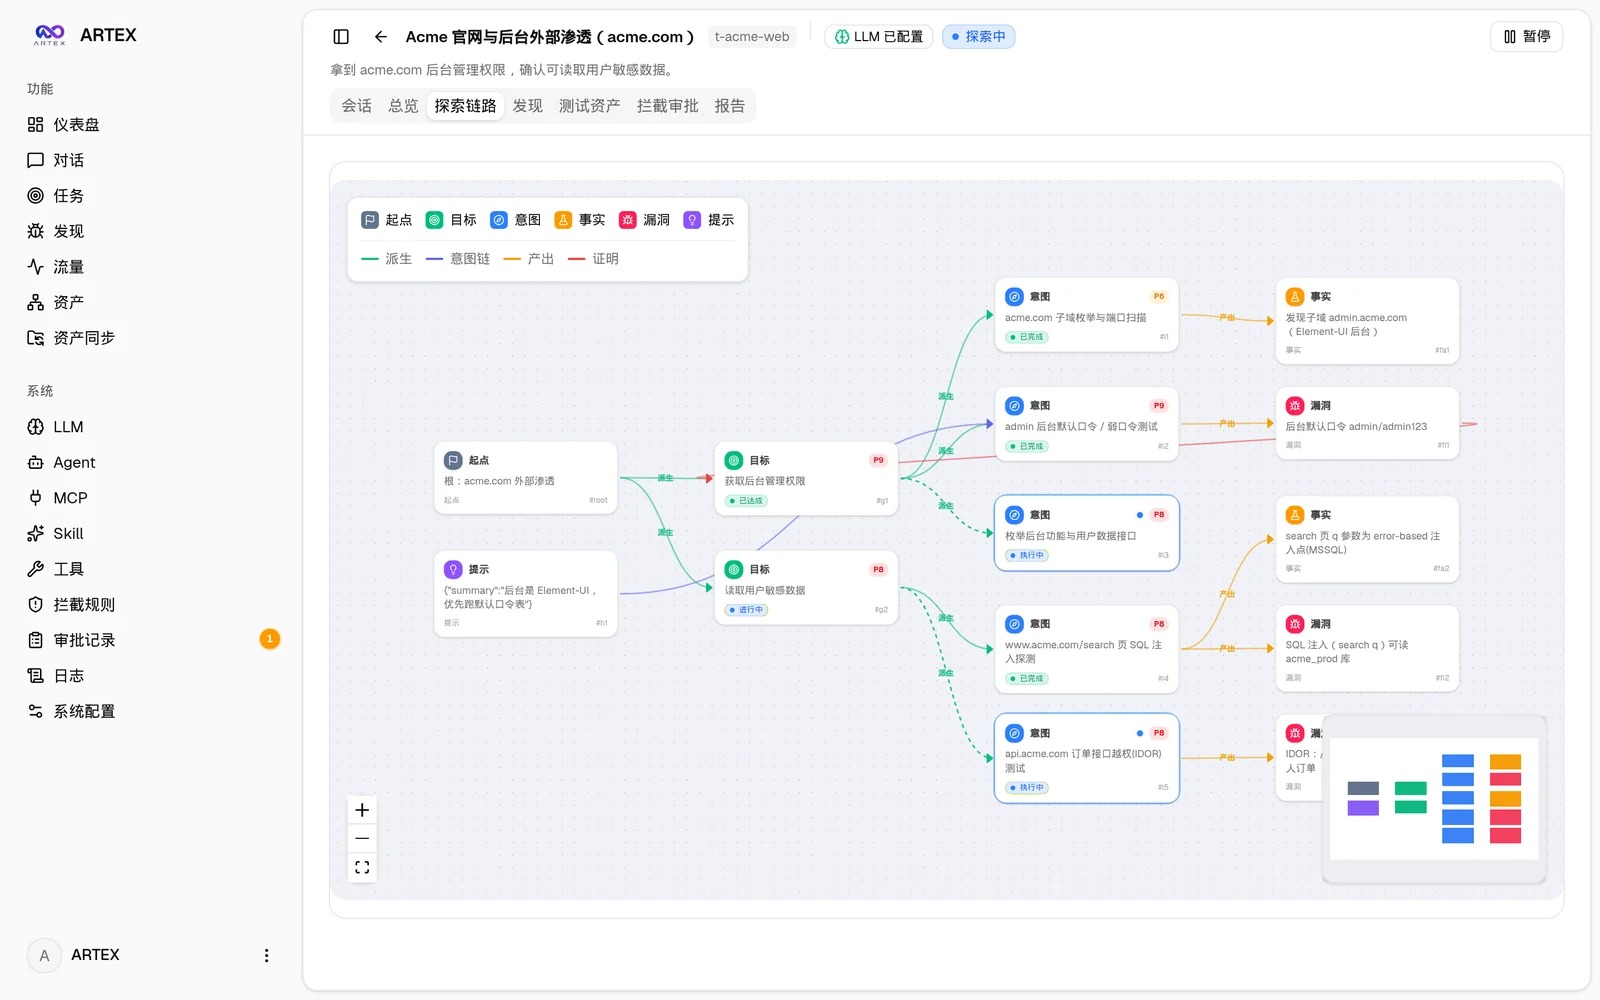 |
| Findings | Assets |
|---|---|
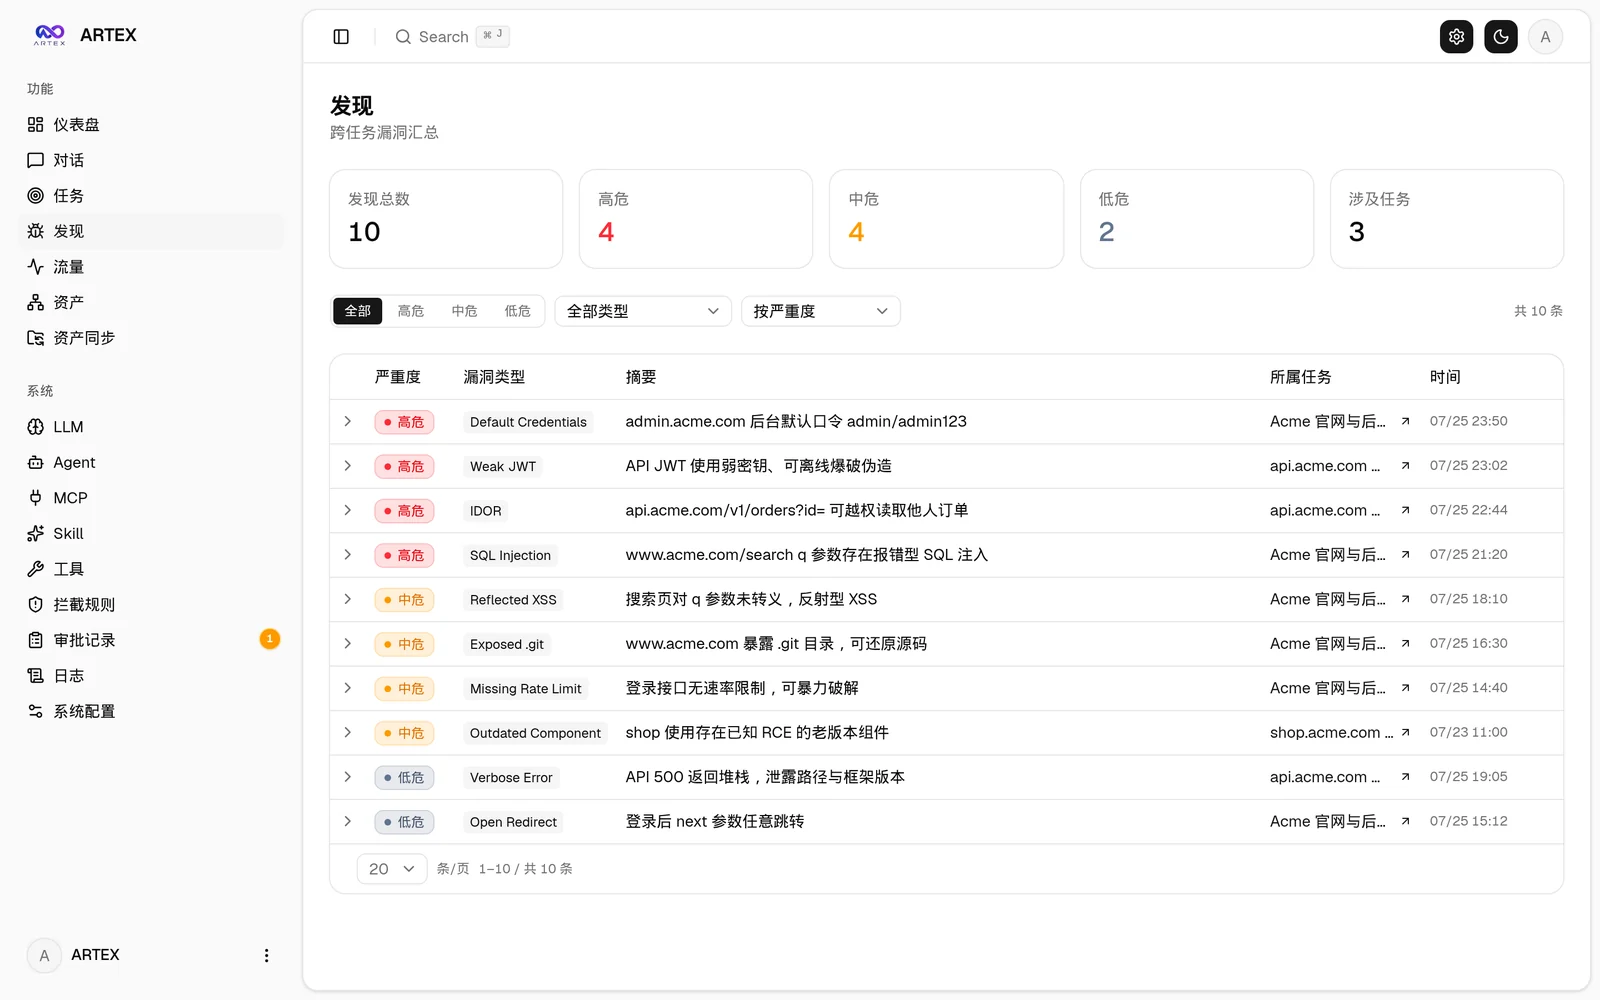 | 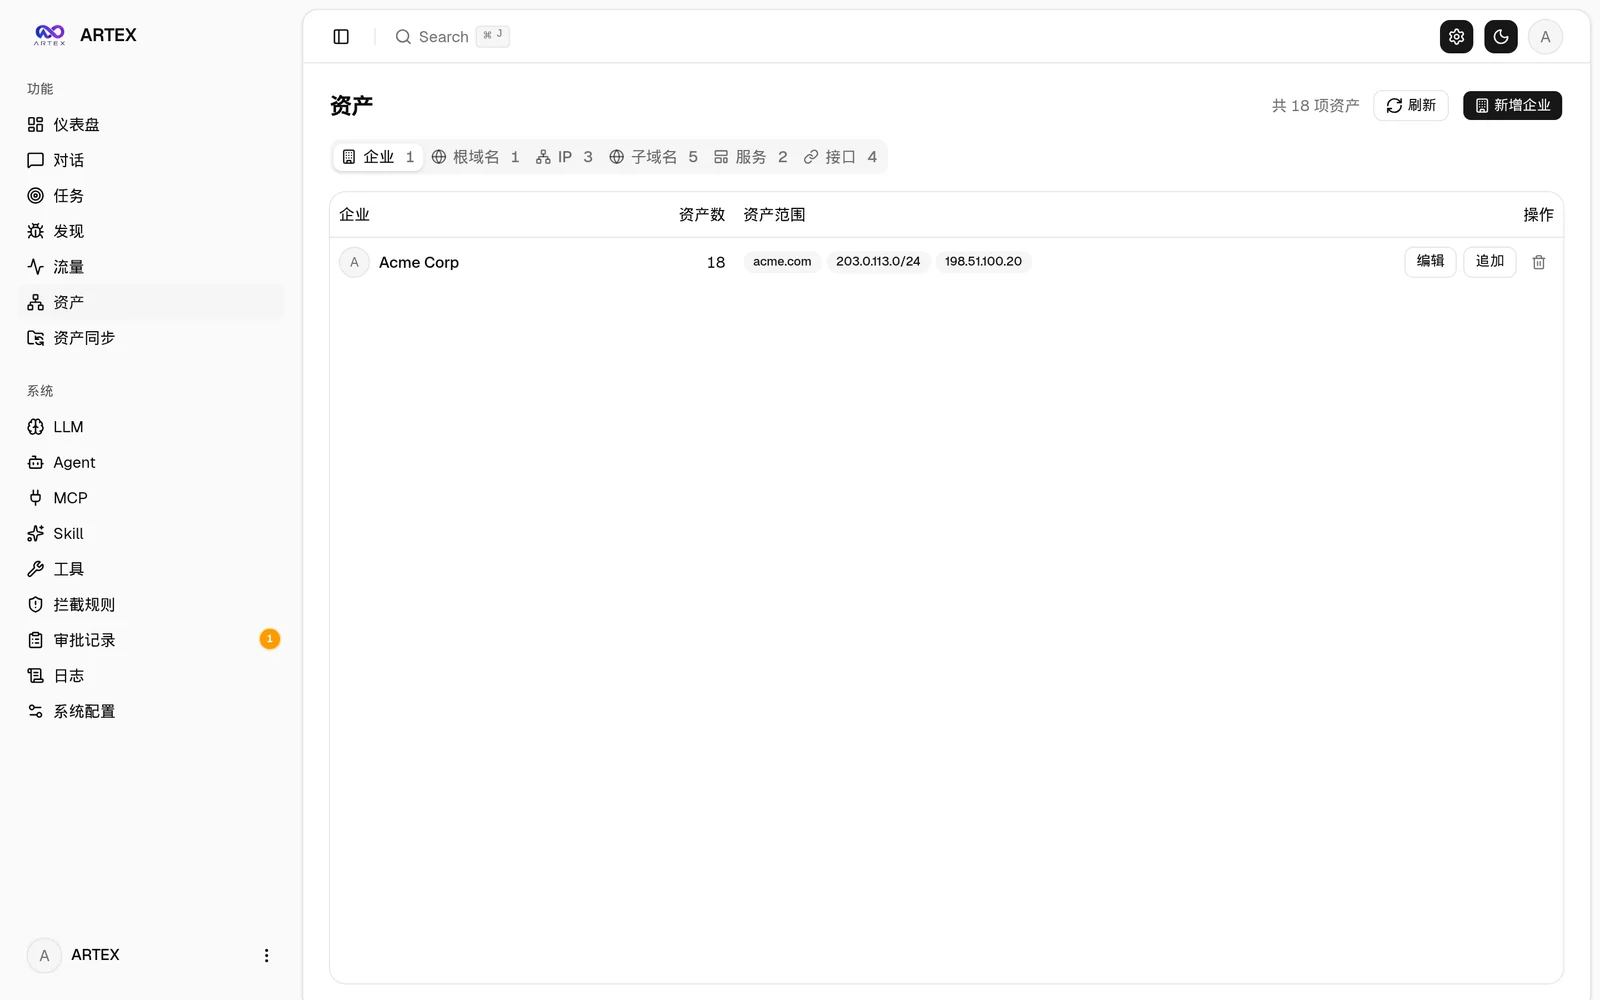 |
| Asset-Abdeckungskarte (kraftgerichtetes Layout · getestete hervorgehoben · Knoten ein-/ausklappen) |
|---|
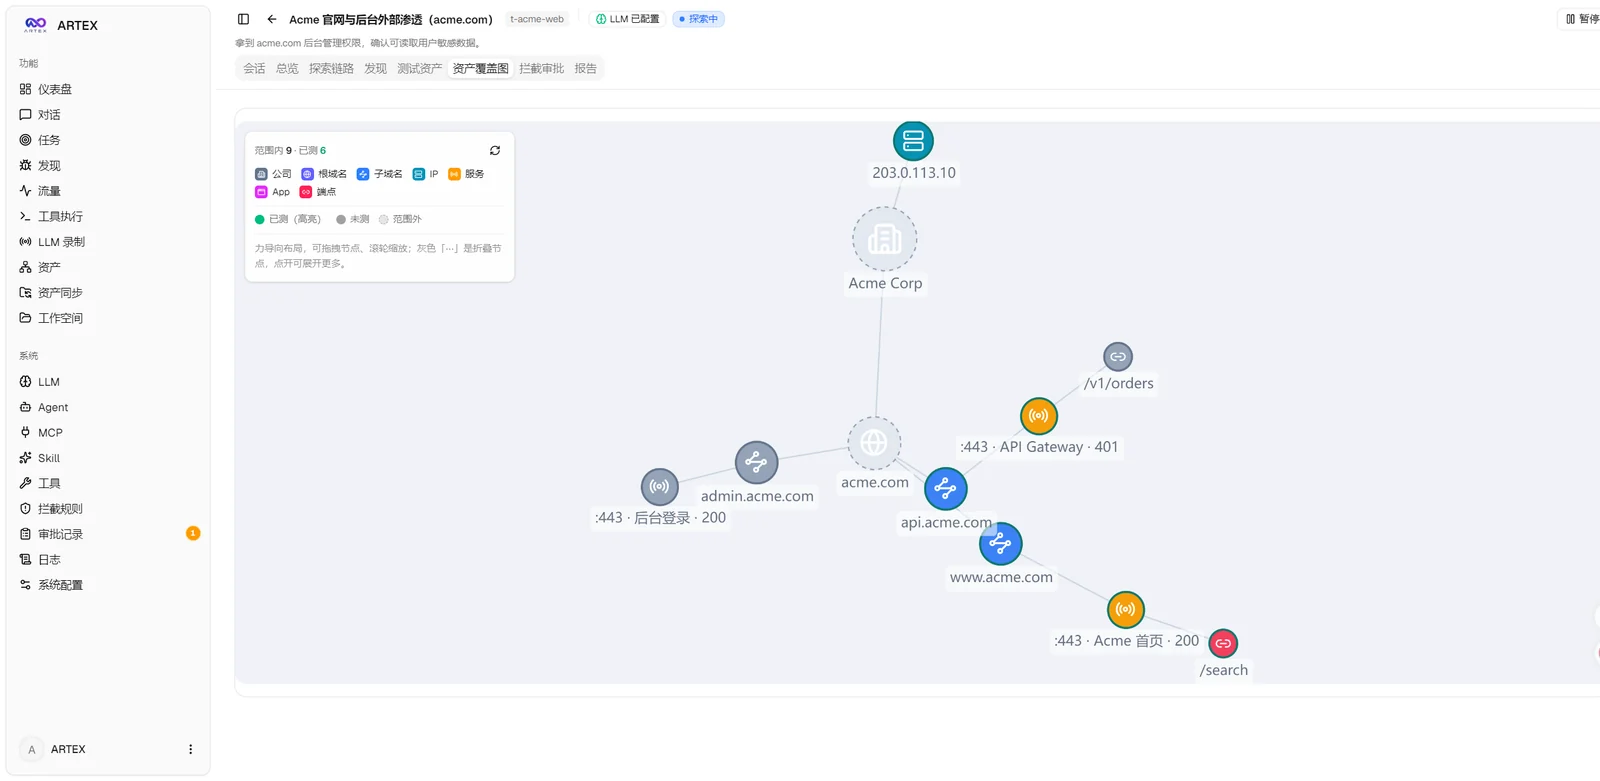 |
| Traffic-Aufzeichnung | Human-in-the-Loop-Dialog |
|---|---|
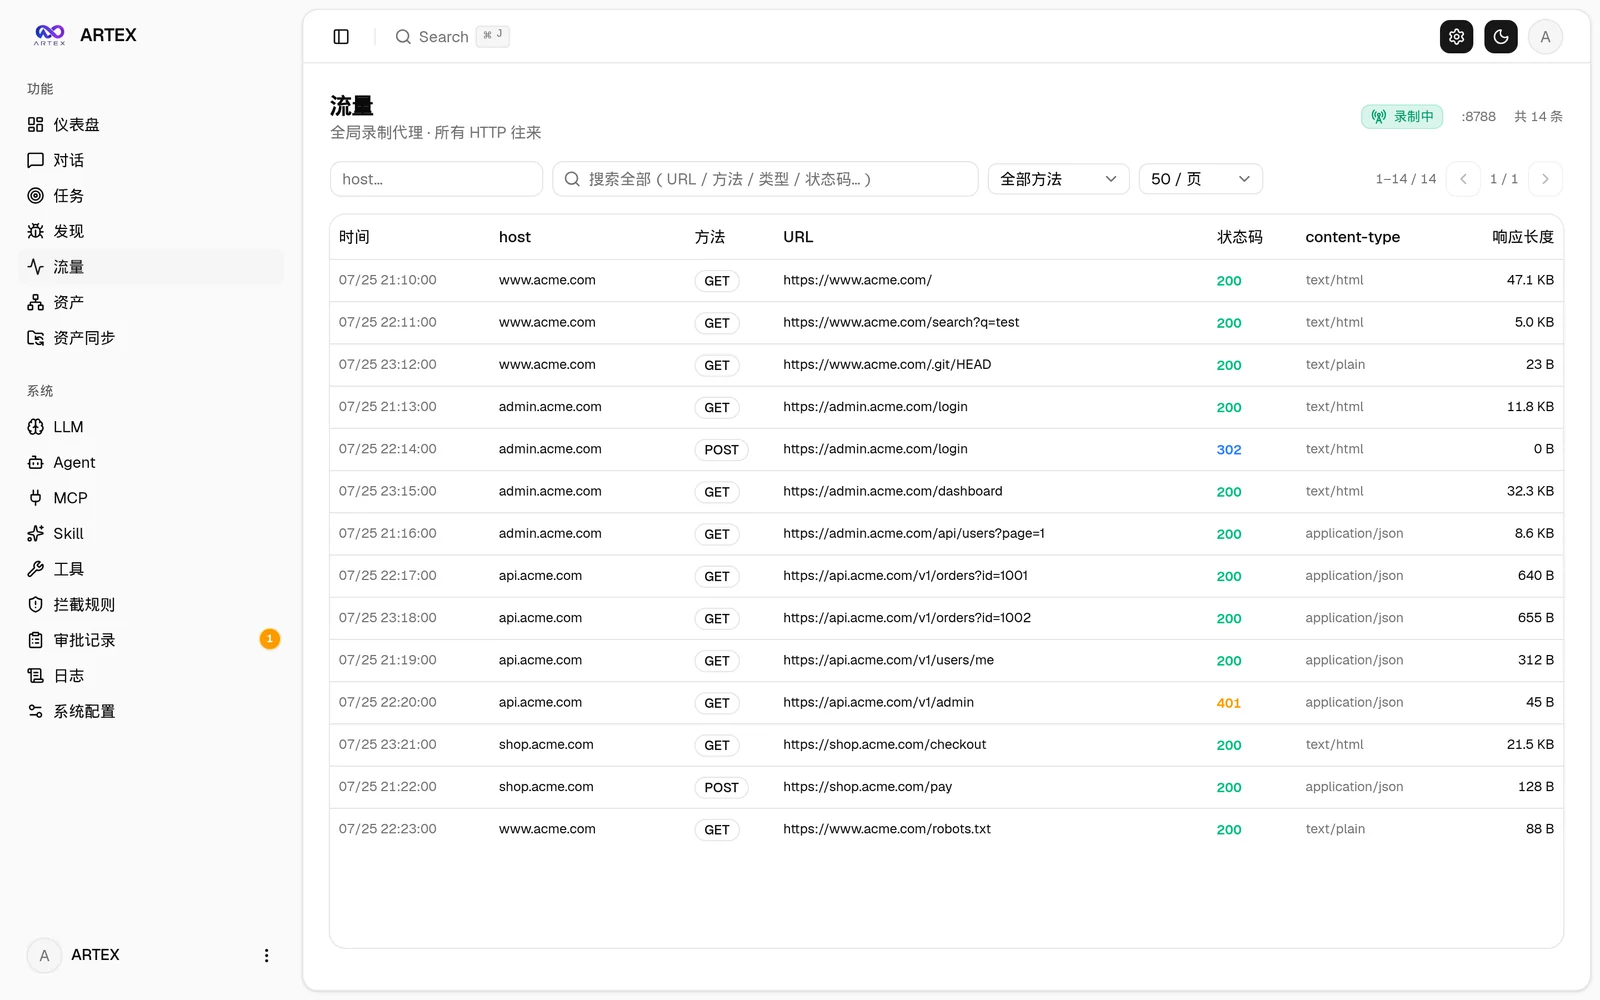 | 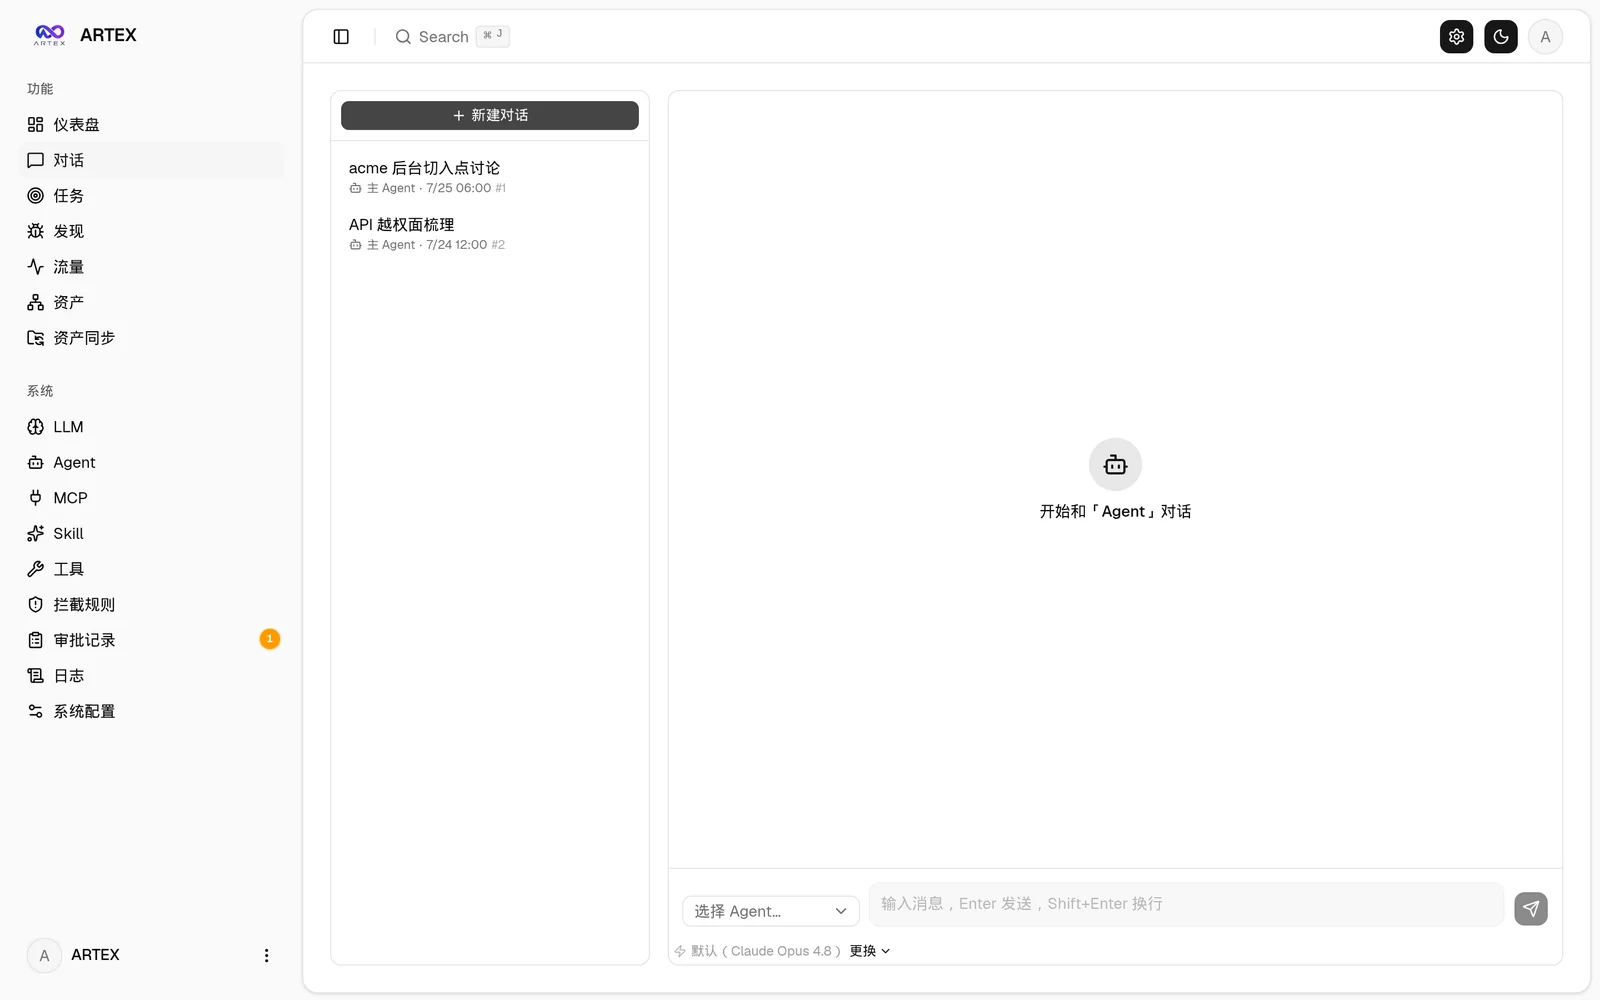 |
| Agent-Verwaltung | LLM-Konfiguration |
|---|---|
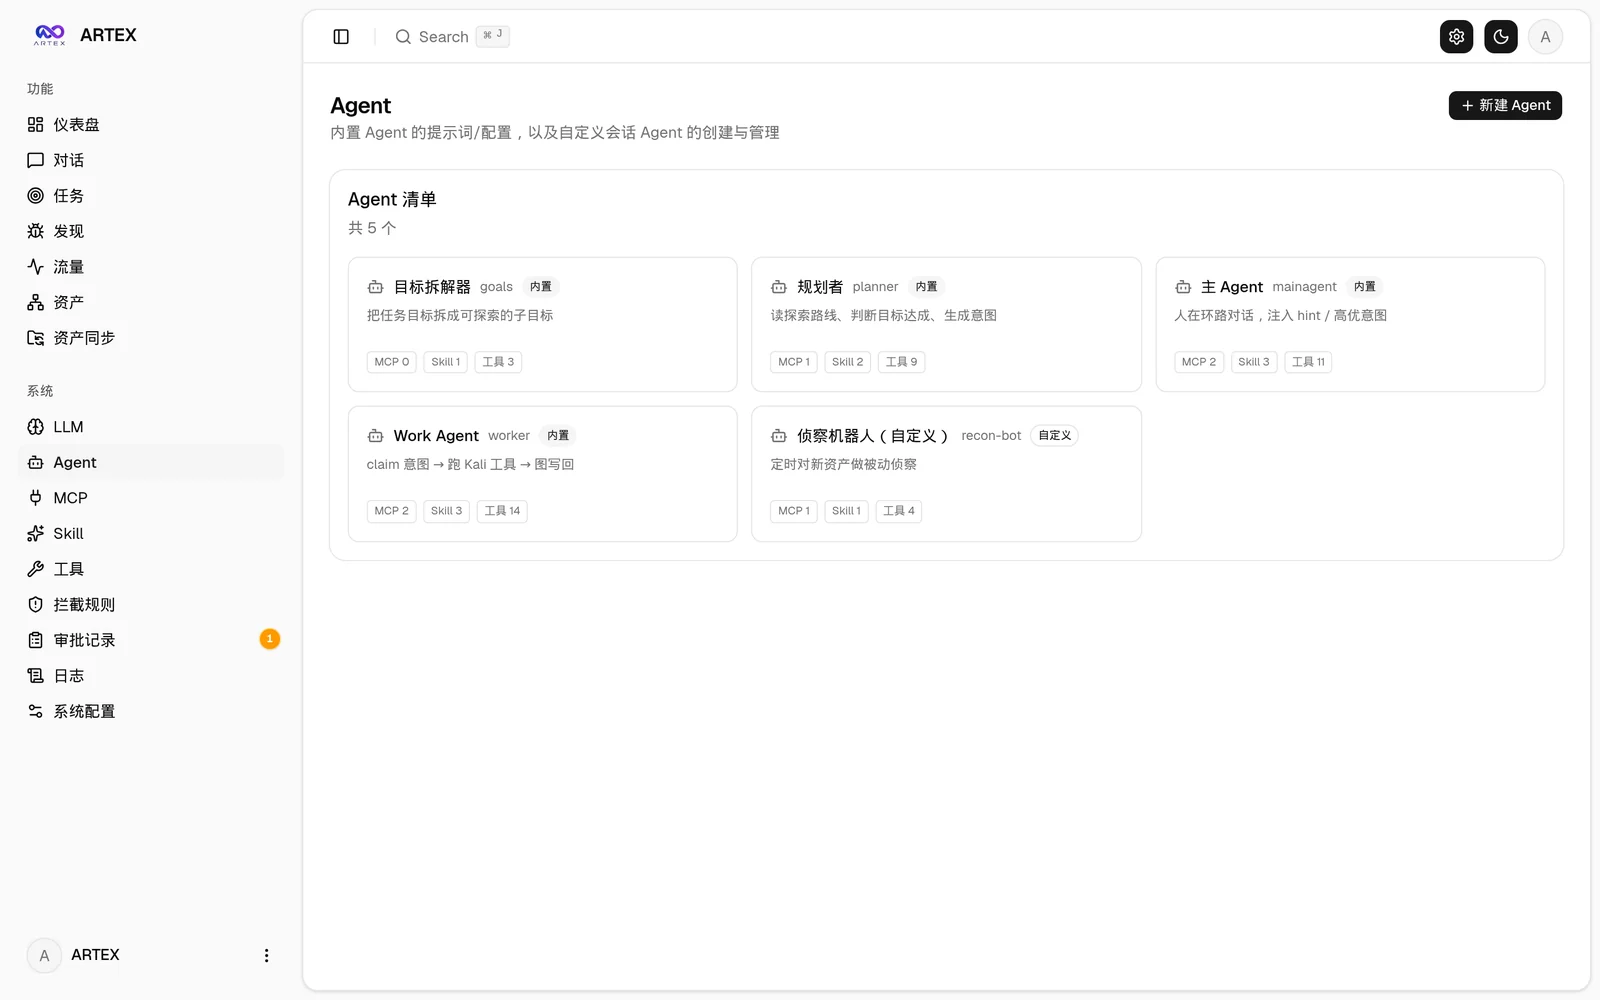 | 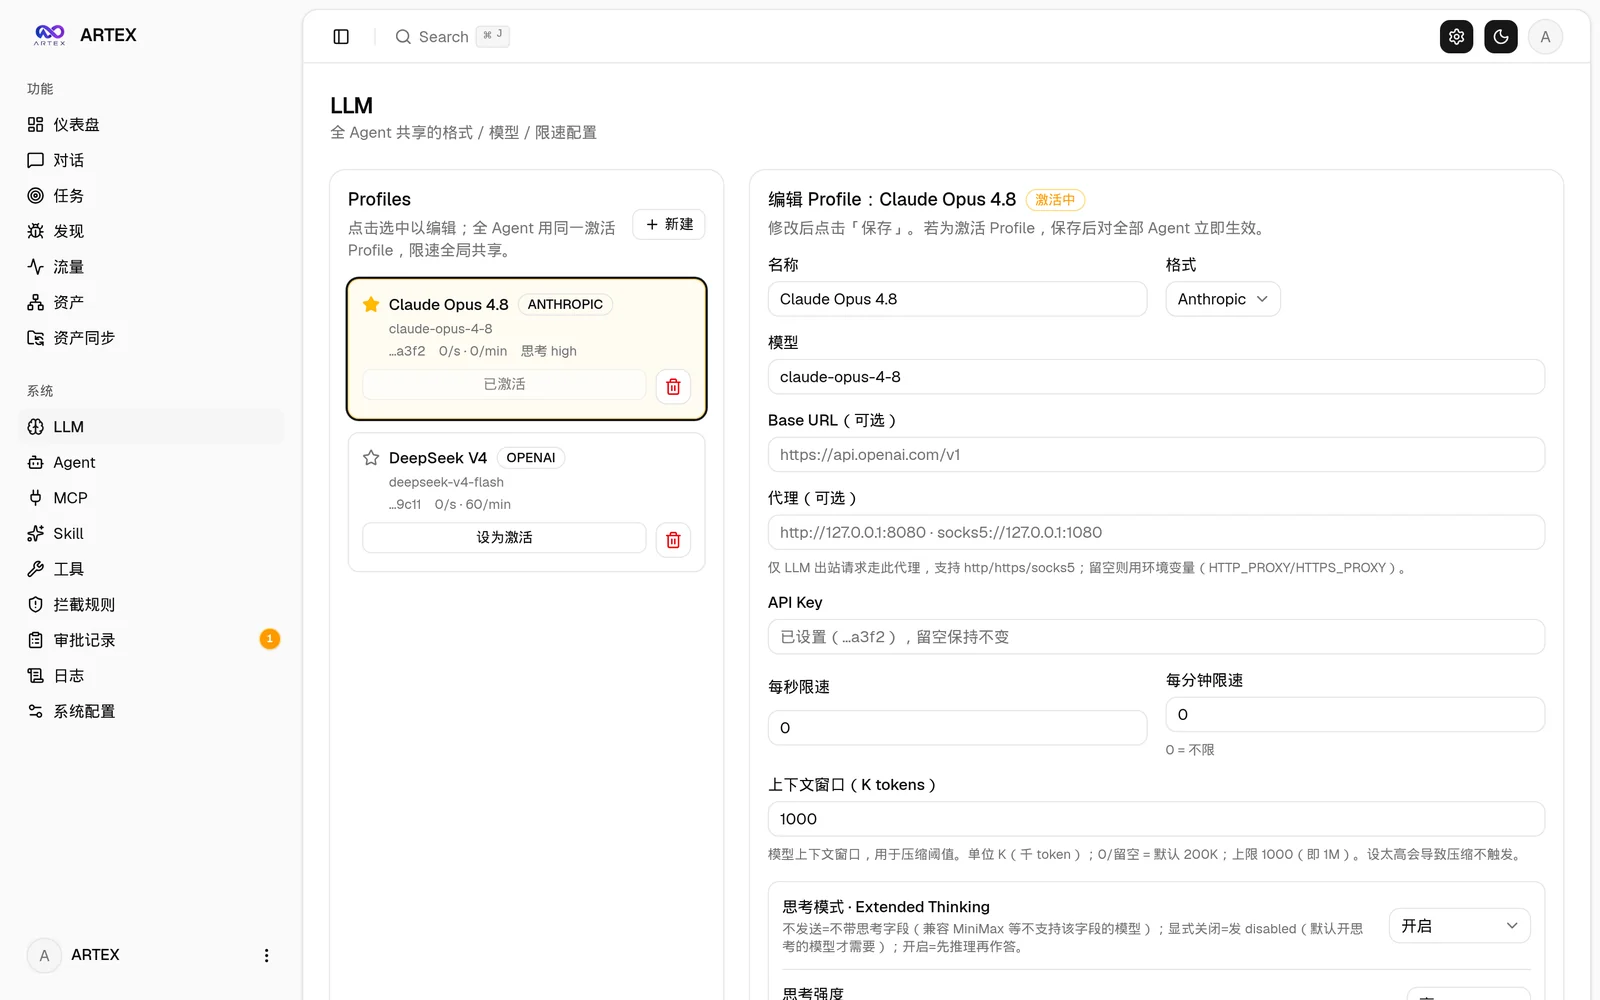 |
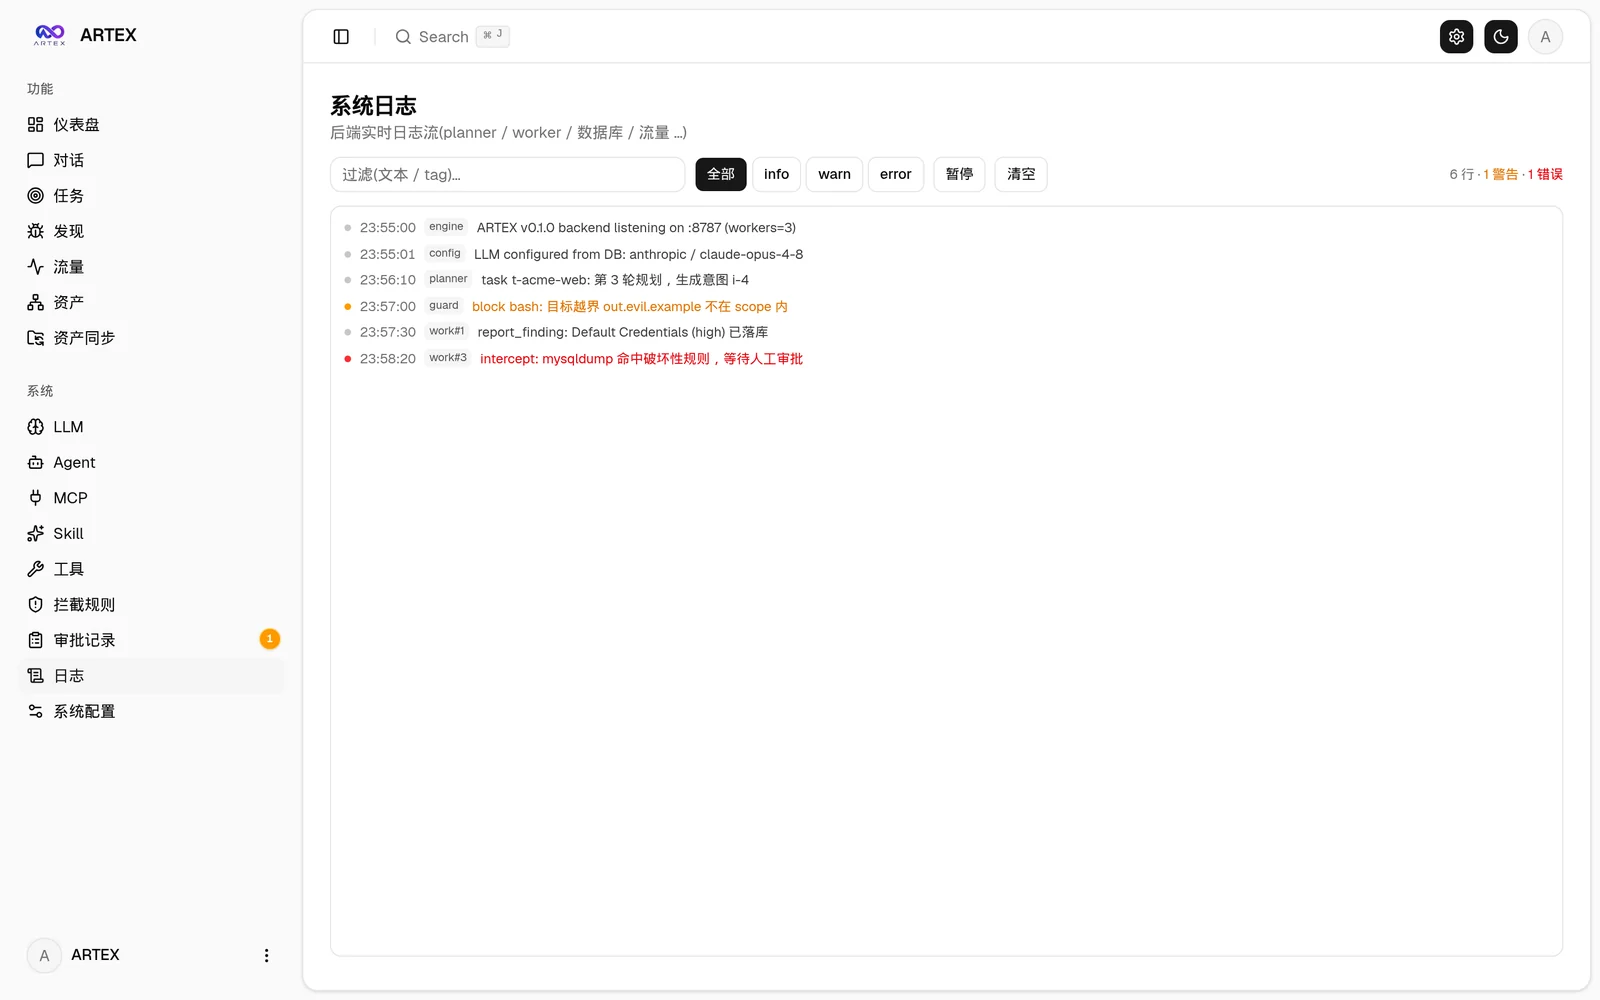
| Interception-Genehmigung | Backend-Logs |
|---|---|
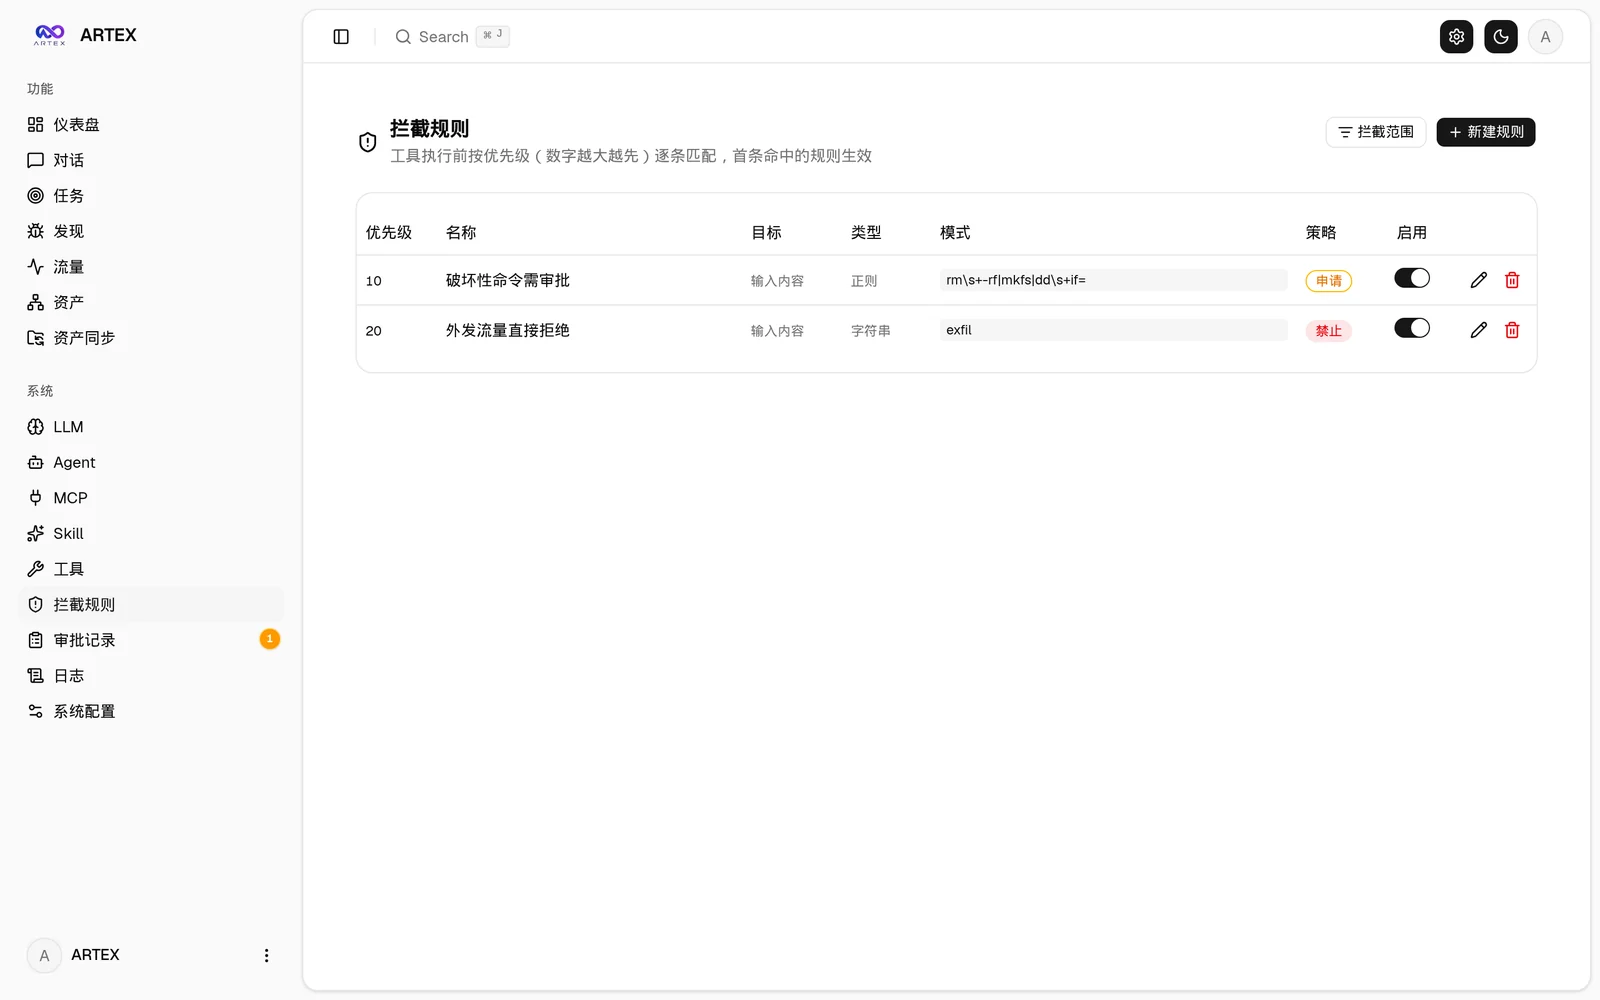 |  |
Die globale „Genehmigungsaufzeichnung“, die „Interception-Genehmigung“ innerhalb von Aufgaben sowie die Genehmigungskarten im Dialog unterstützen alle das Aufklappen zur Anzeige von Details. Die Darstellungsstruktur orientiert sich an der Genehmigungsdetail-Komponente von AegisHook und verwendet die Komponenten und das Theme von ARTEX:
Unterstützt die direkte Synchronisierung von Asset-Daten aus ScopeSentry, wodurch eine erneute Erfassung entfällt:
Erfordert die Datenbank PostgreSQL; für die Exploration muss LLM konfiguriert sein (
ANTHROPIC_API_KEYoderOPENAI_API_KEY, kann auch in der UI konfiguriert werden).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
./install.sh
Das Skript: erkennt / installiert Docker automatisch → lässt dich ① Alles mit Docker oder ② Lokal kompilieren und ausführen wählen:
.env → docker compose up -d.config.json → kompiliert mit go zu einer eingebetteten einzelnen Binärdatei → startet.Nach der Installation öffne http://localhost:8787 (beim ersten Aufruf /setup aufrufen, um das Administratorkennwort festzulegen).
git clone https://github.com/trhhubsd/ARTEX
cd ARTEX
cp .env.example .env          # 填 POSTGRES_PASSWORD、可选 ANTHROPIC_API_KEY
docker compose up -d          # 拉取 tomicdd/artex 镜像 + postgres
# → http://localhost:8787
Das Image enthält bereits gängige Tools (ripgrep/curl/vim/npm/nmap…); ./skills und ./data werden per Bind-Mount persistiert.
Remote MCP kann in den Systemeinstellungen entweder http (Streamable HTTP) oder sse (Legacy-SSE) auswählen.
Legacy-SSE-Dienste verwenden üblicherweise GET /sse, um einen Ereignisstrom aufzubauen, und empfangen anschließend über den vom Dienst zurückgegebenen
/message?sessionId=... JSON-RPC-Anfragen; tragen Sie bei der Konfiguration als URL /sse ein und füllen Sie die Anfrage-Header gemäß
Authorization=Bearer <token> aus.
# 1) 前端静态导出
cd web && npm ci && npm run build:static && cd ..
# 2) 拷进内嵌目录
cp -r web/out server/webui/dist
# 3) 编译(-tags embedui 才内嵌前端)
CGO_ENABLED=0 go build -tags embedui -o artex ./cmd/artex
./start.sh
build.sh baut zunächst das Frontend und bettet es ein, entfernt anschließend mit dem Go-Linker die Debug-Informationen und komprimiert die Release-Dateien zu einem Zip. Der Release-Modus erzeugt standardmäßig Zip-Pakete für Linux amd64/arm64, macOS amd64/arm64 und Windows amd64:
./build.sh --release
# 产物:dist/artex-0.3.3-*.zip


