
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 al1ex/cve-2017-16995
CVE-2017-16995(Ubuntu-Schwachstelle zur lokalen Rechteausweitung)
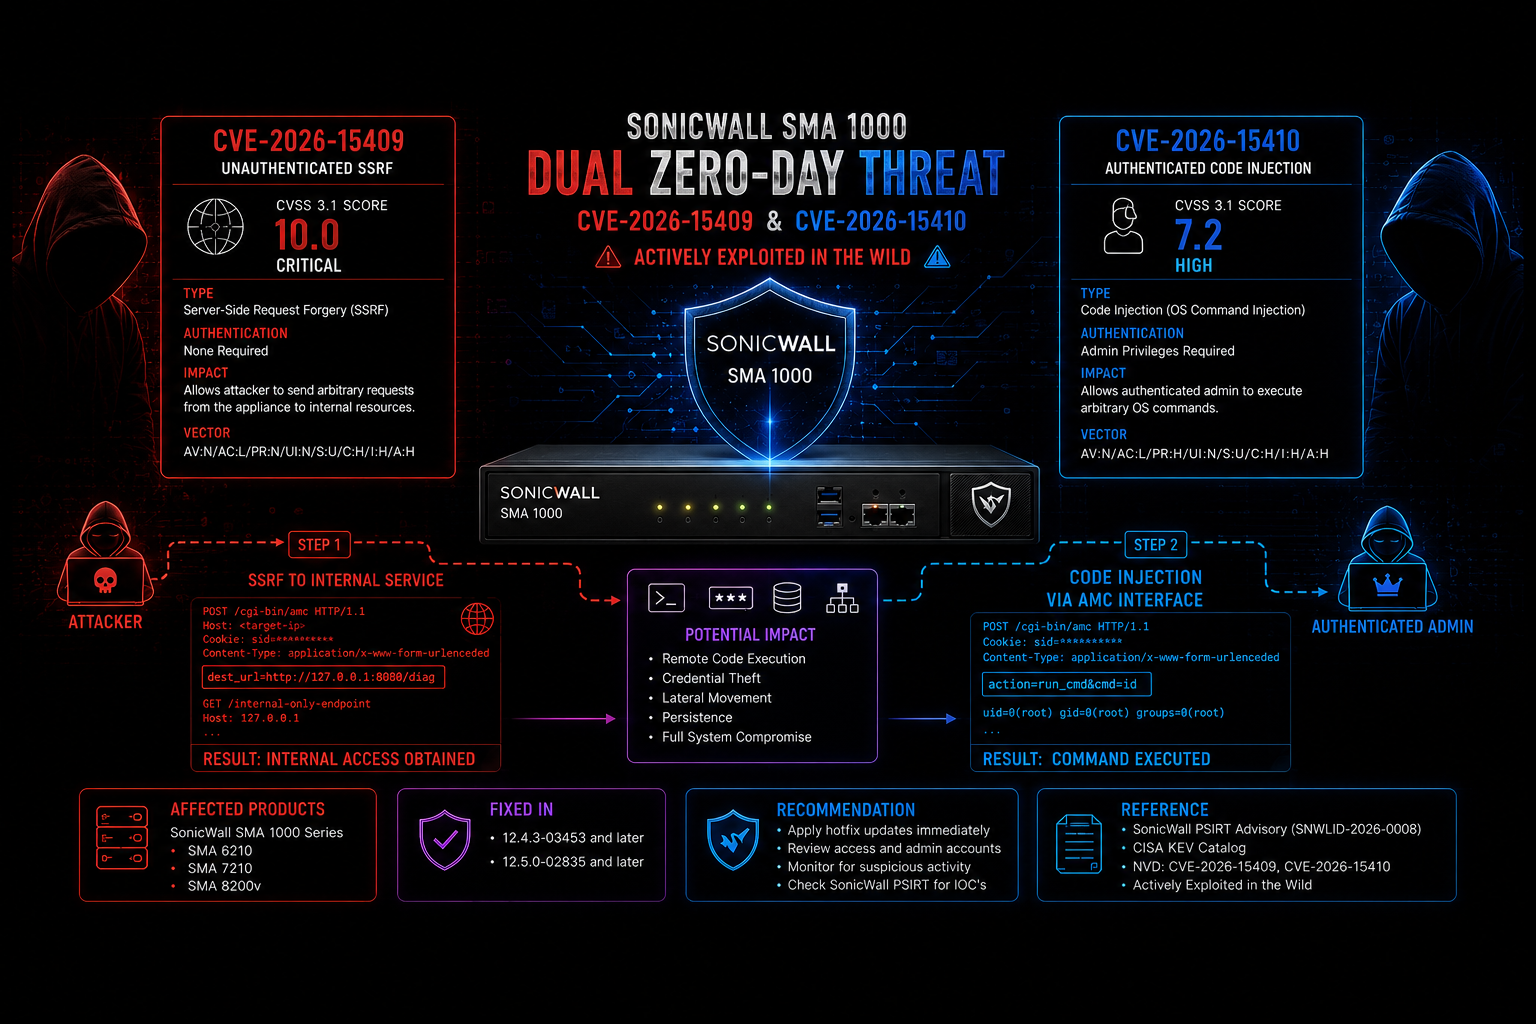 tc4dy/cve-2026-15409-15410-framework
Multi-Exploit-Framework für SonicWall SMA1000, das SSRF (CVE-2026-15409) mit Erlang RCE und Root-Privilegieneskalation (CVE-2026-15410) verknüpft.…
 jiajinrong12138/cve-2021-36955-exp
CVE-2021-36955
 esskumar/phantomevasion
Python-basiertes Antivirus-Evasion-Tool, das nicht nachweisbare ausführbare Dateien aus msfvenom Payloads mit fortgeschrittenen Techniken wie…
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### Dieses Modul benötigt Metasploit: https://metasploit.com/download# Aktuelle Quelle: https://github.com/rapid7/metasploit-framework##class…
 rbowes-r7/unrar-cve-2022-30333-poc
Proof-of-Concept-Exploit für CVE-2022-30333 Path Traversal in unRAR, das bösartige .rar-Dateien erzeugt, um Payloads an beliebigen Orten zu…
 malwaretech/comodos
Eine Remote-Denial-of-Service-Zero-Day-Schwachstelle in der Comodo Internet Security Firewall
 sorrow404null/cve-2026-43499-rmx5200
Android 16 lokaler Privilegieneskalations-Exploit für realme RMX5200 unter Verwendung der LD_PRELOAD-basierten preload.so-Kette, um temporären…
 askyeye/cve-2022-21894-payload
Beispiel-Payload für CVE-2022-21894
 kphongagsorn/adobe-flash-cve2018-15982
Metasploit-Modul und Python-Skript zum Erzeugen von SWF-Payloads, die CVE-2018-15982 ausnutzen, eine Use-After-Free-Sicherheitslücke in Adobe Flash…
 david-honisch/cve-2022-21882
CVE-2022-21882
 qing-root/cve-2019-0708-exp-msf-
CVE-2019-0708-EXP(MSF) Schwachstellen-Exploit-Programm für cve-2019-0708
 victor0013/cve-2019-0708
Scanner-PoC für die RDP-RCE-Sicherheitslücke CVE-2019-0708
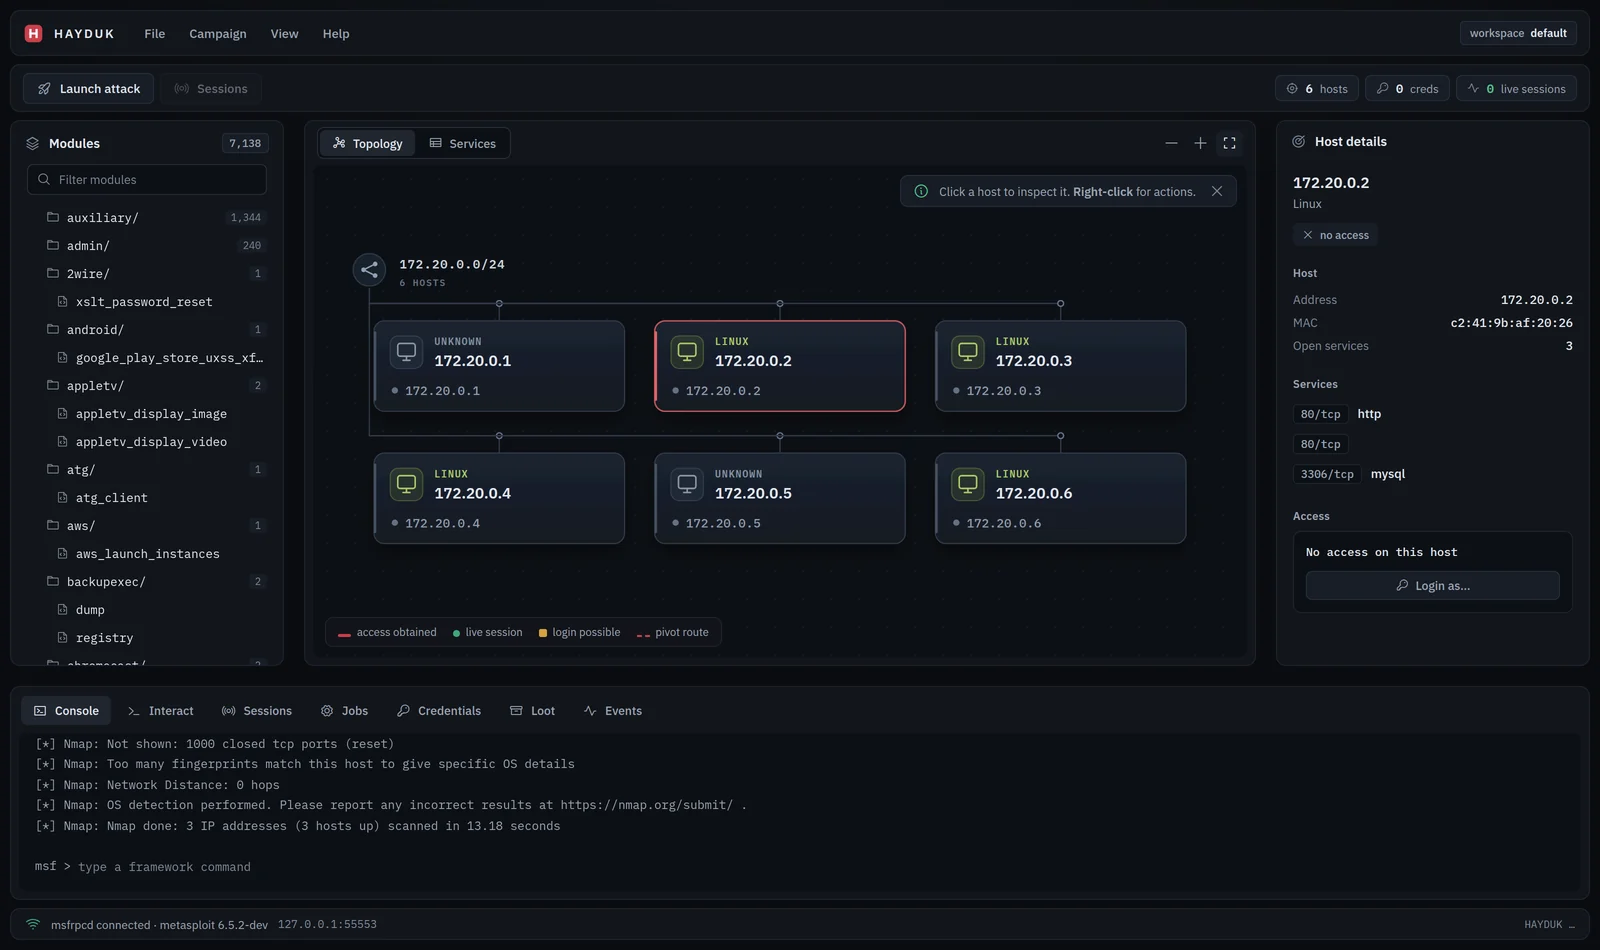 jolovicdev/hayduk
Grafische Angriffsverwaltungskonsole für Metasploit: die Abstammung von Armitage als einzelnes Go-Binary mit Browser-UI. Live-Netzwerktopologie,…
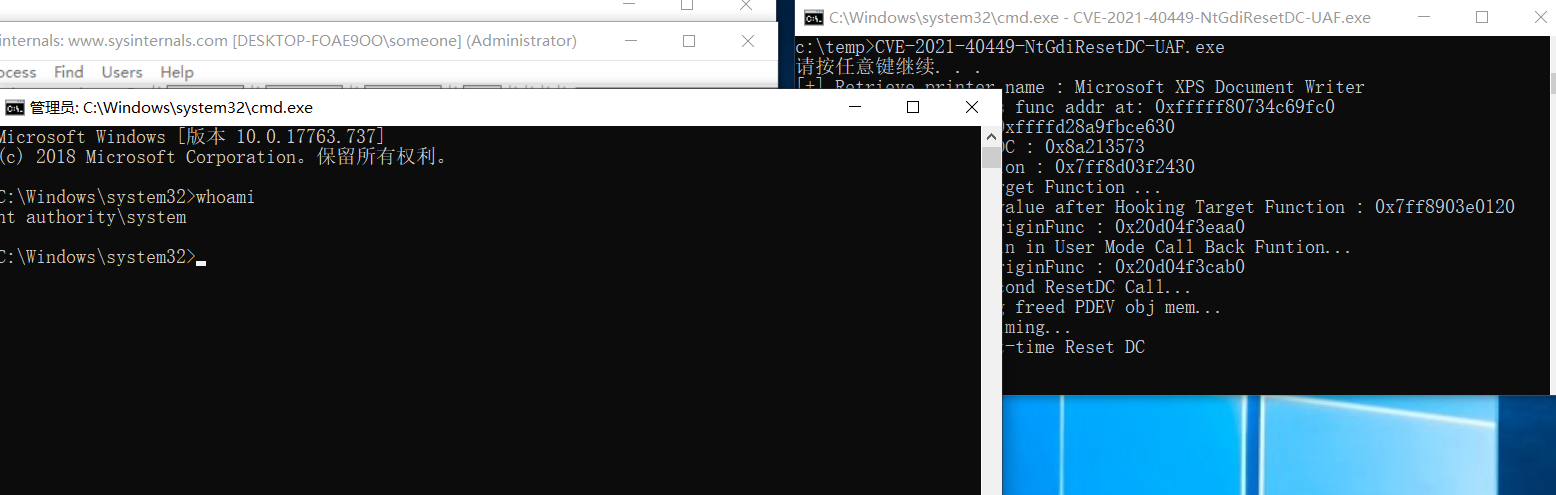 bl0odz/cve-2021-40449-ntgdiresetdc-uaf
Proof-of-Concept-Exploit für CVE-2021-40449, eine Use-after-Free-Schwachstelle im Windows-Kernel in NtGdiResetDC, die eine Rechteausweitung über die…
 ro0tmylove/cve-2024-35250-bof
BOF für CVE-2024-35250 von Cobalt Strike. (Bitte gib mir einen Stern, danke.)
 go-spider/cve-2018-3252
Exploit für CVE-2018-3252, der die WebLogic-Deserialisierungsschwachstelle angreift. Enthält Payload-Generierung mit ysoserial und ein Python…
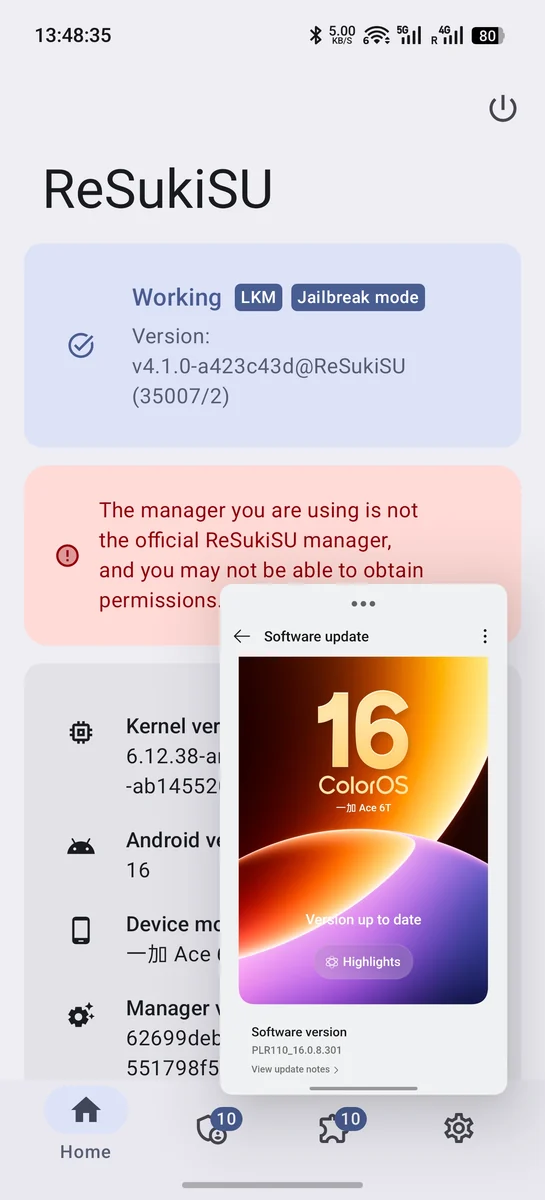 xiaobailovesstirring/ghostlock-k419-adapter
GhostLock (CVE-2026-43499) Adapter für den Android-Kernel 4.19.152-perf+








