
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Binäre Exploits der Exploit-Database (ehemals im Verzeichnis /sploits enthalten)
 longofo/apache-dubbo-hessian2-cve-2021-43297
Demonstriert einen Proof-of-Concept-Exploit für CVE-2021-43297, eine Deserialisierungsschwachstelle im Hessian2-Protokoll von Apache Dubbo, mit…
 cogensec/gideon
Autonomer Sicherheitsoperationsagent für Bedrohungsanalyse, Schwachstellenforschung, IOC-Analyse und Red Teaming. Unterstützt duale Betriebsmodi mit…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage ist eine Zero-Click-PNG-basierte RCE-Kette in iOS 18.2.1, die den LockDown-Mode-Schutz umgeht, indem sie ImageIO (CVE-2025-43300), dann…
 cisc0-gif/kitt
Python-basiertes Pentesting-Framework
 nikolajschlej/hydroph0bia
Binaries, Treiber, PoCs und weiteres Zeug zur Hydroph0bia-Schwachstelle (CVE-2025-4275)
 bishopfox/cve-2021-35211
Python-Exploit für die Serv-U-SSH-Sicherheitslücke (CVE-2021-35211) mit mehreren Payload-Modi: Stage, Exec und Download-Execute, die…
 owasp/redteamtoolkit
Das WASM-basierte Sicherheits-Toolkit für das Web-First-Paradigma
 skyshell20082008/cve-2019-0708-poc-hitting-path
Es trifft nur den verwundbaren Pfad in termdd.sys!!! KEIN DOS
 infobyte/cve-2016-2776
CVE-2016-2776
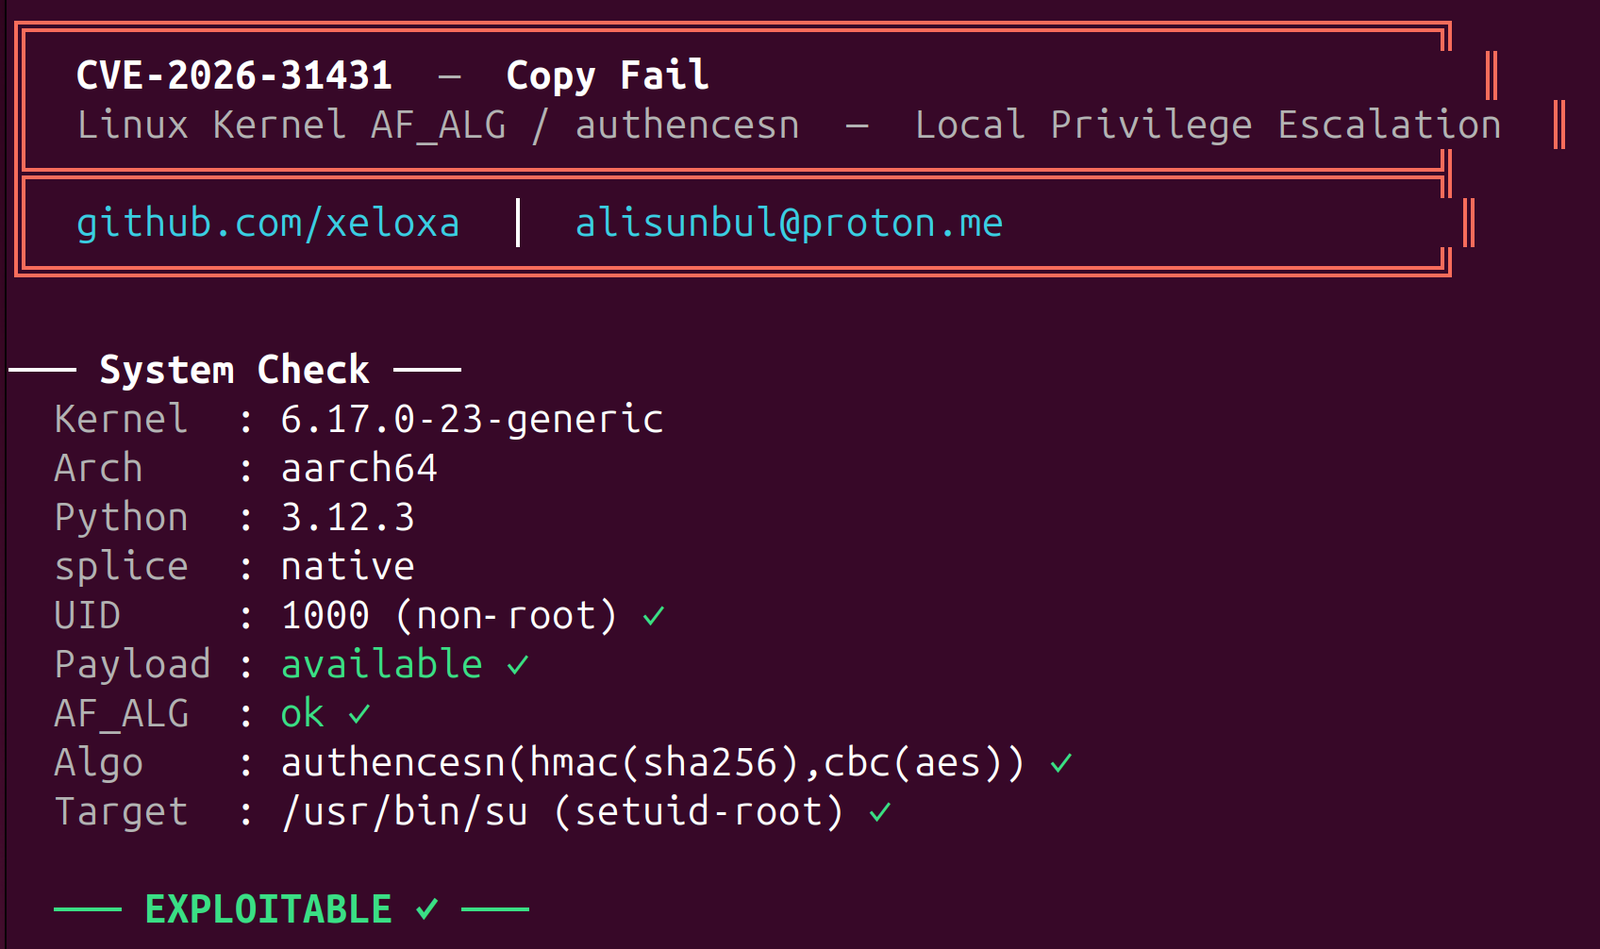 xeloxa/copyfail-exploit
# Copy Fail (CVE-2026-31431) LPE-Exploit. Eine saubere, Multi-Arch-Python-Neuimplementierung, die die AF_ALG-Page-Cache-Schwachstelle im Linux-Kernel…
 kyle41111/ai-file
Ein Listener-Profil für das Mythic-C2-Framework, das die Datei-APIs von KI-Anbietern nutzt
 geosn0w/cve-2025-24203-ios-exploit-with-error-logging
Leicht verbesserter Exploit der CVE-2025-24203 iOS-Sicherheitslücke von Ian Beer von Google Project Zero
 denizparlak/blackhat-arsenal-tools
Offizielles Konto der Black Hat Arsenal Tools
 erarnitox/malvexc2
Ein einfaches C2 Framework, geschrieben in modernem C++
 danaepp/pwncat_pwnkit
pwncat-Modul, das CVE-2021-4034 (pwnkit) automatisch ausnutzt
 sq00ky/zero-logon-exploit
Python-Skript, das Zerologon (CVE-2020-1472) ausnutzt, um eine Netlogon-Authentifizierungsumgehung durchzuführen und das Passwort des…
 farazsth98/exploit-cve-2025-39946
Exploit für CVE-2025-39946, einen Fehler im net/tls-Subsystem des Linux-Kernels.








