
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 rdomanski/exploits_and_advisories
Repository, das öffentliche Exploits, Schwachstellen und Advisories verfolgt, die ich [mit-]entdeckt oder [mit-]verfasst habe.
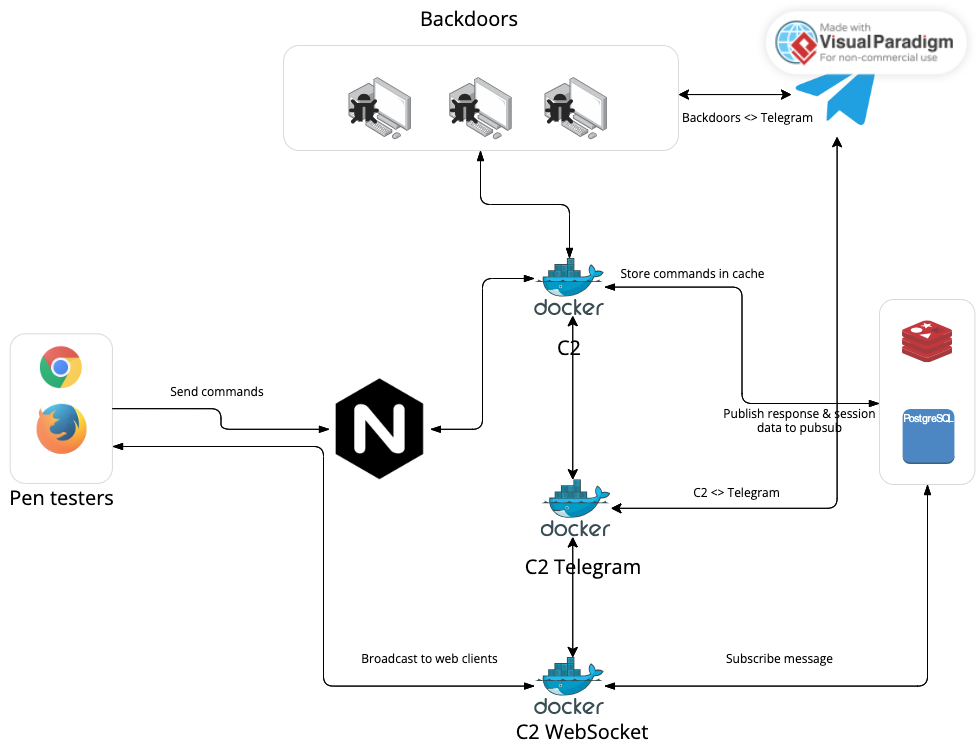 govindasamyarun/c2-cloud
Die C2 Cloud ist ein robustes webbasiertes C2-Framework, das das Leben von Penetrationstestern vereinfachen soll. Es ermöglicht einfachen Zugriff auf…
 gushmazuko/winbypass
Windows-UAC-Bypass
 cobbr/c2bridge
C2Bridges ermöglichen es Entwicklern, neue benutzerdefinierte Kommunikationsprotokolle zu erstellen und sie schnell innerhalb von Covenant zu…
 csalab-id/csaf
Rahmenwerk für Cybersicherheitsbewusstsein (CSAF)
 viralsecuritygroup/knoxout
Ein PoC von KNOXout (CVE-2016-6584) - Umgehung der Samsung KNOX-Schutzmaßnahmen und Rooten eines Samsung Galaxy S6 Android-Geräts.
 bluscreenofjeff/malleablec2profiles
Malleable C2-Profile für Cobalt Strike
 gdbinit/mach_race
Lokaler Privilege-Escalation-Exploit für macOS (CVE-2016-1757), der eine Mach-IPC-Race-Condition nutzt, um SIP- und SUID-Schutzmechanismen zu umgehen…
 mythicagents/apfell
JavaScript for Automation (JXA) macOS-Agent
 sndav/cve-2026-31431-advanced-exploit
Exploit für CVE-2026-31431, eine AF_ALG-AEAD-Page-Cache-Schreibschwachstelle im Linux-Kernel, die unprivilegierten beliebigen 4-Byte-Schreibzugriff…
 secureworks/whiskeysamlandfriends
Python-basiertes Framework zum Generieren von Golden-SAML-Tokens, Kerberos-Tickets und Azure-Zugriffstoken zur Ausnutzung föderierter…
 seungsoo-lee/delta
PROJEKT DELTA: SDN-SICHERHEITSBEWERTUNGS-FRAMEWORK
 01rabbit/pakuri
Semi-automatisiertes Penetrationstest-Framework mit TUI, das Nmap, OpenVAS, Metasploit und Faraday für optimierte Informationssammlung,…
 expliot_framework/expliot
EXPLIoT - Sicherheitstest- und Exploitation-Framework für das Internet der Dinge
 jofpin/brash
Chromium Browser DoS-Angriff durch Ausnutzung von document.title
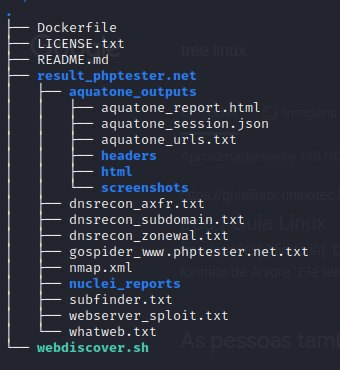 v1n1v131r4/webdiscover
Der Zweck dieses Skripts besteht darin, den Web-Enumerationsprozess zu automatisieren und nach Exploits zu suchen.
 offxec/pavelow
PAVELOW Exploit Toolbox ist ein BASH-Skript, das mit Ihrer KALI-Distribution harmoniert, um Ihre Suche nach Schwachstellen und deren Ausnutzung…
 wetw0rk/exploit-development
CVE-2020-8012, CVE-2016-10709, CVE-2017-17099, CVE-2017-18047, CVE-2019-1003000, CVE-2018-1999002








