
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 cisc0-gif/kitt-lite
Python-basiertes CLI-Tool für Pentesting
 blackarch/sploitctl
Exploit-Archive von Exploit-Seiten abrufen, installieren und durchsuchen.
 chompie1337/linux_lpe_io_uring_cve-2021-41073
Lokaler Privilege-Escalation-Exploit für CVE-2021-41073, eine io_uring-Type-Confusion-Schwachstelle im Linux-Kernel, die auf Standardkonfigurationen…
 timwr/cve-2019-2215
Android-Kernel-Privilegieneskalations-Exploit für CVE-2019-2215, der einen Proof-of-Concept bereitstellt, um über eine Use-After-Free-Schwachstelle…
 rnalter/thundercloud
Cloud Exploit Framework
 rpranshu/autopwn
Ein einfaches, auf Bash basierendes Metasploit-Automatisierungstool!
 abdsec/cve-2016-0801
C-basierter Proof-of-Concept-Exploit für CVE-2016-0801, der eine spezifische Schwachstelle in Android-Komponenten für Sicherheitsforschung und -tests…
 arthastang/router-exploit-shovel
Automatische Anwendungsgenerierung für Stack-Überlauftypen bei drahtlosen Routern
 redtimmy/richsploit
Exploitation-Toolkit für RichFaces
 mrhenrike/embedxpl-forge
Embedded Device Security Assessment Framework — 700 modules, 350 CVEs, 55 vendors, APT Group Engine. Covers routers, IP cameras, GPON ONTs, ISP CPEs,…
 lame-projects/stratum-c2
Cloud-Dead-Drop-C2-Framework — RSA-4096 + AES-256-GCM, 5 Cloud-Anbieter, reine Rust-Agenten, P2P-Mesh, Persistenz-Engine, Credential-Harvesting
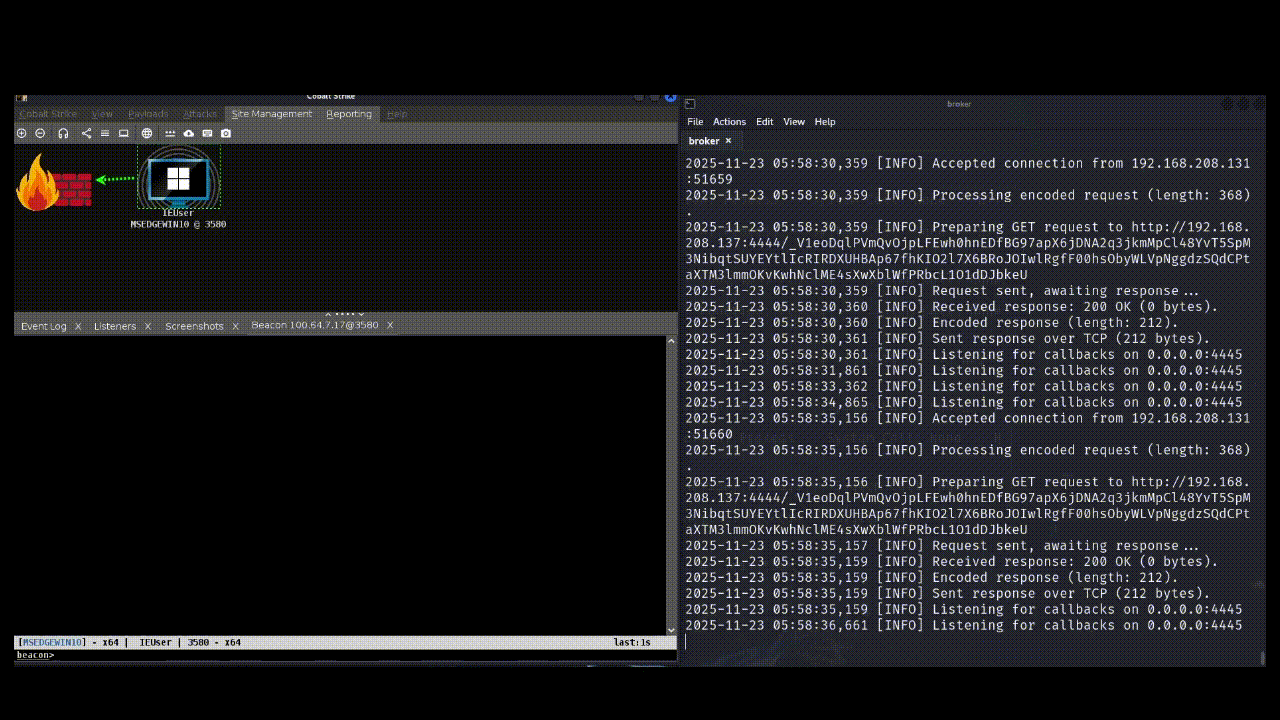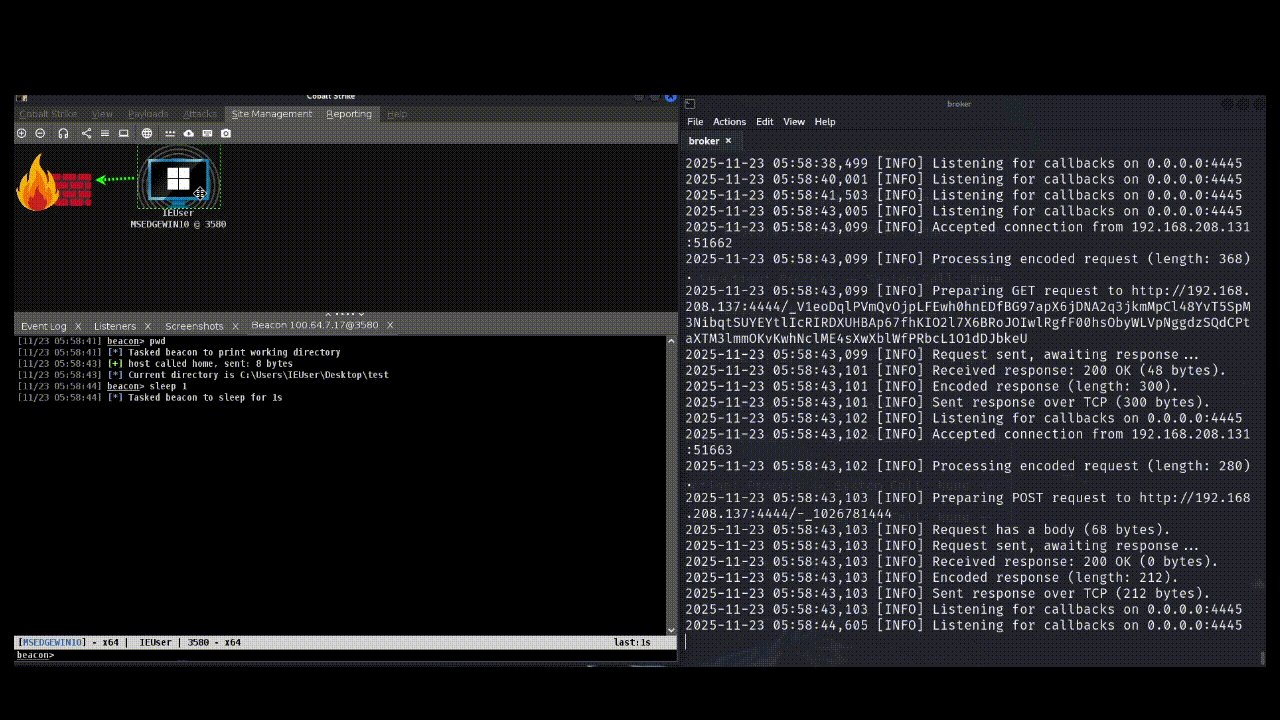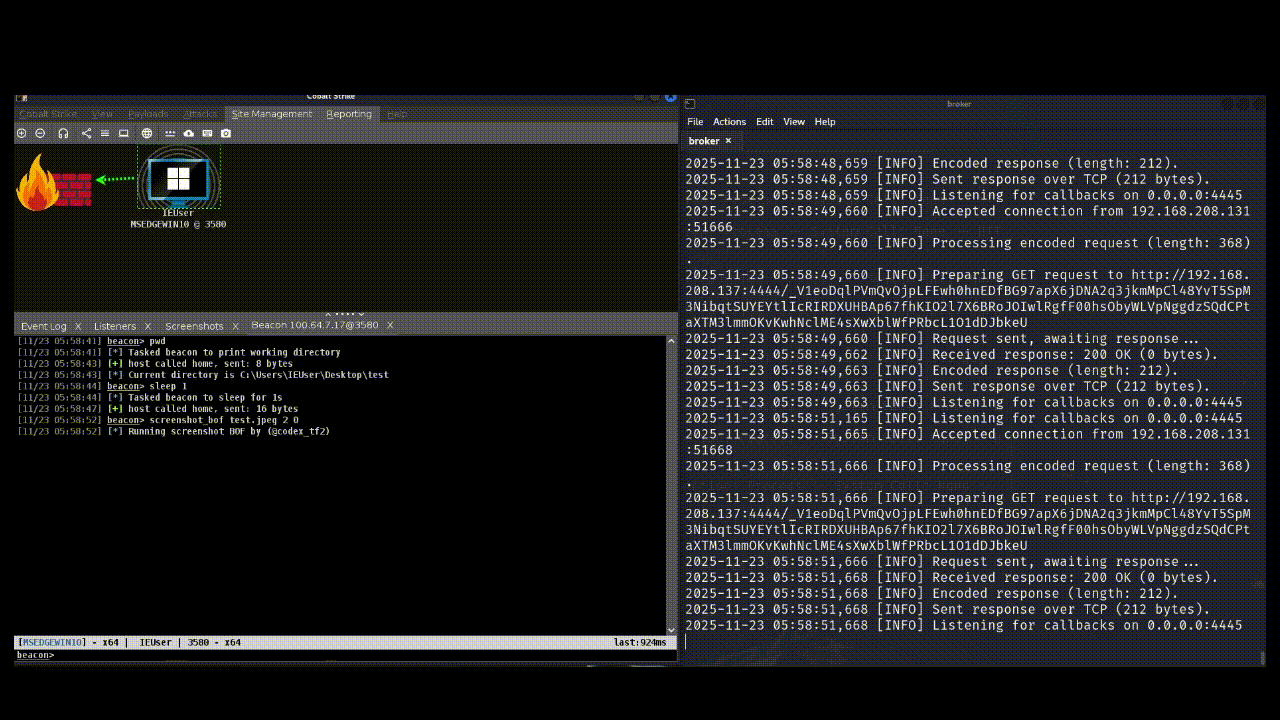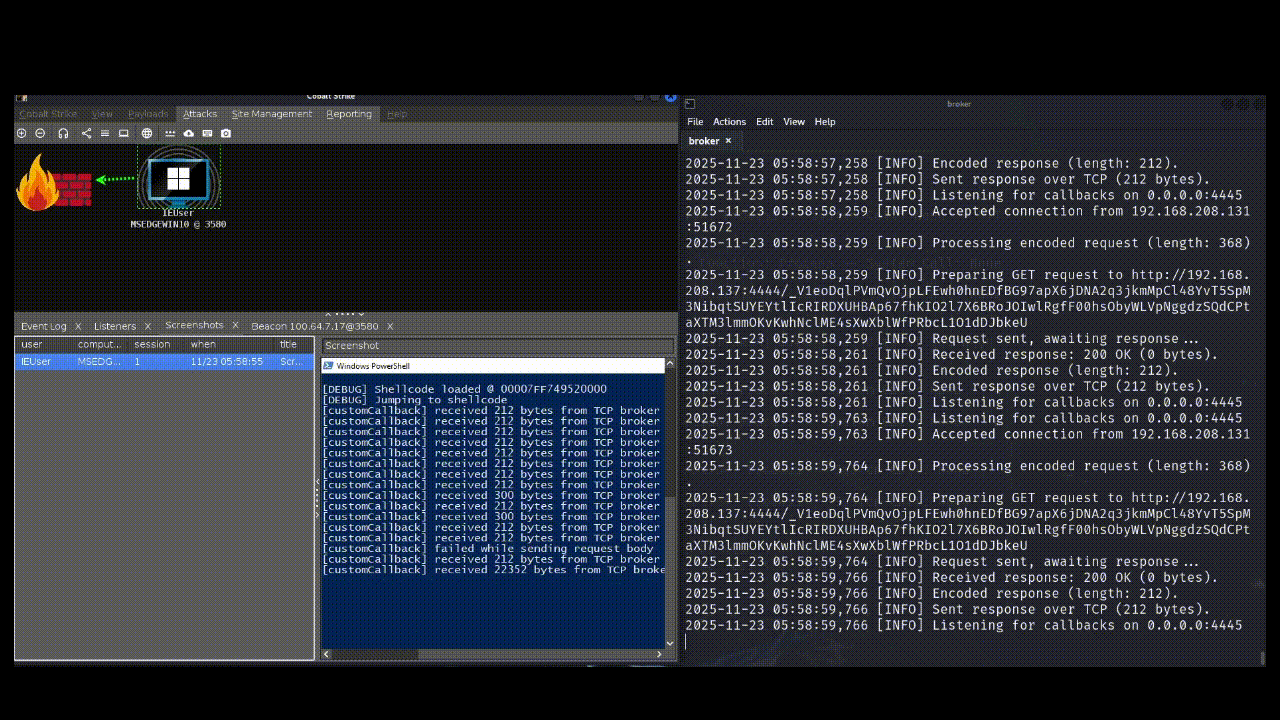 codextf2/customc2channeltemplate
Vorlage für die Entwicklung benutzerdefinierter C2-Kanäle für Cobalt Strike unter Verwendung von IAT-Hooks, die von einem Reflective Loader…
 rew-sploit/rew-sploit
Emulieren und analysieren Sie MSF- und *andere* Angriffe
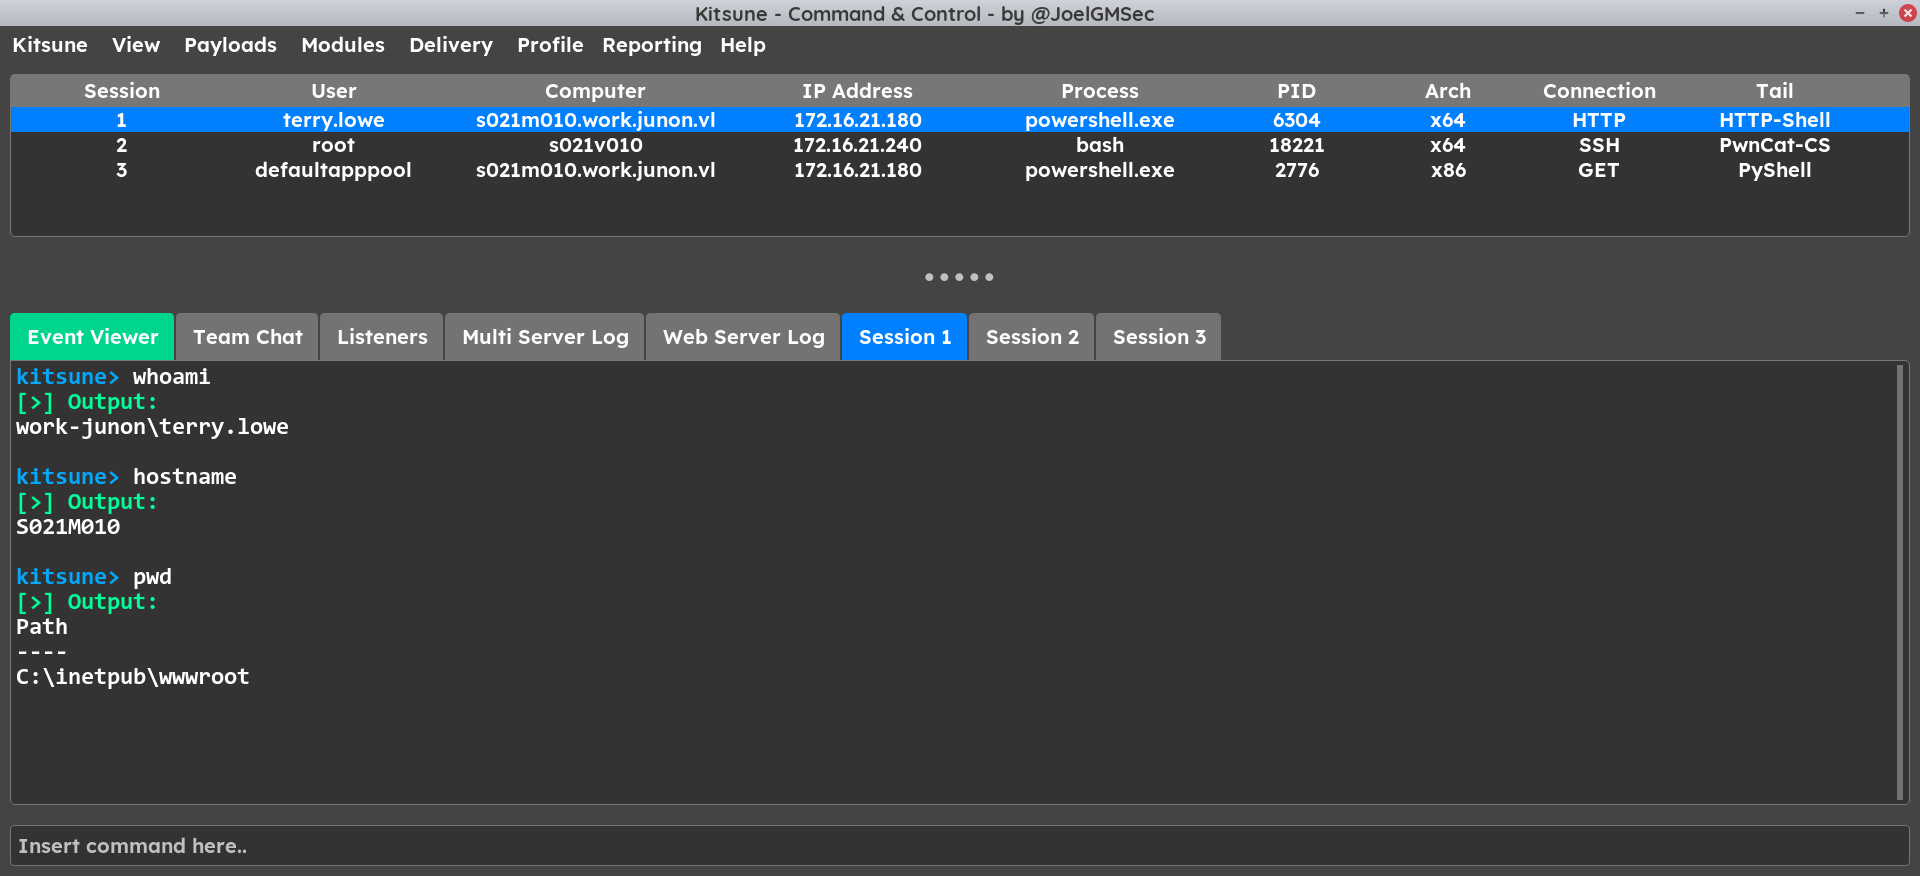 joelgmsec/kitsune
Polymorphes C2-Framework mit grafischer Oberfläche, automatischer Wiederverbindung, Payload-Generierung und integrierten Hacking-Tools für…
 cobalt-strike/eden
Ein PoC-UDRL für Cobalt Strike, erstellt mit Crystal Palace, das Raphael Mudge's Page-Streaming-Technik mit einem modularen Call-Gate (Draugr)…
 praetorian-inc/wasmforge
WasmForge — kompiliert Go- und C#-Programme zu Single-Binary, WASM-sandboxierten nativen ausführbaren Dateien mit polymorpher Ausgabe.
 karollooool/cve-2026-50416-writeup-and-poc
CVE-2026-50416: Windows 11 KASLR-Umgehung








