
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
c2-cloud — Die C2 Cloud ist ein robustes webbasiertes C2-Framework, das das Leben von Penetrationstestern vereinfachen soll. Es ermöglicht einfachen Zugriff auf kompromittierte Backdoors, genau wie der Zugriff auf eine EC2-Instanz in der AWS-Cloud. Es kann mehrere gleichzeitige Backdoor-Sitzungen mit einer benutzerfreundlichen Oberfläche verwalten. | Kitploit
Tools/GitHubGitHub/govindasamyarun/c2-cloud
Penetrationstest-FrameworksExploit-FrameworksPayload-GenerierungPost-ExploitationCommand and ControlRed TeamingRemote-Access-Tool
GitHub
govindasamyarun/c2-cloud

c2-cloud

Repository anzeigen
1282040vor 2 JahrenVon Kitploit geprüft

Über

Die C2 Cloud ist ein robustes webbasiertes C2-Framework, das das Leben von Penetrationstestern vereinfachen soll. Es ermöglicht einfachen Zugriff auf kompromittierte Backdoors, genau wie der Zugriff auf eine EC2-Instanz in der AWS-Cloud. Es kann mehrere gleichzeitige Backdoor-Sitzungen mit einer benutzerfreundlichen Oberfläche verwalten.

Teilen

Über das Projekt

Die C2 Cloud ist ein robustes webbasiertes C2-Framework, das entwickelt wurde, um das Leben von Penetrationstestern zu vereinfachen. Es ermöglicht den einfachen Zugriff auf kompromittierte Backdoors, ähnlich wie der Zugriff auf eine EC2-Instanz in der AWS Cloud. Es kann mehrere gleichzeitige Backdoor-Sitzungen mit einer benutzerfreundlichen Oberfläche verwalten.

C2 Cloud ist Open Source. Sicherheitsanalysten können zuversichtlich Simulationen durchführen, wertvolle Erfahrungen sammeln und zur proaktiven Verteidigungshaltung ihrer Organisationen beitragen.

Unterstützung für Reverse Shells:

  1. Reverse TCP
  2. Reverse HTTP
  3. Reverse HTTPS (konfigurieren Sie es hinter einem LB)
  4. Telegram C2

Demo

C2 Cloud walkthrough: https://youtu.be/hrHT_RDcGj8
Ransomware simulation using C2 Cloud: https://youtu.be/LKaCDmLAyvM
Telegram C2: https://youtu.be/WLQtF4hbCKk

Hauptfunktionen

🔒 Zugriff von überall: Erreichen Sie die C2 Cloud von jedem Standort aus.
🔄 Mehrere Backdoor-Sitzungen: Verwalten und unterstützen Sie mehrere Sitzungen mühelos.
🖱️ Backdoor-Zugriff mit einem Klick: Navigieren Sie nahtlos mit einem einfachen Klick zu Backdoors.
📜 Verlauf der Sitzungen verwalten: Verfolgen und behalten Sie den vollständigen Befehls- und Antwortverlauf für eine umfassende Analyse.

Technologie-Stack

🛠️ Flask: Bedient Web- und API-Datenverkehr, ermöglicht Reverse HTTP(s)-Anfragen.
🔗 TCP Socket: Bedient Reverse-TCP-Anfragen für erweiterte Funktionalität.
🌐 Nginx: Leitet Datenverkehr mühelos zwischen Web- und Backend-Systemen.
📨 Redis PubSub: Dient als robuster Nachrichtenbroker für nahtlose Kommunikation.
🚀 Websockets: Liefert Echtzeit-Updates an Browser-Clients für ein verbessertes Benutzererlebnis.
💾 Postgres DB: Gewährleistet persistenten Speicher für nahtlose Kontinuität.
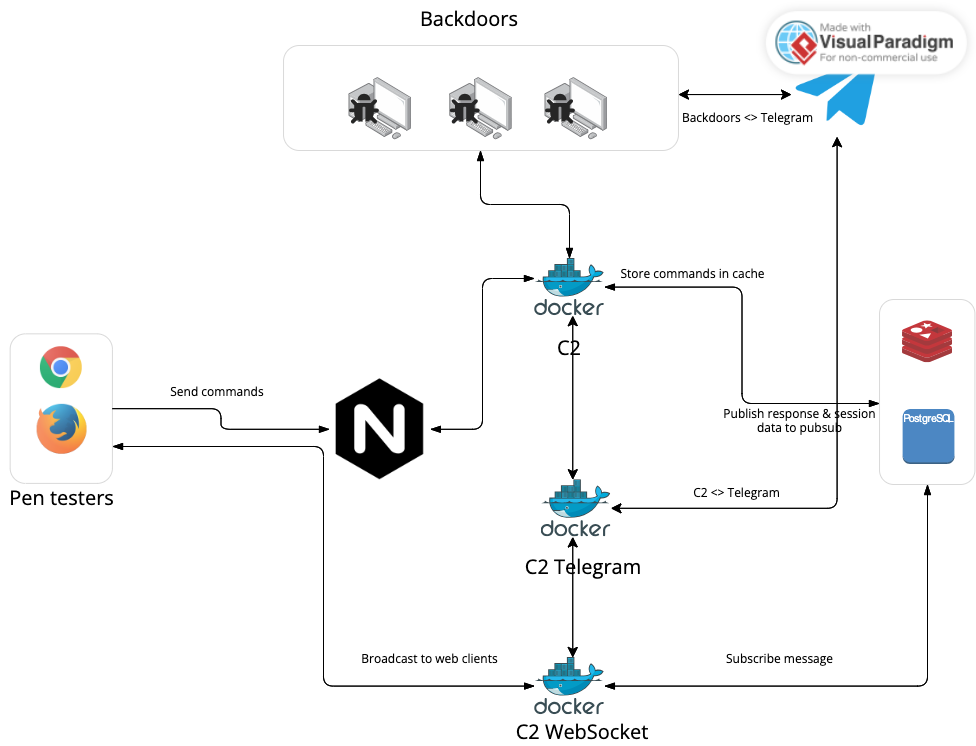
Architektur

c2_cloud_architecture_diagram

Anwendungseinrichtung

  • Verwaltungsport: 9000
  • Reverse HTTP-Port: 8000
  • Reverse TCP-Port: 8888
  1. Repository klonen
  2. Optional: Aktualisieren Sie chat_id, bot_token in c2-telegram/config.yml
  3. Führen Sie docker-compose up -d aus, um die Container zu starten Hinweis: Der c2-api Dienst startet erst, wenn die Datenbank initialisiert ist. Wenn Sie 500-Fehler erhalten, versuchen Sie es bitte nach einiger Zeit erneut.

Danksagungen

Inspiriert von Villain, einem CLI-basierten C2, entwickelt von Panagiotis Chartas.

Lizenz

Verteilt unter der MIT-Lizenz. Siehe LICENSE für weitere Informationen.

Kontakt

  • LinkedIn
  • Twitter
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    264

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →







