
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
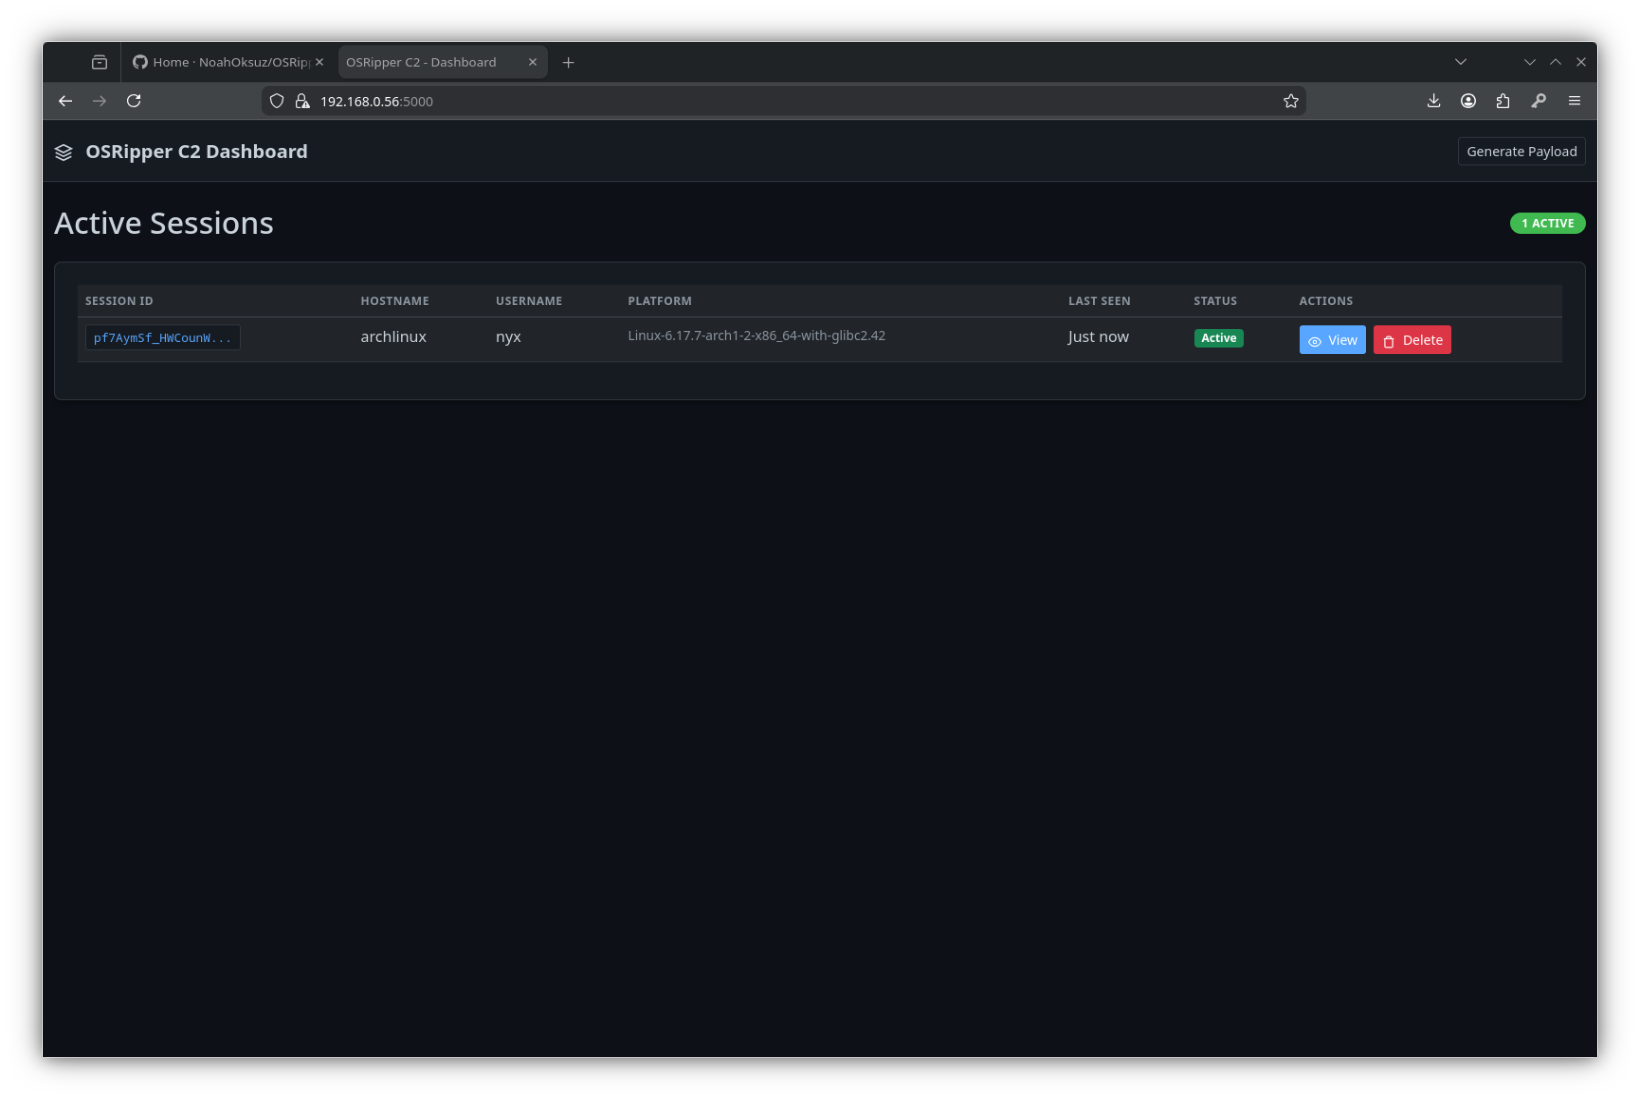
 noahoksuz/osripper
AV-umgehendes, plattformübergreifendes Backdoor- und Crypter-Framework mit einer integrierten, leichten WebUI
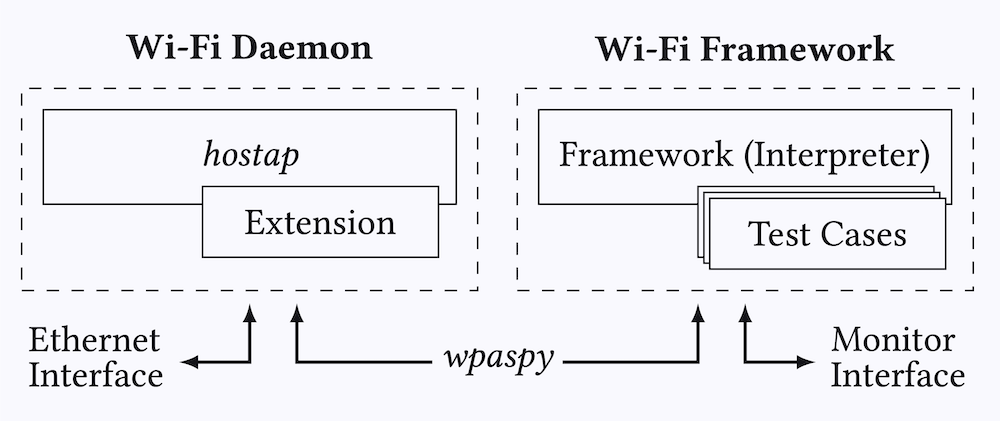 domienschepers/wifi-framework
Wi-Fi-Framework zum Erstellen von Proof-of-Concepts, automatisierten Experimenten, Testsuiten, Fuzzern und mehr.
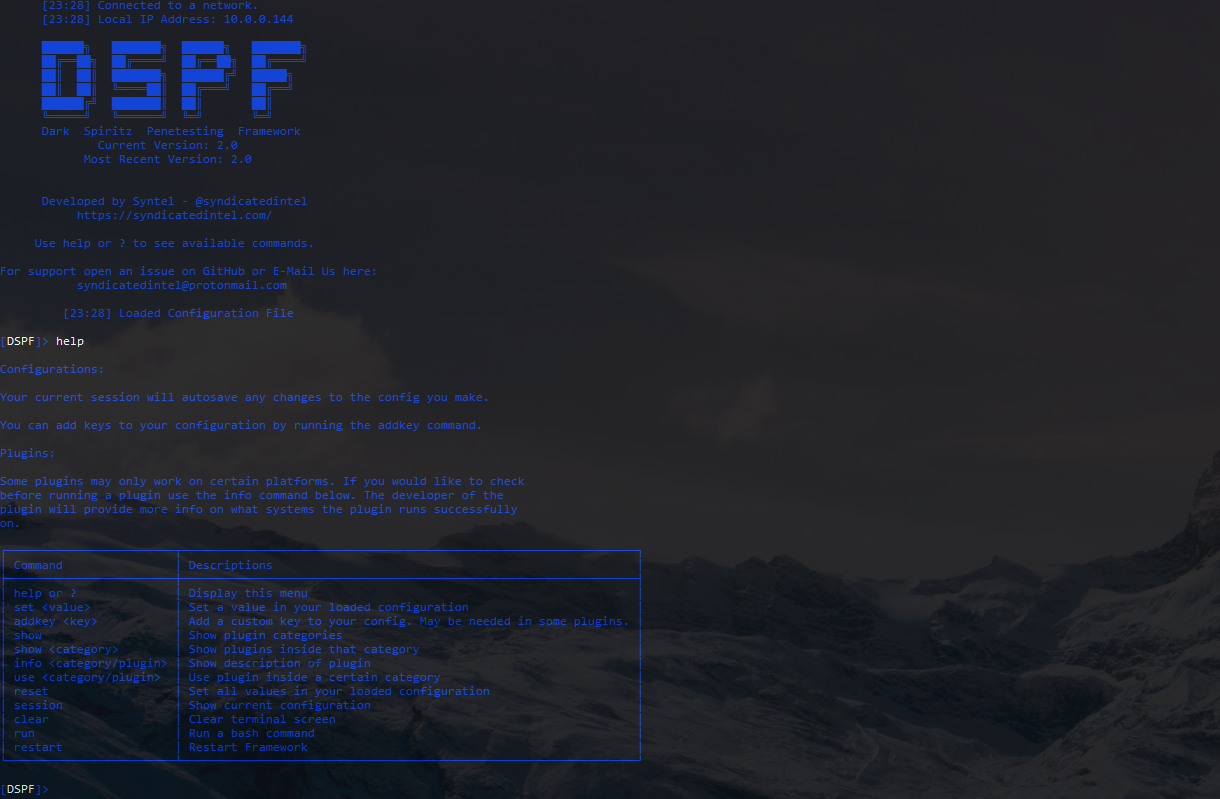 m4cs/darkspiritz
🌔 Offizielles Repository für DarkSpiritz Penetration Framework | Geschrieben in Python 🐍
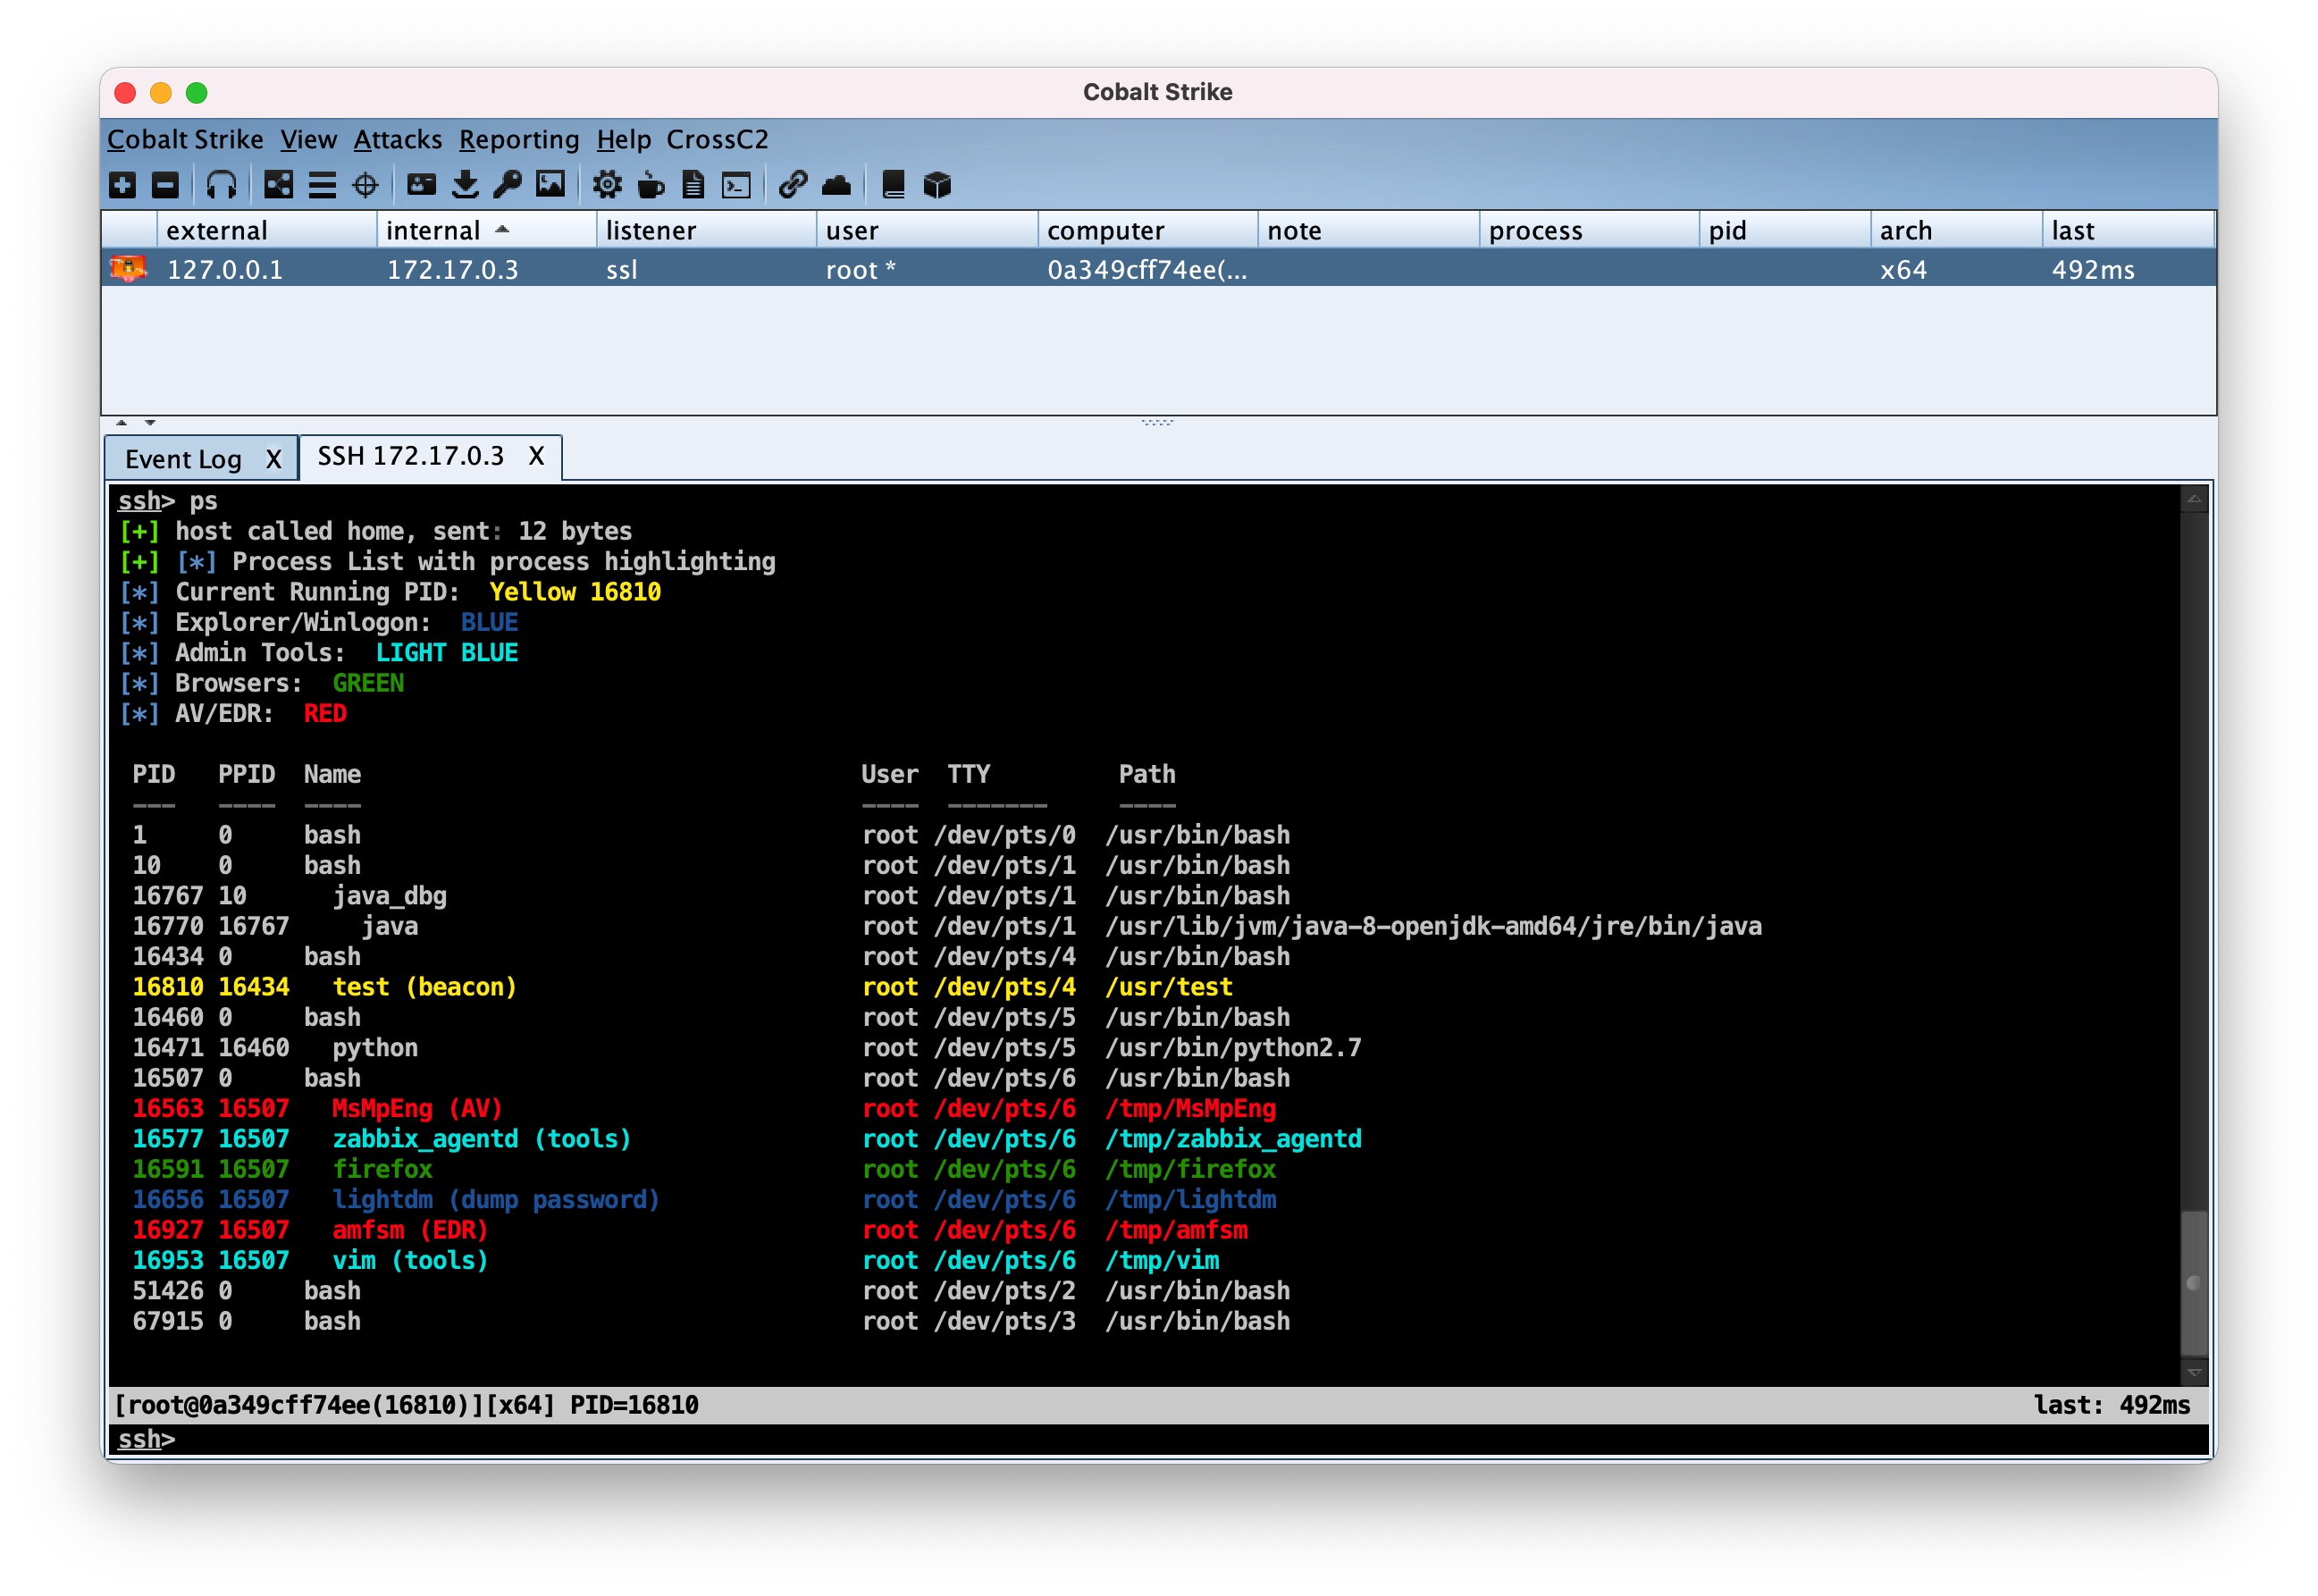 crossc2/crossc2kit
CrossC2, entwickelt auf Basis des Cobalt Strike Frameworks, kann für andere plattformübergreifende Systemsteuerung verwendet werden. CrossC2Kit…
 flangvik/cobaltbus
Cobalt Strike Externe C2-Integration mit Azure Servicebus, C2-Traffic über Azure Servicebus
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200 ist eine Zero-Day-, Zero-Click-RCE in iOS CoreAudio's AudioConverterService, ausgelöst durch eine bösartige Audiodatei über…
 getrektboy724/betterxencrypt
Eine bessere Version von Xencrypt. Xencrypt selbst ist ein Powershell-Runtime-Crypter, der entwickelt wurde, um AVs zu umgehen.
 petitoto/chromium-exploit-dev
Toolkit, um Chromium-Schwachstellen in zuverlässige, plattformübergreifende Full-Chain-Exploits zu verwandeln.
 risksense-ops/cve-2016-6366
Öffentliches Repository für Verbesserungen am EXTRABACON-Exploit
 enelg52/kittystager
KittyStager ist ein einfacher Stage-0-C2. Es besteht aus einem Webserver, der den Shellcode hostet, und einem Implantat, genannt Kitten. Der Zweck…
 0x09al/cve-2018-8174-msf
CVE-2018-8174 - VBScript-Speicherkorruptions-Exploit.
 outflanknl/wdtoggle
Eine Beacon Object File (BOF) für Cobalt Strike, die direkte Systemaufrufe verwendet, um das WDigest-Anmeldedaten-Caching zu aktivieren.
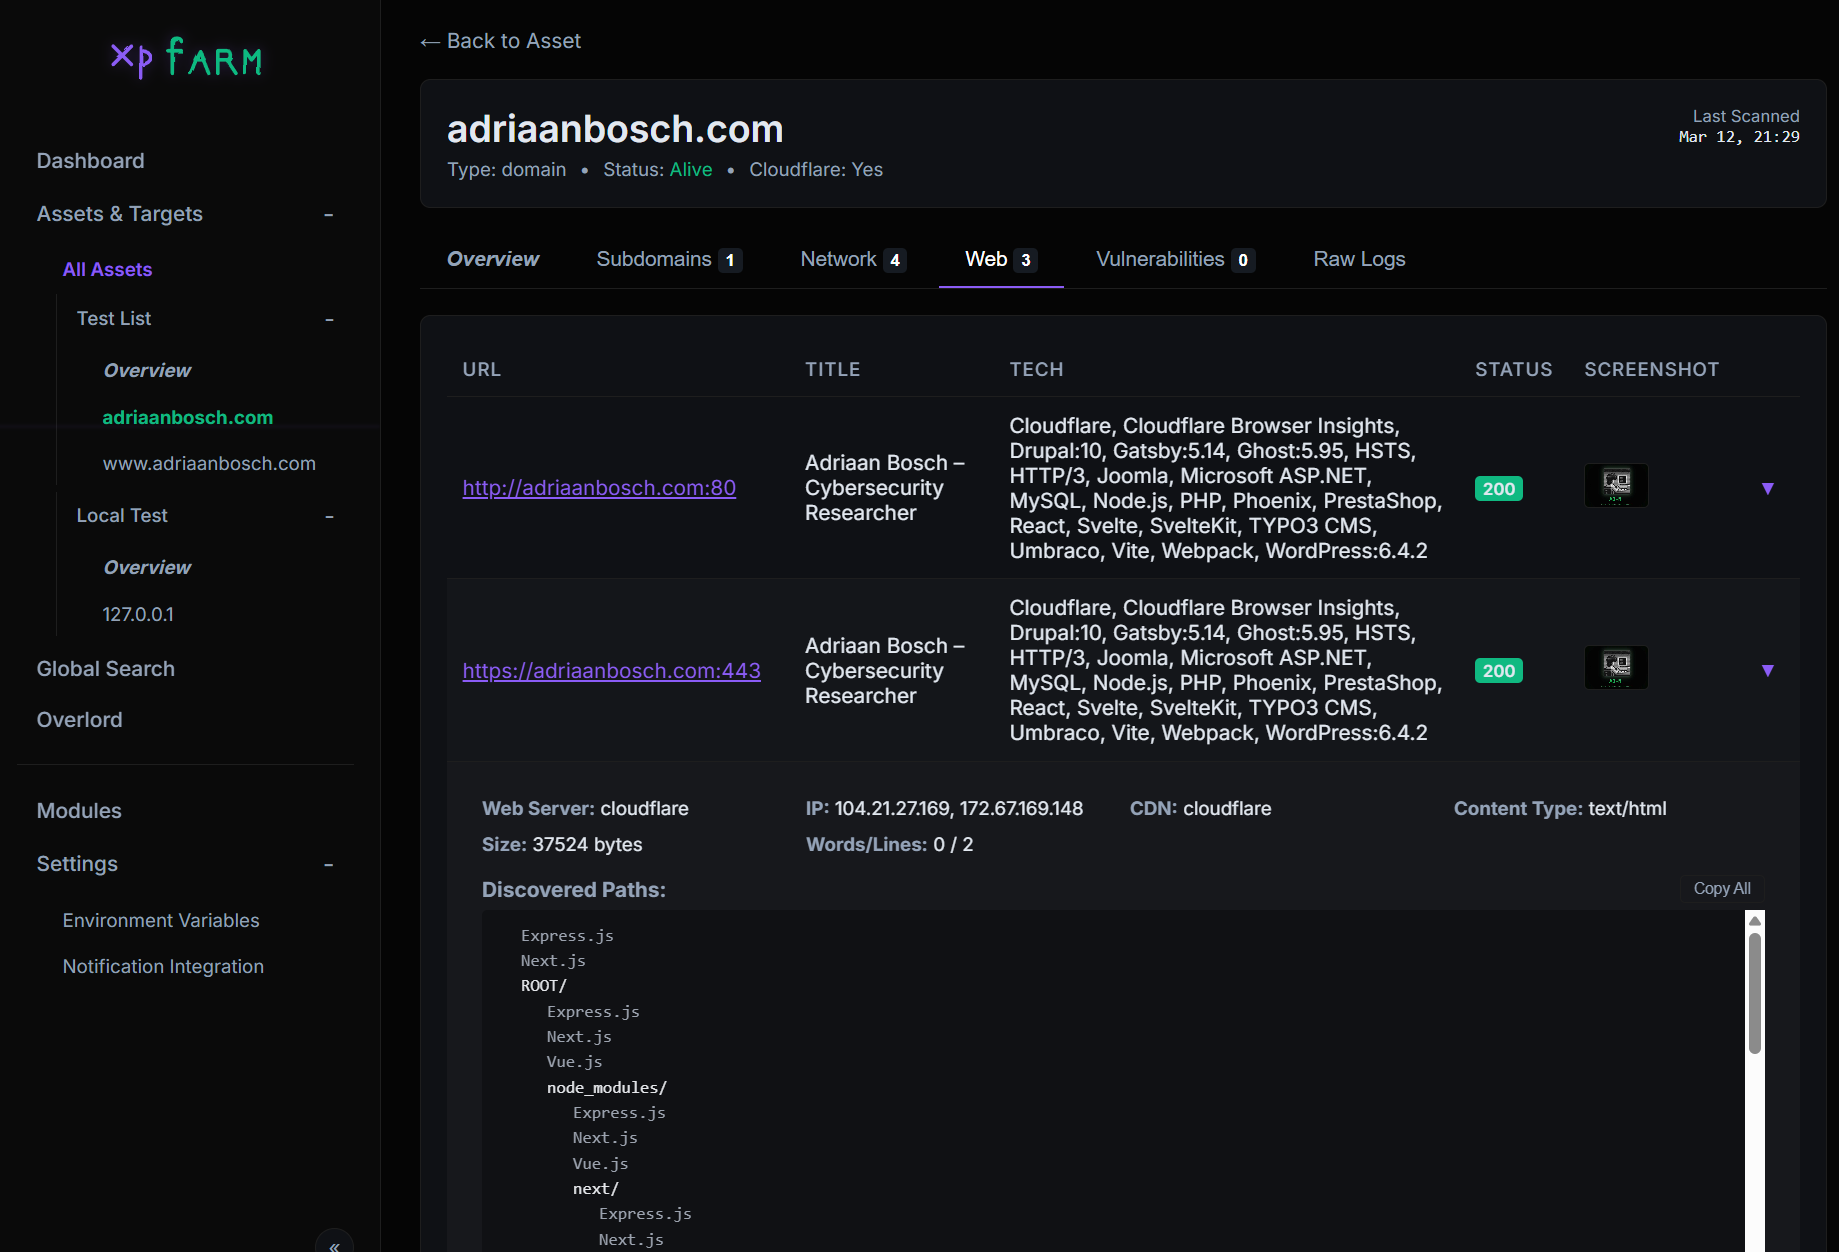 canuk40/xpfarm
Automatisiertes Bug-Bounty- und Recon-Framework — kapselt Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana und mehr hinter einer…
 allevon412/teamsimplant
Ein heimliches DLL-Proxying-Implantat für Microsoft Teams, das AES-verschlüsselten Shellcode mittels Unhooking-Techniken injiziert und so…
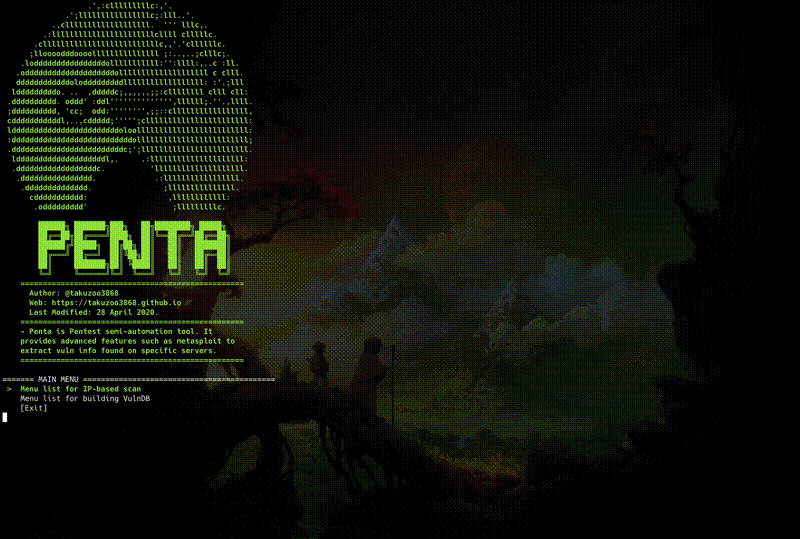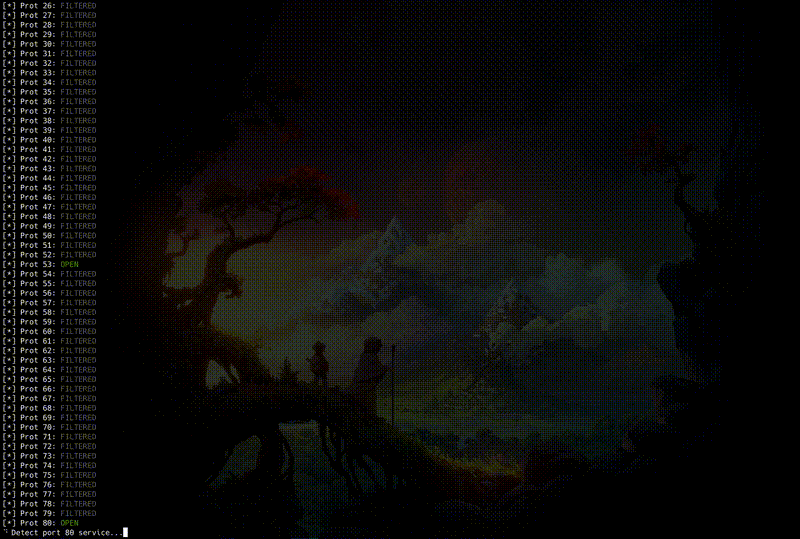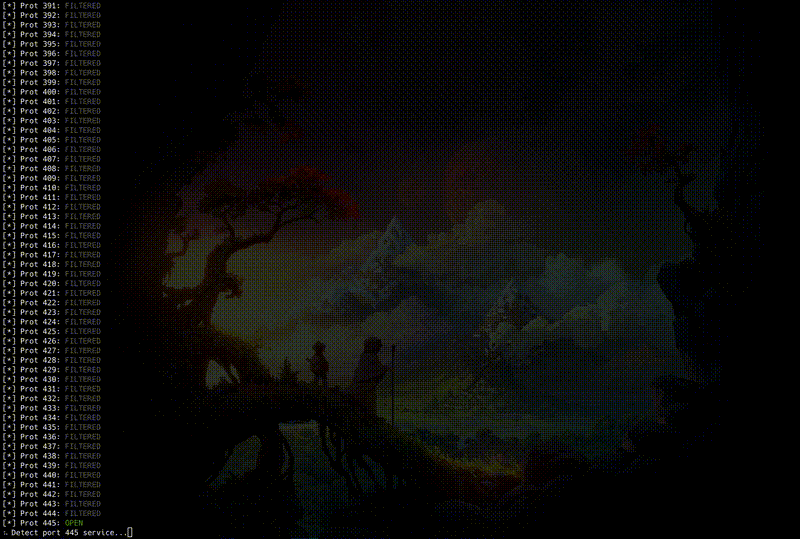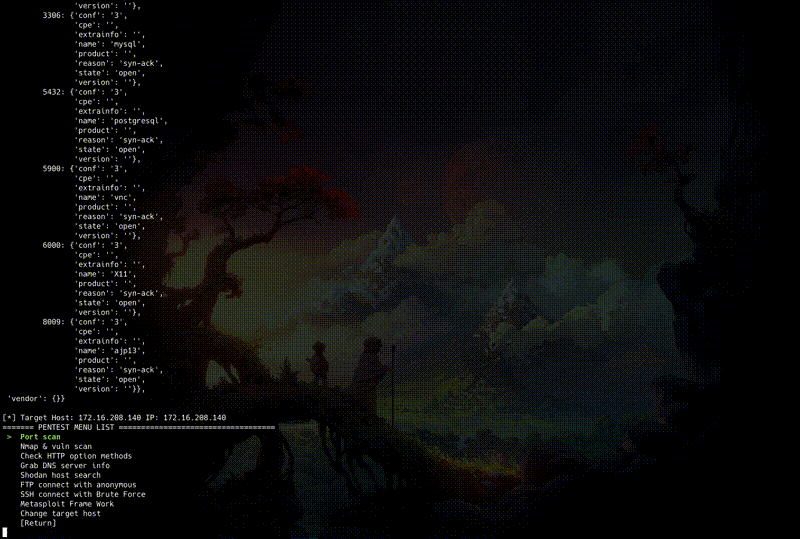 takuzoo3868/penta
Open Source All-in-One CLI-Tool zur Semi-Automatisierung von Pentests.
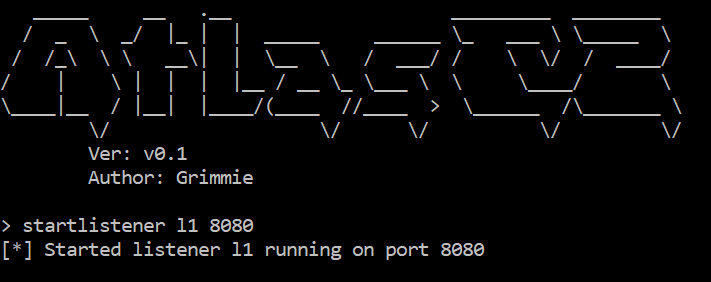 gr1mmie/atlasc2
C# C2 Framework, das sich auf Phase-1-Operationen konzentriert
 retme7/cve-2014-7911_poc
Lokaler Root-Exploit für Nexus5 Android 4.4.4 (KTU84P)








