
 #1
Umfassende Frameworks für die Entwicklung, das Testen und die Ausführung von Exploits.
Kitploit empfohlen
 cryptolok/aslray
Linux ELF x32/x64 ASLR DEP/NX-Bypass-Exploit mit stack-spraying
 jakobfriedl/conquest
Conquest ist ein funktionsreiches und flexibles Command & Control/Post-Exploitation-Framework, entwickelt in Nim.
 jesusprubio/bluebox
Eine Sammlung von Exploits für verschiedene VoIP-Produkte.
 und3rf10w/external_c2_framework
Python api zur Verwendung mit der External C2-Spezifikation von cobalt strike
 boostsecurityio/smokedmeat
Ein CI/CD Red Team Framework zur Demonstration von Sicherheitsrisiken in der Build-Pipeline.
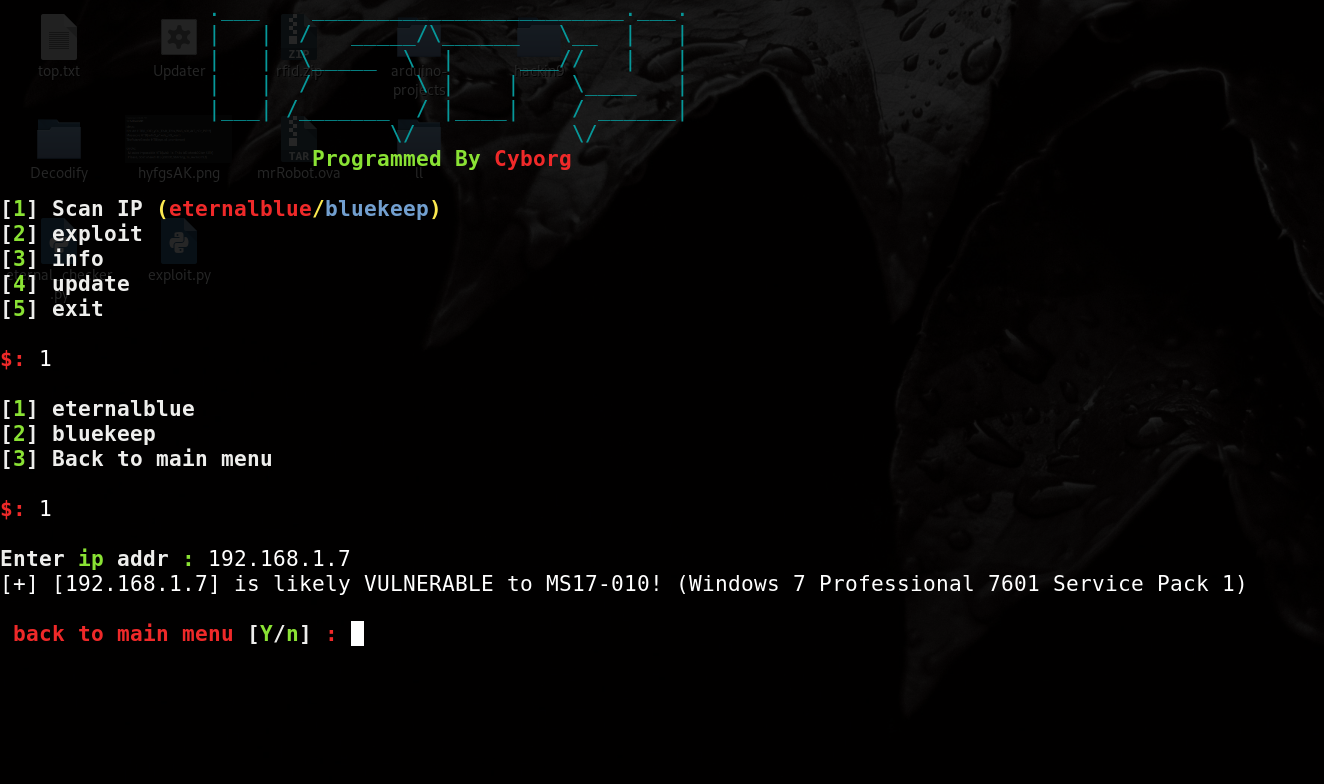 cyb0r9/ispy
ispy V1.0 - Eternalblue(ms17-010)/Bluekeep(CVE-2019-0708) Scanner und Exploit (Metasploit-Automatisierung)
 naksyn/pythonmemorymodule
Reine-Python-Implementierung der MemoryModule-Technik zum vollständigen Laden von DLLs und unmanaged EXE-Dateien aus dem Speicher.
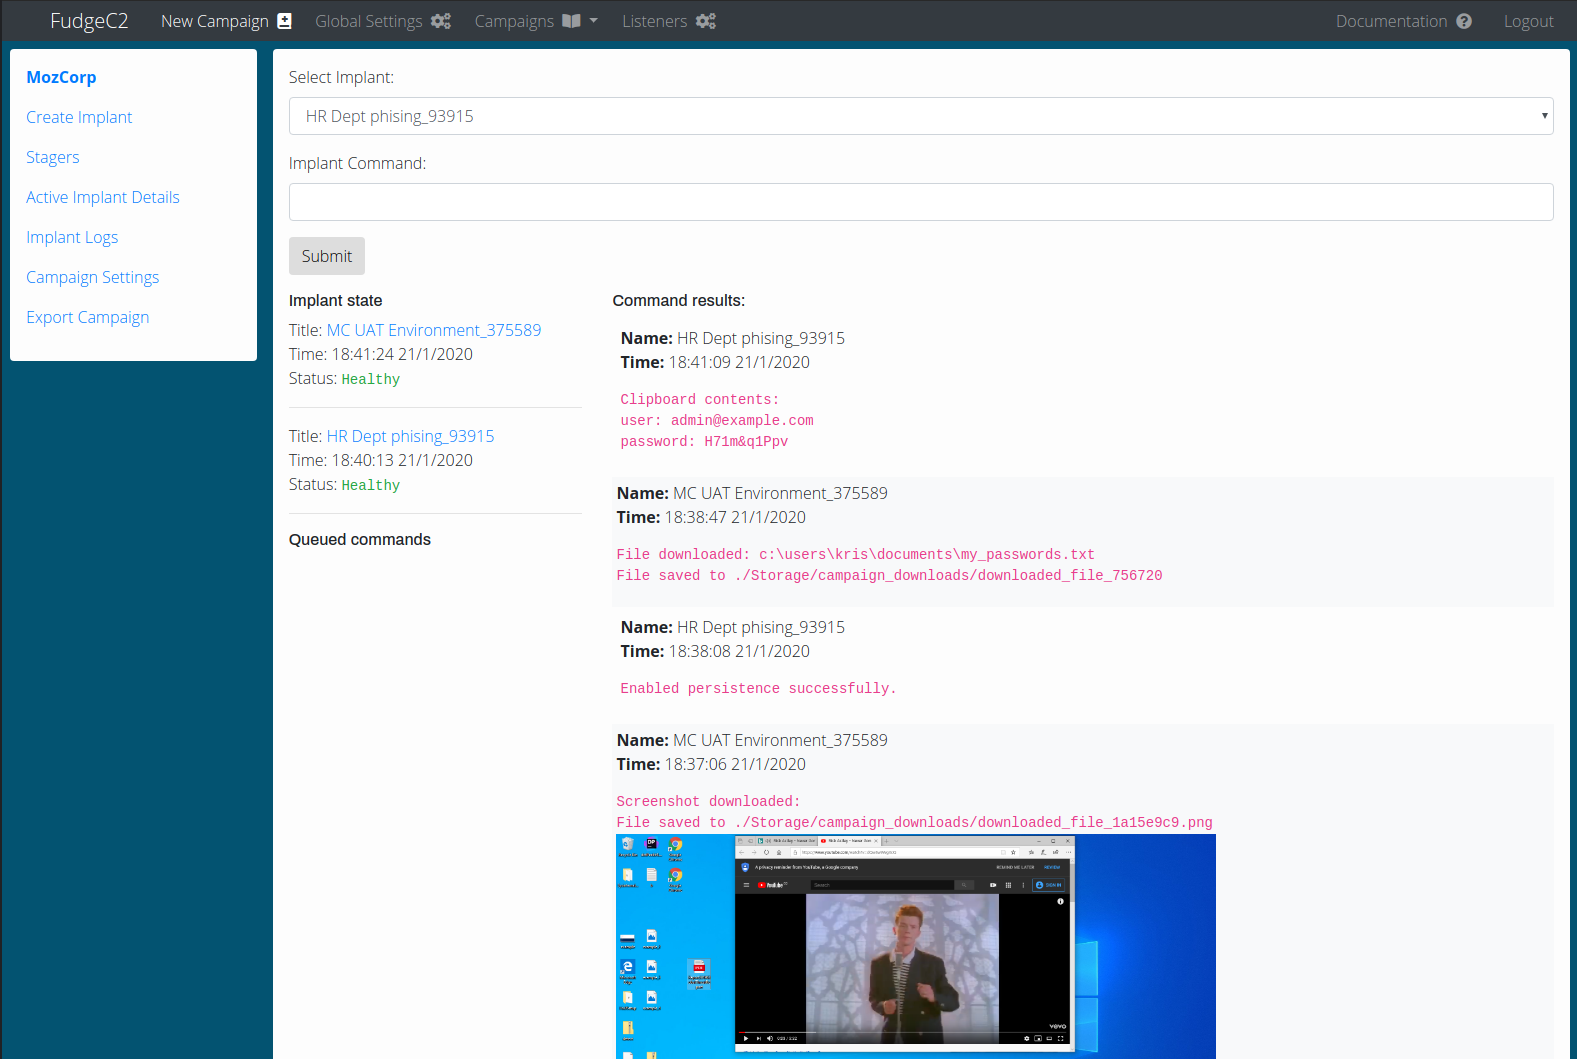 ziconius/fudgec2
FudgeC2 - ein Command-and-Control-Framework, das für Teamzusammenarbeit und Post-Exploitation-Aktivitäten entwickelt wurde.
 msd0pe-1/cve-maker
CLI-Tool zur Suche von CVEs und Exploits aus den NIST-, ExploitDB- und GitHub-Datenbanken. Unterstützt die Erkennung von Exploit-Kompilierungen und…
 bb00/zer0dump
CVE-2020-1472 (Zerologon) ausnutzen, um eine Domäne zu übernehmen und dann das lokal gespeicherte Maschinenkonto-Passwort zu reparieren.
 straightblast/my-poc-exploits
PoC-Exploits, die ich geschrieben habe. Sie sind wie sie sind und ich werde keinen Support anbieten.
 catsploit/catsploit
Automatisiertes Penetrationstest-Tool, das Cyber Attack Techniques Scoring (CATS) verwendet, um optimale Angriffsszenarien über die Integration von…
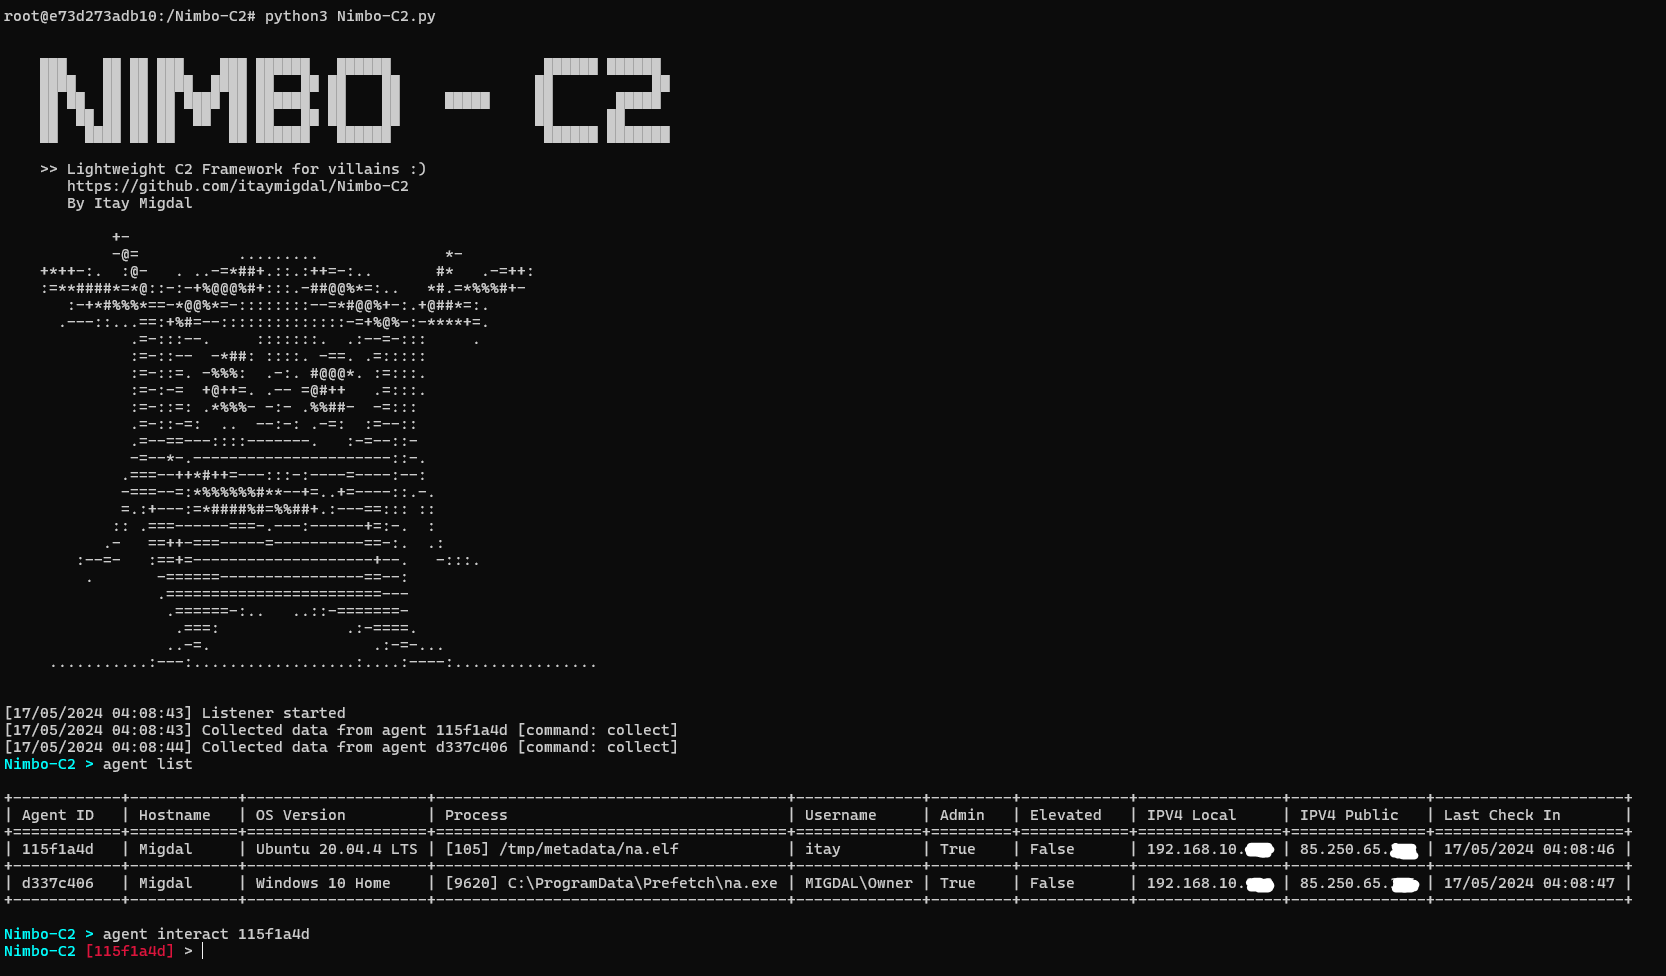 itaymigdal/nimbo-c2
Nimbo-C2 ist ein weiteres (einfaches und leichtes) C2-Framework
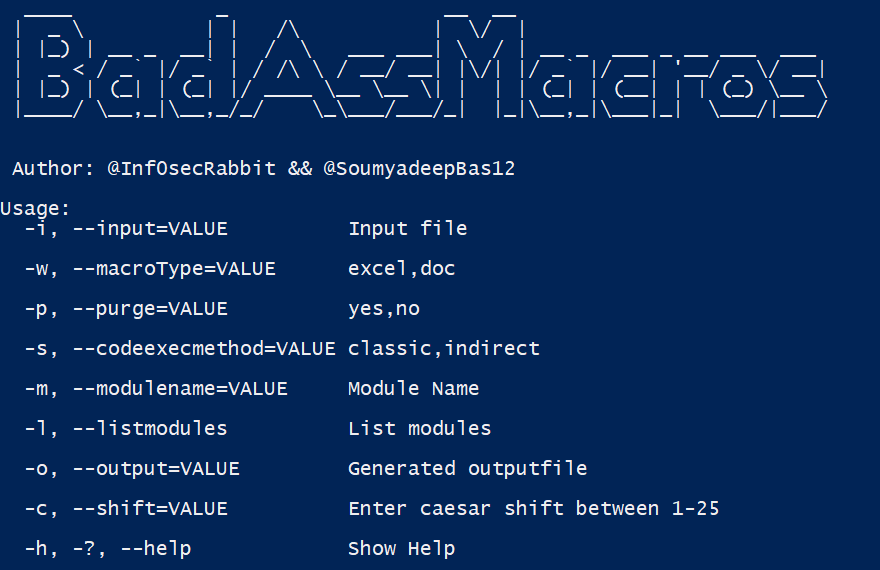 inf0secrabbit/badassmacros
C#-Tool, das bösartige VBA-Makros mit Shellcode-Injektion, VBA-Bereinigung und Sandbox-Erkennung für Red-Team-Operationen generiert.
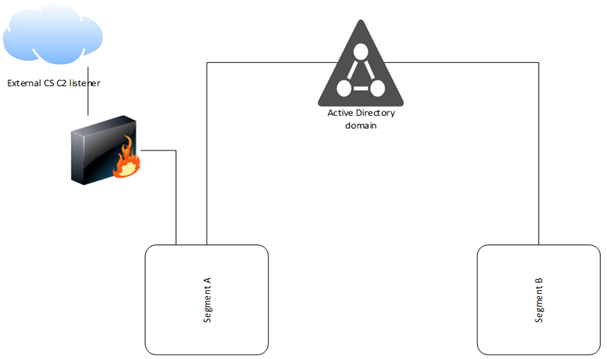 fox-it/ldapfragger
C2-Tool, das Cobalt-Strike-Beacon-Daten über LDAP-Benutzerattribute leitet, für verdeckte Command-and-Control in segmentierten Netzwerken.
 cleanunicorn/theo
Ethereum Recon- und Exploitation-Tool.
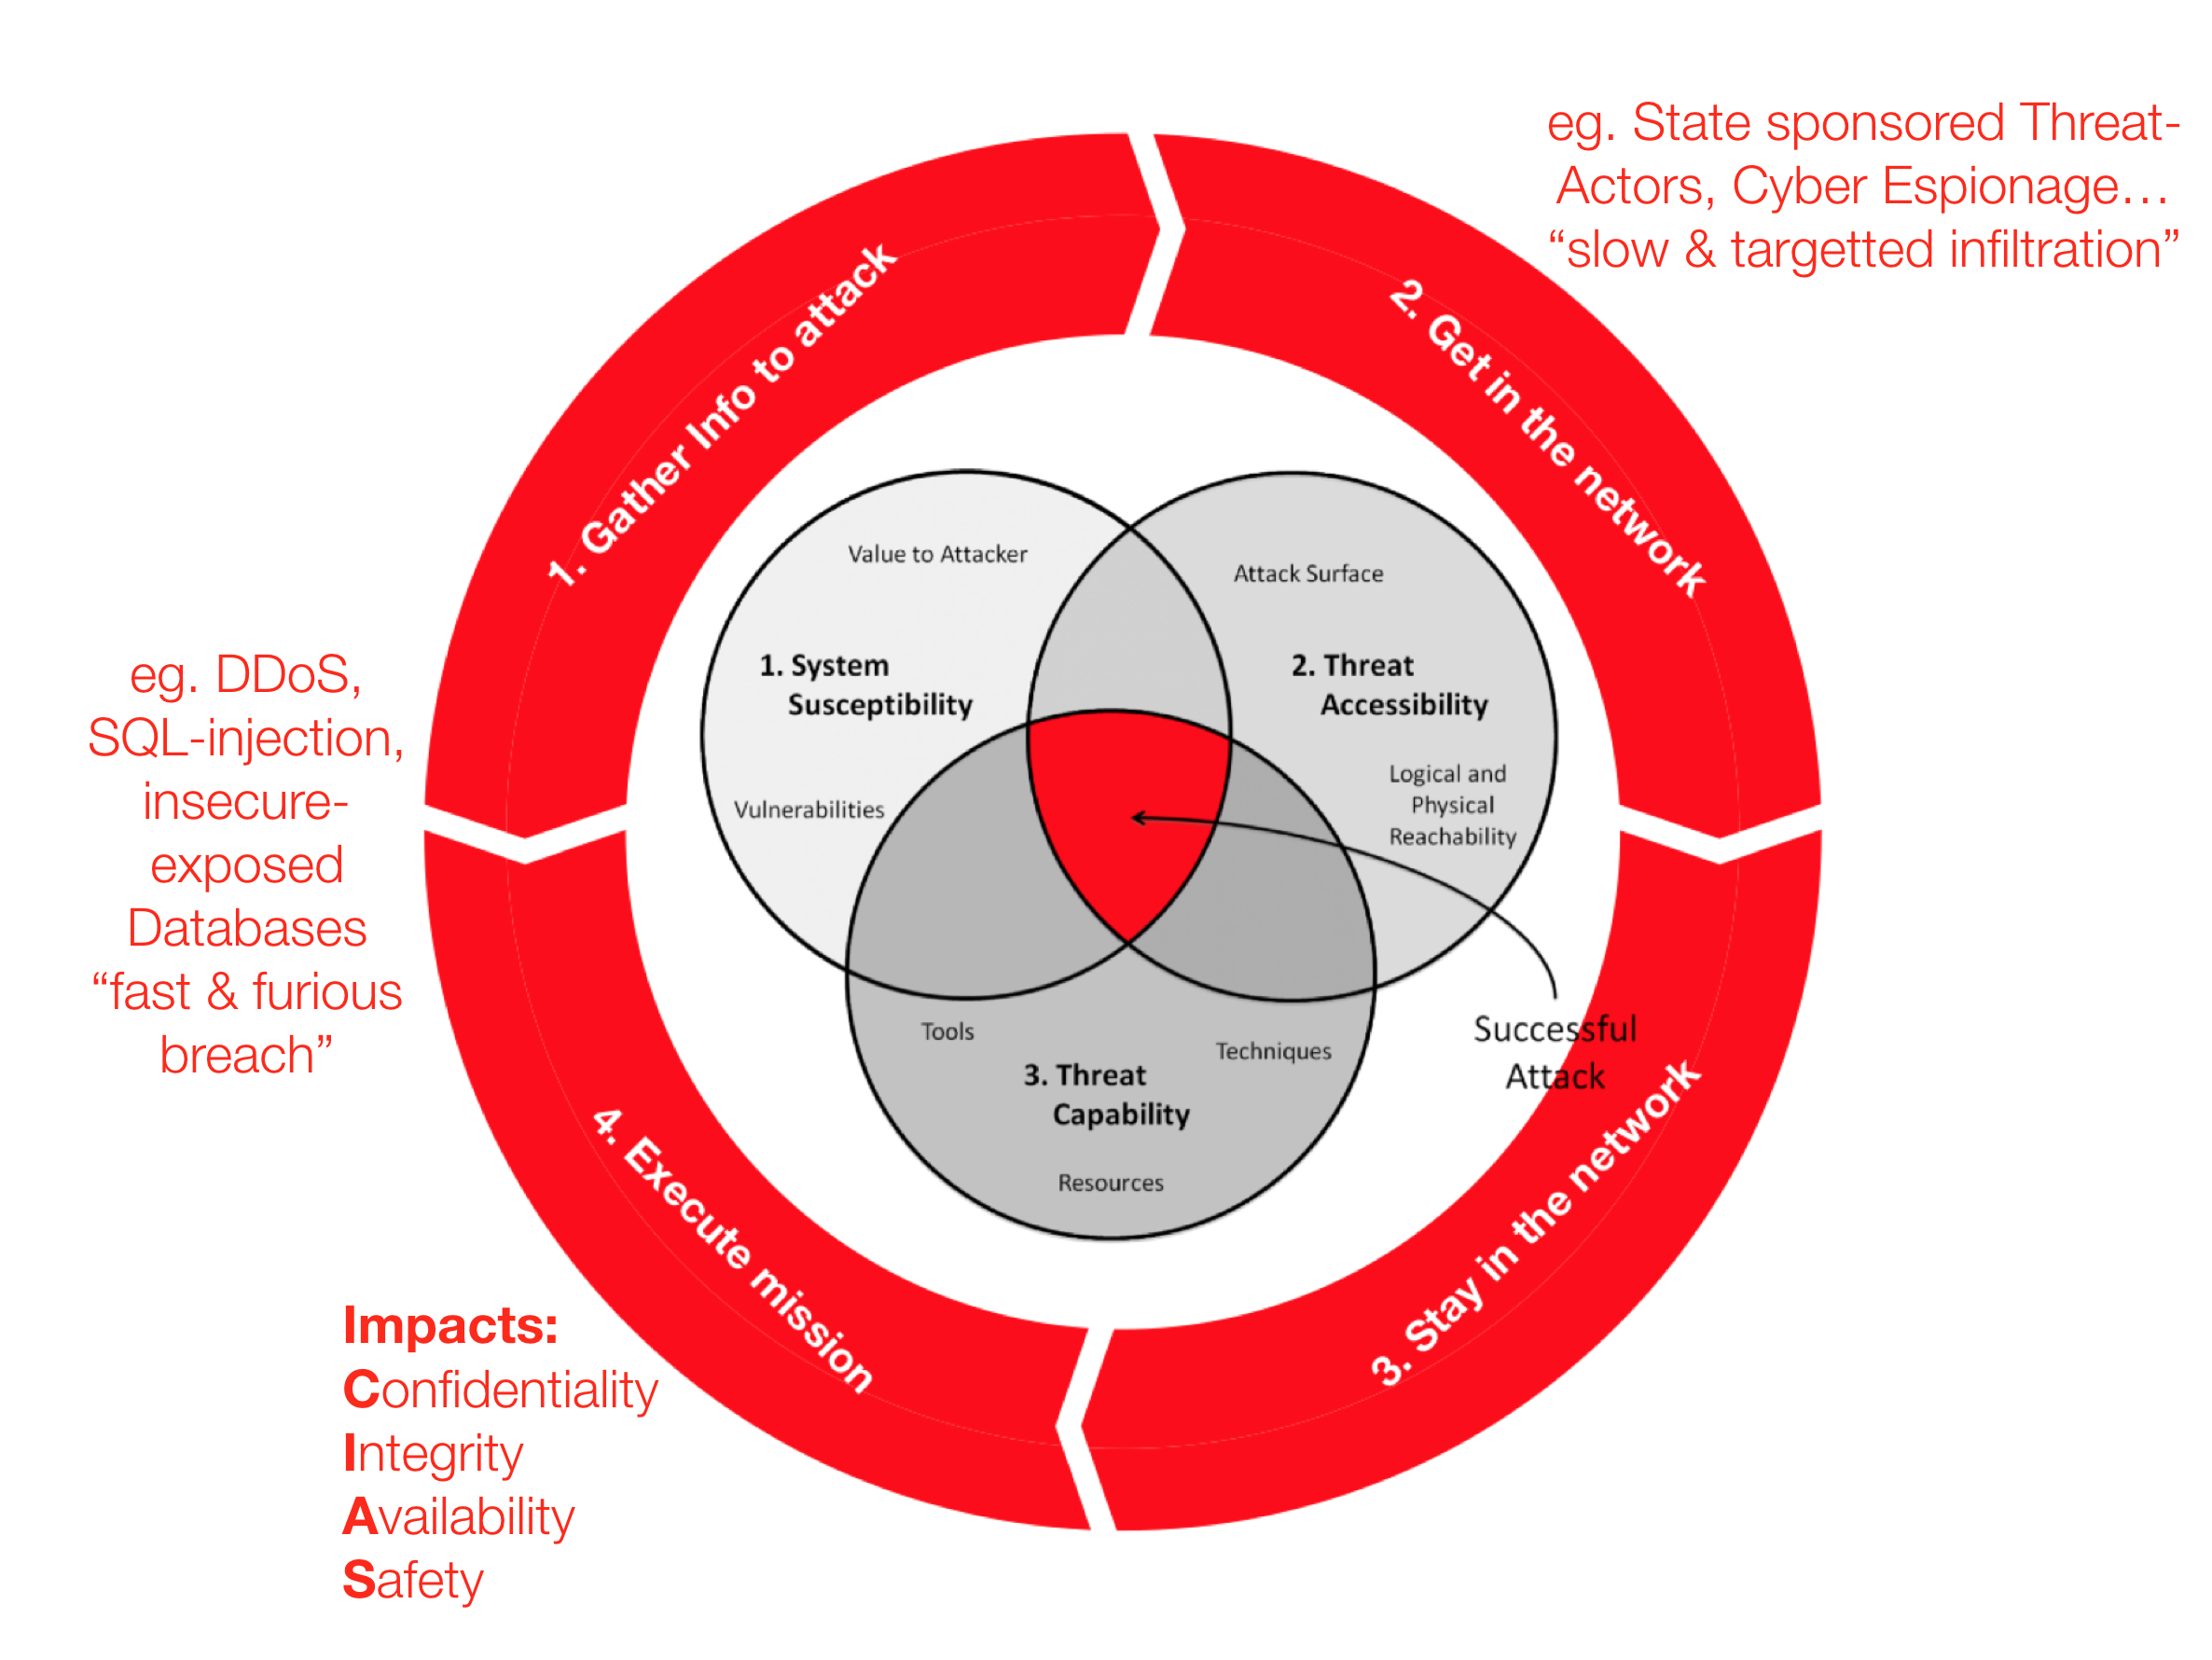 jymcheong/autottp
Automatisierte Taktiken, Techniken & Verfahren
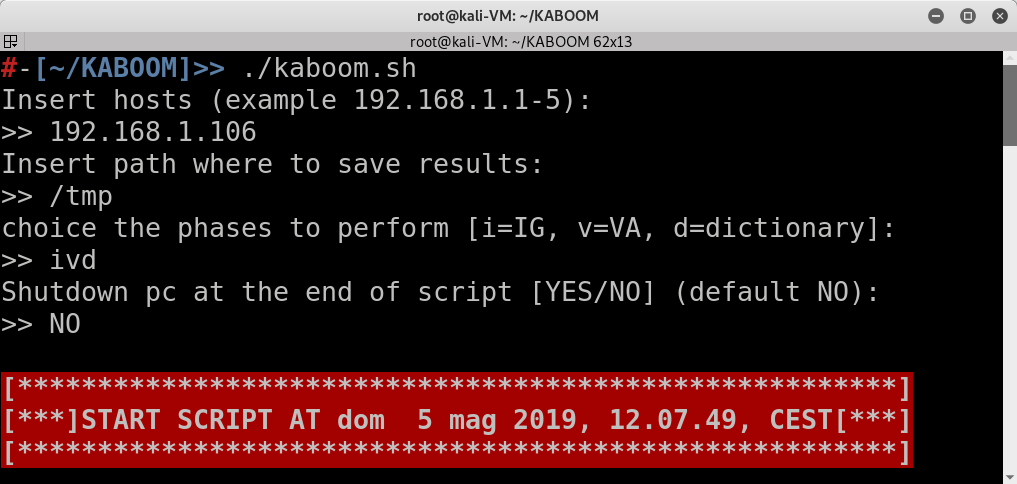 leviathan36/kaboom
Ein Tool zur Automatisierung von Penetrationstests








