
 #1
Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.
Kitploit empfohlen

 souravbaghz/carpunk
CAN-Bus-Injektions-Toolkit für Sicherheitstests im Automobilbereich. Führt Schnittstellensteuerung, Sniffing und CAN-Injektionsangriffe auf…
 kosmokato/bad-dicom
Exploitation-Framework für CVE-2019-11687
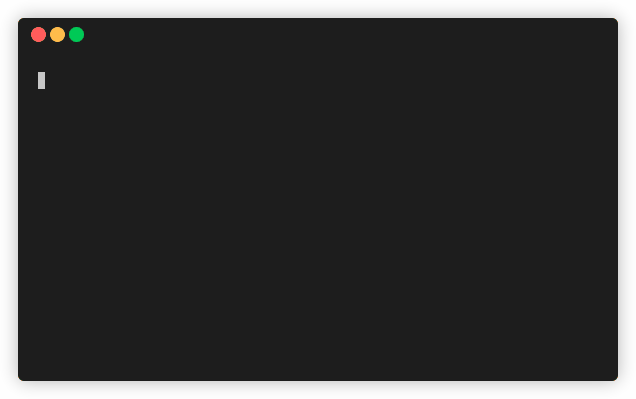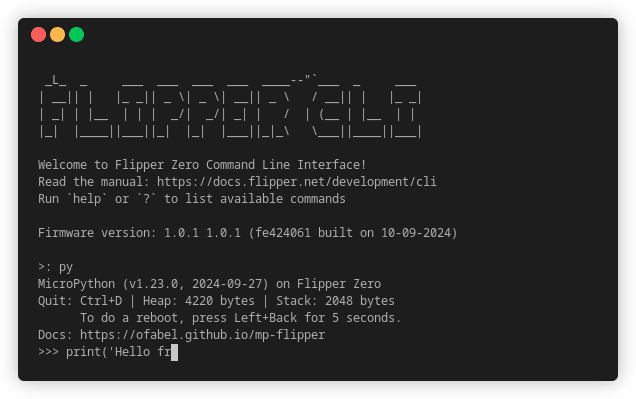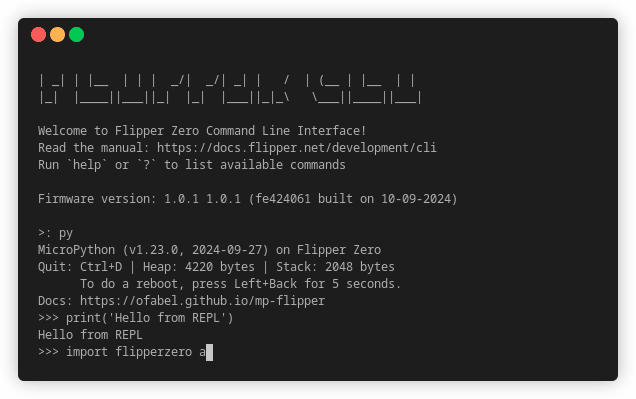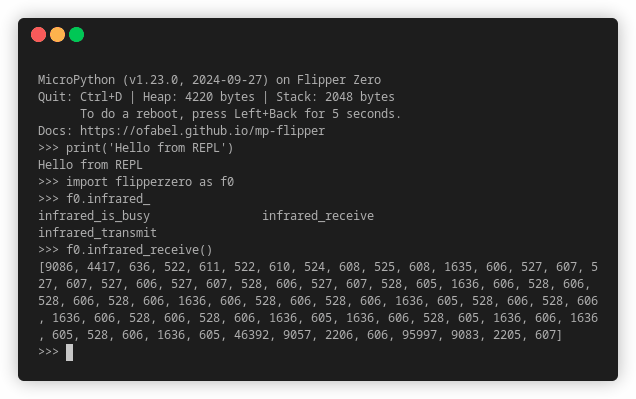 ofabel/mp-flipper
Python-Unterstützung für Flipper Zero
 alainx277/cve-2025-24797
Meshtastic-Pufferüberlauf-Schwachstelle - CVE-2025-24797
 gmh5225/pcileech-asus-xg-c100c
Als ASUS XG C100C Netzwerkkarte getarnt und implementiert eine Funktion zur Kommunikation mit gefälschtem Datenverkehr
 abbiy/cve-2024-36842-backdooring-oncord-android-sterio-
CVE-2024-36842, Erstellen einer persistenten Backdoor auf Oncord+ Android/iOS-Car-Infotainment mithilfe eines bösartigen Skripts!
 leecher1337/pixma
Werkzeuge zur Analyse der Canon Pixma Drucker-Firmware
 demining/bluetooth-attacks-cve-2025-27840
Bitcoin-Kryptanalyse: CVE-2025-27840 Sicherheitslücke in ESP32-Mikrocontrollern setzt Milliarden von IoT-Geräten über Wi-Fi & Bluetooth einem Risiko…
 azhariramadhan/cve-2025-45512
Proof-of-Concept-Exploit-Suite für Schwachstellen im U-Boot-Bootloader, einschließlich unsicherer Update-Mechanismen, hartcodierter Anmeldedaten,…
 oliviaisntcringe/cve-2025-30216-poc
PoC
 lr-m/icseeu
Dies ist eine Suite von Tools/PoCs/Exploits für Kameras, die die iCSee-Anwendung verwenden. Und ja – es kann NES-Spiele ausführen!
 otsmane-ahmed/cve-2025-2620-poc
Proof-of-Concept-Exploit für CVE-2025-2620, einen kritischen stack-basierten Pufferüberlauf in D-Link DAP-1620-Routern, der nicht authentifizierte…
 otsmane-ahmed/cve-2025-29384-poc
Proof-of-concept-Exploit für CVE-2025-29384, einen kritischen stack-basierten Pufferüberlauf in Tenda AC9-Routern. Enthält Python- und…
 absholi7ly/poc-cve-2024-57040
CVE-2024-57040 ist eine Sicherheitslücke, die in bestimmten TP-Link TL-WR845N Router-Modellen gefunden wurde. Konkret handelt es sich um ein…
 abhijithaj/dorset_smartlock_vulnerability
Dieses Repository bezieht sich auf Dorset_SmartLock_vulnerability. CVE-2025-25650 wird von MITRE vorgeschlagen, dessen Bestätigung jedoch noch…
 infobyte/draytek-arsenal
Reverse-Engineering- und Observability-Toolkit für Draytek-Firewalls
 bishopfox/sonicrack
Verschlüsselte SonicOSX-Firmware-Images entschlüsseln
 hydrausb3/wch-ch56x-lib
Bibliothek für WCH CH56x-basierte Boards mit getesteten USB3/USB2/HSPI/SerDes Treibern, Logging und verzögerten Interrupts








