
 #1
Tools zur Analyse und Sicherung von Firmware, Mikrocontrollern und Hardwarekomponenten auf niedriger Ebene.
Kitploit empfohlen

 microsoft/litebox
Ein sicherheitsorientiertes Bibliotheks-OS, das Kernel- und Benutzermodusausführung unterstützt.
 bertoldvdb/pcanexploit
CVE-2024-44610: Authentifizierter Remote-Root-Exploit in Peak PCAN-Ethernet CAN-(FD)-Gateways
 azhariramadhan/cve-2025-45512
Proof-of-Concept-Exploit-Suite für Schwachstellen im U-Boot-Bootloader, einschließlich unsicherer Update-Mechanismen, hartcodierter Anmeldedaten,…
 aureliusivan/ubl-itel-s23
Bootloader entsperren für Itel S23 (S665L) / Unisoc T606 mittels CVE-2022-38694
 5ulfur/cve-2025-57428
CVE-2025-57428
 419066074/cve-2021-40859
Auerswald COMpact 8.0B Backdoors-Exploit
 amazingout/tesla-cve-2020-10558
TESLA MODEL 3 HACK
 1337g/cve-2017-3881
Dank an artkond
 intel/device-modeling-language
Domain-specific language for writing fast functional device models for virtual platforms. Compiles DML to C with API calls tailored for the Intel…
 ebrandi/fdd-book
FreeBSD Gerätetreiber Buch
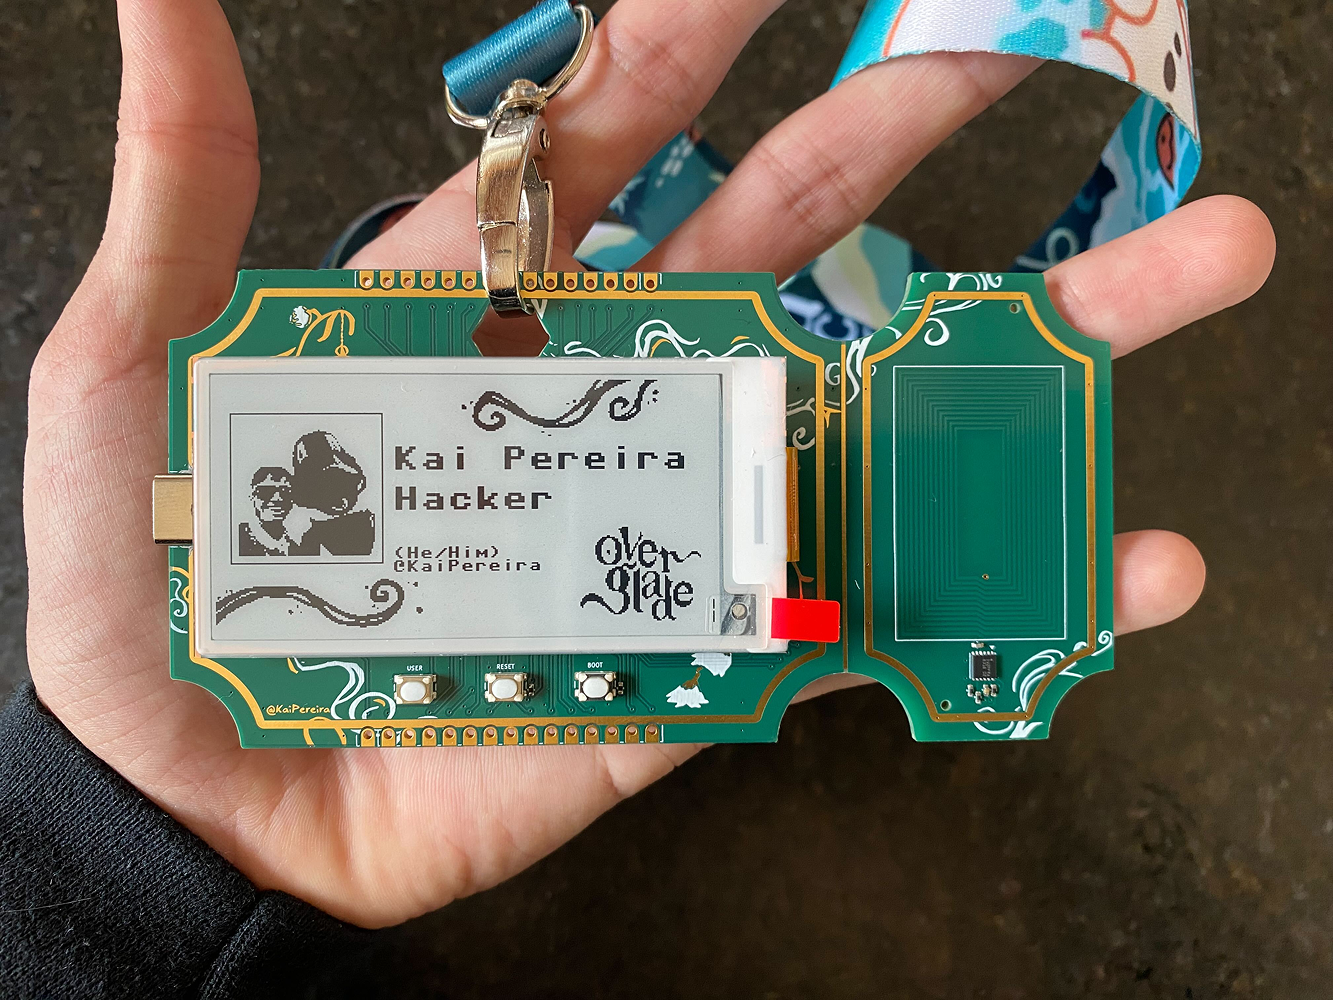 kaipereira/overglade-badges
NFC-Hackathon-Badges für den Overglade Game Jam in Singapur!
 scorpion-security-labs/cve-2020-12124
Proof-of-Concept-Exploit für CVE-2020-12124, das den Wavlink-AC1200-Router angreift und eine nicht authentifizierte Befehlsinjektion sowie einen…
 aureliusivaninvenioptl/ubl-itel-s23
Unlock Bootloader für Itel S23 (S665L) / Unisoc T606 mit CVE-2022-38694
 alexandre-bartel/cve-2019-12594
Dies ist ein PoC für CVE-2019-12594, eine Schwachstelle in DOSBox 0.74-2.
 adikso/cve-2024-5633
PoC für CVE-2024-5633
 0xbbdd/cve-2022-46152
CVE-2022-46152: Unzureichende Validierung des Array-Index in der Funktion `cleanup_shm_refs`.
 234329a423853/cve-2021-4045
CVE-2021-4045 CVE-2021-4045 ist eine Schwachstelle zur Befehlsinjektion, die Remote-Code-Ausführung in der TP-Link-Tapo-c200-IP-Kamera ermöglicht.…
 chrisl0tus/cve-2023-34924
Proof-of-Concept-Exploit für eine Pufferüberlauf-Schwachstelle in der SetAPInfoById-Funktion des H3C Magic B1STW-Routers, die einen Absturz des…








