
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen
 fearsoff-org/cve-2025-49113
Post-Authentifizierungs-RCE-Exploit für Roundcube ≤ 1.6.10 via PHP-Objekt-Deserialisierung, mit Docker-basierter Laborumgebung und technischer…
 gach0ng/agentstalker
End-to-End-Sicherheitsaudit-Framework für LLM-Agenten: statische AST- und Taint-Modellierung, Angriffssynthese, Docker-Sandbox-Replay und…
 rpranshu/eternalview
EternalView ist ein All-in-One-Tool für grundlegende Informationssammlung und Schwachstellenbewertung.
 ysanatomic/io_uring_lpe-cve-2024-0582
LPE-Exploit für CVE-2024-0582 (io_uring)
 mirchr/security-research
Sicherheitsforschung
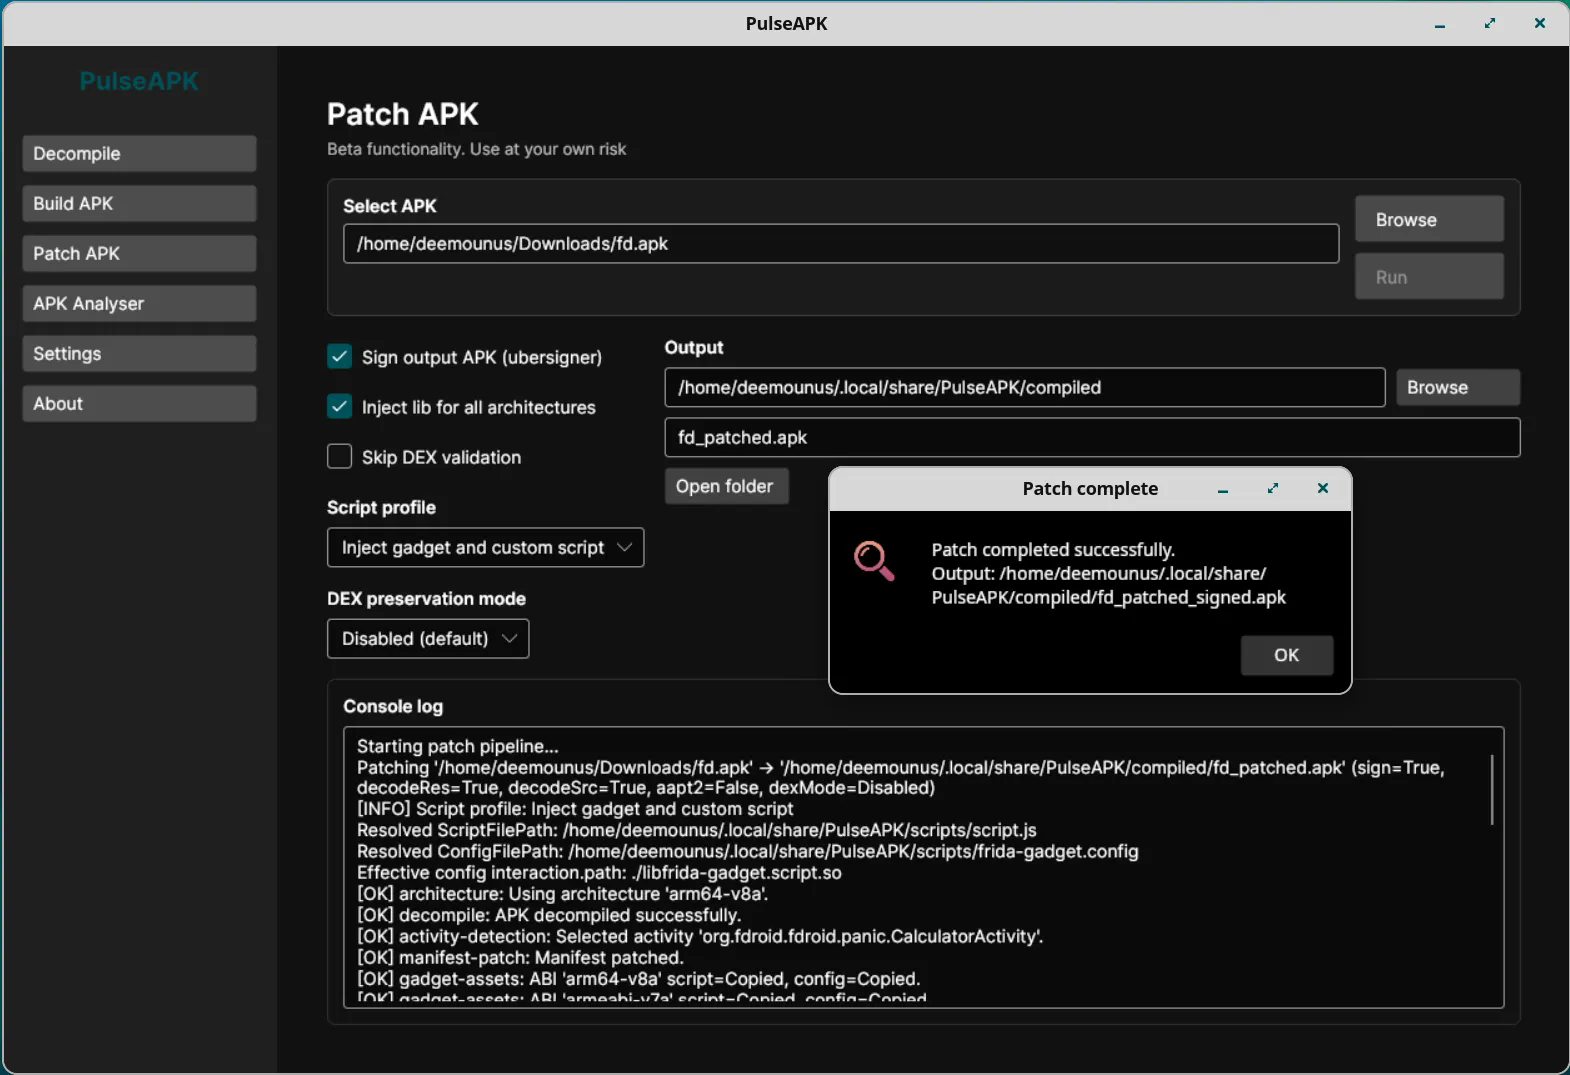 deemoun/pulseapk-core
PulseAPK Core: Plattformübergreifendes Tool für die Arbeit mit APK-Dateien: Dekompilierung, Analyse, Erstellung
 c53elyas/cve-2023-33733
Detaillierter technischer Bericht und Proof-of-Concept-Exploit für CVE-2023-33733, eine Remote-Codeausführung-Schwachstelle in der Python-Bibliothek…
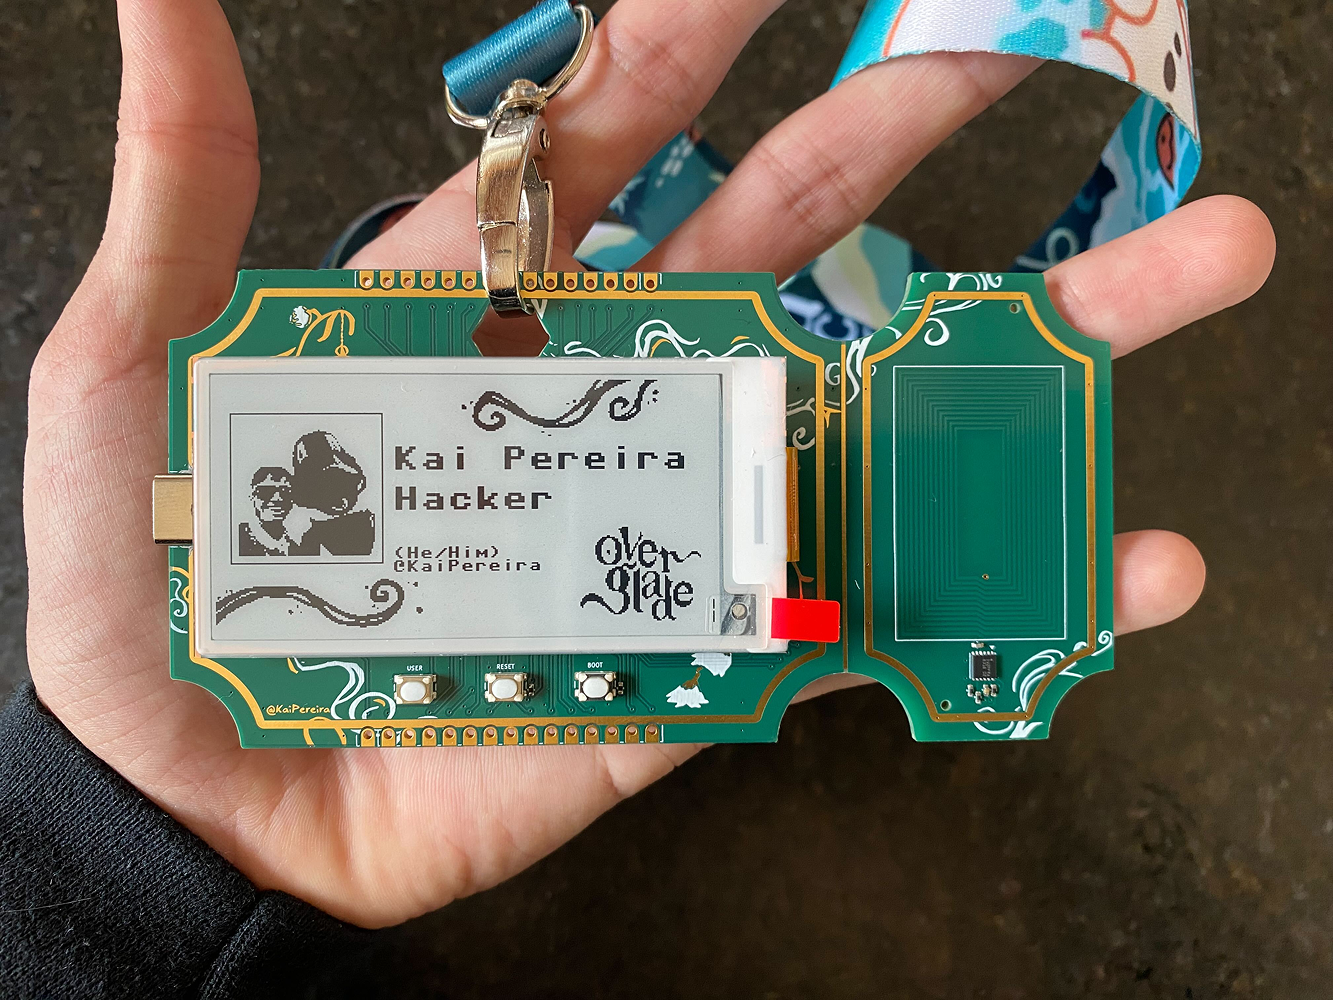 kaipereira/overglade-badges
NFC-Hackathon-Badges für den Overglade Game Jam in Singapur!
 orange-cyberdefense/cve-repository
🐞 Repository von CVEs, die von OCD-Menschen gefunden wurden
 1n3/powerexfil
Eine Sammlung von Data-Exfiltration-Skripten für Red-Team-Bewertungen.
 j00sean/secbugs
Vollständige Offenlegungen für CVE-IDs, Proofs of Concept, Exploits, 0-Day-Bugs usw.
 lt-asset/resym
Für unser CCS24-Papier 🏆 „ReSym: Harnessing LLMs to Recover Variable and Data Structure Symbols from Stripped Binaries" von Danning Xie, Zhuo Zhang,…
 live-ctf/livectf-defcon30
Sammlung von DEF CON 30 CTF Challenge-Binaries, Build-Skripten und Solve-Skripten zum Üben von Binary Exploitation und Reverse Engineering.
 mister-iks/pcybox-attackgraph
Open-Source-Browser-Labor, um eine simulierte Infrastruktur aufzubauen, einen Angriff durch sie hindurch zu verfolgen und zu prüfen, ob deine…
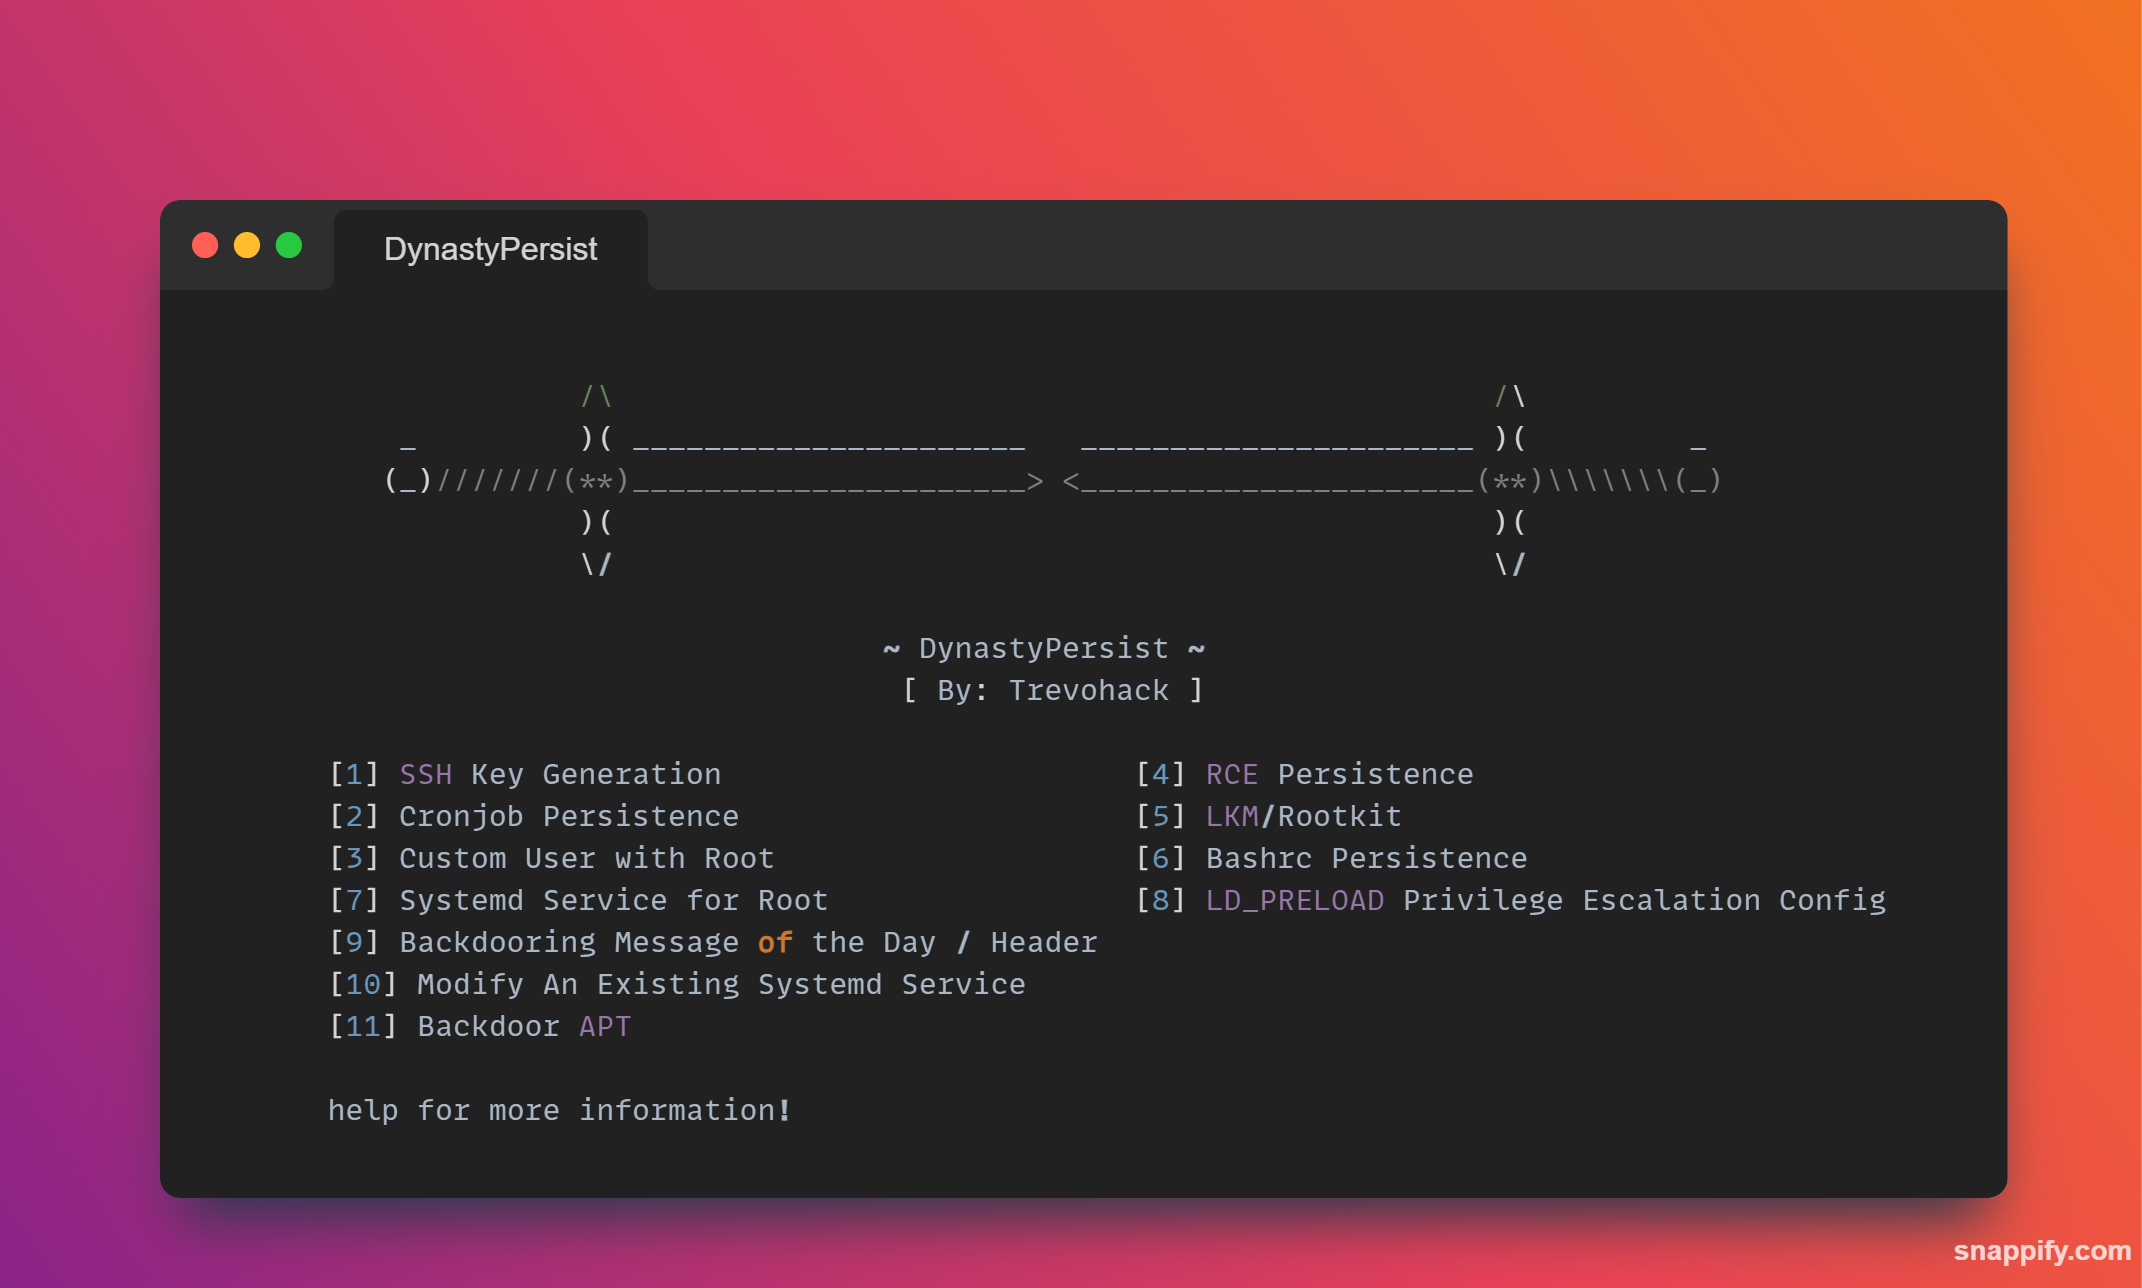 trevohack/dynastypersist
Linux-Persistenz-Toolkit mit 11 Modulen für SSH-Key-Backdoors, Cronjobs, systemd-Dienste, LKM-Rootkits und LD_PRELOAD-Privilegieneskalation.…
 mindcrypt/covertchannels-steganography
Eine Liste von Covert Channels und Steganografie-/Steganalyse-Ressourcen (Bücher, Paper & Tools)
 anyaschukin/override
Binäre Ausnutzung und Reverse Engineering (von Assembler in C)








