
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 projectdiscovery/nuclei-templates-labs
Verwundbare Umgebungen gepaart mit einsatzbereiten Nuclei-Templates für Sicherheitstests und Lernen! 🚀
 asaotomo/hx0-hawkeye
Eine leichtgewichtige Browsererweiterung für Traffic-Erfassung und Sicherheitsanalyse, die vollständige Workflows für Erfassung, Abfangen, Ändern,…
 naksyn/processstomping
Eine Variation von ProcessOverwriting, um Shellcode auf einem Abschnitt einer ausführbaren Datei auszuführen.
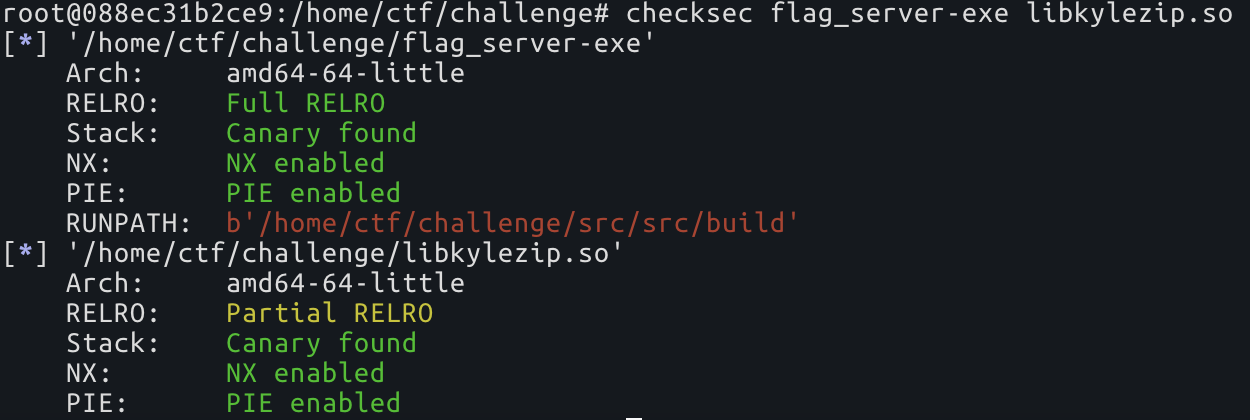 nick0ve/how-to-bypass-aslr-on-linux-x86_64
ASLR-Bypass ohne Infoleak
 spectrixdev/diy_whisperpair
Entführung von Bluetooth-Zubehör mittels Google Fast Pair: WhisperPair CVE-2025-36911 Referenzimplementierung & Schwachstellenverifizierungs-Toolkit
 sepehrdaddev/hashcobra
HashCobra Hash-Cracking-Tool.
 payatu/cve-2015-6086
PoC für CVE-2015-6086
 gobysec/weblogic
WebLogic-Schwachstellenanalyse vom Anfänger bis zum Experten.
 jm00nj/phantom-evasion-loader
x64 Assembly-Injection-Engine, die SROP und Zero-Copy-Injection verwendet, um EDR/XDR und Kernel-Monitore zu umgehen. Liefert XOR-verschlüsselte…
 bjrjk/cve-2022-4262
Vollständige Kettenanalyse von CVE-2022-4262, einer nicht-trivialen Typverwirrung eines Feedback-Slots in V8.
 k0keoyo/my_vulnerabilities
Sammlung von Proof-of-Concept-Exploits für vom Autor gemeldete Schwachstellen, die Exploitationstechniken und Schwachstellenanalysen demonstriert.
 bi7s/cves
Repository mit Daten und Tools zu Common Vulnerabilities and Exposures (CVEs) für Schwachstellenanalyse und Threat Intelligence.
 pathtofile/pplrunner
Erstellt einen ELAM-Treiber und -Dienst, der einen signierten untergeordneten Prozess als Anti-Malware Protected Process-Light (PPL) unter Windows…
 cado-security/dfir_resources_revil_kaseya
Ressourcen für DFIR-Fachleute, die auf den REvil-Ransomware-Kaseya-Supply-Chain-Angriff reagieren
 elastic/labs-releases
Elastic Security Labs Releases
 fortra/cve-2024-30051
Detaillierte technische Analyse und Proof-of-Concept-Exploit für CVE-2024-30051, einen Heap-basierten Pufferüberlauf in der Windows DWM Core Library,…
 owasp/owasp-scs
OWASP Smart Contract Security (SCS) Projekt
 octoberfest7/beatrev
POC zur Frustration/Besiegung von Malware-Analysten








