
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 bcapptain/dockernymous
Ein Skript, das verwendet wird, um eine whonix-ähnliche Gateway/Workstation-Umgebung mit Docker-Containern zu erstellen.
 pubglite55/oppo-ghostlock
OPPO Find N2 GhostLock (CVE-2026-43499) Exploit-Adaption
 yardenshafir/cve-2020-1034
PoC, das die Verwendung von cve-2020-1034 zur Privilegienausweitung demonstriert
 mzer0one/cve-2020-7961-poc
Proof-of-Concept-Exploit für CVE-2020-7961, eine Deserialisierungsschwachstelle in Liferay Portal, die eine nicht authentifizierte…
 ultrasina/androidreverse
Android Reverse Engineering komplett auf dem Gerät. Radare2 Binäranalyse, 8 Java-Dekompilierer, Flutter & Unity il2cpp Unterstützung.
 teach2breach/moonwalk
DLL-Basisadressen ohne PEB-WALK finden
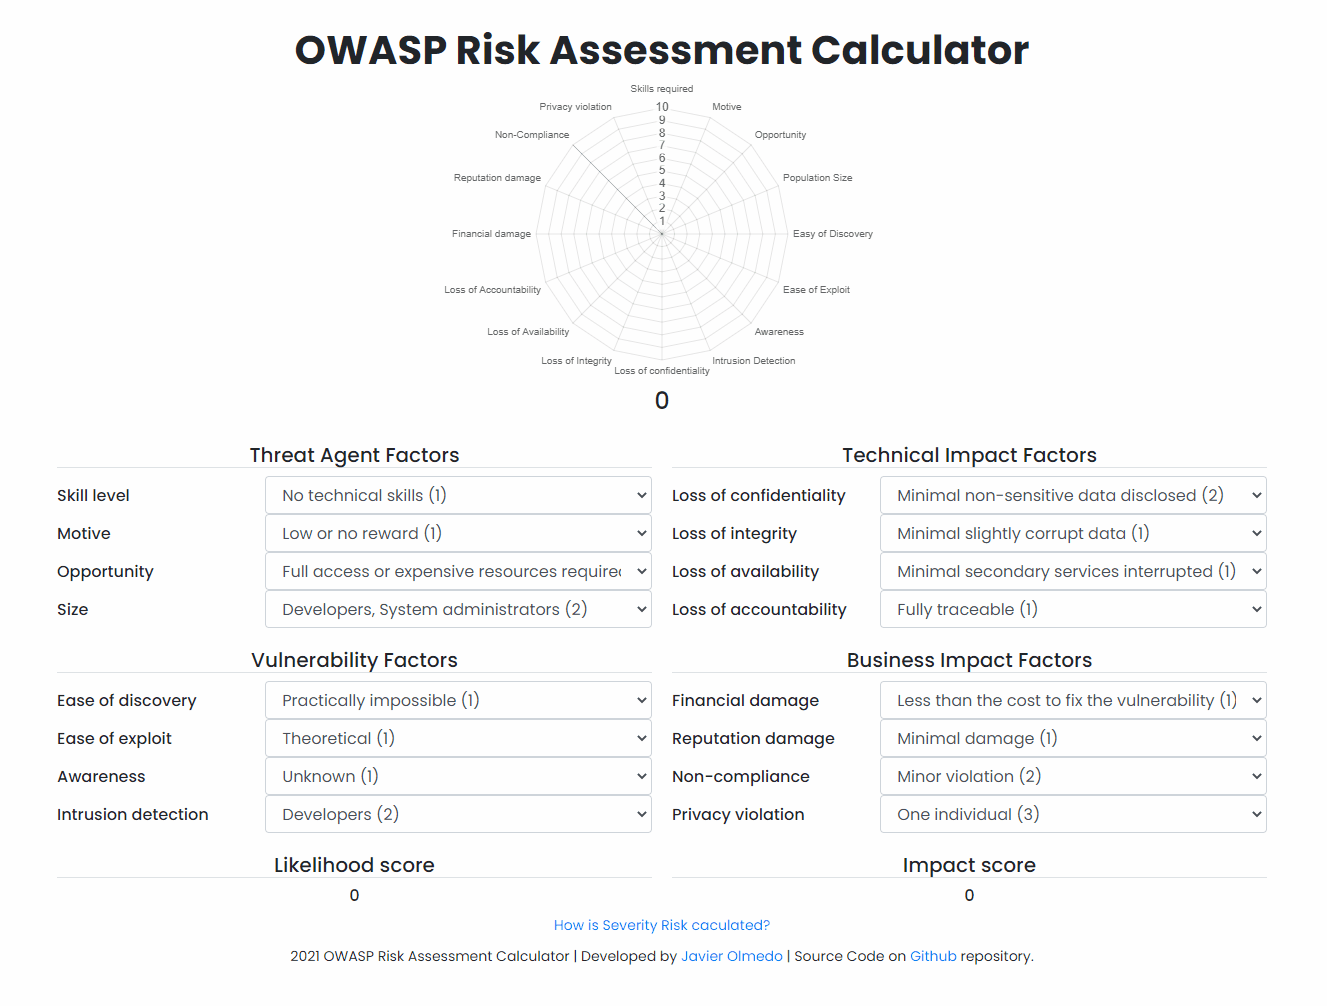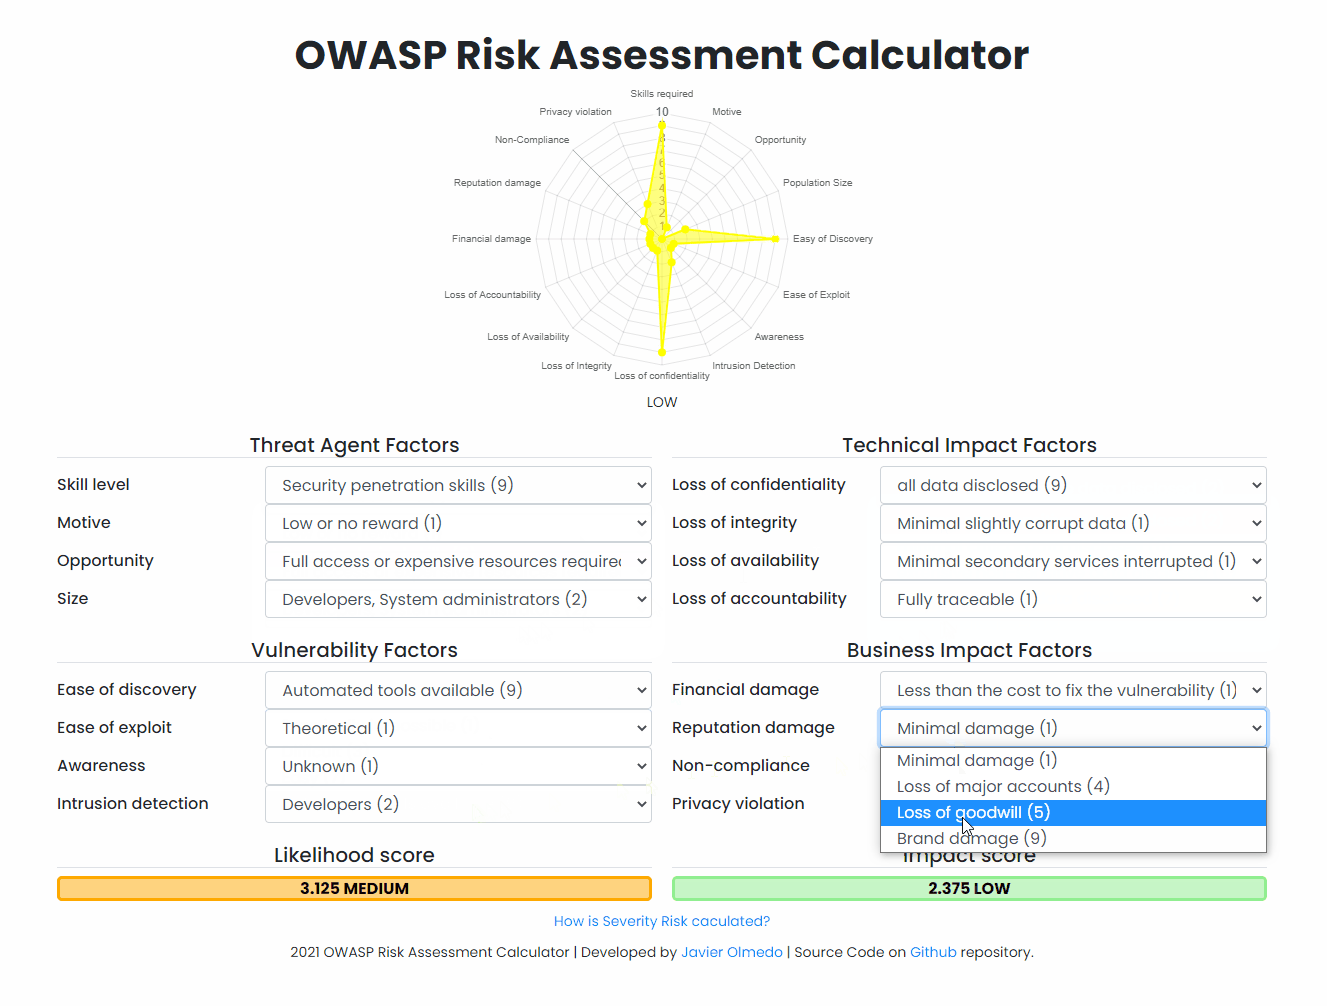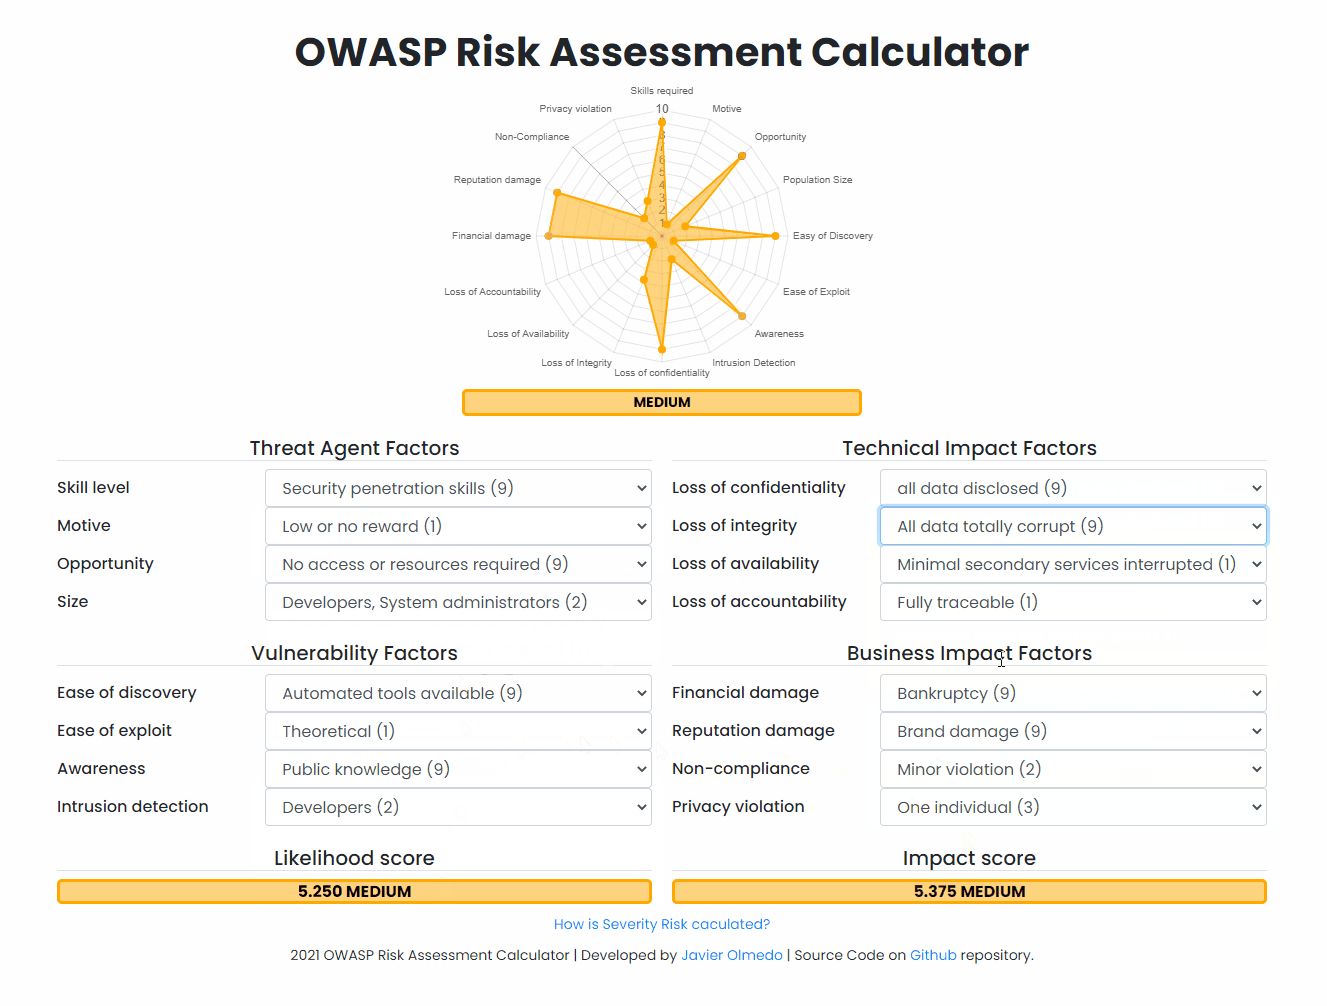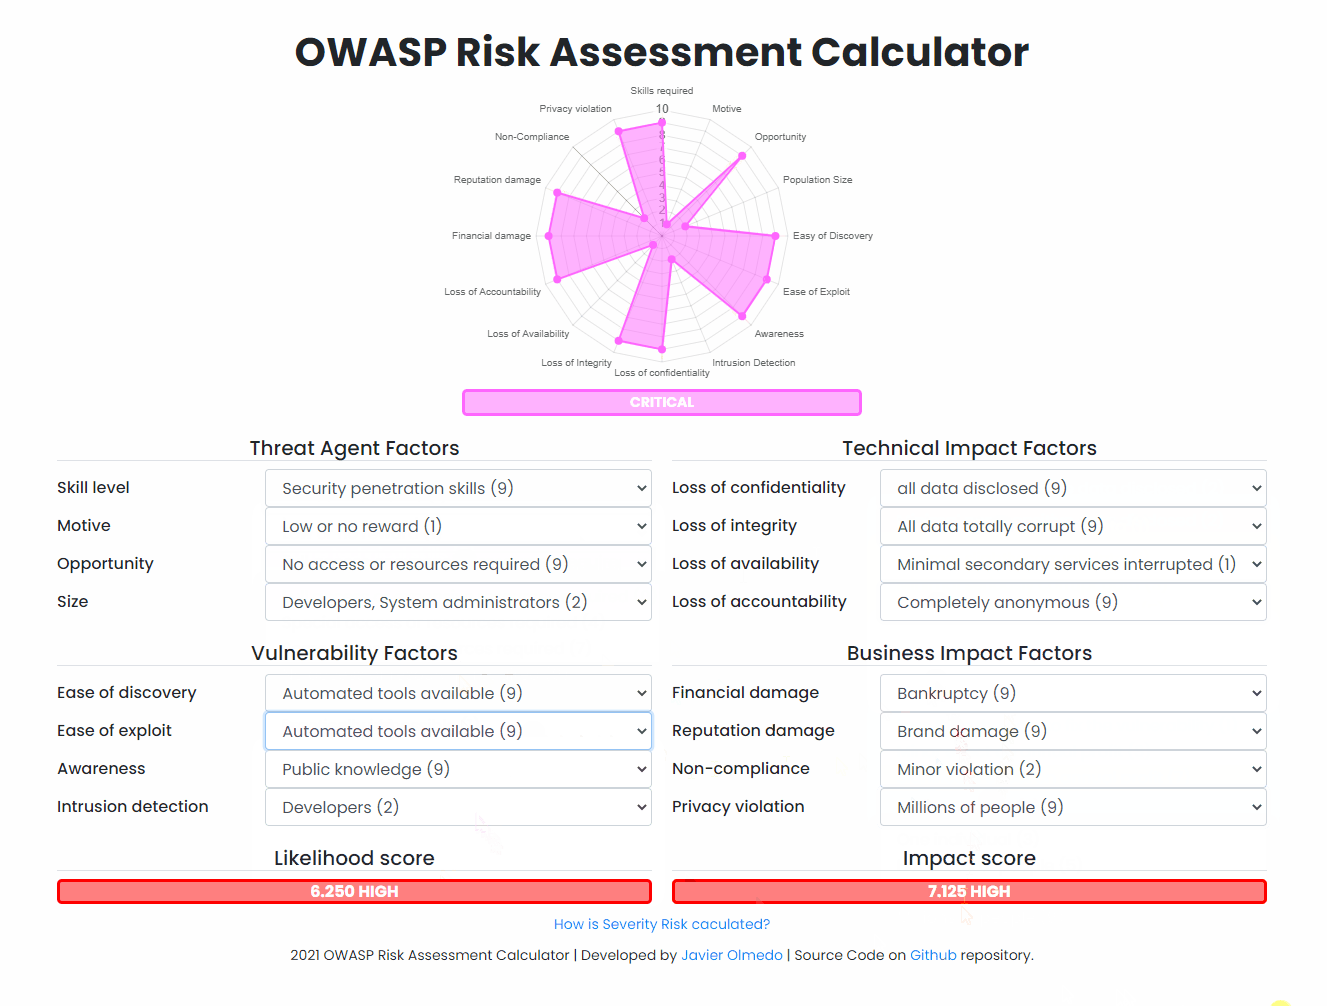 javierolmedo/owasp-calculator
🧮 Ein Online-Rechner zur Bewertung des Risikos von Websicherheitslücken basierend auf dem OWASP Risk Assessment
 xoreaxeaxeax/schrodingers-toctou
Erkennt vom Compiler erzeugte Speicherzugriffe, die sicheres C in TOCTOU-Schwachstellen verwandeln. Umfasst automatisierte Quellcode-Audits,…

 nccgroup/goatcasino
Dies ist eine absichtlich verwundbare Smart-Contract-Truffle-Bereitstellung, die es Personen, die sich für Smart-Contract-Sicherheit interessieren,…
 aloshdenny/reverse-synthid-text
Reverse Engineering von SynthID für Text
 doyensec/csptplayground
CSPTPlayground ist ein Open-Source-Playground zum Auffinden und Ausnutzen von Client-Side Path Traversal (CSPT).
 movemaverick/move-vulnerability-database
Move-Schwachstellendatenbank
 mistymntncop/cve-2023-3079
Proof-of-Concept-Exploit für CVE-2023-3079, eine Chrome V8 Type-Confusion-Sicherheitslücke, mit kuratierten Analysen und Ressourcen zur…
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress Pre-Auth-RCE. Exploit-Research: Remote-ASLR-Kette, PoC- und Patch-Analyse.

 pbnj/infosec-interview-questions
🗒️ Eine [in Arbeit befindliche] Sammlung von Interviewfragen für Rollen im Bereich Informationssicherheit
 huntandhackett/concealed_code_execution
Werkzeuge und technische Dokumentationen, die Angriffstechniken beschreiben, die auf der Verschleierung der Codeausführung unter Windows basieren.








