
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen

 d4t4s3c/offensivereverseshellcheatsheet
Kuratierte Cheat-Sheet mit Reverse-Shell-Payloads in Bash, Netcat, PHP, PowerShell, Python, Perl, Ruby und msfvenom sowie Webshells, Log Poisoning…
 summitroute/aws_exposable_resources
Kuratierter Katalog von AWS-Ressourcentypen, die öffentlich zugänglich sein können, mit CLI-Befehlen zum Erstellen und Überprüfen von Konfigurationen…
 darksight-analytics/tgspyder
CLI-Tool für strukturierte Telegram-OSINT-Datensammlung. Sammelt Mitglieder, Nachrichten, Einladungslinks und Benutzermetadaten aus…
 aleksamcode/wifi-password-stealer
Einfaches Tool zur Tastatureingabe-Injektion für Windows und Linux, das gespeicherte WiFi-Daten (SSID und Passwort) exfiltriert.
 elemental-attack/elemental
Elemental - Eine ATT&CK-Bedrohungsbibliothek
 v1d1an/s1em
Dieses Projekt ist ein SIEM mit SIRP und Threat Intel, alles in einem.
 infobyte/spoilerwall
Spoilerwall führt ein brandneues Konzept im Bereich der Netzwerkhärtung ein. Vermeide es, gescannt zu werden, indem du auf all deinen Ports Filme…
 mrphrazer/binary-ninja-headless-mcp
Headless Binary Ninja MCP server — ermöglicht KI-Agenten tiefgehende Reverse-Engineering-Fähigkeiten über 180 Tools.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
Jenkins RCE Proof-of-Concept: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy), CVE-2019-1003002 (Pipeline:…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
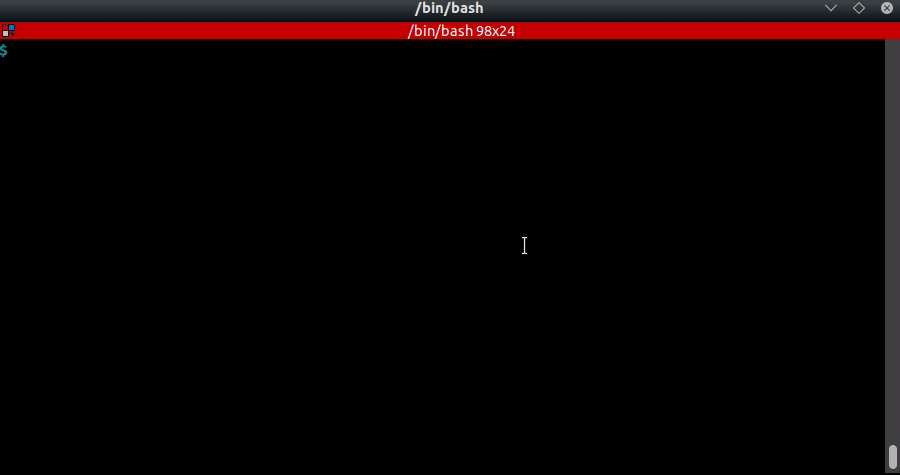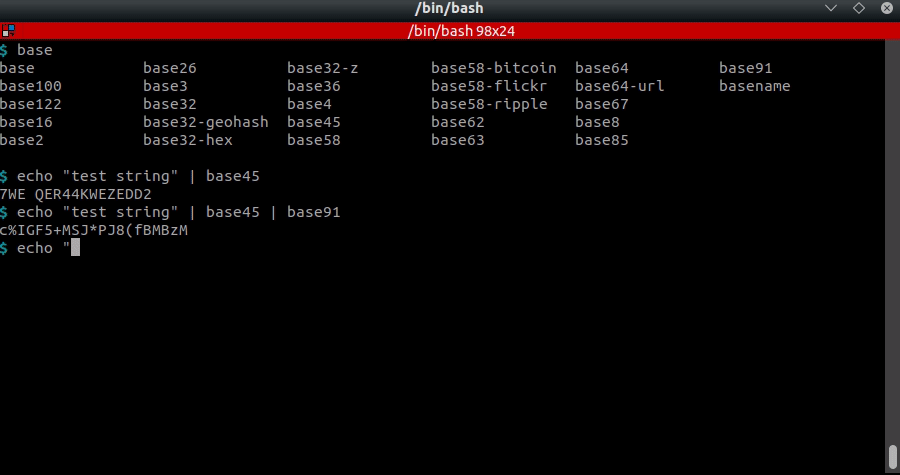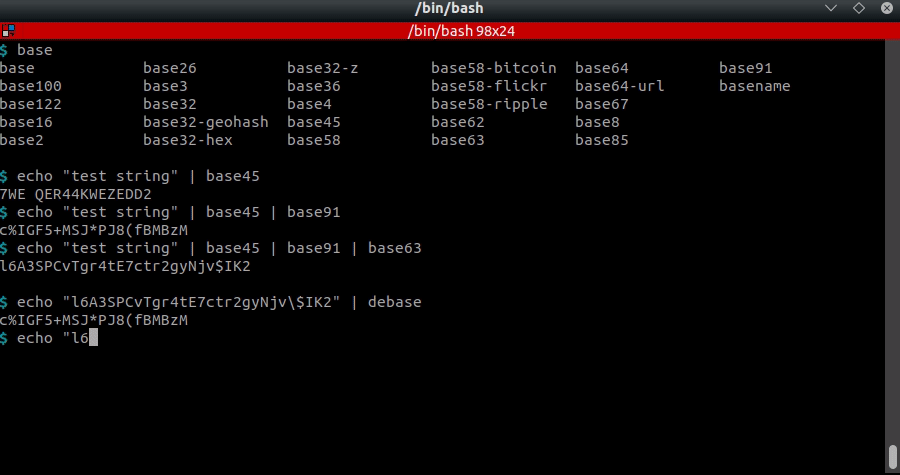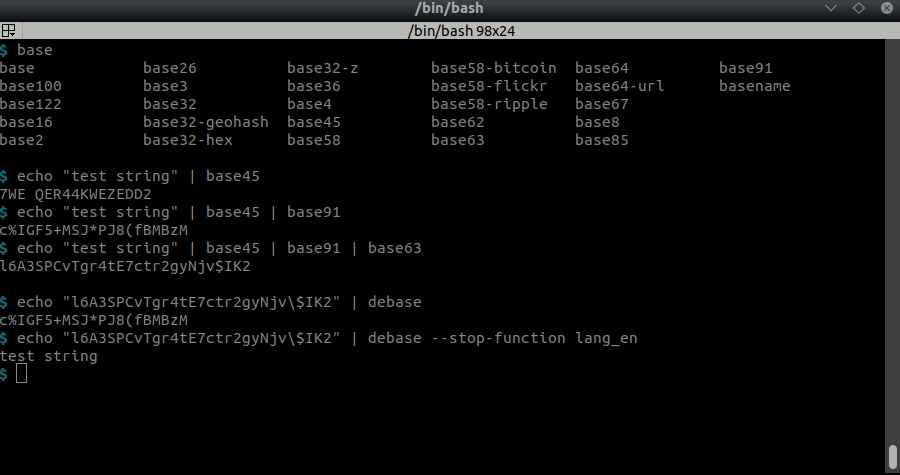 dhondta/python-codext
Python-Codecs-Erweiterung mit CLI-Tools zum Kodieren/Dekodieren von allem
 crond-jaist/autopentest-drl
AutoPentest-DRL: Automatisiertes Penetrationstesting mithilfe von Deep Reinforcement Learning
 itm4n/pentest-windows
Sammlung von Windows-Internals-Forschung und Exploitation-Techniken zu Privilegieneskalation, Token-Missbrauch und Post-Exploitation-Tricks für Red…
 shramos/polymorph
Polymorph ist ein Echtzeit-Framework zur Manipulation von Netzwerkpaketen mit Unterstützung für nahezu alle vorhandenen Protokolle.
 0xsojalsec/uncensored-ai
Vollautomatische Zensurentfernung für Sprachmodelle
 realitynet/android-forensics-references
Kuratierte Referenz für Android-Forensik-Artefakte und Log-Pfade, mit Links zu CTF-Writeups, Forschungspapieren und Tools zur Analyse mobiler Geräte.
 jakobfriedl/conquest
Conquest ist ein funktionsreiches und flexibles Command & Control/Post-Exploitation-Framework, entwickelt in Nim.
 fankh/vulnerability-poc
CVE-PoC-Labore, Exploit-Skripte und Erkennungs-/Präventionsregeln (Nginx, Apache, Snort, YARA) für hochkritische CVEs. Nur für autorisierte…








