
 #1
Cybersecurity-Forschung, Materialien, Labs und Lernpfade, einschließlich CTFs und kuratierter Bildungsressourcen.
Kitploit empfohlen
 infosecn1nja/red-teaming-toolkit
Dieses Repository enthält hochmoderne Open-Source-Sicherheitstools (OST) für Red Teamer und Threat Hunter.
 hacker0x01/hacker101
Quellcode für Hacker101.com – ein kostenloser Online-Kurs für Web- und Mobilgerätesicherheit.
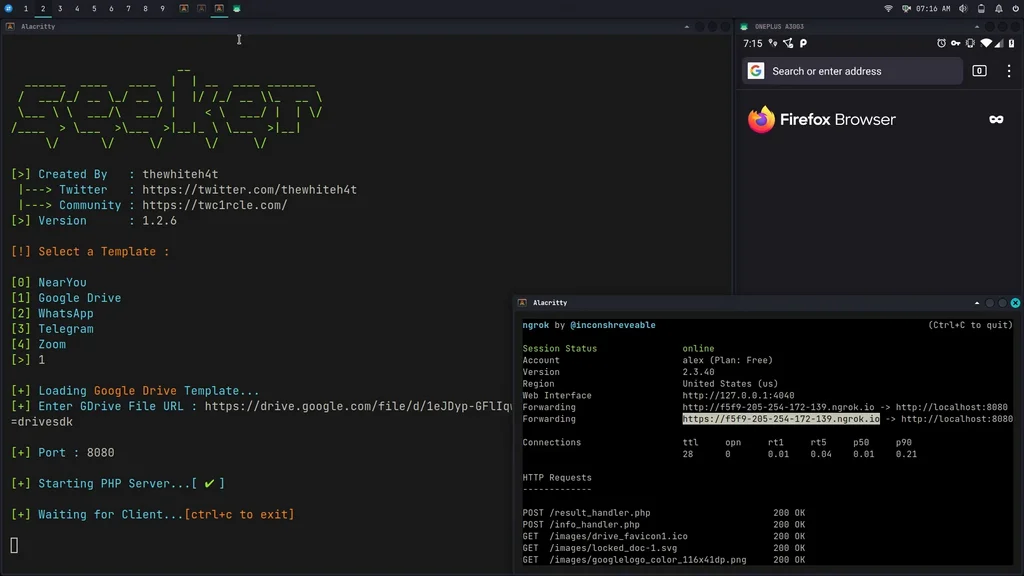 thewhiteh4t/seeker
Smartphones präzise mit Social Engineering orten
 lolbas-project/lolbas
Von der Landschaft lebende Binärdateien und Skripte - (LOLBins und LOLScripts)
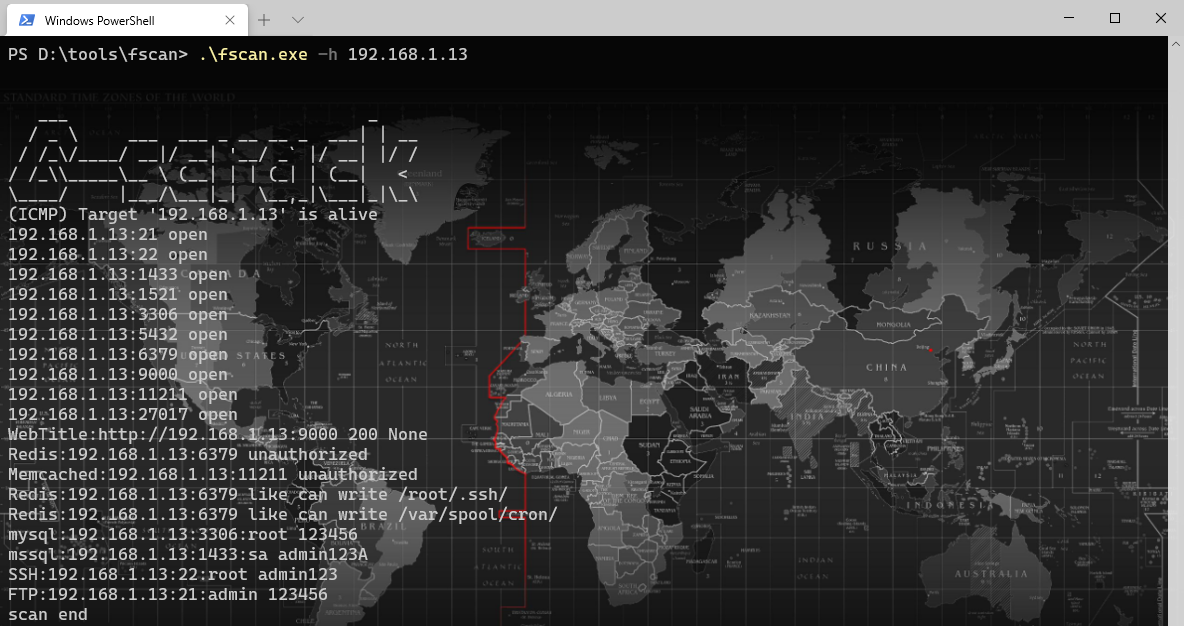 shadow1ng/fscan
Ein umfassendes Intranet-Scan-Tool, das eine automatische und umfassende Schwachstellenprüfung mit einem Klick ermöglicht. (Ein umfassendes…
 opencti-platform/opencti
Offene Plattform für Cyber-Bedrohungsinformationen
 reddelexc/hackerone-reports
Kuratierte Sammlung der besten HackerOne Bug-Bounty-Berichte, geordnet nach Schwachstellentyp und Programm, mit Skripten zum Abrufen, Deduplizieren…
 juliocesarfort/public-pentesting-reports
Eine Liste öffentlicher Penetrationstest-Berichte, die von mehreren Beratungsunternehmen und akademischen Sicherheitsgruppen veröffentlicht wurden.
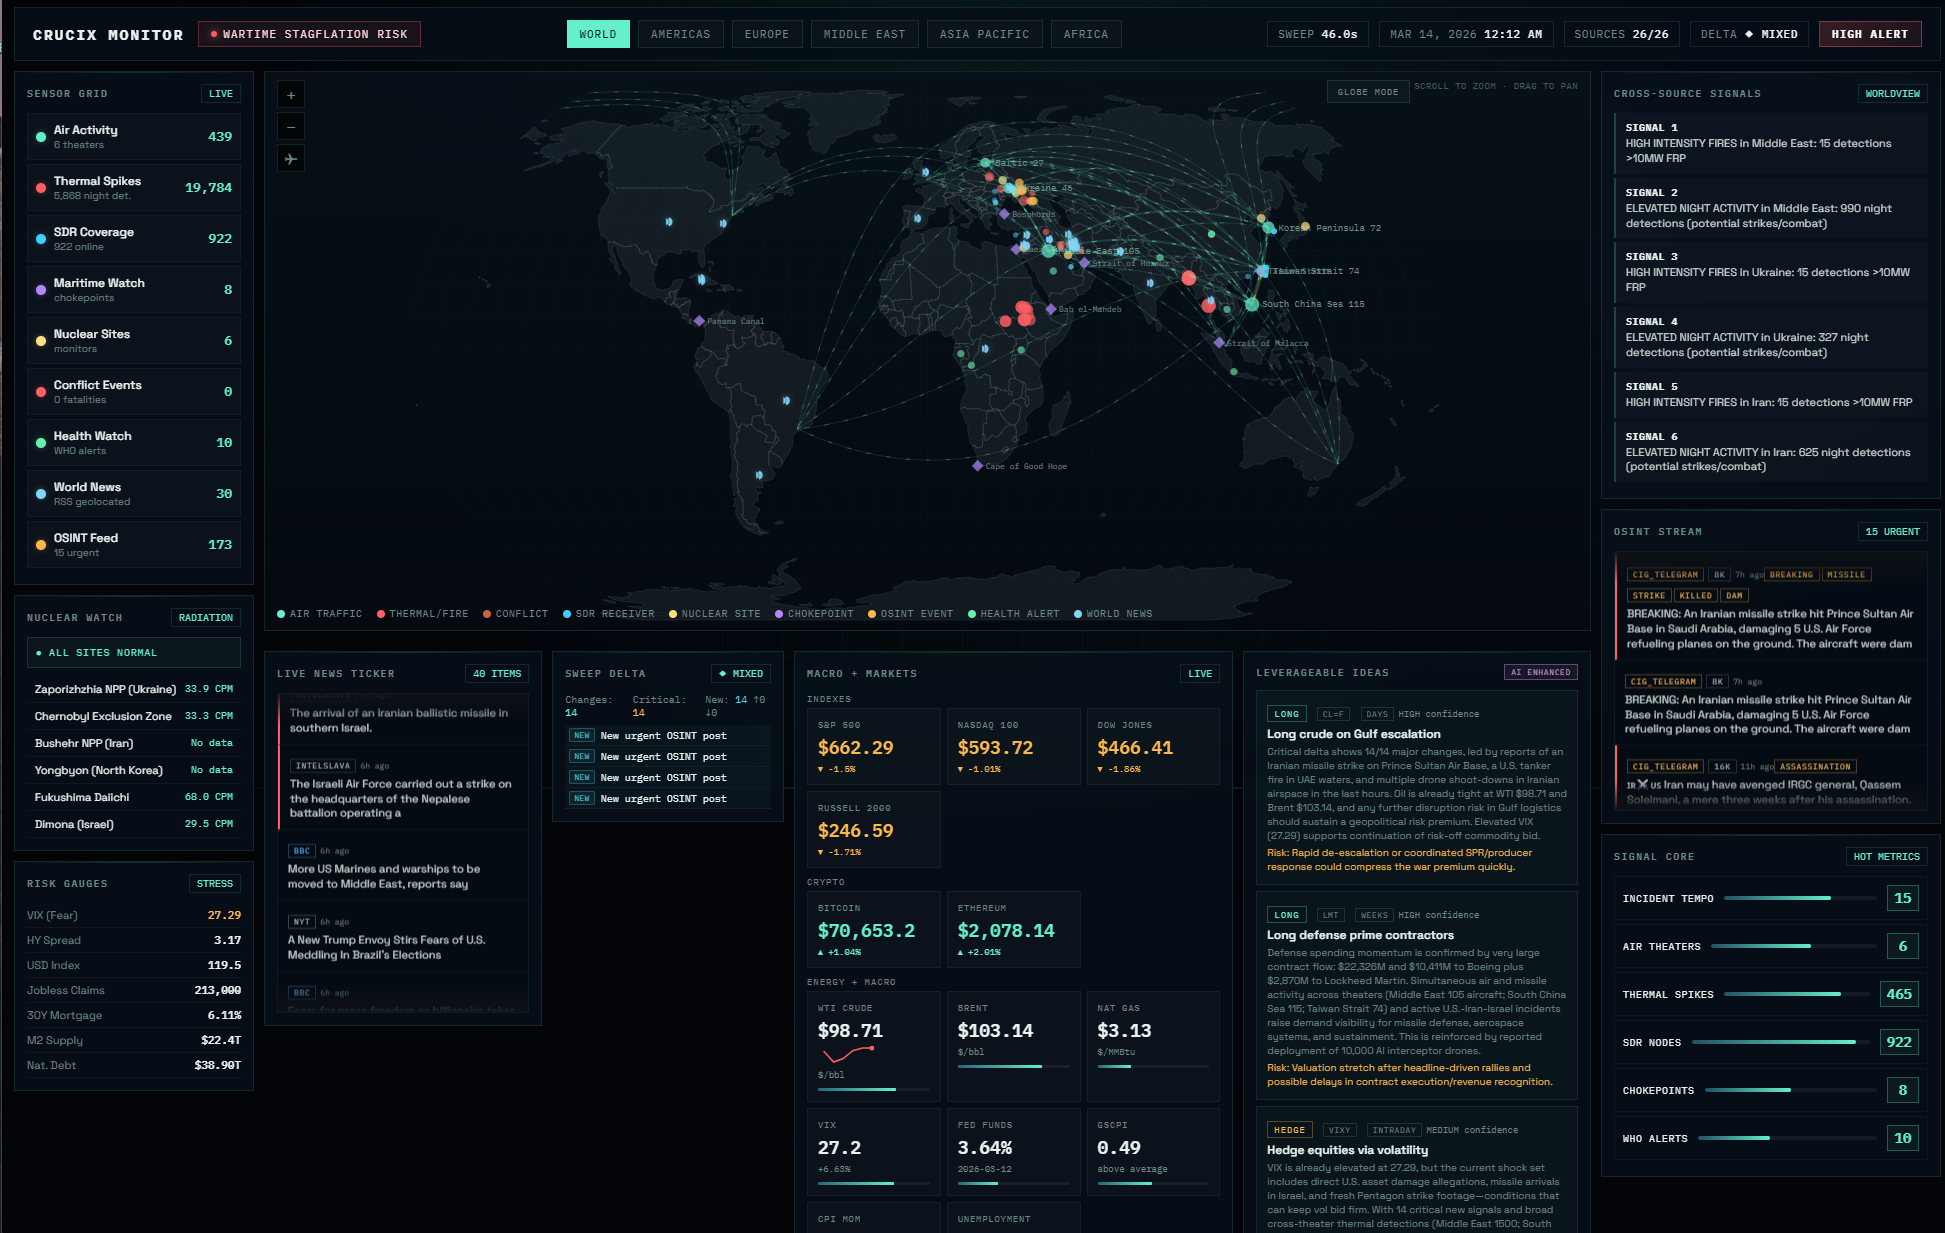 calesthio/crucix
Ihr persönlicher Informationsagent. Beobachtet die Welt aus mehreren Datenquellen und benachrichtigt Sie, wenn sich etwas ändert.
hacktricks-wiki/hacktricksWillkommen auf der Seite, auf der Sie jeden Trick/jede Technik/was auch immer finden, den/die ich in CTFs, echten Anwendungen und beim Lesen von…
 rsactftool/rsactftool
RSA attack tool (mainly for ctf) - retrieve private key from weak public key and/or uncipher data
 nahamsec/resources-for-beginner-bug-bounty-hunters
Eine Liste mit Ressourcen für alle, die sich für den Einstieg in Bug Bounties interessieren.
 ytisf/thezoo
Kuratierte Sammlung von echten Malware-Beispielen und Quellcode für die Ausbildung in Malware-Analyse und Forschung, mit einer organisierten…
 vavkamil/awesome-bugbounty-tools
Kuratierte Sammlung von Bug-Bounty-Tools, kategorisiert nach: Aufklärung, Subdomain-Enumeration, Port-Scanning, Content-Discovery, Exploitation und…
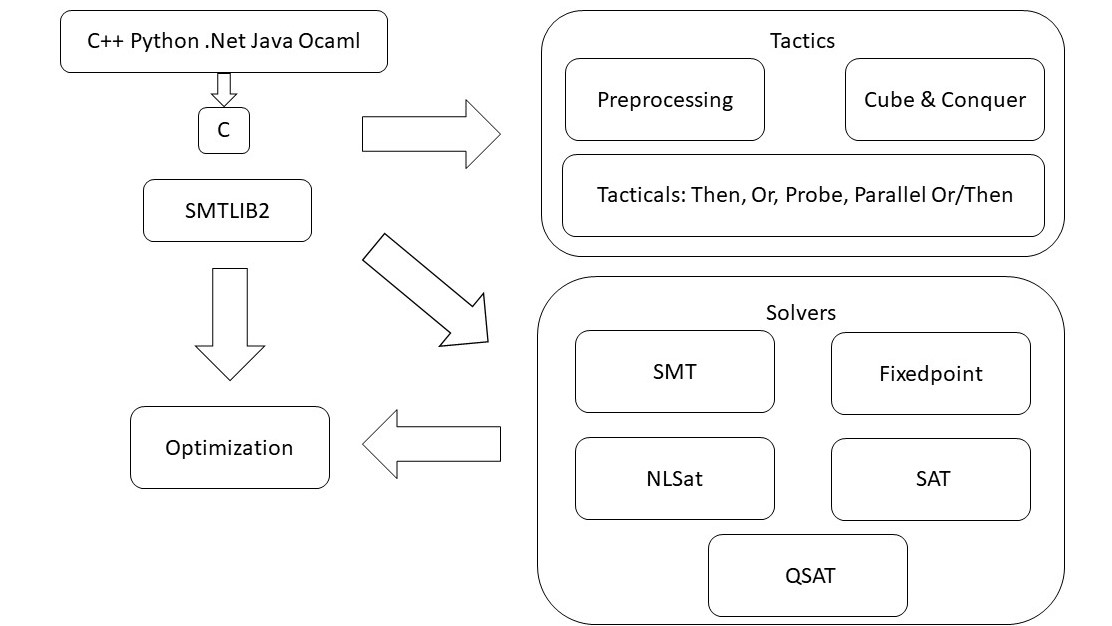 z3prover/z3
High-performance SMT solver for automated theorem proving, constraint solving, and program verification. Supports multiple theories and language…
 htr-tech/zphisher
Ein automatisiertes Phishing-Tool mit über 30 Vorlagen. Dieses Tool ist ausschließlich für Bildungszwecke gedacht! Der Autor übernimmt keine…
 infoslack/awesome-web-hacking
Kuratierte Liste von Ressourcen zur Sicherheit von Webanwendungen, darunter Bücher, Tools, Spickzettel, Labore und Kurse zum Erlernen von…
 kingofbugbounty/kingofbugbountytips
Unser Hauptziel ist es, Tipps von einigen bekannten Bughuntern zu teilen. Mithilfe der Recon-Methodik können wir Subdomains, APIs und Token finden,…








