
 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen

 gavmor/x86-cpp-reversing-skill
Claude Code Skill für das Reverse Engineering von 32-Bit-Little-Endian-x86-C++-Binärdateien (vtables, RTTI, Wiederherstellung der Vererbung)
 roxanne_ardary/safeforge
SafeForge ist ein Open-Source-Mobil-App-Hub, der auf GitLab basiert und es Entwicklern ermöglicht, Anwendungen in einem sicheren, KI-geprüften…
 roxanne_ardary/securekit
Securekit ist ein protokollagnostischer Sicherheitskernel, der Zero-Trust- und Sandbox-Ausführung für die Nutzung von KI-Tools durchsetzt. Er sitzt…
 shivammittal2403/cve-2026-80428-ctf
Containerized educational CTF lab emulating CVE-2026-80428 (CWE-502 deserialization) for safe, isolated student and researcher practice.
 shivammittal2403/cve-2026-59827-metabase-cyber-range
Bildungs-Cyber-Range für CVE-2026-59827 (Metabase H2 unsichere Deserialisierung / CWE-502). Isoliertes Docker-Lab — nur für Schulungen, nicht für…
 bend0us/dexloader
Ein Demo-Android-Projekt, das dynamisches DEX-Laden mit DexClassLoader, PathClassLoader und In-Memory-Ausführung demonstriert. Nur für Bildungszwecke.
 curtail-inc/hello-regrade-security
Finden Sie die Schwachstelle, die Ihre Tests nie darauf ausgelegt waren zu finden. Ein ReGrade-Demo, das CVE-2023-5968 modelliert: Fangen Sie ein…
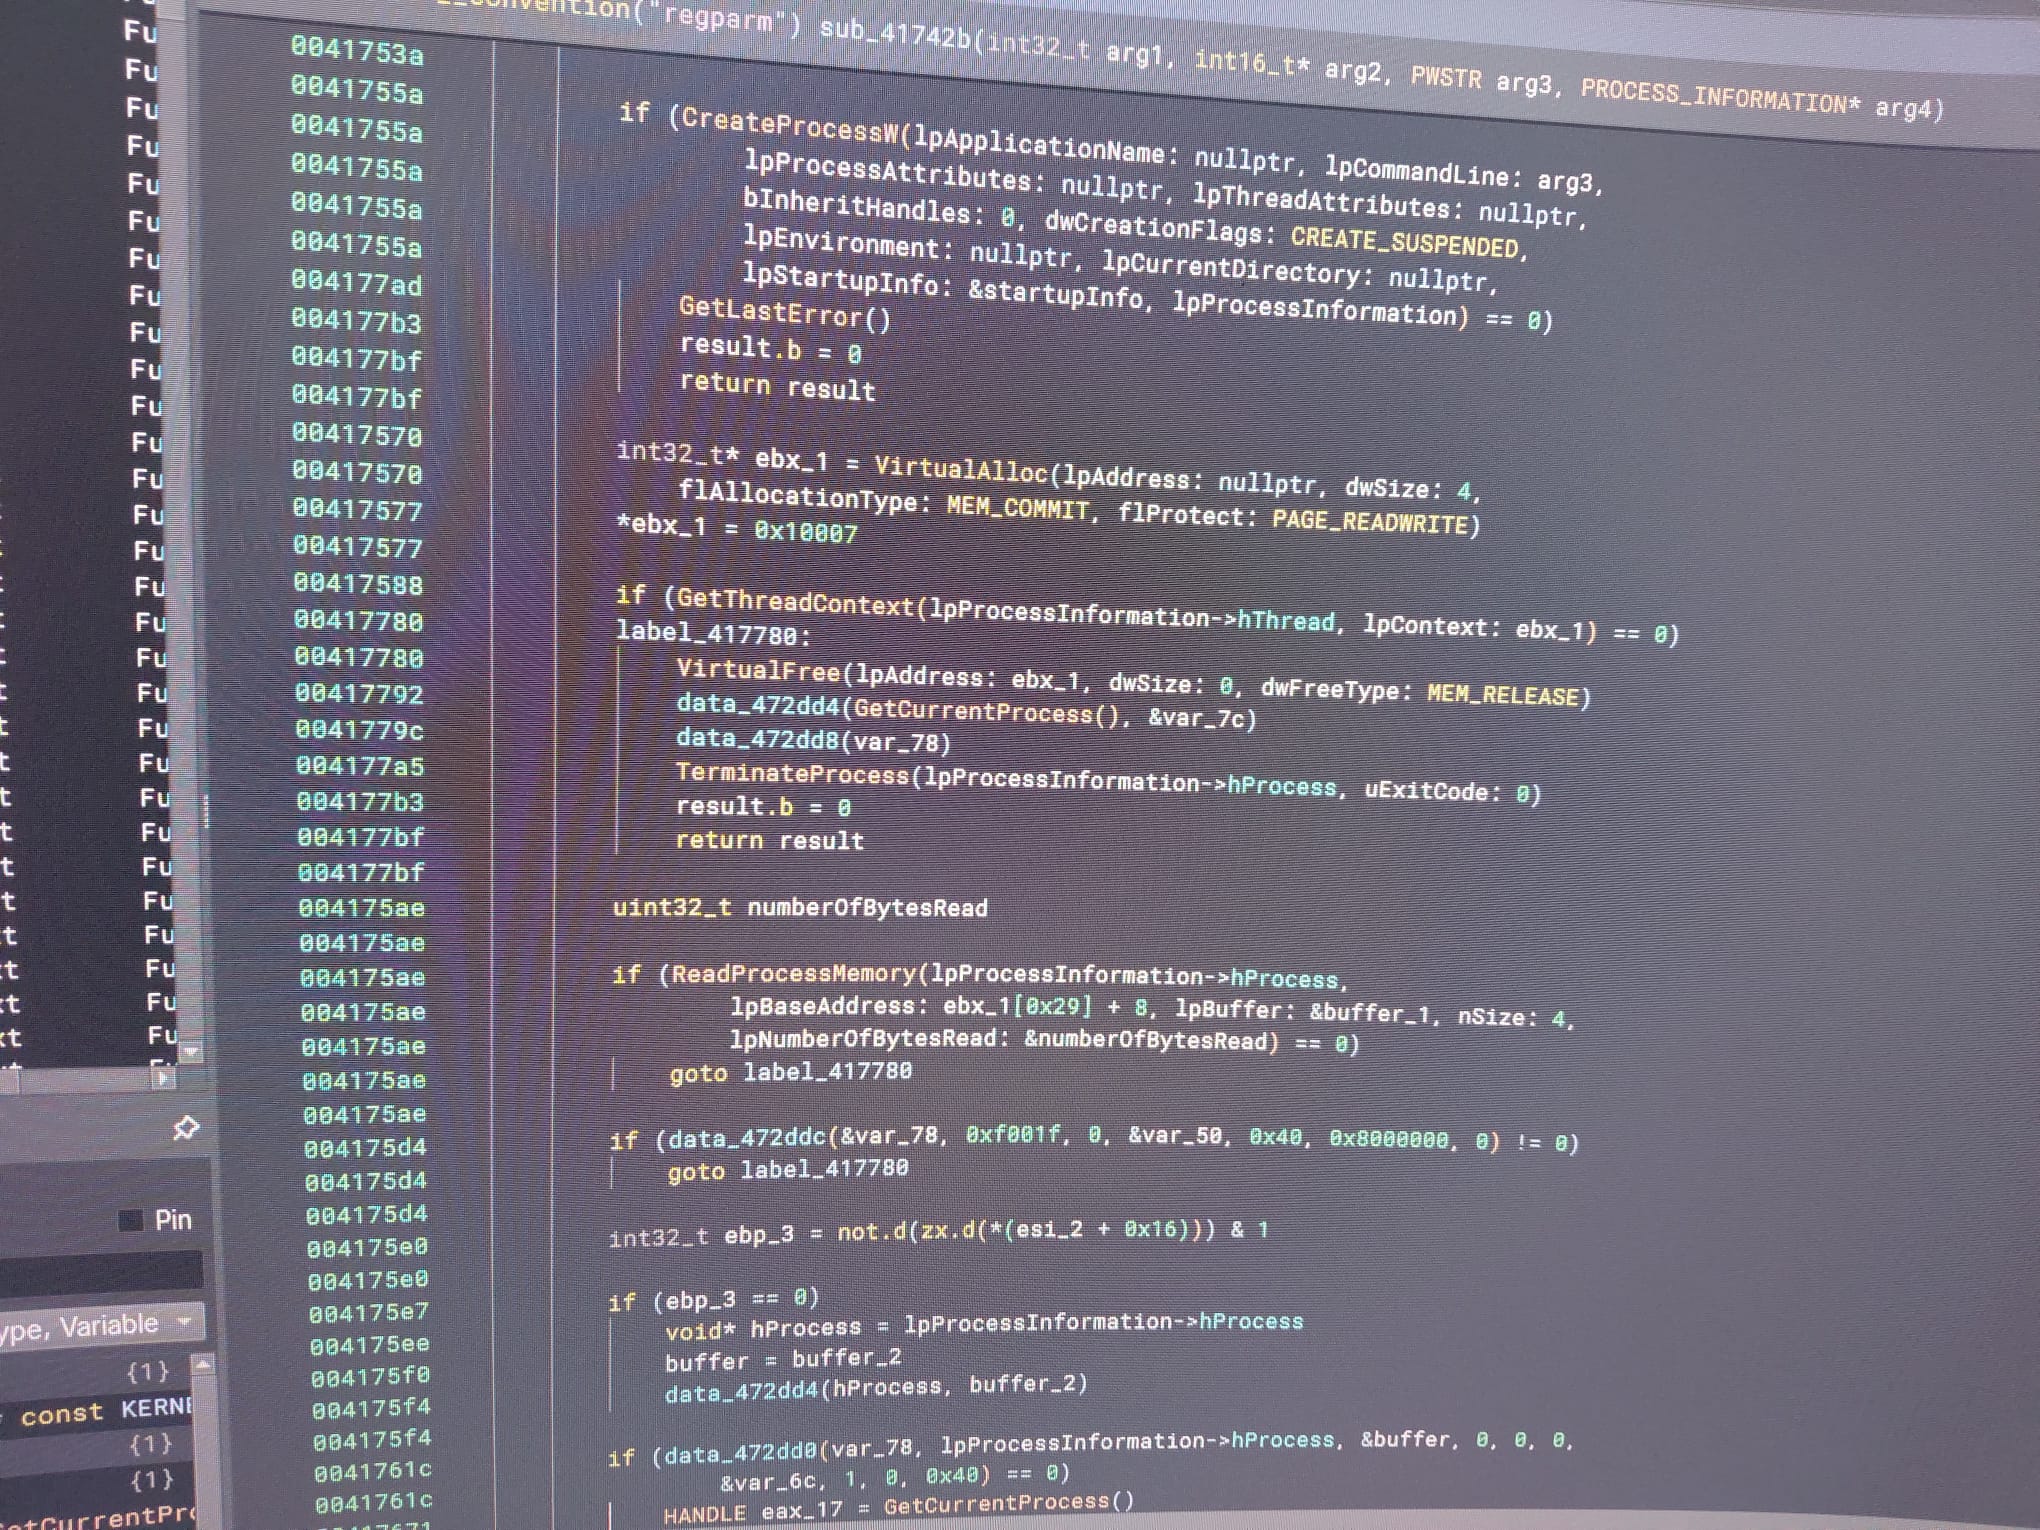 kaandemir993/-remcos-rat-fileless-svchost-injection-obfuscated-payload-analysis-
Reverse-Engineering-Analyse einer dateilosen Remcos-RAT-Variante, die sich über Native-API-Aufrufe in svchost.exe einschleust. Umfasst extrahierte…
 zemarkhos/cve-2025-55182-exploit-poc-scanner
# Exploit-Tool für CVE-2025-55182 und CVE-2025-66478 in React Server Components und Next.js, mit RCE-Gadgets, Datei-Lesen/-Schreiben, OOB-Callbacks…
 bishopfox/sparkplugfuzzer
Fuzzer für das Sparkplug-B-IIoT-Protokoll
 trixsec/cve-2025-55182-scanner
Ein hybrider Sicherheitsscanner zur Erkennung von CVE-2025-55182 in Next.js- und Waku-Anwendungen. Bietet kombinierte statische Codeanalyse und…
 bcoles/rootkit-signal-hunter
Erkennen Sie Linux-Rootkits, die Signale nutzen, um Prozessprivilegien anzuheben.
 hunt-benito/rendering-code-outside-the-sandbox-cve-2026-76036-dawn-webgpu-buffer-overflow-in-chrome-on-android
Differential-Erkennungs-Harness für CVE-2026-76036, einen Dawn-WebGPU-Heap-Pufferüberlauf in Chrome auf Android. Untersucht anfällige…
 qianlijaingshan/fastgpt-sandbox-audit
Audit-Tool für die FastGPT-Python-Sandbox-Escape-Kette (CVE-2026-32128-bezogen, v4.14.8-Inspektionskette)
 shcesama/cve-2023-4863-analysis
Pädagogische Analyse von CVE-2023-4863 (libwebp Heap-Pufferüberlauf) mit Blue-Team-Erkennungstools, statischem WebP-Scanner, defensivem…
 daanixpl/nureaper
NuGet-Scanner
 alex66366/odpure
Black-Box-Eingangsstufen-Reinigungsverteidigung, die Backdoor-Angriffe auf Objektdetektoren durch Korruption, Diffusionsrekonstruktion und…
 gmh5225/frida-stalker-ntstrace
frida-stalker-basierter Systemaufruf-Tracer unter Windows (x64).








