
 #2
Tools zur Beobachtung von Malware-Verhalten in isolierten Umgebungen, um deren Aktionen und Auswirkungen zu verstehen.
Kitploit empfohlen
 trailofbits/test-fuzz
Rust-Makros und Cargo-Subcommand zur Automatisierung von Fuzzing mit afl.rs, einschließlich Korpusgenerierung und Harness-Implementierung, integriert…
 subgraph/vega
Subgraph Vega
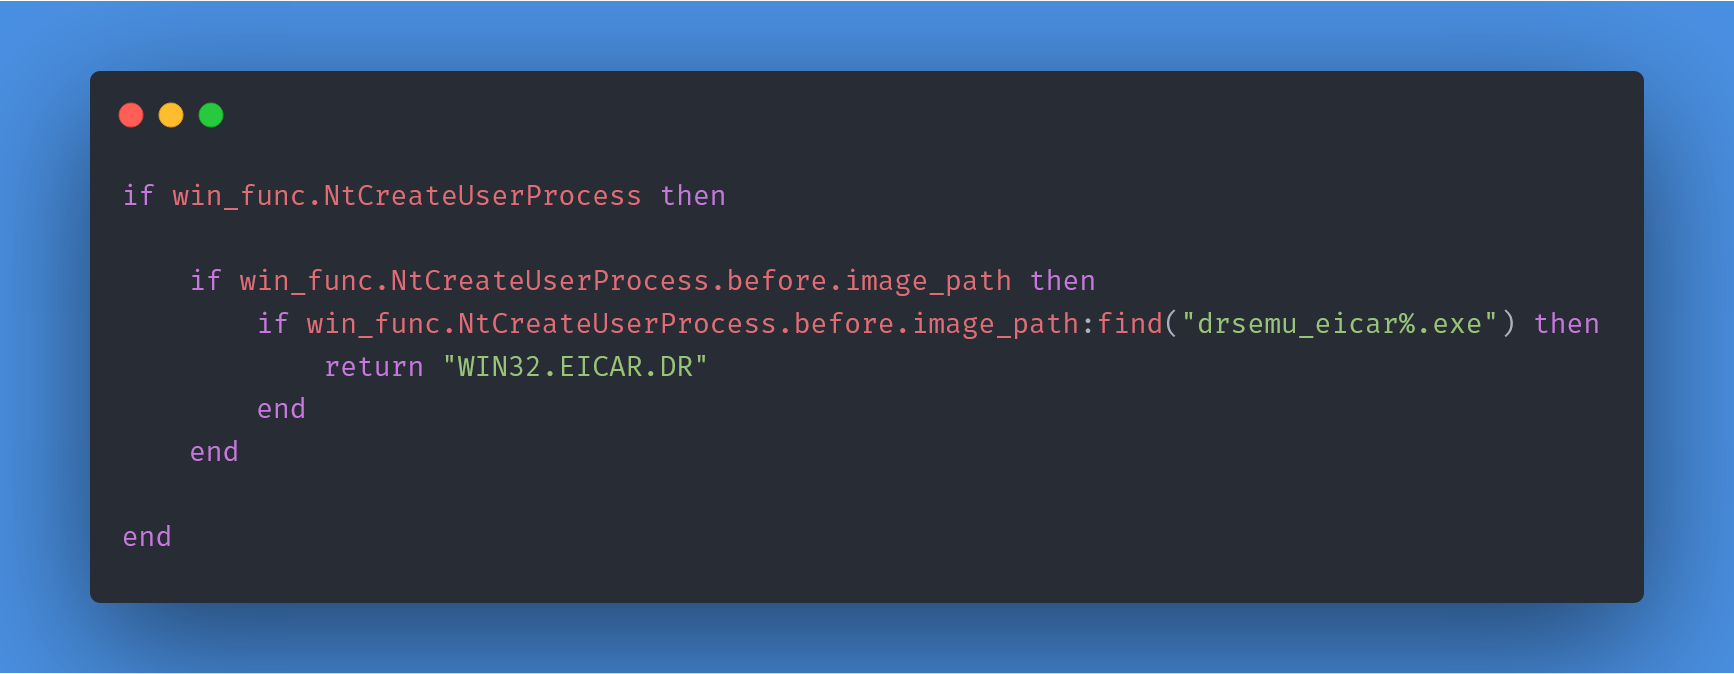 secrary/drsemu
DrSemu - Sandbox-basiertes Malware-Erkennungs- und Klassifizierungstool auf Basis dynamischen Verhaltens
 t0thkr1s/allsafe-android
Absichtlich anfällige Android-Anwendung.
 notrequiem/antidbg
Eine stealthy, vollständig syscall-basierte C/C++-Userland-Anti-Debugging-Bibliothek für Windows, die Software vor Reverse Engineering schützen soll
 ttdennis/fpicker
Frida-basierte In-Prozess-Fuzzing-Suite mit AFL++-Proxy, eigenständigen aktiven/passiven Modi und Shared-Memory-Kommunikation für leistungsstarke,…
 wish-i-was/femida
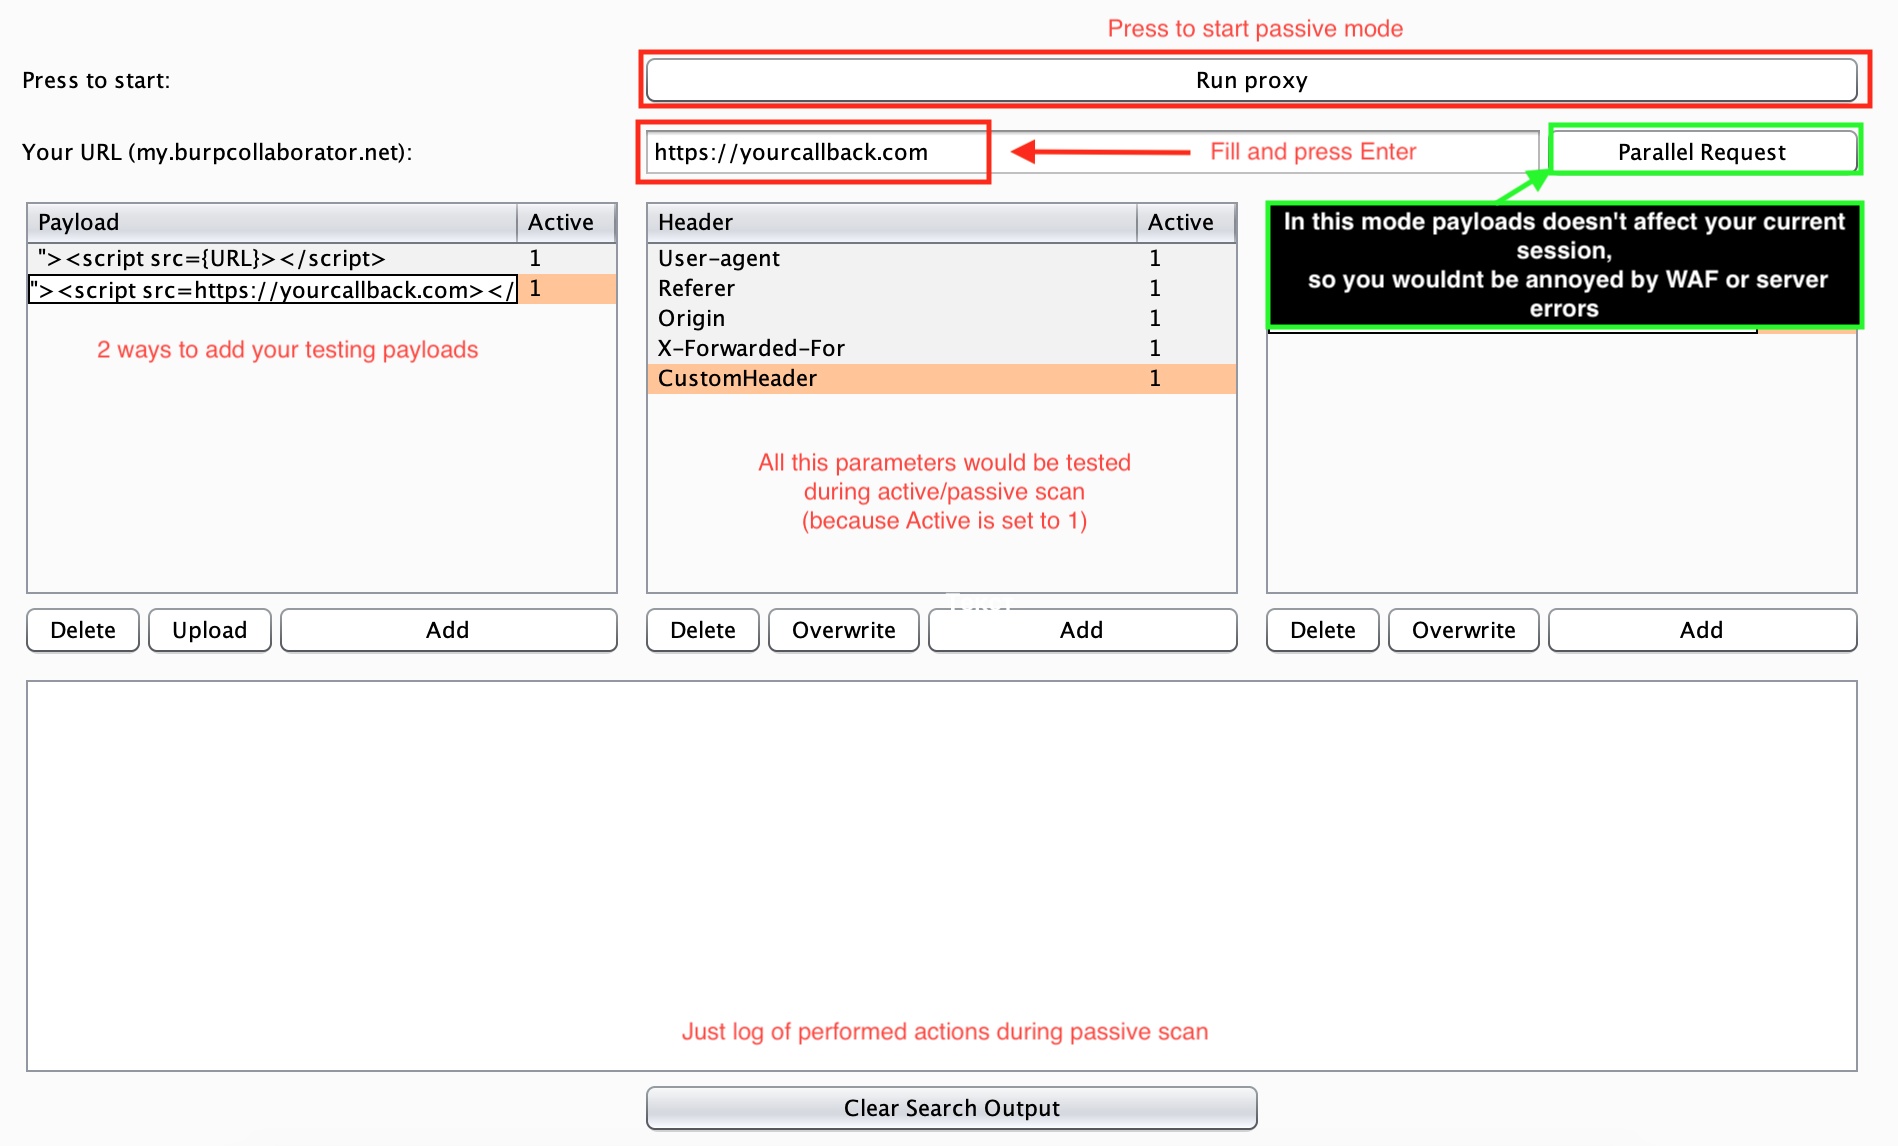
Automatisierte Blind-XSS-Suche für Burp Suite
 quarkslab/rewind
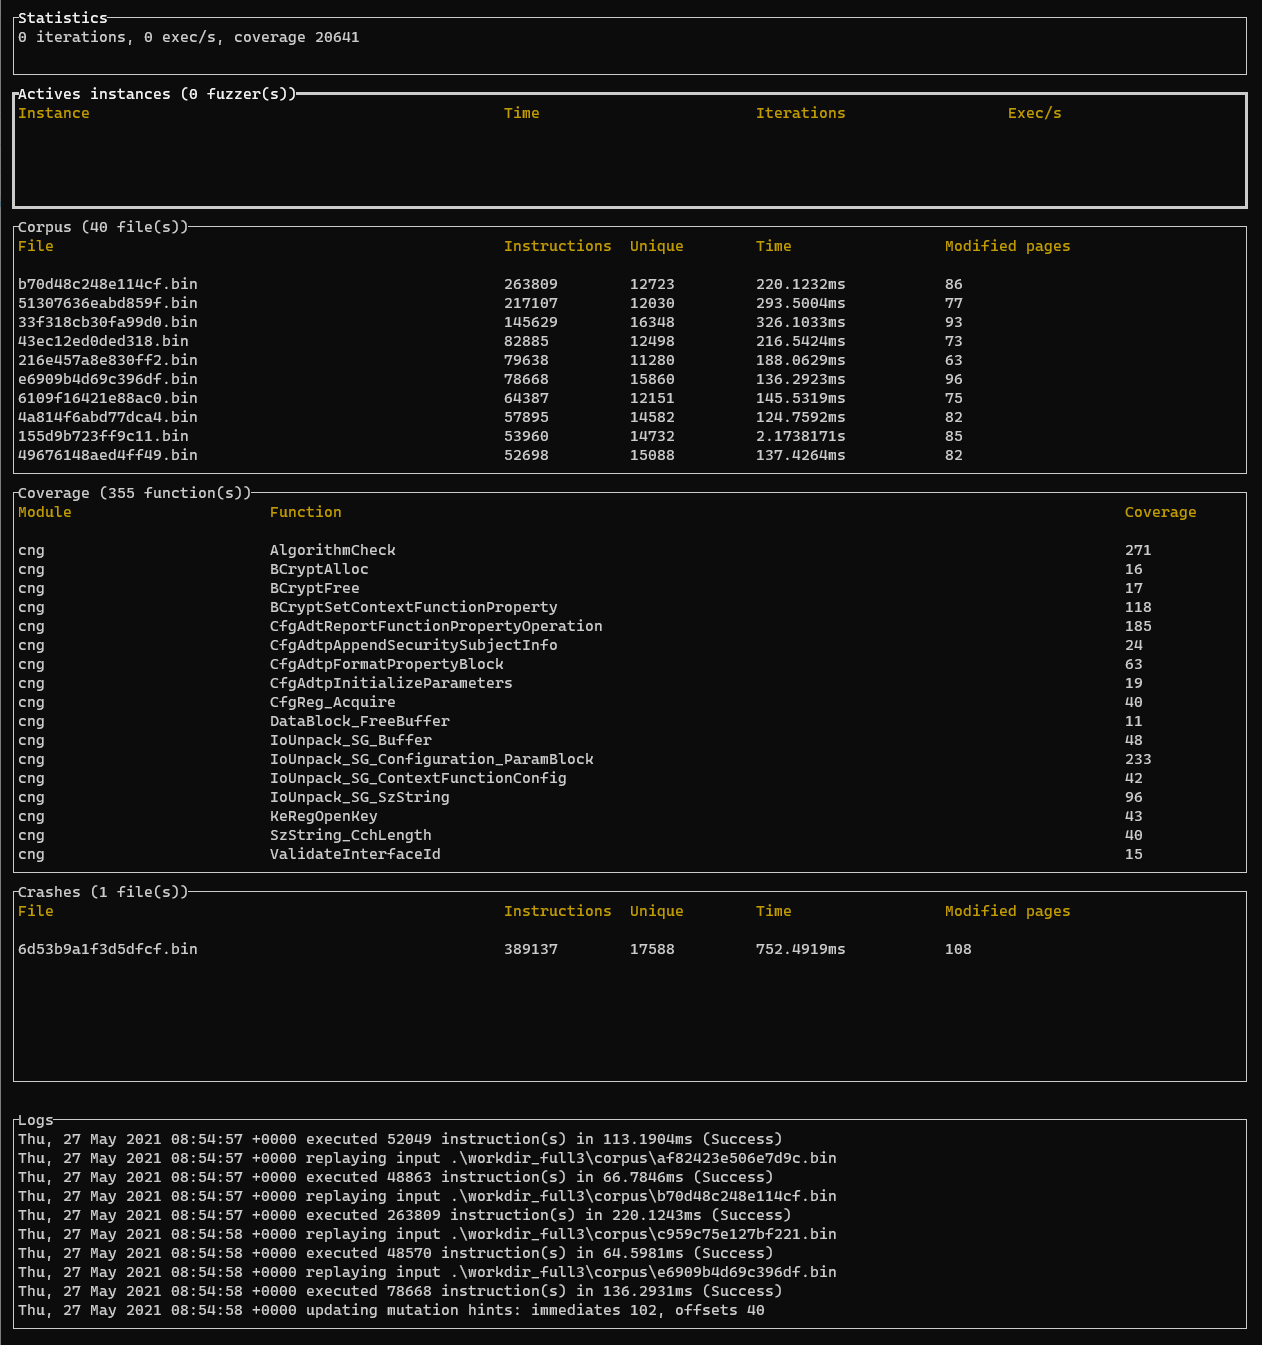
Snapshot-basierter, coverage-gesteuerter Windows-Kernel-Fuzzer
 k2/ehtrace
ATrace ist ein Tool zur Verfolgung der Ausführung von Binärdateien unter Windows.
 gojue/ehids-agent
Ein Linux-hostbasiertes Intrusion Detection System basierend auf eBPF.
 owenpawl/cerberus-re-skill
cerberus-re ist eine lokale, Apple-fokussierte Reverse-Engineering-Workbench zum Aufbau einer wiederholbaren dreiköpfigen…
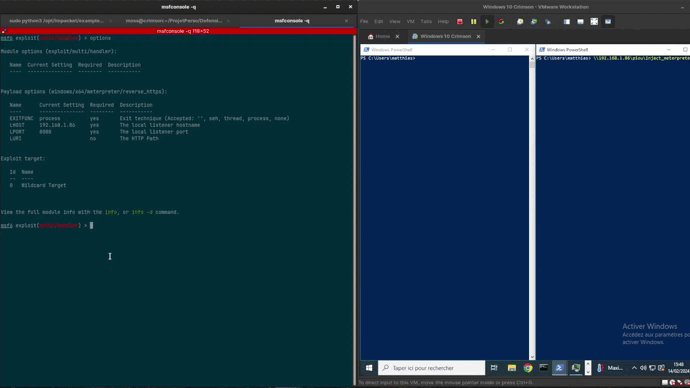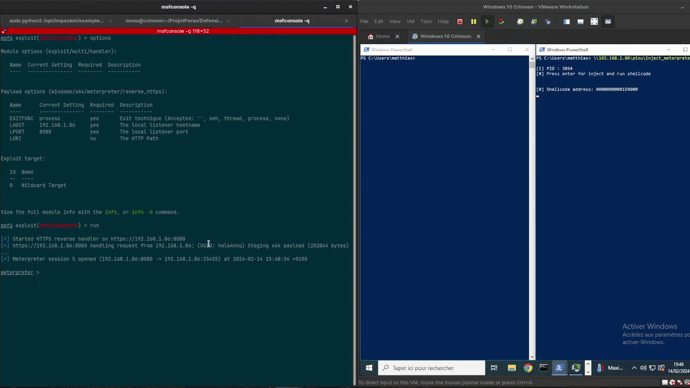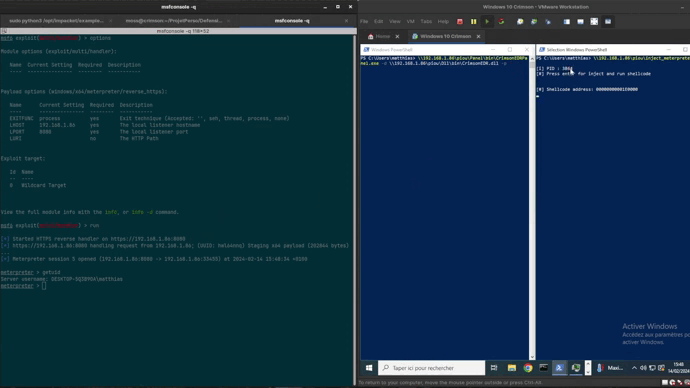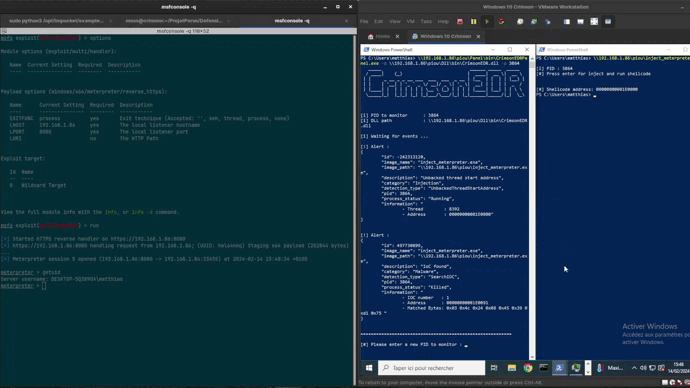 helixo32/crimsonedr
Simuliert das Verhalten von AV/EDR für das Training zur Malware-Entwicklung.
 rubo77/log4j_checker_beta
eine schnelle Prüfung, ob Ihr Server anfällig für CVE-2021-44228 ist
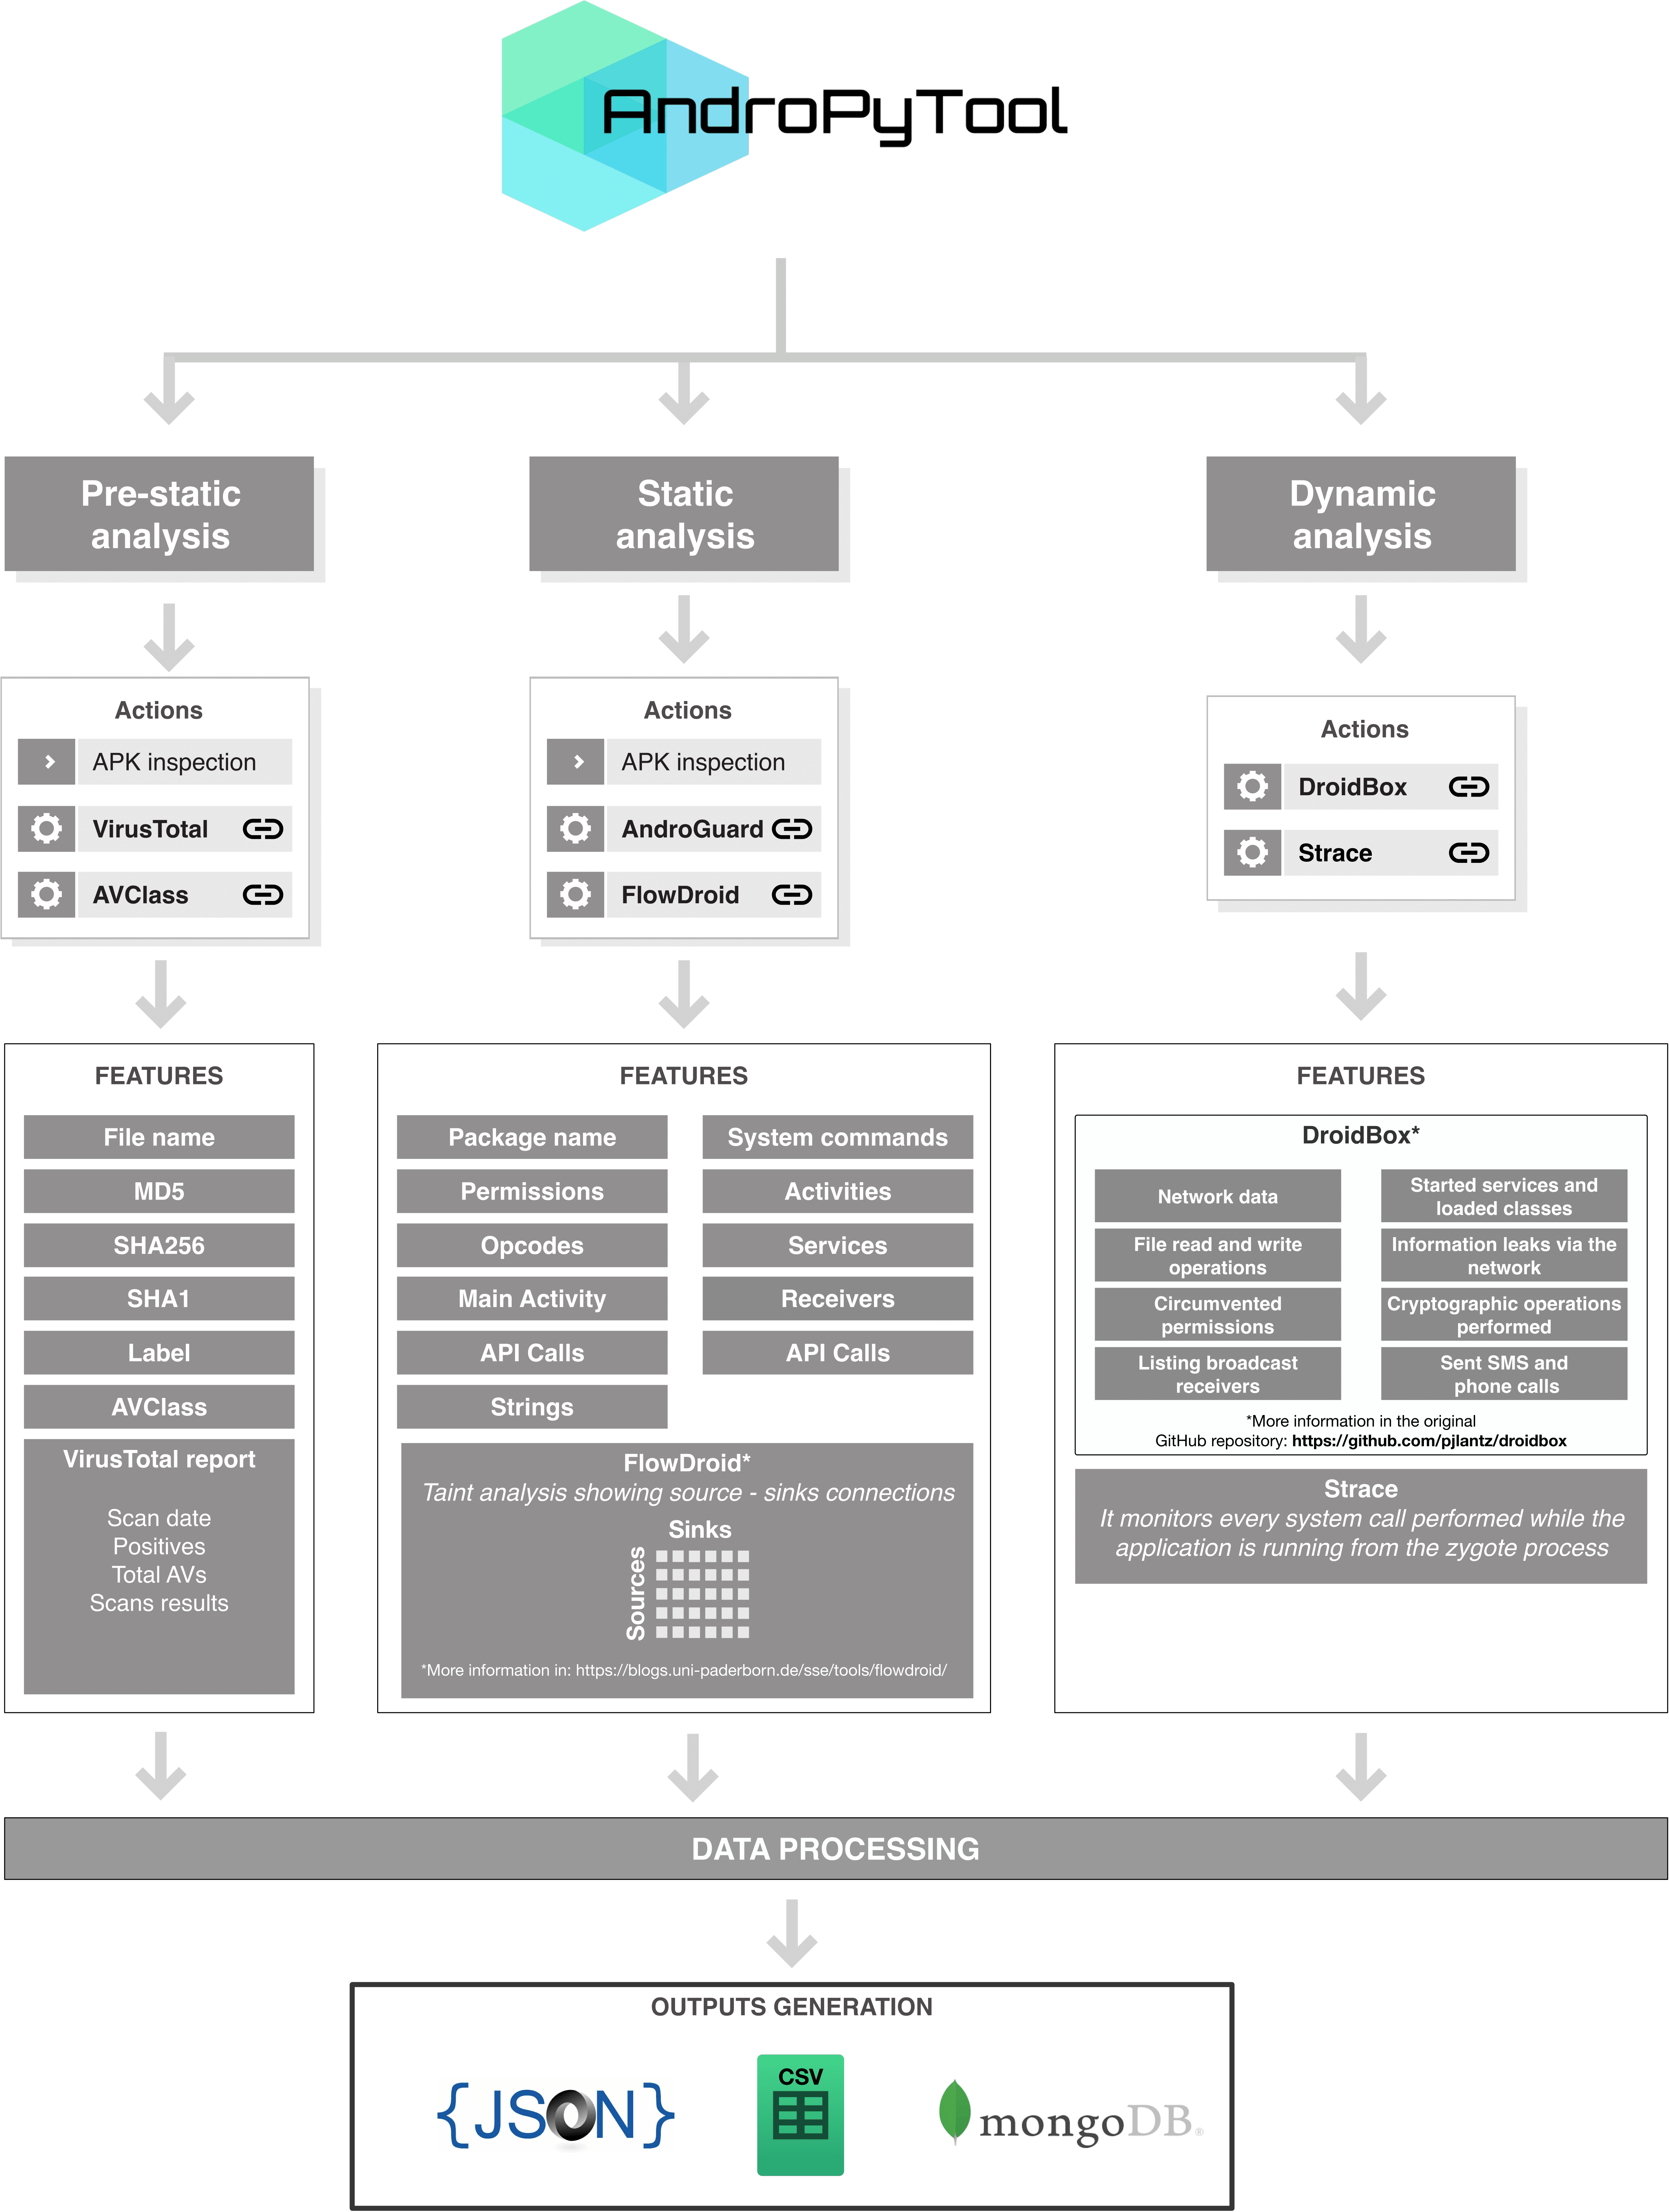 alexmyg/andropytool
Ein Framework zur automatisierten Extraktion von statischen und dynamischen Merkmalen aus Android-Anwendungen
 ernw/androtickler
Penetrationstest- und Audit-Toolkit für Android-Apps.
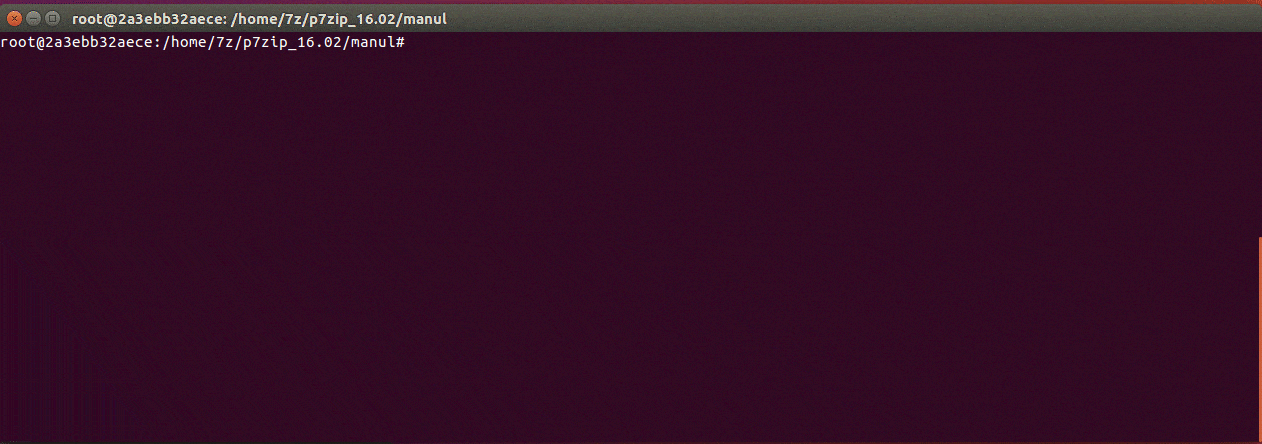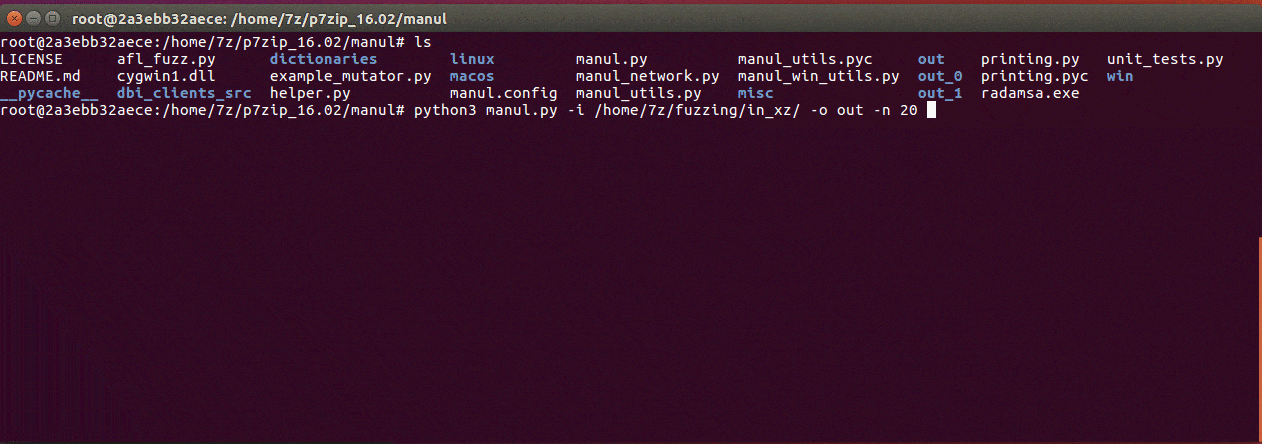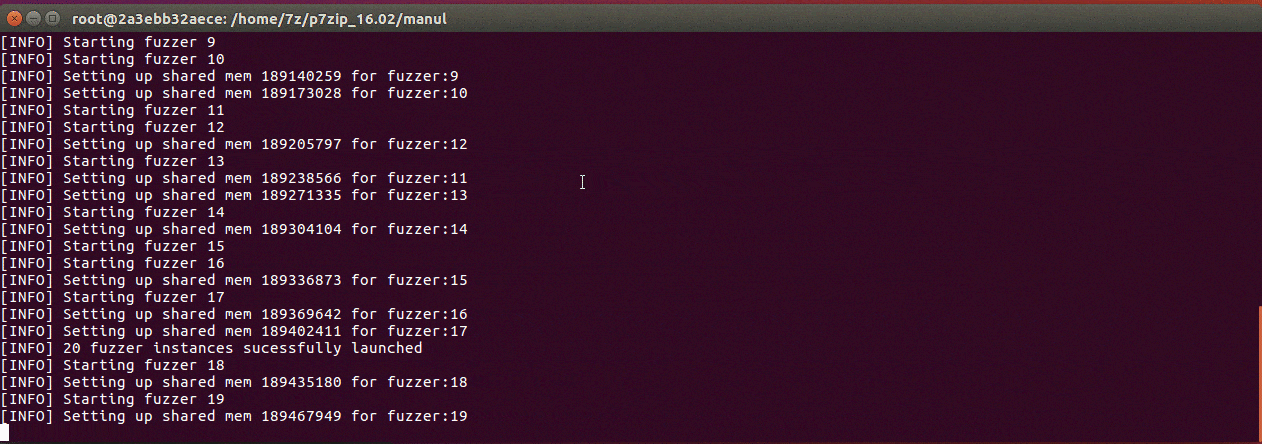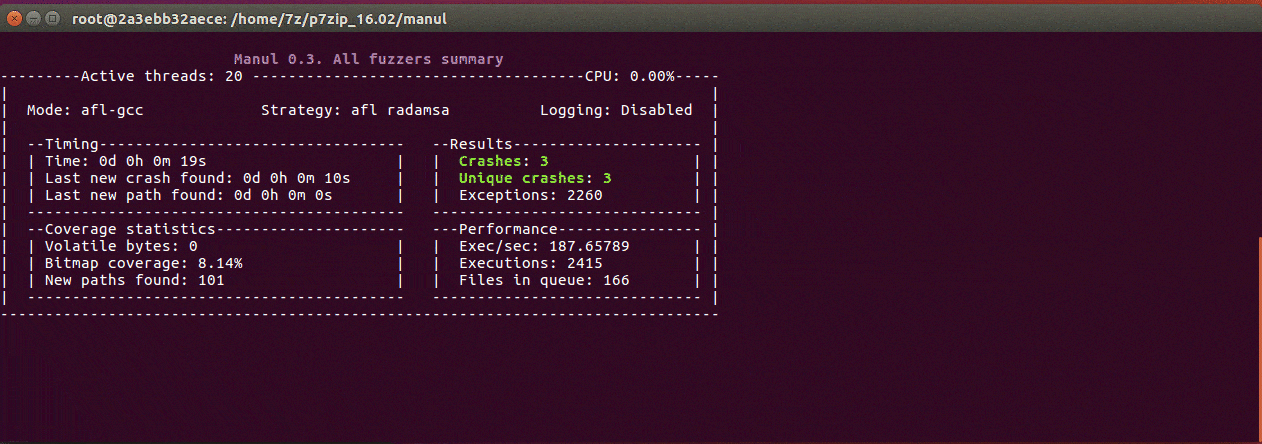 mxmssh/manul
Manul ist ein abdeckungsgesteuerter paralleler Fuzzer für Open-Source- und Blackbox-Binärdateien unter Windows, Linux und macOS.
 secure-system/insular
Isoliere deine Big-Brother-Apps https://secure-system.gitlab.io/Insular/
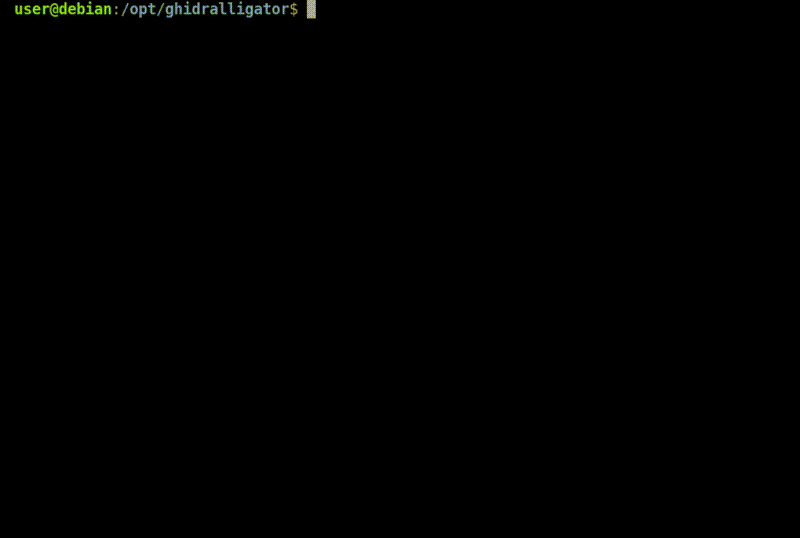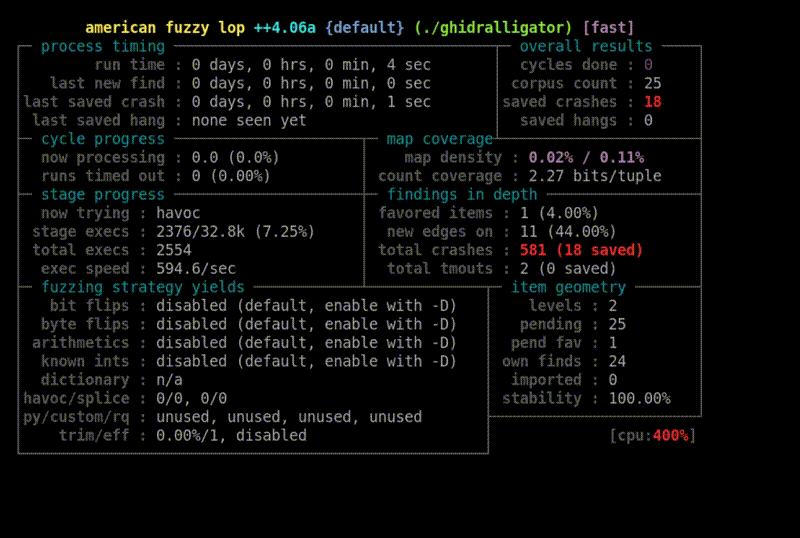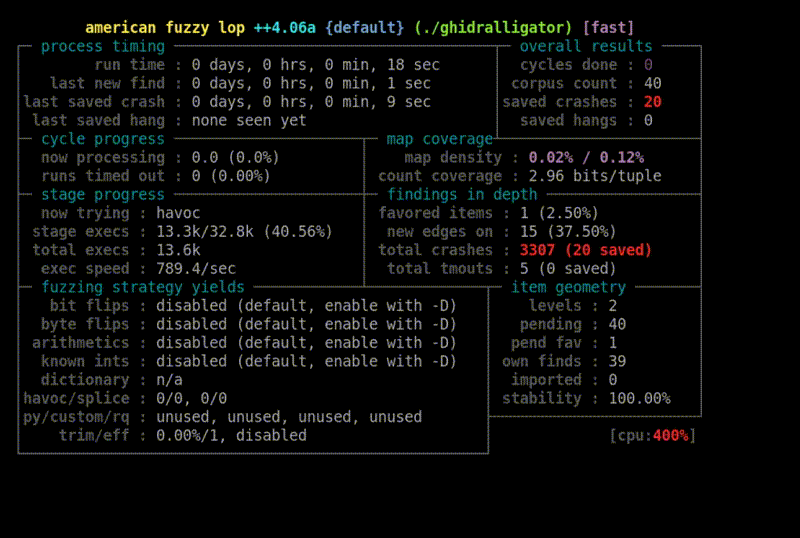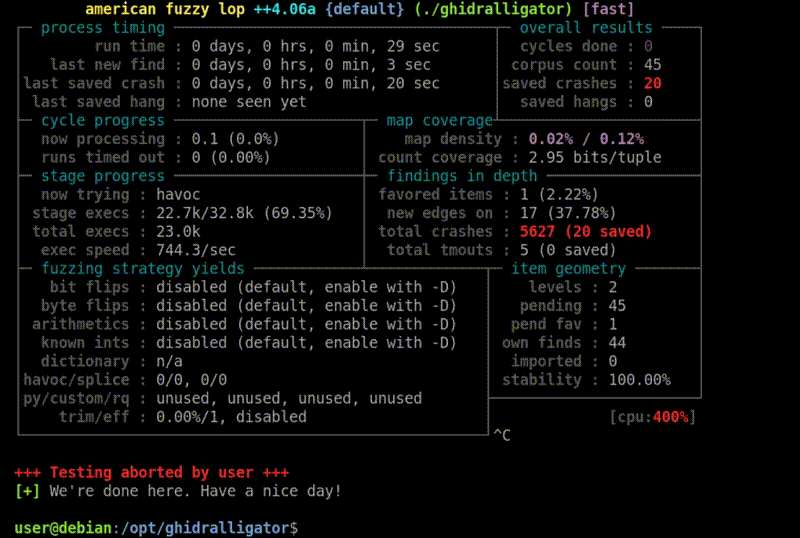 airbus-cyber/ghidralligator
Multi-Architektur-Pcode-Emulator basierend auf Ghidra/Sleigh für AFL++-Fuzzing von Binärdateien, Firmware und eingebetteten Zielsystemen; erkennt…








