
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 dfir-iris/iris-web
Kollaborative Incident-Response-Plattform
 nowsecure/r2frida
Radare2 und Frida besser zusammen.
 trunkrecorder/trunk-recorder
Zeichnet Anrufe von einem Bündelfunksystem (P25 & SmartNet) auf.
 apple-oss-distributions/xnu
Hybridkernel, der Mach, FreeBSD und IOKit für macOS und iOS kombiniert. Bietet Kern-OS-Dienste, Treiberframework und Durchsetzung von…
 s3cur3th1ssh1t/creds
Einige nützliche Skripte und ausführbare Dateien für Pentest & Forensik
 ahmadhassan-bted/nasuno
KI-Audio-Wasserzeichenentfernung & forensisches Anti-Attributions-Toolkit. Neutralisiert Suno-, Udio- und neuronale Fingerabdrücke mit…
 fortra/nanodump
Das Schweizer Taschenmesser des LSASS-Dumpings
 kiminewt/pyshark
Python-Wrapper für tshark, der die Paketanalyse in Python mithilfe von Wireshark-Dissectoren ermöglicht.
 virustotal/yara-x
Eine Neuimplementierung von YARA in Rust.
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 jstrosch/malware-samples
Malware-Beispiele, Analyse-Übungen und andere interessante Ressourcen.
 hasherezade/hollows_hunter
Scannt alle laufenden Prozesse. Erkennt und extrahiert eine Vielzahl potenziell schädlicher Implantate (ersetzte/implantierte PEs, Shellcodes, Hooks,…
 eldavoo/wa-crypt-tools
Verwalten Sie WhatsApp .crypt12-, .crypt14- und .crypt15-Dateien.
 blacktop/ipsw-diffs
Veröffentlicht pro Build Diffs von iOS-, iPadOS- und macOS-IPSW-Firmware-Releases und ermöglicht so einen Vergleich der Systemkomponenten auf…
 nikaiw/vmkatz
Windows-Anmeldedaten direkt aus VM-Speicher-Snapshots und virtuellen Festplatten extrahieren
 awnumar/memguard
Software-Sandbox zur Speicherung sensibler Informationen im Arbeitsspeicher.
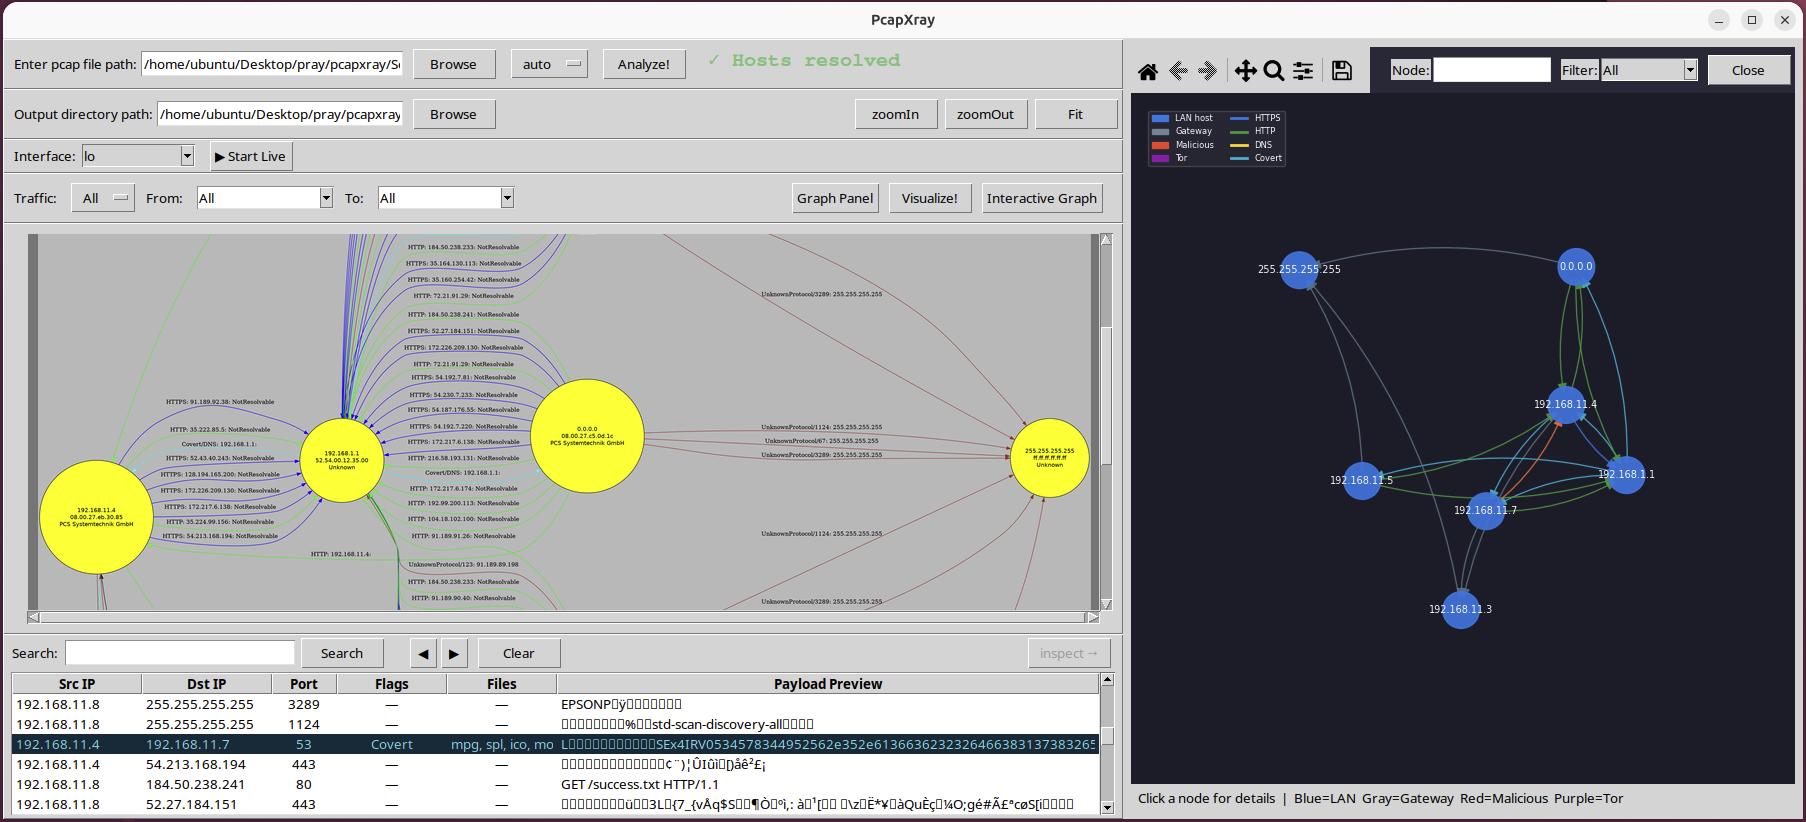 srixivas/pcapxray
❄️ PcapXray - Ein Netzwerkforensik-Tool - Zur offline Visualisierung eines Paketmitschnitts als Netzwerkdiagramm einschließlich Geräteidentifikation,…
 hasherezade/libpeconv
Custom-Bibliothek zum Laden und Manipulieren von PE-Dateien für manuelles Mapping, IAT-Hooking, Memory-Dumping und das Neuaufbauen von Importen für…








