
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 google/timesketch
Kollaborative Plattform für forensische Zeitachsenanalyse zum Erfassen, Durchsuchen und Annotieren von Ereignisprotokollen zur Unterstützung von…
 bakhishovism/vyrulix
Open-Source-Workbench für Bare-Metal-Desktop-Malware-Triage und statische Threat-Intelligence für Windows (MapViewOfFile-PE-Parsing,…
 barghest-ngo/mesh
Verschlüsseltes Peer-to-Peer-Mesh-VPN für Remote-Forensik mobiler Geräte, das drahtlose ADB- und libimobiledevice-Erfassung, Netzwerküberwachung und…
 nmatt0/moria
IoT-Firmware-Identifikation und -Extraktion
 woshigenm/cve-2026-98260
Android kernel LPE research for CVE-2026-98260 (posix-cpu-timers UAF): trigger PoC, fake-cred and real-cred uid-0 shell chains, plus a…
 synacktiv/sharker
Ein einfacher, zuverlässiger und einigermaßen schneller Netzwerk-Capture-Analysator.
 purp1ew0lf/blue-team-notes
Du hast doch nicht gedacht, dass ich das Blue Team außen vor lasse, oder?
 lethal-forensics/memprocfs-analyzer
Automates Windows memory forensics and DFIR workflows with MemProcFS: YARA/ClamAV scanning, process anomaly detection, and artifact/log extraction.
 zeetee1235/cve-2026-126497
Proof-of-concept and analysis for CVE-2026-126497, a heap out-of-bounds write in LibreCAD/libdxfrw R2004 DWG section-page parsing, with ASan…
 andrewrathbun/dfirartifactmuseum
Das Ziel dieses Repos ist es, Artefakte aus allen Versionen verschiedener Betriebssysteme zu archivieren und sie nach Typ zu kategorisieren. Dies…
 xca-attacks/mior
Proof-of-Concept-Kernel-Patch und Forschungsartefakte für MIOR, einen Data-Fabric-Rerouting-Angriff, der eine nicht initialisierte Reverse Map Table…
 libyal/libfsntfs
Bibliothek und Werkzeuge für den Zugriff auf das Windows New Technology File System (NTFS)
 yamato-security/wela
Prüft Windows-Ereignisprotokolleinstellungen gegen Best-Practice-Richtlinien und Sigma-Regel-Erkennbarkeit, mit automatischer Konfiguration für…
 0rcruxe/pass-ta-key
PoC that extracts the Google Password Manager Security Domain Secret from Chrome process memory and decrypts synced GPM passkey ECDSA P-256 private…
 libyal/libvmdk
Bibliothek und Werkzeuge für den Zugriff auf das VMware Virtual Disk (VMDK)-Format
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
 mandiant/capa
Regelbasiertes statisches und dynamisches Analyse-Tool, das Fähigkeiten in PE-, ELF-, .NET- und Shellcode-Dateien identifiziert und sie MITRE…
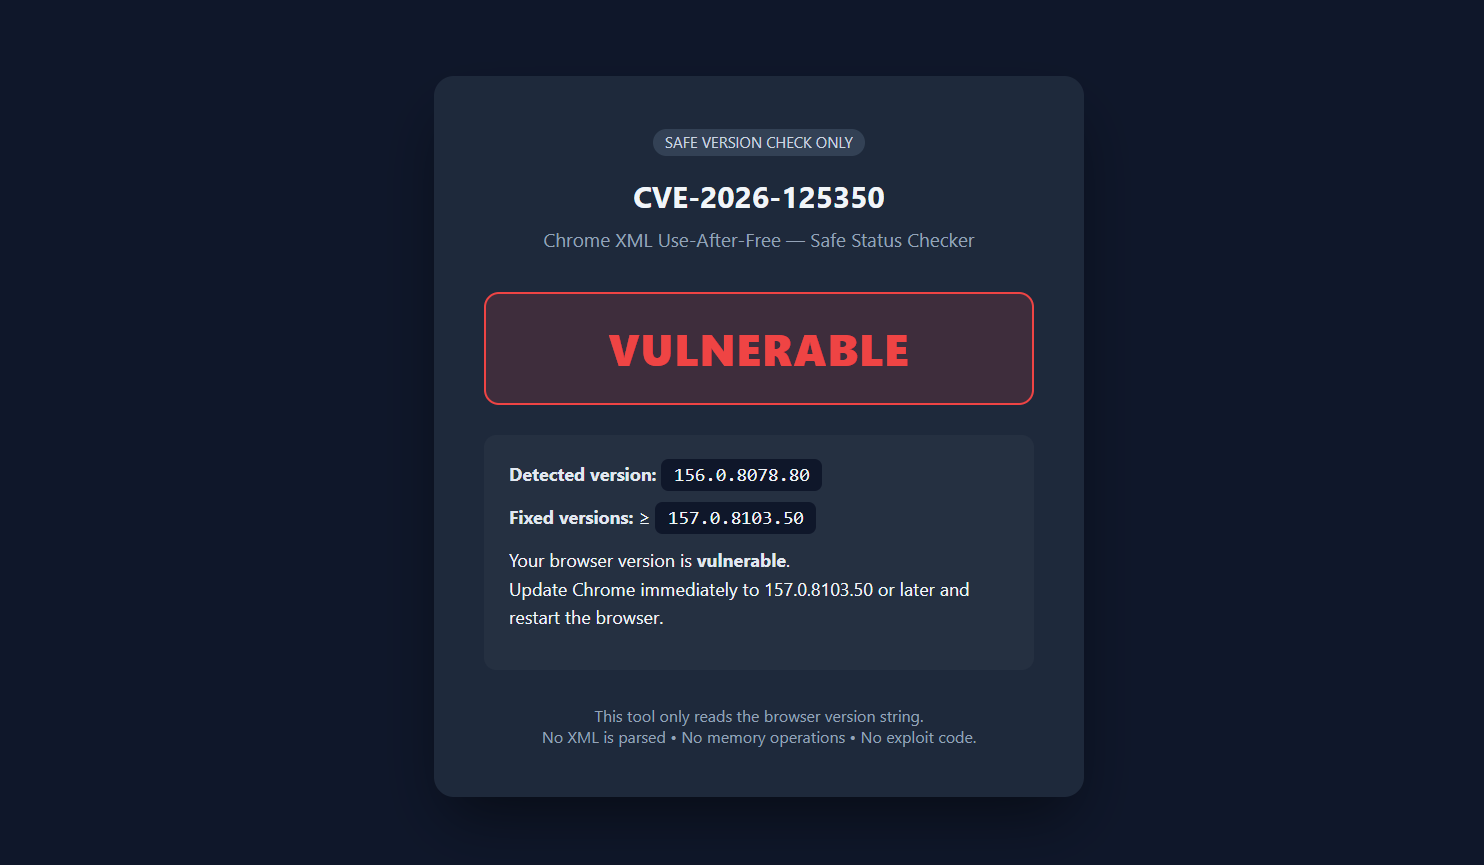 ashrafzaryouh/cve-2026-125350
Sicherheitsforschungsbericht zu CVE-2026-125350, einer Use-after-free-Schwachstelle (CWE-416) mit hohem Schweregrad in der XML-Komponente von Google…







