

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Digitale Forensik — Seite 56 | Kitploit
Kategorien

Digitale Forensik

Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 6 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 6 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 1 Monat
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 3 Tagen
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 1 Monat
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 7h 24m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kvor 7 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kvor 2 Tagen
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 12 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 7 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1452 Ergebnisse
CovenantDecryptor preview

CovenantDecryptor

GitHubnaacbin/covenantdecryptor

Entschlüsselt Covenant-C2-Kommunikation, indem RSA-Private Keys aus Minidumps extrahiert, AES-Sitzungsschlüssel wiederhergestellt und…

encryption-decryption-toolsmemory-forensicsnetwork-forensics+4
37vor 2 Jahren
cve-2015-4843-type-confusion-phrack preview
Archived

cve-2015-4843-type-confusion-phrack

GitHubsoteria-research/cve-2015-4843-type-confusion-phrack

Demonstriert Type-Confusion- und Heap-Overflow-Exploits für CVE-2015-4843 in Java, mit Demos für aarch64 und Morello, die die Einschränkungen von…

memory-forensicsvulnerability-analysisexploitation+3
vor 2 Jahren
ThreatHound preview

ThreatHound

GitHubmazx0p/threathound

Automatisiertes Bedrohungsjagd- und Incident-Response-Tool für Windows-Ereignisprotokolle mit Sigma-Regelintegration, Echtzeiterkennung und…

digital-forensicsthreat-intelligenceincident-response+1
160vor 2 Jahren
CVE-2023-36427 preview

CVE-2023-36427

GitHubtandasat/cve-2023-36427

Bericht und Exploit für CVE-2023-36427

memory-forensicsvulnerability-analysisexploitation+3
90vor 2 Jahren
evtx-baseline preview

evtx-baseline

GitHubnextronsystems/evtx-baseline

Ein Repository mit Beispiel-EVTX-Protokollen von Goodware, die Beispiel-Softwareinstallationen und grundlegende Benutzerinteraktionen enthalten.

forensicsdigital-forensicseducation+2
93vor 3 Jahren
pesieve-go preview

pesieve-go

GitHubhasherezade/pesieve-go

Golang-Bindungen für PE-sieve

memory-forensicsdynamic-code-analysismalware-analysis+1
43vor 3 Jahren
wxHexEditor preview

wxHexEditor

GitHubeua/wxhexeditor

wxHexEditor offizielles GIT-Repo

disk-forensicsreverse-engineeringforensics+2
618vor 3 Jahren
Openssl_G2.5_CVE-2014-8275 preview

Openssl_G2.5_CVE-2014-8275

GitHubuthrasri/openssl_g2.5_cve-2014-8275

Allgemeine Kryptographie-Bibliothek und SSL/TLS-Toolkit, das Chiffren, Digests, Public-Key-Algorithmen und X.509-Zertifikate für sichere…

encryption-decryption-toolsvulnerability-analysisnetwork-security+3
vor 3 Jahren
BiBi-Windows-Wiper-Analysis preview

BiBi-Windows-Wiper-Analysis

GitHubknight0x07/bibi-windows-wiper-analysis

Technische Analyse des Bibi-Windows-Wipers, der israelische Organisationen ins Visier nimmt

reverse-engineeringmalware-analysisdigital-forensics+3
8vor 3 Jahren
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Lua-Plugin zum Extrahieren von Daten aus Wireshark und Konvertieren in das MISP-Format

packet-sniffing-analysisnetwork-forensicsforensics+2
50vor 3 Jahren
pcapinator preview

pcapinator

GitHubmspicer/pcapinator

Ein Tool zur Verarbeitung vieler pcaps mit tshark
packet-sniffing-analysiswi-fi-auditingnetwork-forensics+2
155vor 3 Jahren
RustChain preview

RustChain

GitHubkudaes/rustchain

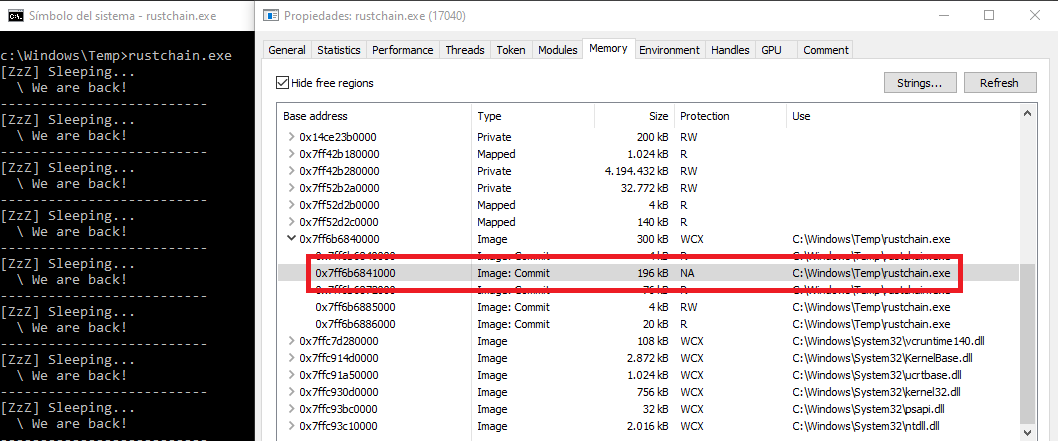
Verstecke Speicherartefakte mithilfe von ROP und Hardware-Breakpoints.

memory-forensicsexploitationred-teaming+1
151vor 3 Jahren
ShellGhost preview

ShellGhost

GitHublem0nsec/shellghost

Eine speicherbasierte Umgehungstechnik, die Shellcode vom Prozessstart bis zum Ende unsichtbar macht.

encryption-decryption-toolsmemory-forensicsexploitation+4
1.2kvor 3 Jahren
kernelmode-driver preview

kernelmode-driver

GitHubgmh5225/kernelmode-driver

Kernel-Treiber für x64-Windows-System, der das Lesen/Schreiben von virtuellem/physischem Speicher und das Hooking von Win32k ermöglicht

memory-forensicsreverse-engineeringdebuggers+4
4vor 3 Jahren
ntdsdotsqlite preview

ntdsdotsqlite

GitHubalmandin/ntdsdotsqlite

Ein kleines Dienstprogramm zum Konvertieren von NTDS.dit-Dateien in das SQLite-Format.

encryption-decryption-toolspassword-attackspost-exploitation+2
85vor 3 Jahren
bw-dump preview

bw-dump

GitHubmarkuta/bw-dump

Ein Proof-of-Concept für (CVE-2023-38840), das Klartext-Master-Passwörter aus einem gesperrten Bitwarden-Tresor extrahiert.

password-crackingmemory-forensicspassword-attacks+4
42vor 3 Jahren
AceLdr preview

AceLdr

GitHubkyleavery/aceldr

Cobalt Strike UDRL zur Umgehung von Speicherscannern.

exploit-frameworksmemory-forensicspost-exploitation+2
1.0kvor 3 Jahren
ModuleShifting preview

ModuleShifting

GitHubnaksyn/moduleshifting

Unauffälligere Variante der Module-Stomping- und Module-Overloading-Injektionstechniken, die Speicher-IoCs reduziert. Implementiert in Python ctypes.


memory-forensicsred-teamingpayload-development+1
135vor 3 Jahren
Zurück1…555657…81Weiter







