
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 spiralbl0ck/skypeaclkeygen.exe-analysis-for-hacking-team
SkypeACLKeyGen.exe-Analyse für Hacking-Team
 colaoo123/cve-2022-22555
Exploit für CVE-2022-22555, eine Heap-Pufferüberlauf-Schwachstelle im Linux-Kernel, die eine lokale Rechteausweitung ermöglicht. Enthält…

 cisco-talos/pyrebox
Python-scriptbare Reverse-Engineering-Sandbox, ein Framework zur Instrumentierung und Inspektion virtueller Maschinen auf Basis von QEMU
 gmh5225/evilkaspersky
Windows-Kernel-Treiber-Experiment auf Basis von KasperskyHook, das direkte Syscalls für das Kopieren von Speicher zwischen Prozessen verwendet, mit…
 rogeliopumajulca/test-cve-2023-32233
CVE-2023-32233
 mister-turtle/cve-2023-32784
Extrahiert KeePass-Master-Passwörter aus Speicherdumps von entsperrten Datenbanken und gibt potenzielle Zeichen nach Position, eine Passphrase und…
 ctm1/cve-2023-32784-keepass-linux
PoC zur Extraktion des KeePass-Master-Passworts für Linux
 jstrosch/malware-samples
Malware-Beispiele, Analyse-Übungen und andere interessante Ressourcen.
 malgamy/scripts-with-malware-analysis
Eine Sammlung von Python-Skripten zur Analyse von Malware-Beispielen, zur Extraktion von Kompromissindikatoren und zur Unterstützung von…
 mikeroyal/digital-forensics-guide
Digital Forensics Guide. Erfahren Sie alles über digitale Forensik, Computerforensik, Mobilgeräte-Forensik, Netzwerkforensik und Datenbankforensik.
 s1lkys/cve-2023-30367-mremoteng-password-dumper
Original-PoC für CVE-2023-30367
 anvilsecure/ulexecve
Führt beliebige ELF-Binärdateien direkt aus dem Speicher unter Linux aus, ohne die Festplatte zu berühren, und ermöglicht so verdeckte Red-Teaming-…
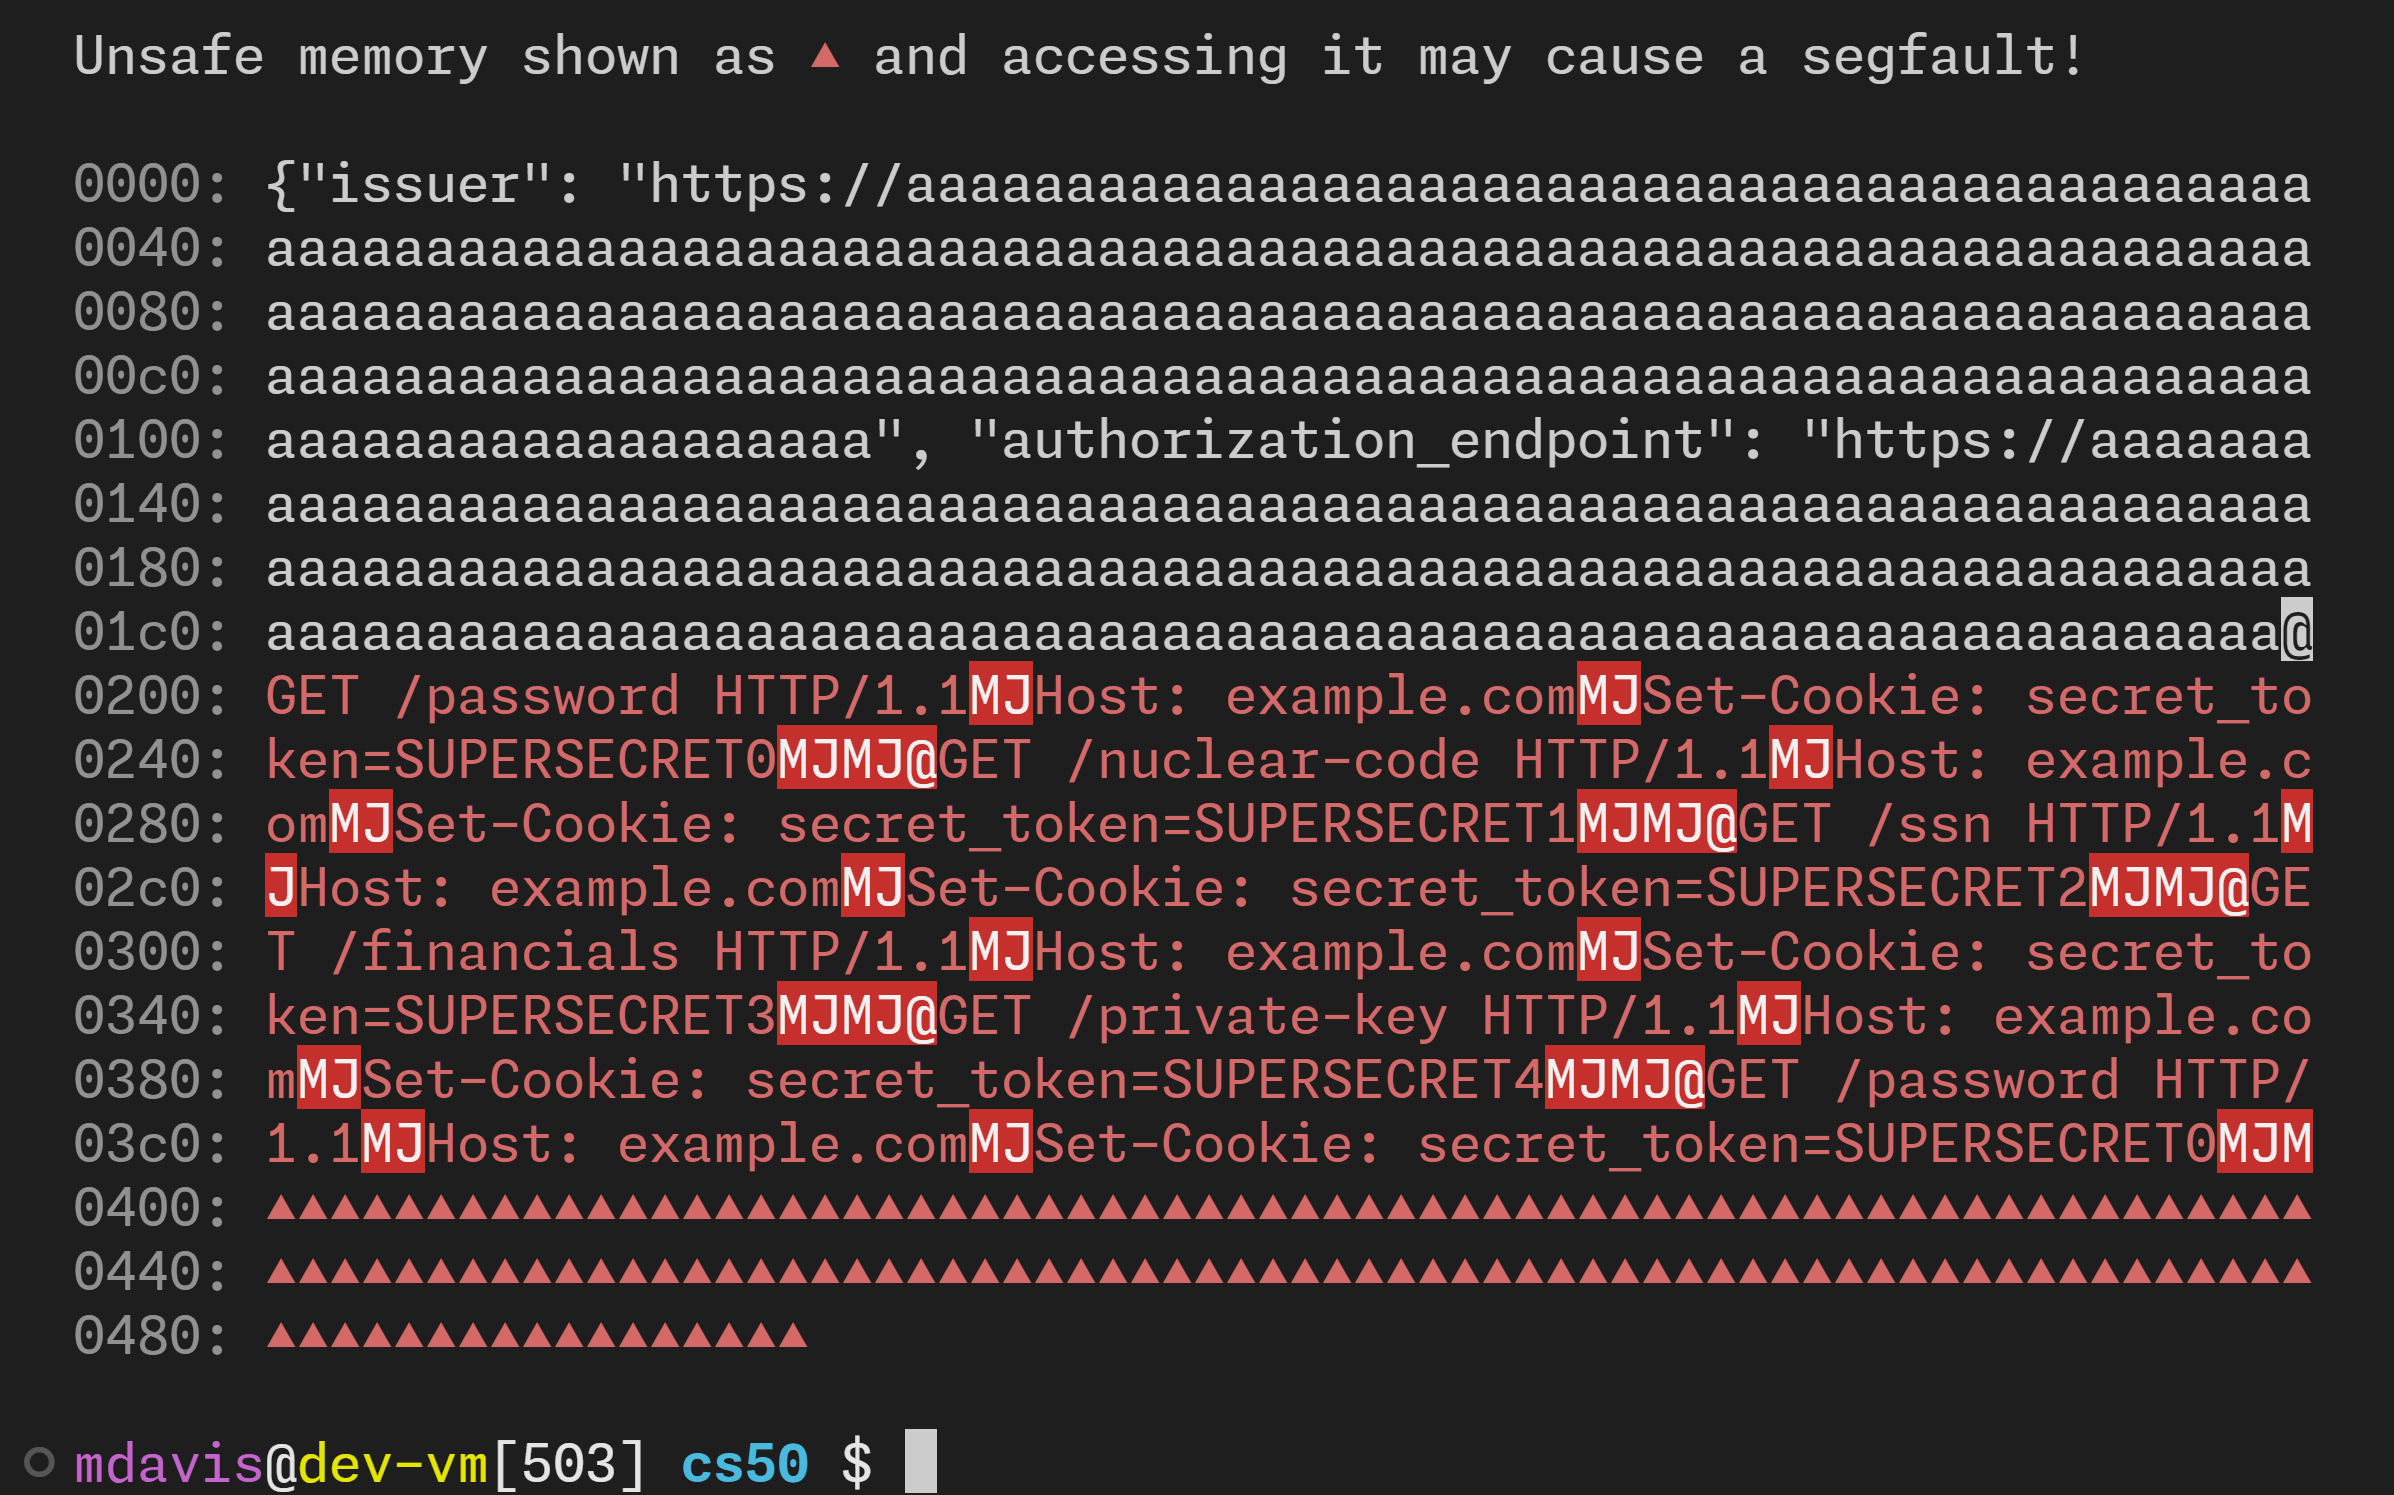 morganwdavis/overread
Simuliert den Overread-Bug CVE-2023-4966 Citrix Bleed
 jpcertcc/malconfscan
Volatility-Plugin zum Extrahieren von Konfigurationsdaten bekannter Malware
 caoweiquan322/notenough
Dieses Tool berechnet das knifflige kanonische Huffman-Histogramm für CVE-2023-4863.
 guibacellar/tex
Werkzeug zur Sammlung von Telegram-Informationen für Forscher und Ermittler. Es extrahiert Gruppen, Nachrichten, Medien und Benutzerdaten mit OCR,…
 freax13/cve-2023-31355-poc
Exploit für AMD SEV-SNP-Firmware-Schwachstelle (CVE-2023-31355), die beliebigen Speicher von stillgelegten Gästen entschlüsselt, indem der…








