
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 mr-r3b00t/crime-mapper
Ein Werkzeug zur Kartierung von Cyberkriminalität
 smeegesec/hashtag
Passwort-Hash-Identifizierung
 lzty/cve-2025-7771
Rust-basierter PoC-Exploit für CVE-2025-7771, der über einen verwundbaren Treiber beliebige Lese-/Schreib-Primitiven bereitstellt, mit…
 sastraadiwiguna-purpleeliteteaming/cve-2025-13834-a-bluetooth-rfcomm-out-of-bounds-read-vulnerability-in-modern-wireless-devices
CVE-2025-13834 Technische Zusammenfassung Schwachstellentyp: Speicher-Offenlegung / Out-of-Bounds (OOB) Read (CWE-125). CVSS-Score: 7.5–8.1…
 cdipper/cve-2025-67246
CVE-2025-67246
 seyyidkadir/filedumper
Windows-Speicherforensik-Tool zum Extrahieren von Dateien aus Prozessspeicherbereichen, Durchsuchen von Byte-Mustern (PDF, JPG, SWF) und zur…
 0xatharv/cve-2025-40019-poc
Ein Proof of Concept für CVE-2025-40019
 alexcyberx/cve-2025-14847_expolit
Exploit-Tool für CVE-2025-14847, eine MongoDB-Speicher-Offenlegungsschwachstelle, die eine mehrthreadige Extraktion sensibler Daten und Geheimnisse…
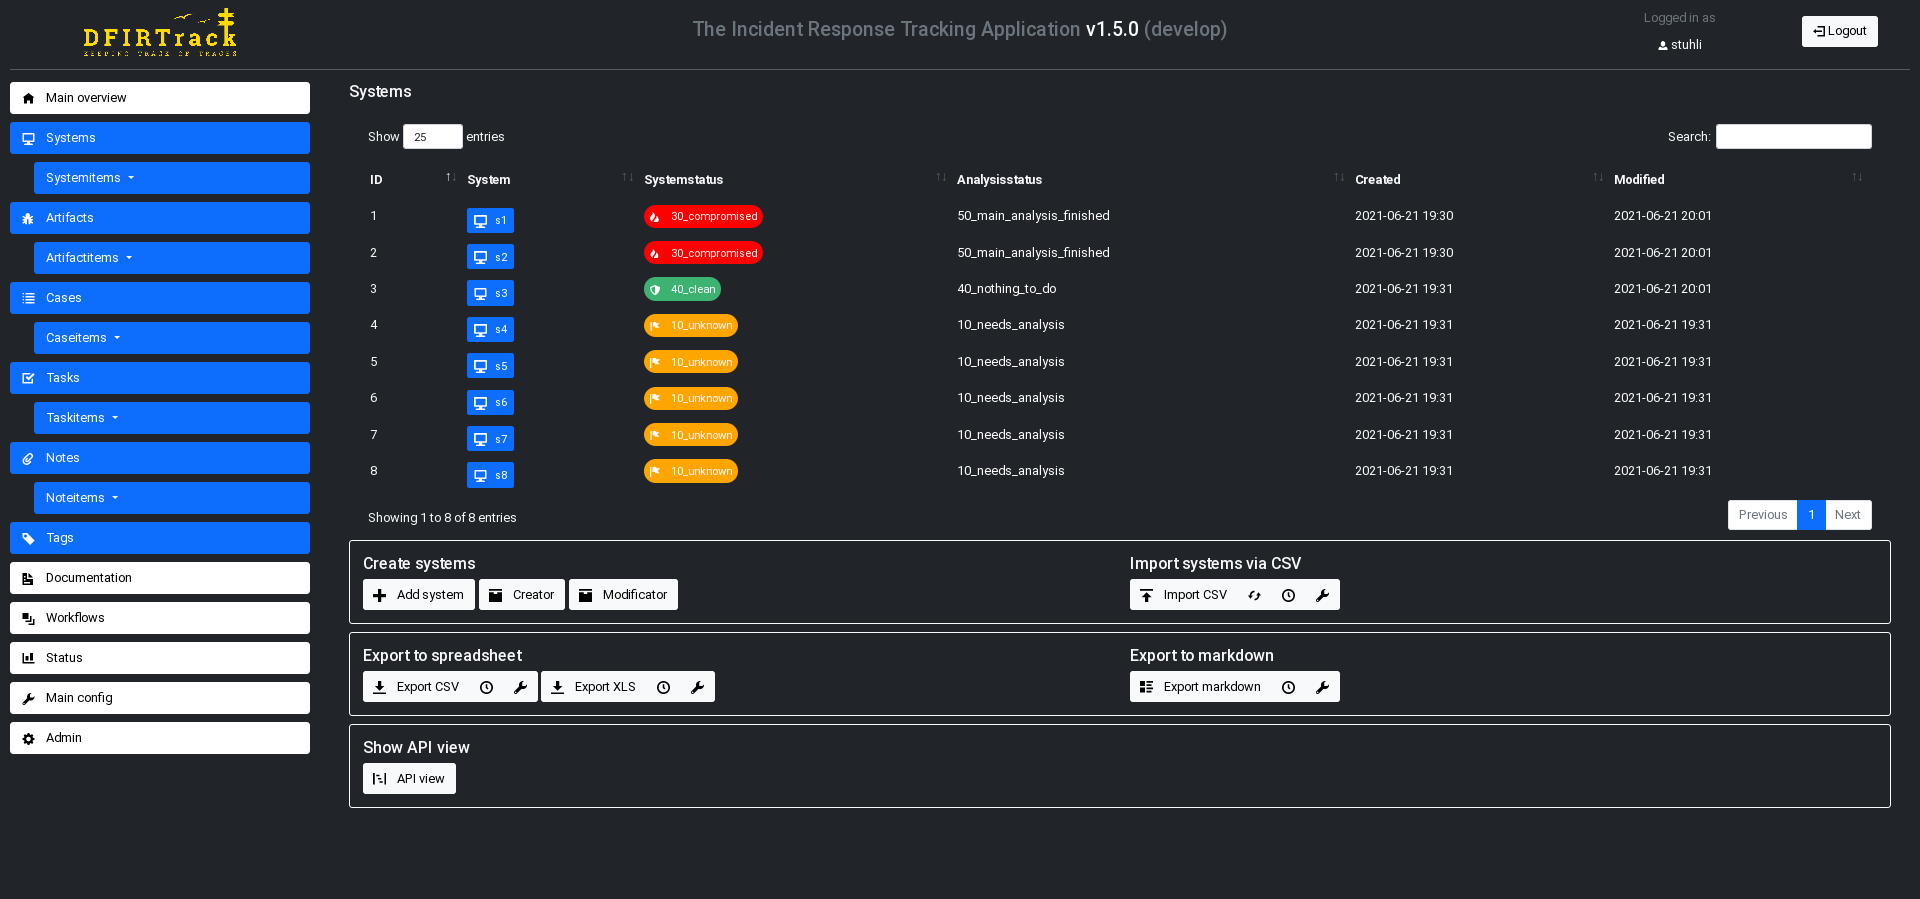 dfirtrack/dfirtrack
Systembasierte Incident-Response-Tracking-Anwendung zur Verwaltung umfangreicher DFIR-Fälle, mit Import/Export, Aufgaben-Workflows und…
 odinglyn0/k2-cli
Die Analyse in die Steganalyse bringen.
 ntgabrielgomes/cve-2023-20564
Proof-of-Concept-Exploit für CVE-2023-20564, der beliebiges Lesen/Schreiben von physischem Speicher über IOCTL-Handler des AMD Ryzen Master Treibers…
 axlan/fatal_core_dump
Ein Core-Dump-Debugging-Mordfall.
 sbilly/awesome-security
Eine Sammlung von großartiger Software, Bibliotheken, Dokumenten, Büchern, Ressourcen und coolen Dingen über Sicherheit.
 jacktekno/chrome-forensic_cve-2024-0044
Ein robustes digitales Forensik-Tool zur Extraktion und Analyse von Google Chrome-Artefakten von Android-Geräten.
 neo23x0/loki
IOC- und YARA-basierter Scanner zur Erkennung von Indikatoren für Kompromittierung mittels Dateinamen-Regex, YARA-Signaturen, Hash-Abgleich und…
 kulkansecurity/gitxray
Ein vielseitiges Sicherheitstool, das öffentliche GitHub-REST-APIs für OSINT, Forensik, Pentesting und mehr nutzt.
 maldev-academy/dumpchromesecrets
Daten aus modernen Chrome-Versionen extrahieren, einschließlich Refresh-Tokens, Cookies, gespeicherter Anmeldedaten, Autofill-Daten, Browserverlauf…
 waheeb71/cve-2025-14847
CVE-2025-14847 MongoDB Speicherleck-Exploit








