
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 abraxas/qemu-colo-l4-oob
QEMU 11.1.2 – Hoch – Lokal/Remote – OOB – COLO filter-rewriter IPv4-L4-Heap-Overflow bei kurzen Paketen
 abraxas/qemu-xhci-complete-uaf
QEMU 11.1.2 – Hoch – Lokal – UAF – xhci_complete Überbleibsel von CVE-2026-17588 Doorbell-DMA
 ivancabrera02/whfb-pincapture
Erfasst Windows Hello PINs bei der Eingabe durch Injektion einer DLL in LogonUI.exe, die einen CPU-Hardware-Breakpoint auf…
 hoodoer/vsockdrop-adapted-cve-2026-53365
Eine etwas robustere Version von MaherAzzouzis POC, die von meinem Agenten während des Tests spontan erstellt wurde.
 manalejandro/cve-2026-64507
PoC- und Erkennungstooling für CVE-2026-64507: demonstriert Classic-BPF-JIT-Spray, JIT-Speicherwiederverwendung und verifiziert die…
 dwexi/entropystrip
Algorithmischer PE-Deobfuskator, Shannon-Entropie-Radar und Incident-Triage-Engine
 0xblackash/cve-2026-110912
Python/scapy-Proof-of-Concept für CVE-2026-110912 (ARPBleed), einen ARP-ar_hln/ar_pln-Out-of-Bounds-Read in DragonFly BSD, der Kernel-Heap- und…
 fox-it/dissect.cobaltstrike
Python-Bibliothek zum Zerlegen und Parsen von Cobalt-Strike-bezogenen Daten wie Beacon-Payloads und Malleable C2 Profiles
 spydomain/cve-2021-22555-poc
Heap-Overflow-Exploit für CVE-2021-22555, der eine lokale Rechteausweitung auf Root unter Ubuntu 20.04 mit Kernel 5.8.0-48 erreicht.
 princessauroraj/chinese-cybercrime-research
Ressourcen, um mehr über chinesischsprachige Cybercrime-Akteure zu erfahren.
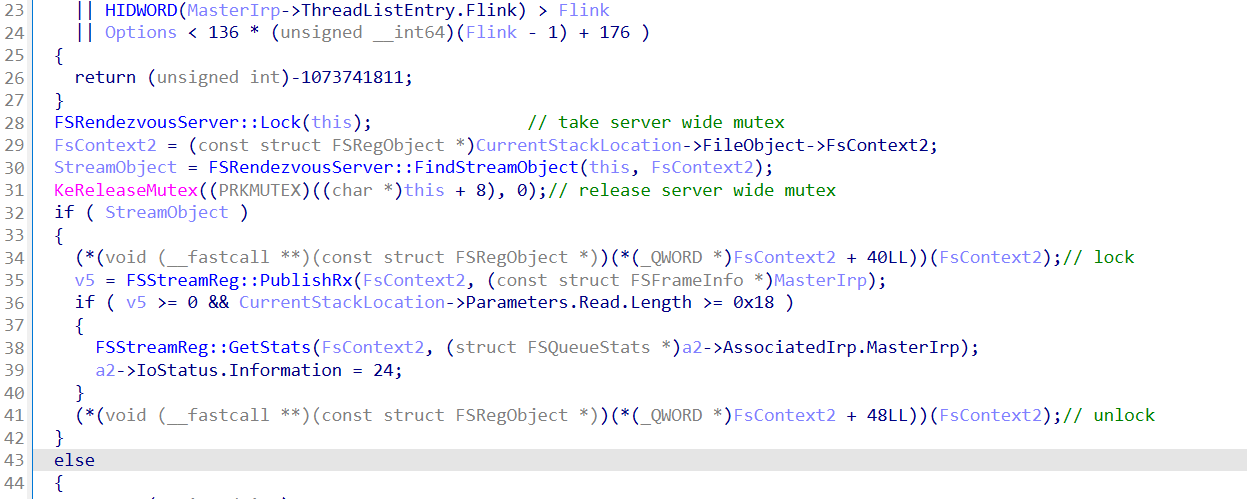 wkpwn/cve-2026-83834
Analyse einer Use-after-free-Race-Condition in FSRendezvousServer::PublishRx und ConsumeTx, bei der Close() ein FSStreamReg-Objekt zwischen…
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) Exploit-Fork für RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). Nur für autorisierte Forschung an eigenen Geräten.
 remnux/distro
Stellt ergänzende Dateien und Debian-Paketquellen für eine spezialisierte Linux-Distribution bereit, die sich auf Malware-Analyse, Reverse…
 jamezx32/cve-2026-85046
V8-inlined Array.prototype.sort Elemente-Art-Verwechslung – PoC + addrof (N-day-Forschung)
 olafhartong/sysmon-modular
Ein Repository von Sysmon-Konfigurationsmodulen
 didierstevens/didierstevenssuite
Sammlung von Python-Skripten für Malware-Analyse, Dateiformat-Parsing, Hashing und forensische Triage, einschließlich Dienstprogrammen für PDF-, OLE-…
 cisagov/untitledgoosetool
Untitled Goose Tool ist ein robustes und flexibles Tool für die Jagd und Incident Response, das neuartige Authentifizierungs- und…

 kraxel/virt-firmware
Werkzeugkasten zum Dekodieren, Inspizieren und Modifizieren von UEFI-Firmware-Volumes und Variablenspeichern. Unterstützt die…








