

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Digitale Forensik — Seite 71 | Kitploit
Kategorien

Digitale Forensik

Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.

Kitploit empfohlen

Top-Tools

10 ausgewählt
autopsy preview#1

autopsy

GitHubsleuthkit/autopsy
3.3kvor 6 Monaten
sleuthkit preview#2

sleuthkit

GitHubsleuthkit/sleuthkit
3.2kvor 6 Tagen
volatility3 preview#3

volatility3

GitHubvolatilityfoundation/volatility3
4.3kvor 1 Monat
plaso preview#4

plaso

GitHublog2timeline/plaso
2.2kvor 3 Tagen
bulk_extractor preview#5

bulk_extractor

GitHubsimsong/bulk_extractor
1.4kvor 1 Monat
velociraptor preview#6

velociraptor

GitHubvelocidex/velociraptor
4.2kvor 6h 6m
timesketch preview#7

timesketch

GitHubgoogle/timesketch
3.5kvor 7 Tagen
mvt preview#8

mvt

GitHubmvt-project/mvt
16.1kvor 2 Tagen
androidqf preview#9

androidqf

GitHubmvt-project/androidqf
230vor 12 Tagen
avml preview#10

avml

GitHubmicrosoft/avml
1.1kvor 7 Tagen
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
1452 Ergebnisse
RdpCacheStitcher preview

RdpCacheStitcher

GitHubbsi-bund/rdpcachestitcher

RdpCacheStitcher ist ein Werkzeug, das forensische Analysten bei der Rekonstruktion nützlicher Bilder aus RDP-Cache-Bitmaps unterstützt.


forensicsdata-recoverydigital-forensics+1
331vor 5 Jahren
bmc-tools preview

bmc-tools

GitHubanssi-fr/bmc-tools

RDP Bitmap Cache Parser

memory-forensicsforensicsinformation-gathering+1
695vor 6 Monaten
Squalr preview

Squalr

GitHubsqualr/squalr

Ein generisches Hacktool für Spiele/Software, von Grund auf in Rust geschrieben.

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
151vor 2 Tagen
mailMeta preview

mailMeta

GitHubgr33nm0nk2802/mailmeta

Ein Forensik-Tool zur Unterstützung bei der Untersuchung von gefälschten E-Mails anhand der E-Mail-Header.

osintphishing-toolsforensics+2
175vor 5 Jahren
DFIR_Resources_REvil_Kaseya preview

DFIR_Resources_REvil_Kaseya

GitHubcado-security/dfir_resources_revil_kaseya

Ressourcen für DFIR-Fachleute, die auf den REvil-Ransomware-Kaseya-Supply-Chain-Angriff reagieren

ioc-managementforensicsmalware-analysis+3
182vor 5 Jahren
frida preview

frida

GitHubfrida/frida

Haupt-Repository für das Hosten von Release-Binärdateien
android-securitydynamic-analysis-sandboxingios-security+9
21.4kvor 15h 53m
PageTableInjection preview

PageTableInjection

GitHubkkent030315/pagetableinjection

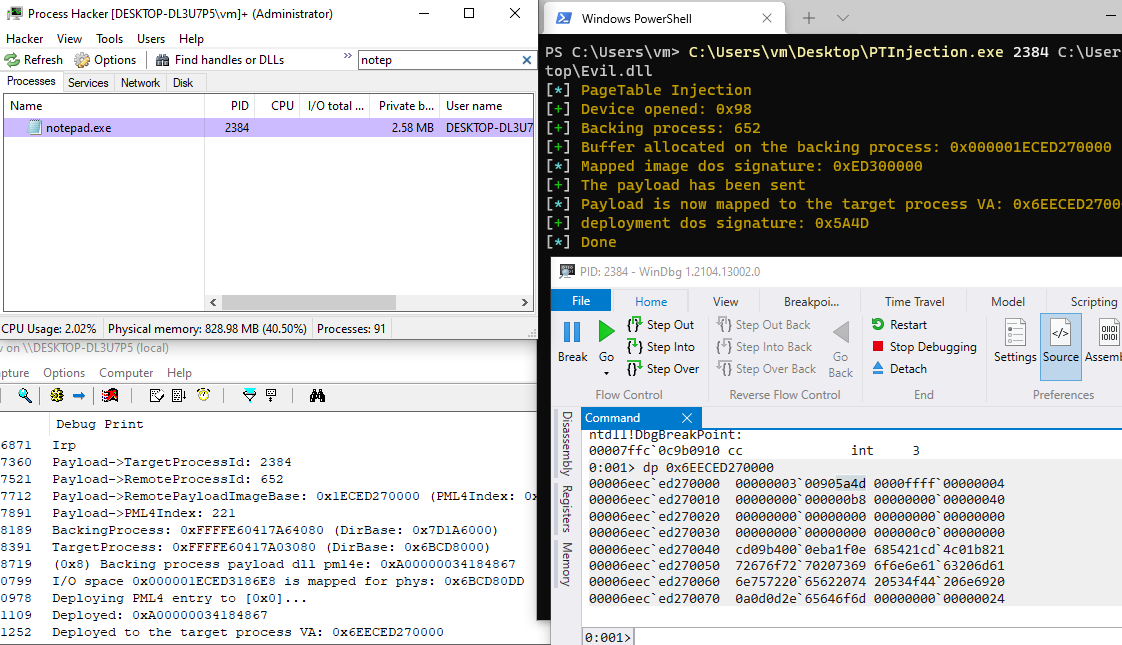
Code-Injection, bösartige Payload über Pagetables pml4 injizieren.

memory-forensicsexploitationbinary-exploitation
244vor 5 Jahren
xwf-yara-scanner preview

xwf-yara-scanner

GitHubcrowdstrike/xwf-yara-scanner

Native YARA-Scanner X-Tension für X-Ways Forensics mit In-Snapshot-Dateiscanning, Multithread-RVS-Unterstützung, Berichtstabellenausgabe und ohne…

static-analysisforensicsmalware-analysis+1
93vor 1 Jahr
Process-Dump preview

Process-Dump

GitHubglmcdona/process-dump

Windows-Tool zum Auslagern von Schadsoftware-PE-Dateien aus dem Speicher zurück auf die Festplatte zur Analyse.

memory-forensicsreverse-engineeringforensics+2
1.9kvor 1 Monat
MEAT preview

MEAT

GitHubjfarley248/meat

Dieses Toolkit soll Forensikern helfen, verschiedene Arten von Akquisitionen auf iOS-Geräten durchzuführen.

ios-securityforensicsmobile-forensics+2
168vor 6 Jahren
packetsifterTool preview

packetsifterTool

GitHubpacketsifter/packetsiftertool

PacketSifter ist ein Tool/Skript, das Analysten dabei unterstützen soll, einen Paketmitschnitt (pcap) zu durchsuchen, um bemerkenswerten Datenverkehr…

defensive-toolsioc-managementpacket-sniffing-analysis+5
93vor 5 Jahren
BeaconEye preview

BeaconEye

GitHubccob/beaconeye

Jagt CobaltStrike-Beacons auf und protokolliert die Befehlsausgabe des Operators.

memory-forensicsmalware-analysisdigital-forensics+2
964vor 2 Jahren
HandleKatz preview

HandleKatz

GitHubcodewhitesec/handlekatz

PIC-basierter Lsass-Speicher-Dumper unter Verwendung geklonter Handles zur Umgehung der Erkennung, der verschleierte Dumps mit minimalem…

defensive-toolsmemory-forensicspayload-generation+3
598vor 4 Jahren
AzureHunter preview

AzureHunter

GitHubdarkquasar/azurehunter

Ein Cloud-Forensics-PowerShell-Modul zur Ausführung von Threat-Hunting-Playbooks auf Daten aus Azure und O365.

information-gatheringdigital-forensicscloud-security+3
795vor 4 Jahren
misp-wireshark preview

misp-wireshark

GitHubmisp/misp-wireshark

Lua-Plugin zum Extrahieren von Daten aus Wireshark und Konvertieren in das MISP-Format
packet-sniffing-analysisnetwork-forensicsforensics+2
50vor 3 Jahren
dfirtrack preview

dfirtrack

GitHubdfirtrack/dfirtrack

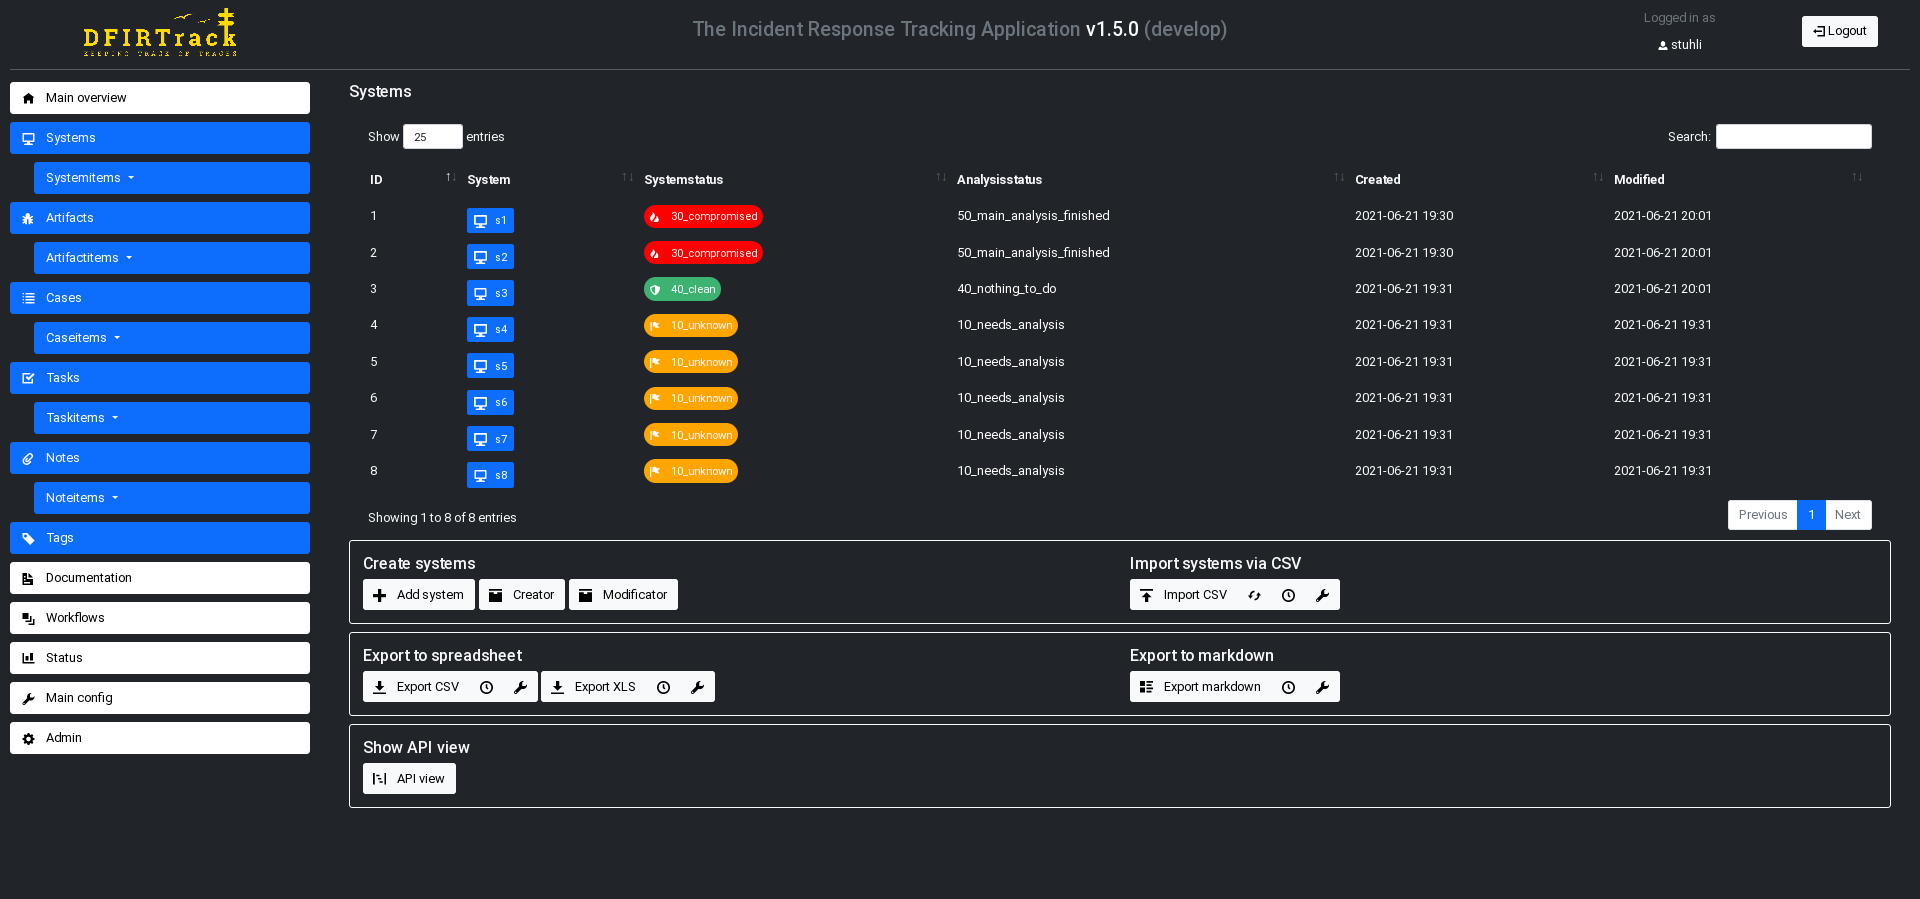
Systembasierte Incident-Response-Tracking-Anwendung zur Verwaltung umfangreicher DFIR-Fälle, mit Import/Export, Aufgaben-Workflows und…

forensicsdigital-forensicsincident-response
538vor 10 Monaten
RsWindowsThingies preview

RsWindowsThingies

GitHubforensicmatt/rswindowsthingies

Rust-basiertes Windows-Forensik-Toolkit für Echtzeit-MFT-Überwachung, Ereignisprotokoll-Streaming und Kanalaufzählung, das Live-Systemanalyse und…

digital-forensicsincident-responselog-analysis
23vor 6 Jahren
Telegrip preview

Telegrip

GitHubtelegrip/telegrip

GUI-Forensik-Tool zum Erfassen und Analysieren von Telegram-Daten von Android-Geräten. Analysiert Nachrichten, Medien und Metadaten; erstellt…


forensicsmobile-forensicsdata-recovery+1
19vor 4 Jahren
Zurück1…707172…81Weiter







