
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen

 zsy-arch/cve-2026-62356-poc
RedisBloom CMSketch RDB-Load Integer-Overflow (CVE-2026-62356) — nicht weaponisierter PoC: deterministischer Crash/DoS-Reproduzierer, Analyse &…
 probear0001/cve-2026-58868
Technische Analyse von CVE-2026-58868, einem Out-of-Bounds-Schreibzugriff im HEIF-Grid-Tile-Decodierungspfad von Android, mit Ursachenanalyse,…
 helixmap/sigwood
Local-first threat hunting for the logs you already have: Zeek, Pi-hole, syslog or the systemd journal, CloudTrail. Every run names the technique…
 sapdragon/vac
Byte-genaue C++20-Rekonstruktion von 15 Valve Anti-Cheat x86-Scanmodulen und steamservice.dll, mit Paritätstests und einer vollständigen technischen…
 delta-water/cve-2026-43499-phq110-root
PHQ110 (OPPO OP5613 / Android 14 / C.53) In-Memory-uid0-Forschungs-Snapshot: CVE-2026-43499 GhostLock-Kette + uid0 rootd + Shizuku. Keine Partition…
 abiyeenzo/cve-2026-31431
Python-Proof-of-Concept für CVE-2026-31431 (Copy Fail), eine lokale Rechteausweitung im Linux-Kernel über einen AF_ALG-Socket und Speicherkorruption…
 certbn/brotli-node.js-cve-2026-111497-broccoli2shell-node2shell-http2shell-
Beratung und Analyse zu CVE-2026-111497, einem Out-of-Bounds-Schreibzugriff im Brotli-Decoder, der über die HTTP-Dekompression von Node.js erreichbar…
 santoshkalluri/cve-2026-74583
Write-up, KASAN-Reproducer und A/B-Test-Runner für CVE-2026-74583, eine Race-Condition-Use-after-free-Schwachstelle im Linux-Traffic-Classifier…
 gmh5225/raminspect
Eine Bibliothek, die die Inspektion und Manipulation des Speichers und Codes eines laufenden Prozesses auf einem Linux-System ermöglicht.
 gmh5225/ransmap-ransomware-binary-classification
Jupyter-Notebook zur Analyse des RanSMAP-Datensatzes, um Ransomware-Familien anhand von Speicherzugriffsmustern (GPA, Entropie, Seitentyp) mit…
 tahaqaisar/hashprint
CLI-Forensik-Tool, das über 90 Hash-Algorithmen (MD5, bcrypt, SHA256) aus einzelnen Werten, Dateien oder rekursiven Verzeichnis-Scans identifiziert,…
 masriyan/cve-2026-85097
Erkennungs-, Verifikations- und Incident-Response-Toolkit für CVE-2026-85097: Remote-Bricksforge-Bewertung, Log-IOC-Suche,…
 jamezx32/cve-2026-85046
V8-inlined Array.prototype.sort Elemente-Art-Verwechslung – PoC + addrof (N-day-Forschung)
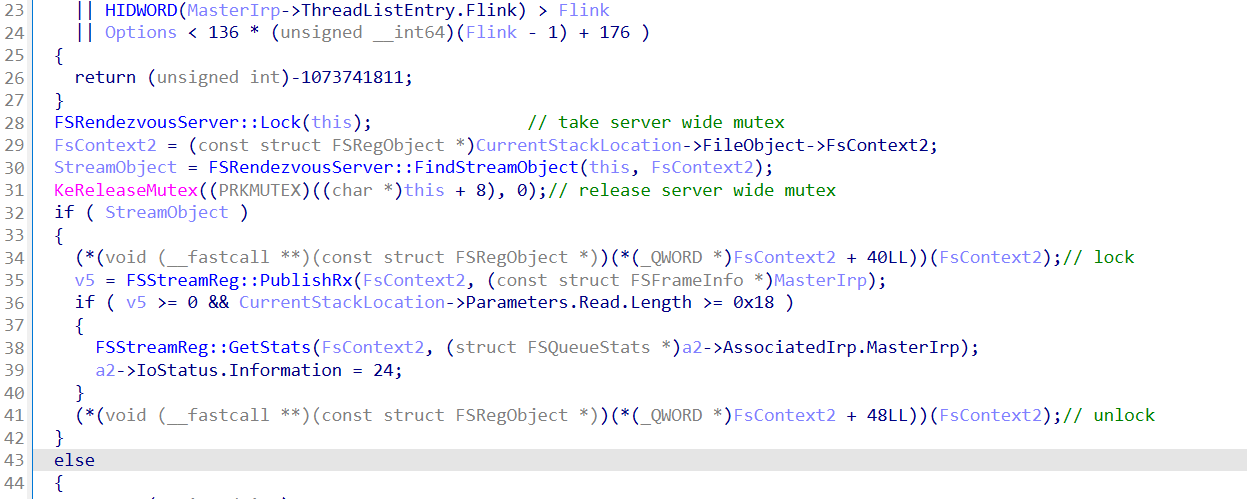 wkpwn/cve-2026-83834
Analyse einer Use-after-free-Race-Condition in FSRendezvousServer::PublishRx und ConsumeTx, bei der Close() ein FSStreamReg-Objekt zwischen…
 saretawa/cve-2026-77396
Proof-of-Concept, das eine bösartige AVI-Datei erstellt, um einen Heap-Out-of-Bounds-Write im PJSIP-AVI-Parser auszulösen (CVE-2026-77396), mit…
 34zy/cve-2026-86950
Exploit-Framework für CVE-2026-86950, einen Integer-Überlauf in CoreGraphics: Es erstellt bösartige TrueType-Schriftarten und PDFs, extrahiert…
 0xsemizzz/cve-2026-86476
Proof of Concept für CVE-2026-86476: GStreamer GstVideoMeta Heap-Out-of-Bounds-Read/Write über unixfd-Deserialisierung, mit ASan-Repro und RCE-Kette.
 ylh440104/infinitycore-android-cve-2026-98260
ARM64-Android-Proof-of-Concept für CVE-2026-98260, einen POSIX-Timer-Use-after-Free im Timer-Subsystem des Kernels, mit vollständiger Race-,…








