
 #1
Tools zur Beschaffung, Sicherung und Analyse digitaler Beweismittel für rechtliche oder Ermittlungszwecke.
Kitploit empfohlen
 neccie/yellowkey-bitlocker-cve-2026-45585
Verwalten Sie BitLocker-Wiederherstellungsschlüssel, entsperren Sie verschlüsselte Laufwerke und überwachen Sie den Verschlüsselungsstatus mit diesem…
 nadineelliottcyber/soc335-cve-2024-49138-investigation
Untersuchung eines CVE-2024-49138-Exploitierungsalarms im SOC mithilfe von Log-Analyse, Threat Intelligence und Endpunkt-Eindämmung.
 s4larie/walletool
Ein Dienstprogramm zum Extrahieren von Kryptowährungs-Wallet-Daten aus wallet.dat-Dateien.
 jwa7470/cve-2026-20131-post-incident-written-report
# Vorfallbericht zu CVE-2026-20131 (CVSS 10.0) Bericht nach dem Vorfall zu CVE-2026-20131 (CVSS 10.0), einer Schwachstelle durch unsichere…
 vasyapokemon/cve-2026-31431
Forschungs- und Erkennungs-Toolkit für Linux-Kernel-LPE CVE-2026-31431, einschließlich Exploit-Analyse, YARA-Regeln, auditd/Falco-Erkennung,…
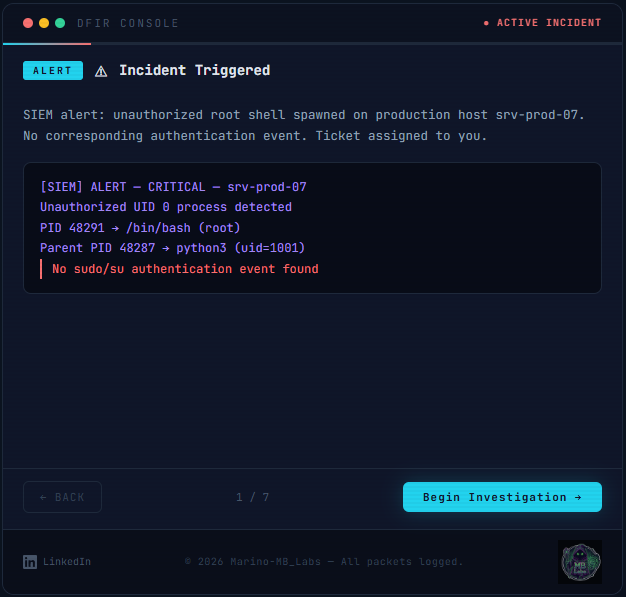 ledlight33/copyfail-dfir
# Interaktiver DFIR-Durchlauf von CVE-2026-31431 (Copy Fail) – vom SIEM-Alert zum bestätigten Befund. Echte Volatility-3-Befehle, verifizierte…
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
Detaillierte Analyse der Copy-Fail-Schwachstelle (CVE-2026-31431) im Linux-Kernel, einschließlich des Mechanismus der Speicherkorruption, des Ablaufs…
 habibkaratas/sorry-ransomware-analysis
Entschuldigung Ransomware (.sorry) IOCs, YARA-Regeln und forensische Analyse - CVE-2026-41940 cPanel-Kampagne
 3tternp/cve-2026-41940---cpanel-whm-check
Dies ist das Office-Check-Skript, das von cPanel für alle Benutzer bereitgestellt wird, die cPanel verwenden.
 tzwlhack/cve-2021-21017
Proof-of-Concept-Exploit für CVE-2021-21017, eine Typverwechslung in Adobe Reader, die zu einem Out-of-Bounds-Read und Heap-Overflow führt, mit…
 shahidmallaofficial/cpanel-cve-2026-41940-fix
Einmalige Erkennung und Behebung für über CVE-2026-41940 kompromittierte cPanel/WHM-Server, einschließlich IOC-Prüfungen, Malware-Bereinigung,…
 sastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation
Technische Analyse von CVE-2026-0628, einer Chromium-WebView-Privilegieneskalations-Schwachstelle, einschließlich Root-Cause-Analyse, PoC-Exploit,…
 ppwwiinn/cve-2026-2763-poc
Proof-of-Concept-Exploit für CVE-2026-2763, eine Use-after-Free-Schwachstelle in Mozillas JavaScript-Engine, die eine eingeschränkte…
 ercihan/cve-2026-34621_pdf_sample
Technische Analyse einer mehrstufigen Adobe Acrobat PDF-JavaScript-Probe, die Umgebungs-Triage, Missbrauch der Acrobat-API sowie Entschlüsselung und…
 enfilade-labs/cve-2026-20687-applejpegdriver-uaf
CVE-2026-20687: AppleJPEGDriver startDecoder Timeout UAF — iOS/macOS-Kernel-Schwachstelle, die zu einem verzögerten Panic führt (A19 Pro, iOS 26.3 RC)
 cyhe50/cve-2025-54874-poc
Proof-of-Concept, der ein Speicherleck in OpenJPEG 2.5.1 über manipulierte JP2-Dateien demonstriert, einen opj_read_header-Fehler und Heap-Leak…
 byinarie/zirconium
Tool zum Suchen nach IOCs im Zusammenhang mit HAFNIUM: CVE-2021-26855 CVE-2021-26857 CVE-2021-26858 CVE-2021-27065
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Proof-of-Concept-Exploit für CVE-2026-31431 (Copy-Fail), eine Schwachstelle im Linux-Kernel in AF_ALG und splice(), die Page-Cache-Poisoning und…








